🚨 IT 관리업체로 위장한 '늑대'의 침입
최근 우리나라 중소기업을 타깃으로 한 아주 영악한 해킹 공격이 포착되었습니다. 바로 미드나이트(Midnight)와 엔드포인트(Endpoint)라고 불리는 신종 랜섬웨어(Ransomware, 몸값과 소프트웨어의 합성어로 데이터를 인질로 삼아 돈을 요구하는 프로그램)입니다.
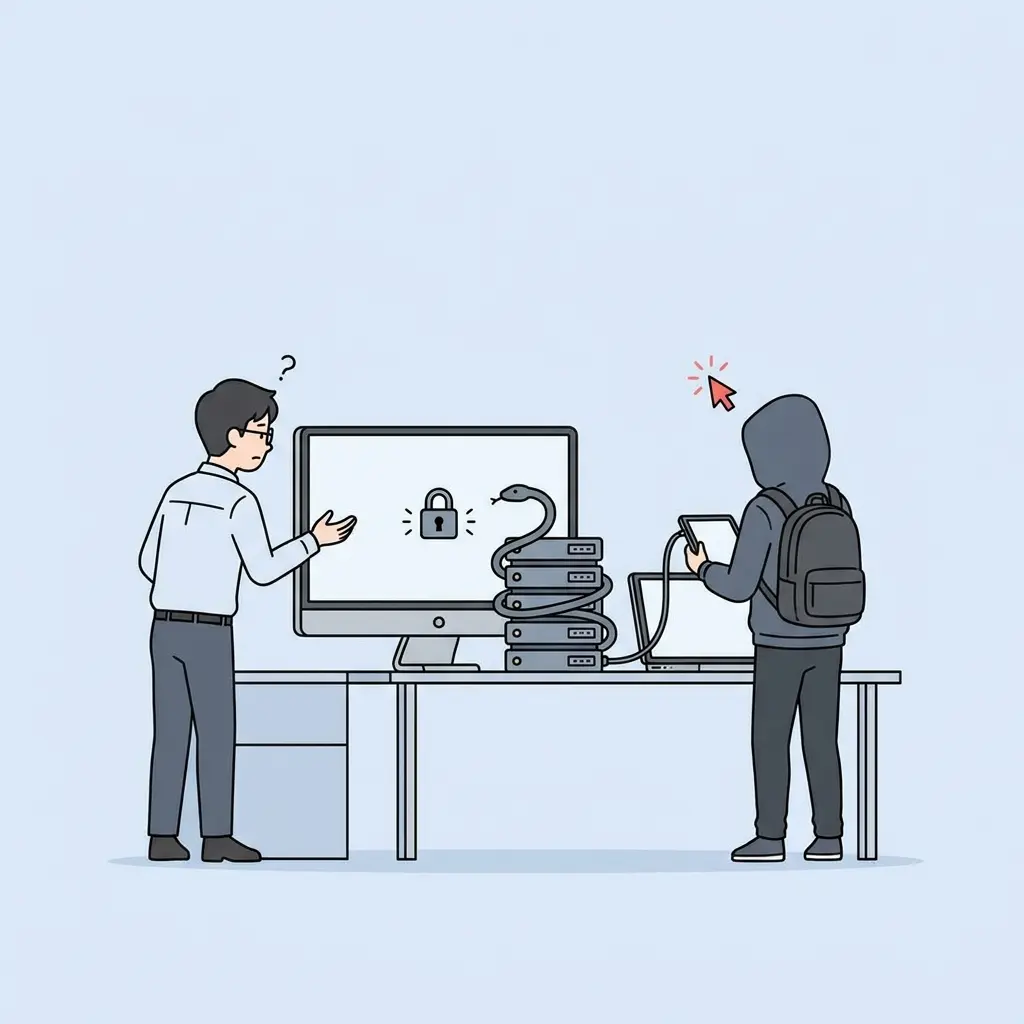
해커들은 마치 양의 탈을 쓴 늑대처럼 행동합니다. 먼저 기업들이 흔히 받는 견적 문의, 입사 지원, 컨설팅 요청 같은 평범한 이메일로 위장해 접근합니다. 담당자가 무심코 첨부파일을 클릭하는 순간, 기업의 내부 시스템을 마음대로 조종할 수 있는 '원격제어 악성코드'가 설치됩니다.
😱 한번 뚫리면 고객사까지 '도미노 피해'
이번 공격이 무서운 이유는 내가 피해를 보는 것에 그치지 않고, 나를 믿는 고객사까지 위험에 빠뜨리기 때문입니다. 해커가 침입하는 과정은 마치 '사칭 사기'와 비슷합니다.
- 침투: IT 유지보수 업체에 가짜 이메일을 보내 관리자 계정을 훔칩니다.
- 사칭: 훔친 계정으로 해당 업체를 사칭해 고객사들에게 악성 이메일을 보냅니다.
- 확산: 평소 믿고 거래하던 업체에서 온 메일이라 의심 없이 열어본 고객사들까지 줄줄이 해킹당합니다.
💡 핵심 포인트: 해커는 단순히 파일을 잠그는 것을 넘어, 데이터를 미리 빼돌린 뒤 "돈을 안 주면 이 기밀을 인터넷에 다 뿌리겠다"고 협박하는 *'이중 탈취형'* 수법을 쓰고 있습니다.
📊 피해 규모 및 대응 현황
현재 이 공격은 특정 업종을 가리지 않고 무차별적으로 퍼지고 있습니다. 특히 보안이 상대적으로 취약한 중소 제조업체가 가장 큰 타격을 입고 있습니다.
| 구분 | 주요 특징 및 피해 현황 |
| :--- | :--- |
| 공격 대상 | 중소 제조, 유통, 에너지 기업 및 일부 공공기관 |
| 공격 수법 | IT 업체 사칭 → 이메일 유포 → 데이터 암호화 및 유출 협박 |
| 피해 규모 | 정확한 금액은 파악 중이나, 기업의 생존을 위협하는 수준 |
경찰청과 한국인터넷진흥원(KISA)은 이번 위협에 대응하기 위해 사상 처음으로 수사 정보를 바탕으로 한 보안 권고문을 제작해 전국 기업들에 배포했습니다.
🛡️ 우리 회사를 지키는 안전 수칙
해커의 공격으로부터 회사를 보호하기 위해서는 다음의 수칙을 반드시 지켜야 합니다.
- 출처가 불분명한 메일의 첨부파일이나 링크는 절대 클릭하지 않습니다.
- 백신 소프트웨어를 항상 최신 버전으로 업데이트하고 실시간 감시 기능을 켭니다.
- 중요한 데이터는 인터넷이 연결되지 않은 별도의 저장 장치에 이중으로 백업(복사본 저장)합니다.
- 아이디와 비밀번호 외에 문자나 앱을 통한 '2차 인증'을 반드시 설정합니다.
⚠️ 중요 경고: 만약 랜섬웨어 감염이 의심된다면 즉시 네트워크 선을 뽑아 차단하고 경찰(112)이나 한국인터넷진흥원(118)에 신고해야 합니다.