
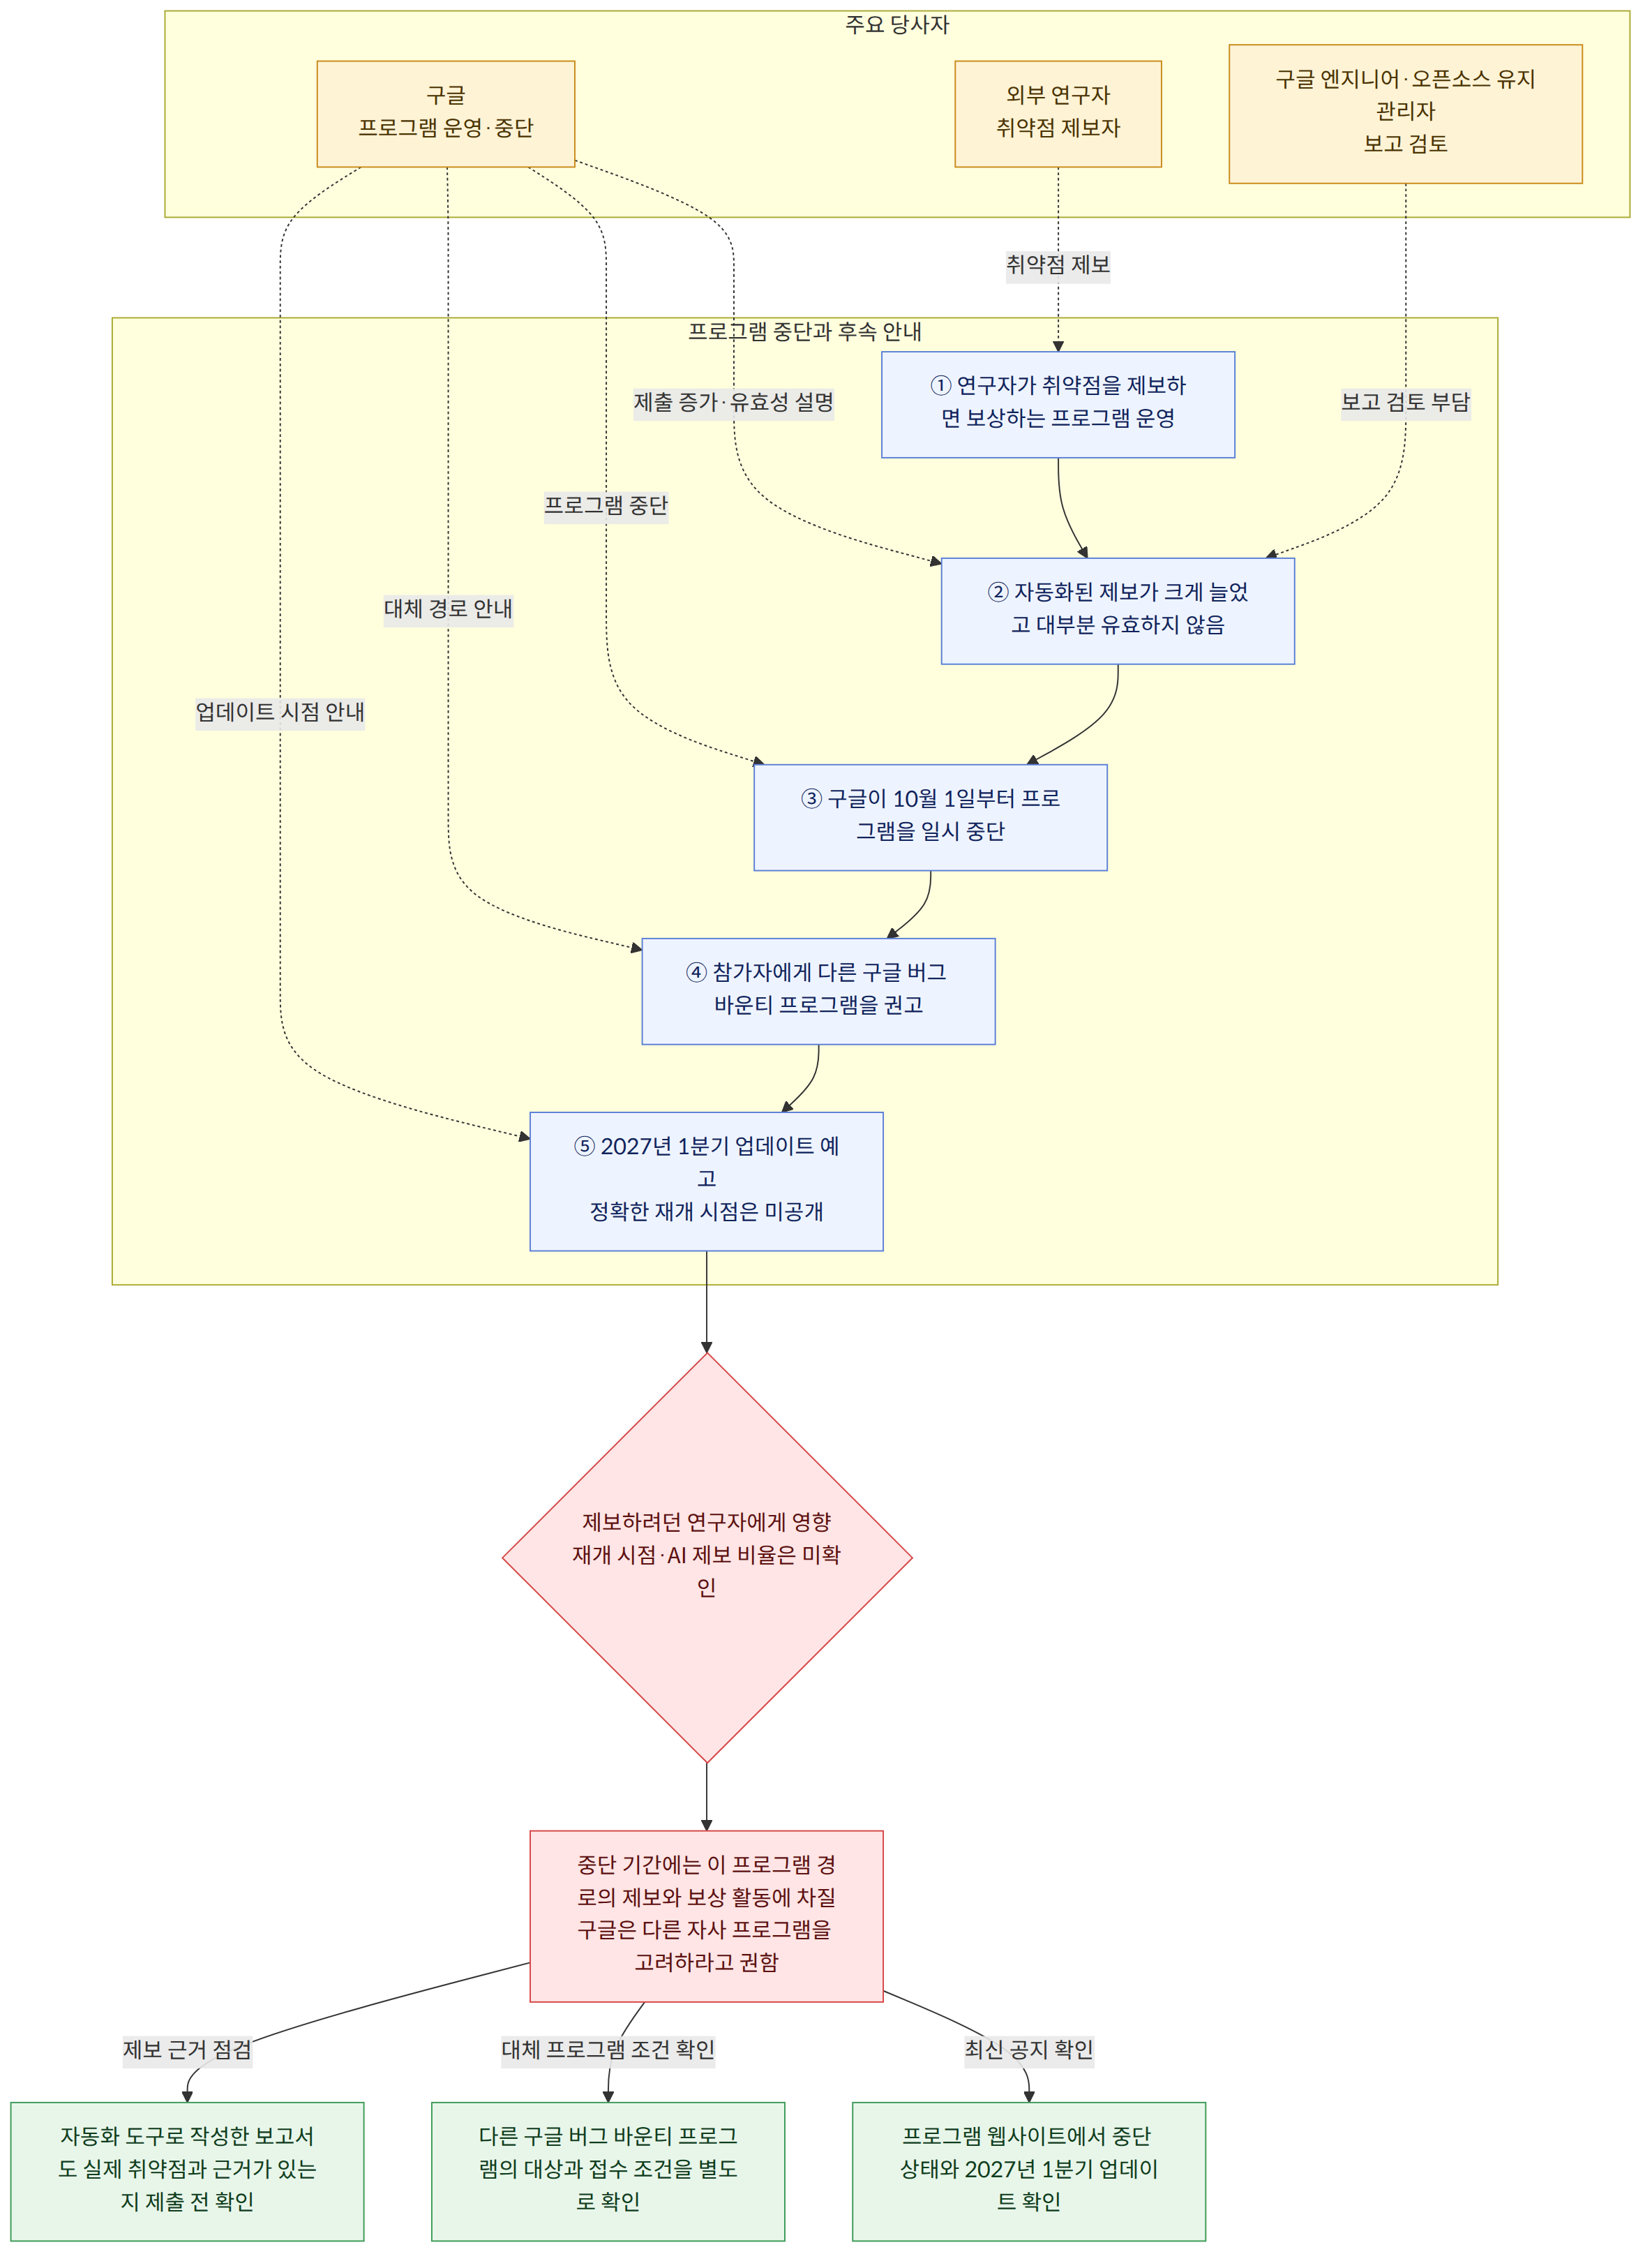
구글이 오픈소스 소프트웨어 취약점 보상 프로그램(Open Source Software Vulnerability Rewards Program)을 10월 1일부터 일시 중단했다. 이 프로그램은 연구자들이 구글의 오픈소스 소프트웨어에서 취약점을 찾아 보고하면 보상하는 제도다. 구글은 중단 이유로 자동화된 제보의 ‘상당한 증가’를 들었고, 그 대부분이 유효하지 않다고 밝혔다. 프로그램에 관한 다음 업데이트는 2027년 1분기에 제공하겠다고 했지만, 정확한 재개 시점은 알리지 않았다.
배경과 맥락
취약점 보상 프로그램은 외부 연구자가 소프트웨어의 보안 문제를 찾아 제보하도록 보상을 제공한다. 제보가 실제 취약점을 짚어내면 보안 문제를 확인하고 대응하는 데 도움이 될 수 있지만, 제보가 유효하지 않거나 사실이 아닌 내용을 포함하면 검토하는 쪽의 부담이 커질 수 있다.
톰스 하드웨어에 따르면 구글 엔지니어와 오픈소스 유지관리자들은 유효하지 않거나 환각(그럴듯하지만 사실이 아닌 내용)이 포함된 보고에 압도됐다. 구글이 직접 밝힌 중단 사유는 자동화된 제출의 증가와 낮은 유효성이다. 보도에서는 이를 AI 제출 문제와 연결했지만, 자동화된 제보 가운데 AI가 생성한 보고가 어느 정도인지는 공개되지 않았다.
테크크런치는 지난해 사이버보안 전문가들이 AI가 만든 저품질 콘텐츠가 버그 바운티 프로그램에 심각한 위험이 될 수 있다고 경고했다고 전했다. 이번 중단은 자동화된 제보가 늘어날 때 제보 건수뿐 아니라 이를 검토하고 진위를 가리는 역량도 프로그램 운영의 중요한 조건이 될 수 있음을 보여준다.
이 소식이 뜻하는 것
직접 영향을 받는 쪽은 구글의 해당 프로그램을 통해 취약점을 제보하려던 연구자들이다. 프로그램이 멈춘 동안에는 이 경로를 통한 제보와 보상 활동에 차질이 생길 수 있다. 구글은 참가자들에게 자사의 다른 버그 바운티 프로그램을 고려하라고 권했다.
검토자와 오픈소스 유지관리자에게도 제보의 품질은 중요하다. 유효하지 않은 보고가 많이 쌓이면 실제 취약점 제보를 가려내는 데 더 많은 검토가 필요할 수 있고, 이는 보상 프로그램이 취약점을 발견하는 통로로 기능하는 데 영향을 줄 수 있다. 다만 구글이 밝힌 것은 자동화된 제출이 늘었고 대부분 유효하지 않았다는 점이며, 이로 인해 실제 보안 대응이 얼마나 지연됐는지는 확인되지 않았다.
예를 들어 연구자가 구글의 오픈소스 소프트웨어에서 취약점을 발견했다고 생각한다면, 해당 프로그램이 중단된 상태인지 먼저 확인하고 구글이 안내한 다른 버그 바운티 프로그램을 살펴볼 필요가 있다. 다만 각 프로그램의 접수 범위나 조건은 여기서 확인된 정보에 포함돼 있지 않다.
확인된 사실과 아직 알 수 없는 것
확인된 사실
- 구글은 오픈소스 소프트웨어 취약점 보상 프로그램을 10월 1일부터 일시 중단했다.
- 구글은 자동화된 제출이 상당히 늘었고, 그 대부분이 유효하지 않다고 밝혔다.
- 톰스 하드웨어는 유효하지 않거나 환각이 포함된 보고로 구글 엔지니어와 오픈소스 유지관리자들이 압도됐다고 전했다.
- 구글은 2027년 1분기에 프로그램 관련 업데이트를 제공하겠다고 했으며, 참가자들에게 다른 자사 버그 바운티 프로그램을 고려하라고 권했다.
아직 알 수 없는 것
- 프로그램이 정확히 언제 재개될지는 공개되지 않았다. 2027년 1분기 안내는 업데이트 시점이지, 재개 날짜로 확인된 것은 아니다.
- 자동화된 제출 가운데 AI가 생성한 보고가 차지하는 비율은 알려지지 않았다.
- 중단이 실제 취약점 제보의 검토나 보안 대응에 미친 구체적인 영향도 확인되지 않았다.
독자가 확인할 것
- 해당 프로그램에 제보하려는 연구자는 프로그램 웹사이트의 최신 공지를 확인해 중단 상태와 2027년 1분기 업데이트를 살펴볼 수 있다.
- 다른 경로로 제보하려는 경우 구글이 안내한 다른 버그 바운티 프로그램을 확인하되, 각 프로그램의 대상과 접수 조건은 별도로 확인해야 한다.
- 자동화 도구를 이용해 보고서를 작성한다면, 제보 내용이 실제로 확인된 취약점과 근거를 담고 있는지 제출 전에 점검하는 것이 중요하다.

















