
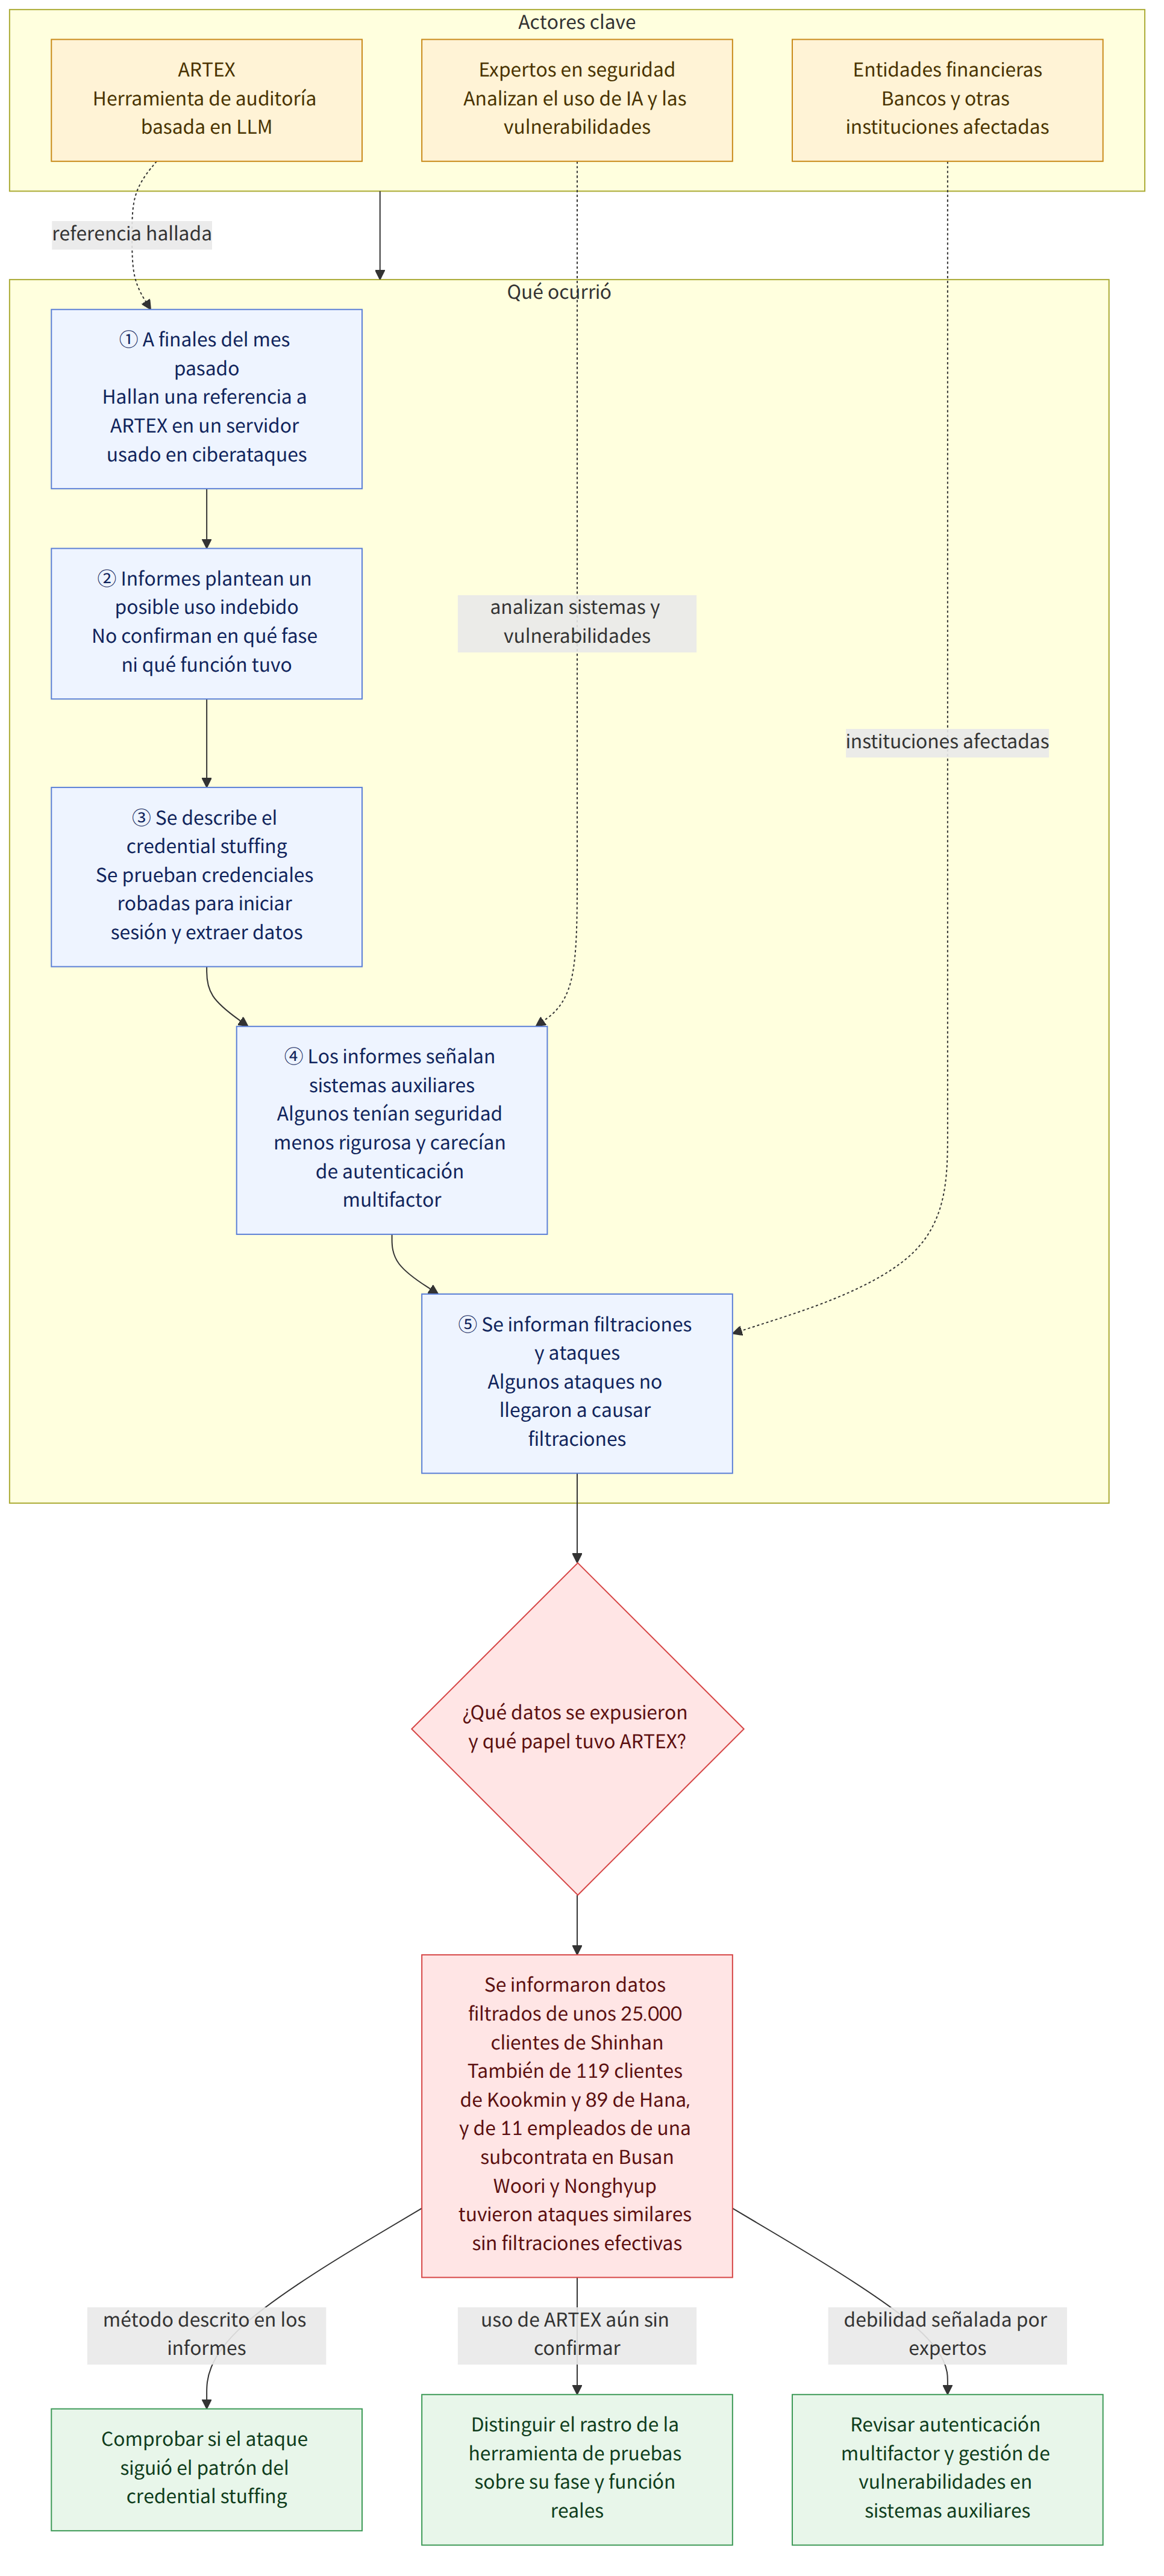
A finales del mes pasado, en un servidor web utilizado en ciberataques contra entidades financieras surcoreanas, entre ellas el Banco Shinhan (신한은행), se encontró la frase «ARTEX (아텍스)-自主渗透测试控制台». ARTEX es una herramienta de auditoría de seguridad basada en modelos de lenguaje de gran tamaño (LLM, modelos de inteligencia artificial entrenados con grandes volúmenes de documentos y datos para generar textos y procesar información). Informaciones basadas en fuentes del sector de la seguridad plantearon la posibilidad de que la herramienta se hubiera usado indebidamente en los ataques, pero no se ha confirmado en qué fase del proceso ni qué funciones habría desempeñado.
Por esas mismas fechas, se informó de filtraciones de datos personales o intentos de ataque en el sector financiero que afectaron no solo a bancos, sino también a entidades de ahorro y préstamo, compañías financieras y entidades de finanzas cooperativas. La pregunta importante que plantea esta noticia no es únicamente «¿La IA hackeó los sistemas?». Es posible que los rastros de una herramienta de IA indiquen que los ataques pudieron ser más rápidos o sofisticados, pero también hay que examinar las vulnerabilidades y el estado de gestión de los sistemas que permitieron que esos ataques prosperaran.
Antecedentes y contexto
El proyecto ARTEX es una herramienta publicada en GitHub que ganó el desafío «Agente Plus» (에이전트 플러스), organizado en agosto pasado por el Centro de Respuesta de Seguridad de Baidu, China (중국 바이두 보안대응센터), para evaluar capacidades de ataque. El hallazgo de una referencia relacionada con la herramienta en el servidor web utilizado en estos ataques es un indicio de una posible conexión entre ARTEX y los ataques. Sin embargo, que el nombre de la herramienta aparezca en un servidor no basta para concluir que ARTEX ejecutara todo el ataque o que se infiltrara de forma autónoma, sin intervención humana.
El credential stuffing, descrito en las informaciones como el método utilizado en estos ataques, consiste en introducir repetidamente nombres de usuario y contraseñas distribuidos ilegalmente en la web oscura para iniciar sesión y después extraer datos personales. Antes se empleaban bots automatizados que introducían mecánicamente los datos de acceso siguiendo instrucciones escritas de antemano por hackers. En este caso, se planteó la posibilidad de que se hubiera utilizado una herramienta que explora vulnerabilidades del sistema mediante un LLM y ejecuta ataques, pero no se ha revelado qué papel desempeñaron las personas y la IA en el proceso.
Hwang Seok-jin, profesor de la Universidad Dongguk (동국대), explicó que una persona podría tardar 5 segundos en introducir los datos de acceso, un bot automatizado convencional, 1 segundo, y un agente de IA, entre 0,3 y 0,5 segundos. También señaló que un agente de IA podría filtrar las cuentas que no se ajustaran a las condiciones del sistema y hacer que el ataque fuera más sofisticado. Se trata de una explicación sobre velocidades y capacidades posibles; no confirma que esas velocidades o funciones se utilizaran realmente en este caso.
Las informaciones sobre el sector financiero también coincidieron en señalar las características de los sistemas operativos atacados. Servicios como el de consulta destinado a los agentes de préstamos del Banco Shinhan no formaban parte de la red informática principal utilizada por los clientes, sino que eran sistemas auxiliares y de apoyo a las operaciones; según se informó, su seguridad era relativamente menos rigurosa, por ejemplo, porque no contaban con autenticación multifactor. Kim Myeong-ju, profesora de la Universidad Femenina de Seúl (서울여대), señaló que la cuestión central no es si se utilizó IA, sino que no se gestionaron adecuadamente las vulnerabilidades de los sistemas auxiliares de los bancos.
Qué significa esta noticia
Según las informaciones del sector financiero, se confirmó que en el Banco Shinhan se filtraron datos de unos 25.000 clientes: nombres, números de teléfono, ingresos anuales, nombres de sus lugares de trabajo y parte de sus números de registro de residente. También se informó de filtraciones de datos de 119 clientes del Banco Kookmin (국민은행) y de 89 del Banco Hana (하나은행). En el Banco de Busan (부산은행), quedaron expuestos los datos de 11 empleados de una empresa de desarrollo subcontratada durante un intento de ataque contra un servidor web externo. Según se informó, el Banco Woori (우리은행) y el Banco Nonghyup NH (NH농협은행) sufrieron ataques similares, pero no llegaron a producirse filtraciones efectivas.
En el sector financiero no bancario, se informó de la filtración de datos de unos 40.000 clientes del Banco de Ahorros Yegaram (예가람저축은행) y de 146 agentes de préstamos de Hyundai Capital (현대캐피탈). Según se informó, la Federación Central de Cooperativas Saemaul Geumgo (새마을금고중앙회) y las finanzas cooperativas Nonghyup (농협 상호금융), entre otras, recibieron intentos de acceso similares, pero lograron defenderse. El sector financiero explicó que los sistemas atacados eran independientes de la banca por internet y móvil, por lo que no se filtraron datos de transacciones financieras, como los números de cuenta. No obstante, dado que los datos filtrados pueden incluir números de contacto, ingresos e información laboral, surgió la preocupación por daños secundarios, como llamadas o mensajes fraudulentos que aparenten conocer detalles de una consulta real sobre un préstamo.
Por eso, además de averiguar si se han filtrado datos, es importante estar alerta ante suplantaciones que utilicen la información expuesta. Por ejemplo, aunque alguien que haya consultado sobre un préstamo reciba una llamada o un mensaje que parezca conocer los detalles de la conversación, lo más seguro es no dar por hecho que quien contacta es empleado de una entidad financiera basándose únicamente en la información que conoce. Según se informó, las entidades financieras comunicaron individualmente a los clientes afectados qué datos se habían filtrado y cómo prevenir daños secundarios, y anunciaron que compensarían íntegramente los daños causados por esta filtración.
En un sentido más amplio, una cuestión central de este caso es que no se puede considerar que los sistemas de apoyo a las operaciones sean menos peligrosos solo porque no formen parte de la red informática principal de los clientes. Los servicios utilizados por agentes de préstamos o empleados también pueden almacenar datos personales y, si la autenticación es relativamente débil, pueden convertirse en una vía de acceso para los atacantes. Junto con la evaluación de la velocidad y la capacidad de automatización de la IA, una tarea clave para evitar que esto se repita será comprobar qué sistemas son accesibles desde el exterior y cómo se gestionan las cuentas y la autenticación.
Información sobre normativa y recursos relacionados
Según una guía jurídica interna, el artículo 48, apartado 1, de la Ley de Redes de Información y Comunicaciones (정보통신망법) sirve de fundamento para determinar si se contaba con autorización legítima para acceder a una red de información y comunicaciones y si se excedieron los límites permitidos. El mero hecho de conocer un nombre de usuario y una contraseña o de haber recibido permiso para usarlos en el pasado no permite concluir que se tenga autorización para acceder en el presente. Hay que examinar circunstancias concretas, como los permisos concedidos por el proveedor del servicio y el alcance de esos permisos.
Por lo tanto, la información publicada de que se encontró una herramienta llamada ARTEX en un servidor de ataque no basta para concluir que un actor concreto tenga responsabilidad legal o que se haya cometido un delito. Es necesario examinar las circunstancias del acceso, los permisos, las acciones realizadas y las pruebas. La guía jurídica también advierte que las conclusiones de cada caso pueden variar según la legislación vigente en ese momento y los hechos concretos, por lo que, ante un caso real, hay que comprobar la normativa vigente y las pruebas específicas.
Aspectos presentados de manera diferente según la cobertura
El enfoque y el nivel de detalle de las informaciones varían. Las noticias sobre ARTEX se centraron en la frase hallada en el servidor de ataque y en las características de la herramienta, y subrayaron que no está claro en qué fase se utilizó ARTEX. Las informaciones que abordaron el conjunto del sector financiero detallaron casos de filtraciones y ataques bloqueados en varias entidades, algunas cifras de afectados y los tipos de datos expuestos. Se trata de distintas dimensiones del caso; esto no significa que se haya confirmado el uso efectivo de ARTEX ni la magnitud total de los daños.
Hechos confirmados y aspectos aún desconocidos
Hechos confirmados
- Se informó de que se encontró una referencia relacionada con ARTEX en un servidor web utilizado para los ataques.
- ARTEX es una herramienta de auditoría de seguridad basada en LLM y publicada en GitHub; ganó un desafío de capacidades de ataque en agosto pasado.
- Se informó de filtraciones de datos personales o intentos de ataques externos en varias empresas del sector financiero.
- Según se informó, algunos sistemas de apoyo a las operaciones, como el servicio de consulta para agentes de préstamos del Banco Shinhan, eran distintos de la red informática principal para clientes y tenían un sistema de seguridad relativamente menos riguroso.
- Se informó de que el presidente Lee Jae-myung (이재명) recibió un informe sobre los incidentes de filtración de datos personales y las respuestas de instituciones financieras y públicas, y ordenó una investigación exhaustiva y la elaboración de medidas.
Aspectos aún desconocidos
- ¿En qué fase concreta del ataque se utilizó ARTEX y con qué funciones?
- ¿En qué medida intervinieron las personas y la IA, respectivamente, durante el ataque?
- ¿Cómo se determinarán la magnitud total de las filtraciones de datos personales y el alcance de los daños al reunir todos los casos publicados?
- ¿Hubo otros intentos de ataque contra entidades financieras que no se hayan comunicado públicamente?
Qué pueden comprobar los lectores
- Si ha recibido una notificación de la entidad financiera correspondiente sobre una filtración de datos personales, compruebe qué información se vio afectada y revise las medidas preventivas indicadas.
- No confíe de inmediato en una llamada o un mensaje que mencione consultas sobre préstamos o información financiera; compruebe por separado la identidad que dice tener quien contacta y el canal utilizado.
- Si sospecha que ha sufrido daños por el uso de información filtrada, conserve las comunicaciones y los registros de consulta pertinentes y compruebe los procedimientos de denuncia y compensación indicados por la entidad financiera.
Referencias
- Otros delitos del Código Penal: requisitos para su configuración y aspectos que deben tenerse en cuenta
- Otras coberturas consultadas: hani.co.kr
- Otras coberturas consultadas: hani.co.kr

















