
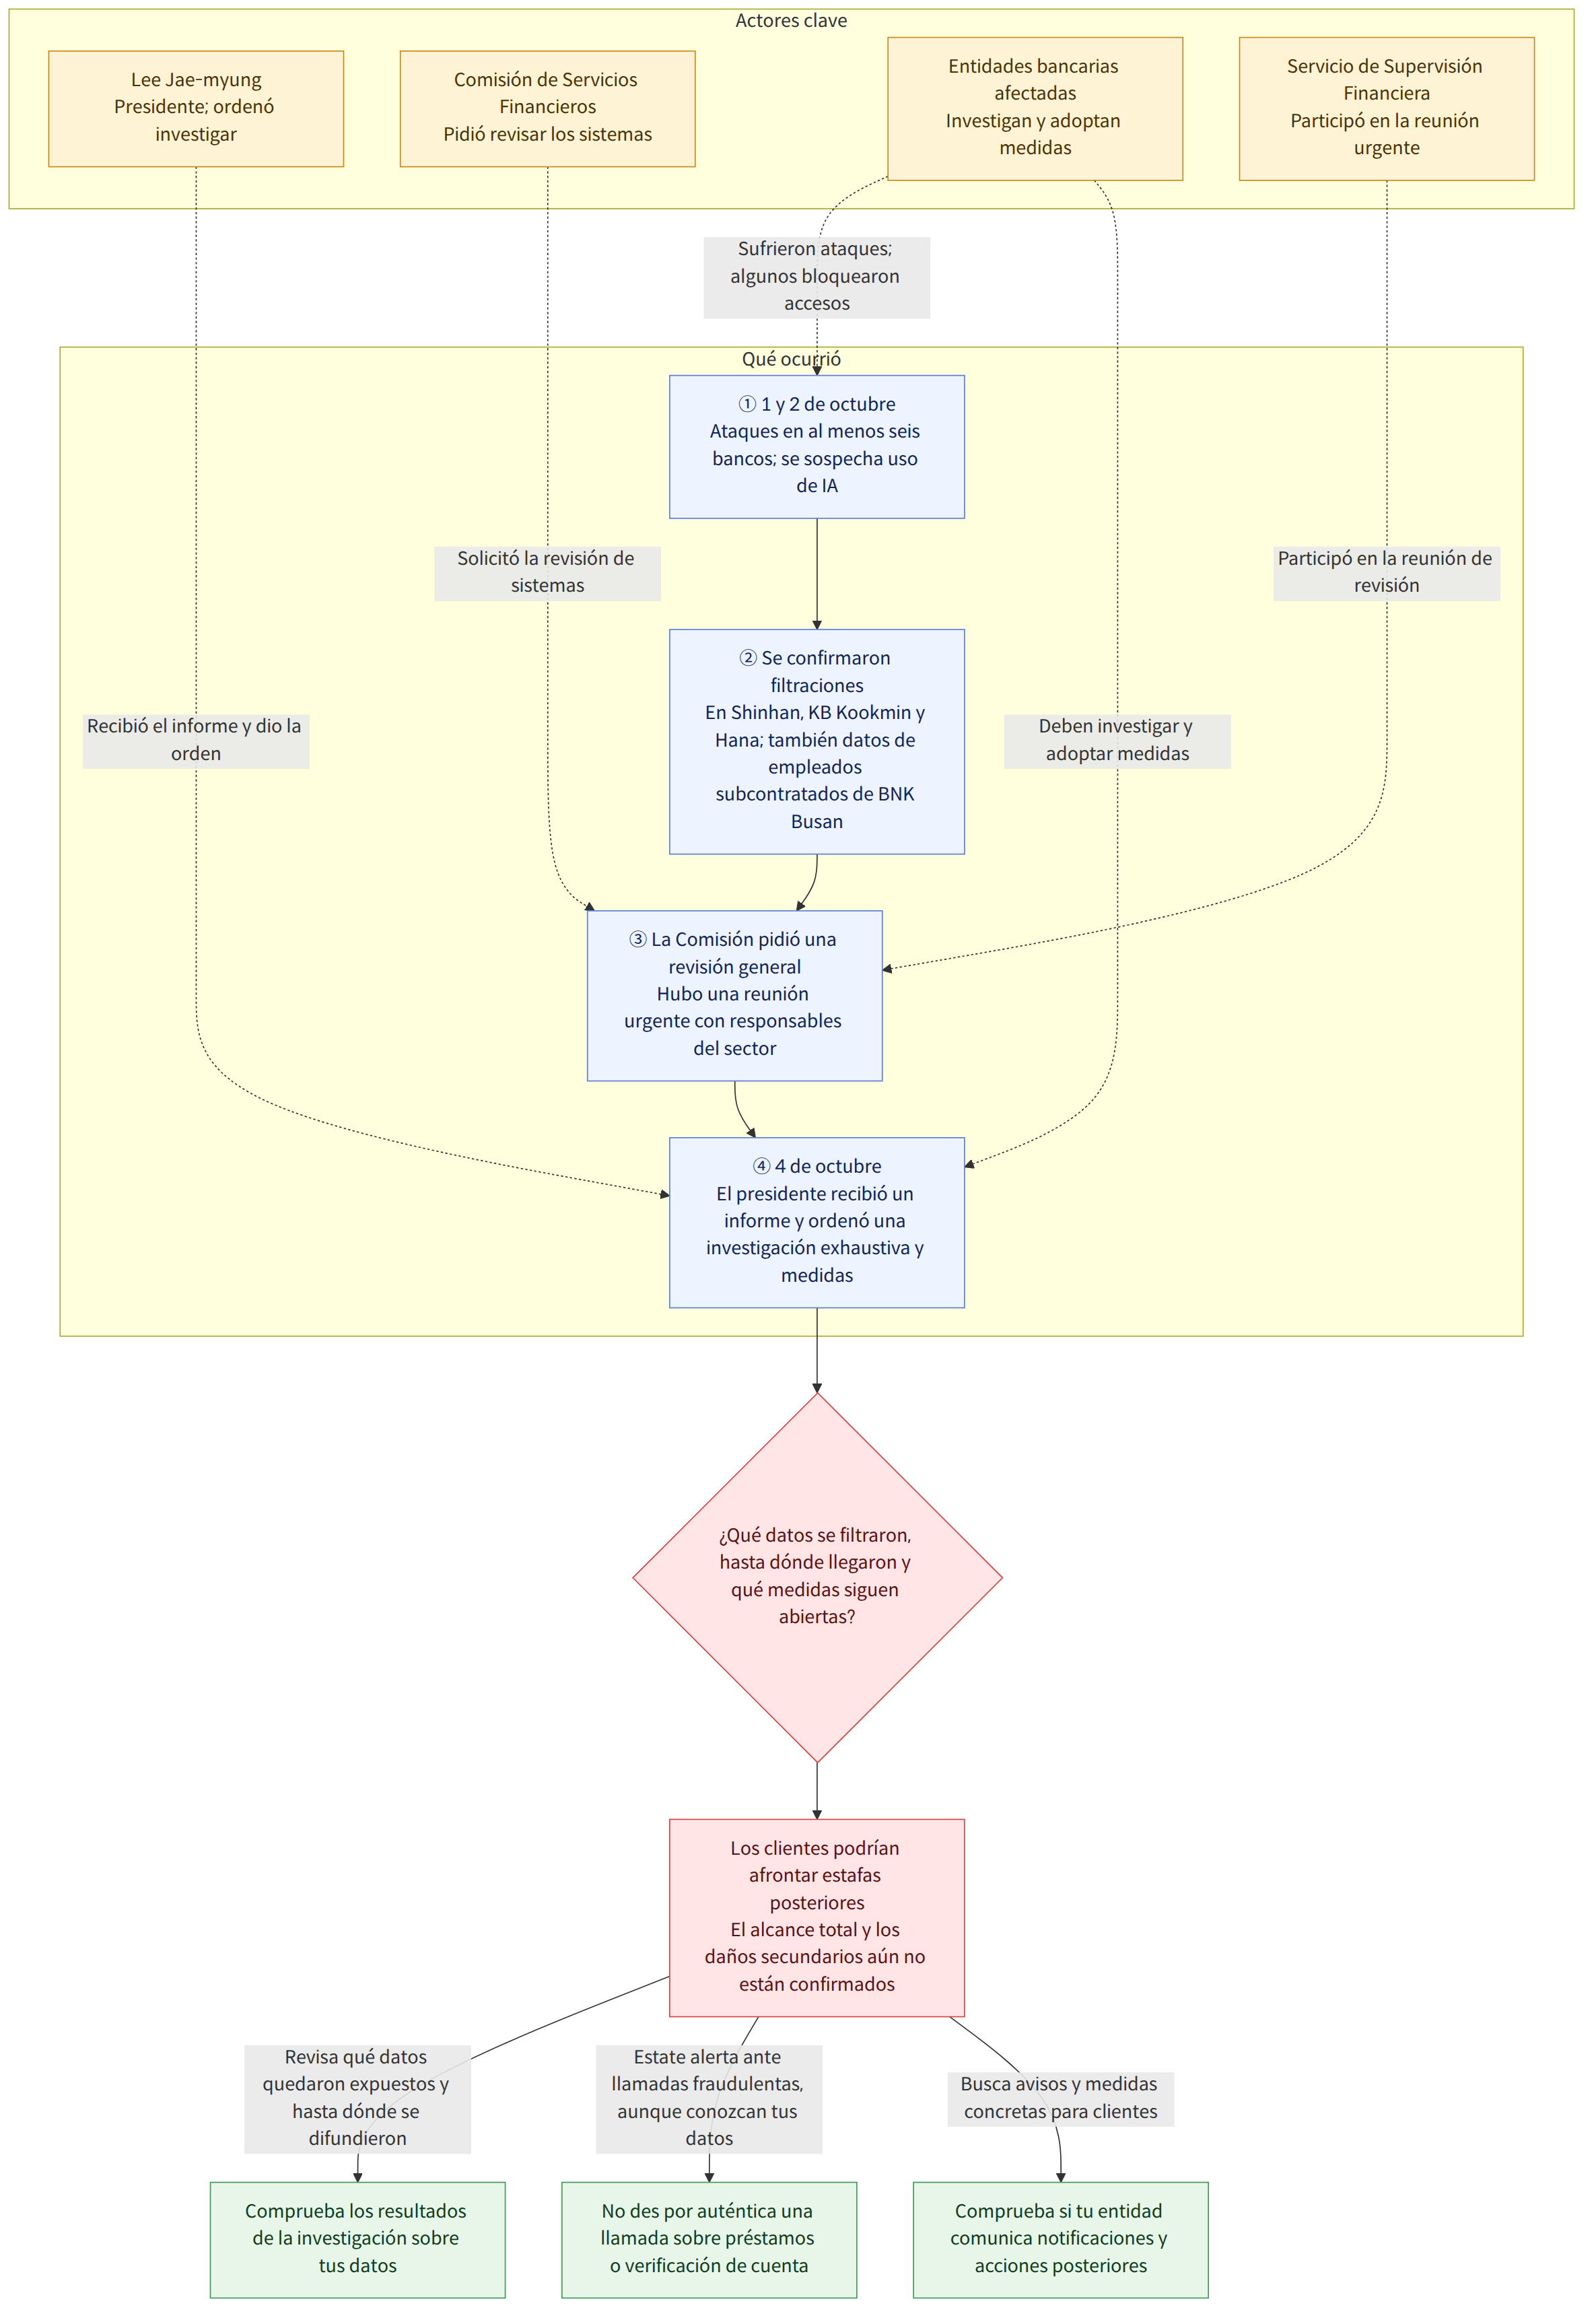
El presidente Lee Jae-myung recibió el 4 de octubre de 2026 un informe sobre incidentes de filtración de datos personales en instituciones financieras y organismos públicos, y ordenó una investigación exhaustiva y la elaboración de medidas. Los días 1 y 2 de octubre se sucedieron ciberataques que, según se sospecha, utilizaron inteligencia artificial (IA) contra al menos seis bancos del país, entre ellos Shinhan Bank (신한은행), KB Kookmin Bank (KB국민은행), Hana Bank (하나은행), Woori Bank (우리은행), NH Nonghyup Bank (NH농협은행) y BNK Busan Bank (BNK부산은행). Se confirmó la filtración de datos personales de algunos clientes de Shinhan, KB Kookmin y Hana, y de información de empleados subcontratados de BNK Busan.
La Comisión de Servicios Financieros pidió a los sectores bancario y de tarjetas, entre otros, que llevaran a cabo una revisión general de sus sistemas informáticos. También se informó de que Lee Eok-won, presidente de la Comisión de Servicios Financieros, y Lee Chan-jin, director del Servicio de Supervisión Financiera (금융감독원), celebraron una reunión urgente de revisión con los presidentes de las asociaciones del sector financiero y los máximos responsables de las entidades afectadas. Este asunto no termina con confirmar que hubo ataques. La siguiente etapa —determinar qué información se filtró realmente, hasta dónde se difundió y qué medidas correctivas adoptarán las entidades financieras— será decisiva para establecer los riesgos que afrontan los clientes.
Antecedentes y contexto
No se trató de un incidente limitado a un solo banco: los ataques se produjeron en varias instituciones financieras en un breve periodo. Según las informaciones, entre los objetivos había al menos seis bancos; algunos medios también informaron de ataques similares en entidades financieras no bancarias, como cajas de ahorro, financieras de crédito y entidades financieras mutualistas. Sin embargo, hasta ahora, el uso de IA en los ataques se ha descrito como una posibilidad o una hipótesis.
Las informaciones también detallaron las instituciones en las que se confirmó la filtración y la cantidad de datos afectados. Según una noticia, se filtraron los nombres, números de teléfono, ingresos anuales y otros datos de unos 25.000 clientes de Shinhan Bank, y se confirmó la filtración de datos personales de 89 personas en Hana Bank. También se informó de que Woori Bank y NH Nonghyup Bank sufrieron ataques similares, pero bloquearon los accesos no autorizados y no registraron filtraciones de datos personales. Estas cifras y categorías corresponden a lo publicado por los medios; no puede afirmarse que equivalgan al alcance total de los daños ni a los resultados definitivos de la investigación.
Qué significa esta noticia
Para los clientes, lo importante no es solo el hecho de que «hubo un ciberataque», sino saber si sus datos se filtraron realmente y qué información quedó expuesta. Si se filtraron datos que, al combinarse con otros, pueden utilizarse para suplantar identidades —como nombres o datos de contacto—, no se puede descartar que se produzcan estafas posteriores, como llamadas fraudulentas o intentos de fraude personalizados. La advertencia del presidente de la Comisión de Servicios Financieros de que los datos filtrados podrían aprovecharse para estafas, incluida la suplantación telefónica, también subraya la necesidad de estar alerta ante los daños secundarios posteriores a una filtración.
El responsable de las autoridades financieras afirmó que, hasta el momento, no parece haberse filtrado información sensible que pudiera utilizarse para realizar pagos no autorizados; aun así, instó al sector financiero a mantener un alto nivel de alerta.
Por ejemplo, aunque un cliente del banco reciba una llamada que se haga pasar por una consulta sobre un préstamo o una verificación de cuenta, no debe asumir que procede realmente de una entidad financiera solo porque la persona que llama conozca sus datos personales. No obstante, la información divulgada hasta ahora no permite confirmar que un cliente concreto haya recibido ese tipo de llamada ni que se haya producido un daño secundario. Por eso es importante que los resultados de las investigaciones de las entidades financieras y las autoridades se traduzcan en notificaciones específicas para los clientes y en medidas posteriores concretas.
La orden del presidente instó a investigar y a preparar medidas; no significa que ya se hayan esclarecido la vía del ataque o el alcance de la filtración. Aunque las autoridades financieras revisen los sistemas informáticos y las entidades investiguen cada caso, todavía habrá que determinar qué información salió de sus sistemas y qué medidas ofrecerán a los clientes afectados. Por tanto, en este momento conviene prestar más atención a los resultados de las investigaciones y a los detalles que figuren en los comunicados de cada entidad que a la expresión «ciberataque con IA».
Aspectos que los medios informaron de manera diferente
Los medios situaron en momentos distintos la reunión urgente de revisión. Algunos informaron de que Lee Eok-won, presidente de la Comisión de Servicios Financieros, y Lee Chan-jin, director del Servicio de Supervisión Financiera, tenían previsto reunirse la tarde del 4 de octubre; otros informaron de que la reunión ya se había celebrado y citaron declaraciones del presidente de la Comisión de Servicios Financieros durante el encuentro. Al parecer, esto refleja diferencias en el momento de publicación y las actualizaciones de las noticias, pero con esta información no es posible determinar la hora exacta en que tuvo lugar.
Hechos confirmados y cuestiones aún desconocidas
Hechos confirmados
- El presidente Lee recibió el 4 de octubre un informe sobre los incidentes de filtración de datos personales y ordenó una investigación exhaustiva y la elaboración de medidas.
- Los días 1 y 2 de octubre se produjeron ciberataques contra al menos seis bancos del país en los que, según se sospecha, se utilizó IA.
- Se confirmó la filtración de datos personales de algunos clientes de Shinhan, KB Kookmin y Hana; los medios informaron de la filtración de datos de empleados subcontratados de BNK Busan.
- La Comisión de Servicios Financieros pidió a los sectores bancario y de tarjetas, entre otros, que revisaran de forma general sus sistemas informáticos.
Cuestiones aún desconocidas
- ¿Quién estuvo detrás de los ciberataques y cuál fue la vía concreta de intrusión?
- ¿Cuál es el alcance total de la filtración y qué datos se sustrajeron de cada institución?
- A la luz de los resultados de la investigación, ¿qué medidas posteriores adoptará cada entidad financiera y qué información facilitará a los clientes afectados?
Qué pueden comprobar los lectores
- Consulte los comunicados oficiales del banco o la entidad financiera correspondiente para averiguar si sus datos están entre los afectados y qué información se filtró.
- Si recibe una llamada que dice ser para asesorarle sobre un préstamo o verificar su cuenta, no confíe en ella solo porque la persona que llama conozca sus datos personales; compruebe la información a través de los canales oficiales de la entidad financiera.
- Compruebe si las autoridades financieras y cada entidad publican los resultados de sus investigaciones y las medidas posteriores. Las noticias disponibles no han divulgado todavía el alcance total de los daños ni las medidas adoptadas por cada institución.
Referencias
- Otras coberturas consultadas: hani.co.kr
- Otras coberturas consultadas: en.yna.co.kr

















