
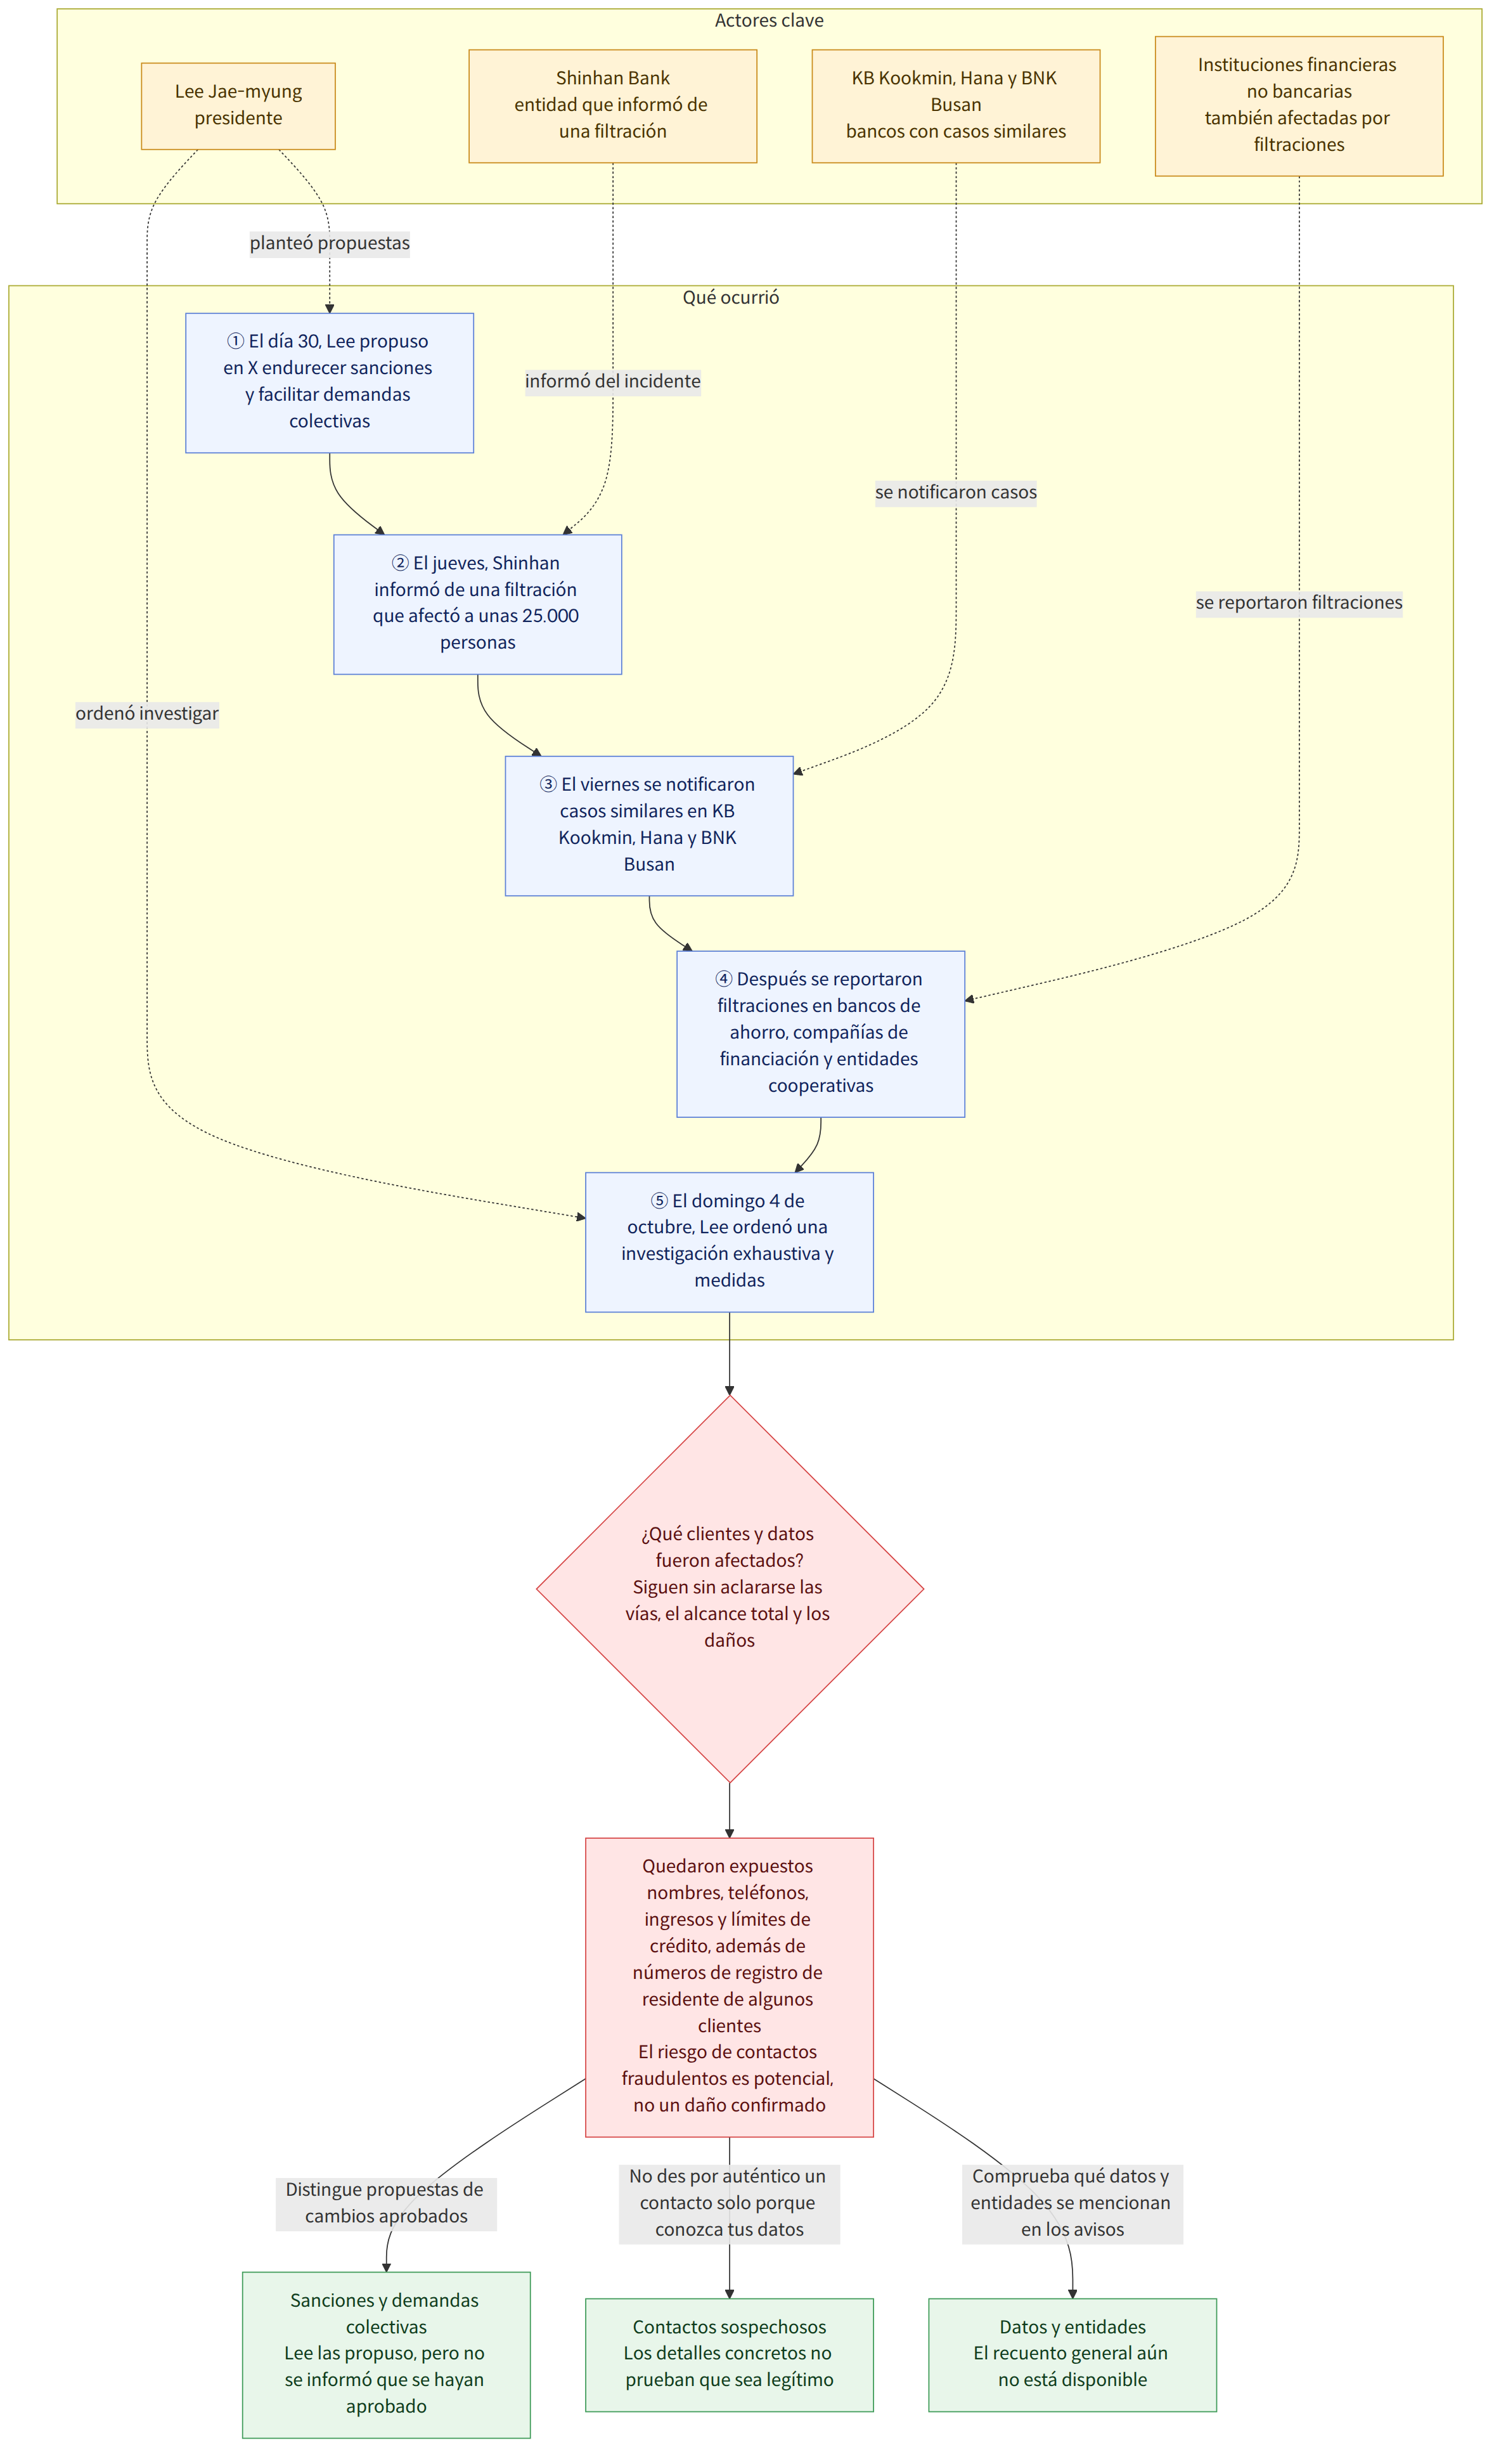
Tras una serie de filtraciones de datos personales en instituciones financieras, el presidente Lee Jae-myung ordenó el domingo 4 de octubre una investigación exhaustiva y la adopción de medidas. Según la Casa Azul (청와대), Lee recibió un informe sobre las recientes filtraciones en instituciones financieras y públicas, así como sobre la respuesta de cada entidad. Kang Yoo-jung (강유정), portavoz de la Oficina Presidencial (대통령실), señaló que el presidente considera muy grave la situación y ordenó investigar a fondo y trabajar para poner en marcha medidas.
La información filtrada no se limitó a nombres y números de teléfono. También incluía ingresos anuales y límites de crédito, y quedaron expuestos incluso los números de registro de residente de algunos clientes. También se informó de un aumento de los ciberataques basados en inteligencia artificial (IA) contra instituciones financieras, pero aún no se ha confirmado por qué vías se produjo cada incidente ni cómo se utilizó realmente la IA.
Antecedentes y contexto
Los incidentes se sucedieron en varias entidades financieras importantes en cuestión de días. Shinhan Bank (신한은행) informó el jueves de una filtración que afectó a unas 25.000 personas y, el viernes, se notificaron casos similares en KB Kookmin Bank (KB국민은행), Hana Bank (하나은행) y BNK Busan Bank (BNK부산은행). Posteriormente, se informó de que las filtraciones se extendieron más allá de los principales bancos a instituciones financieras no bancarias, como bancos de ahorro, compañías de financiación y entidades financieras cooperativas.
Un aspecto destacado del caso es la naturaleza de los datos filtrados. Los nombres y números de teléfono pueden utilizarse para identificar a los clientes o ponerse en contacto con ellos, mientras que los ingresos anuales y los límites de crédito revelan su situación financiera. El hecho de que también quedaran expuestos los números de registro de residente de algunos clientes hace aún más necesario investigar el alcance de los daños y las medidas de protección de datos. Sin embargo, todavía no se ha elaborado un recuento general de qué datos se filtraron, en qué entidades y en qué cantidad.
El pasado día 30, en una publicación en X, Lee ya había expresado su intención de endurecer las multas administrativas y las sanciones penales para las empresas que manejan datos personales cuando se produzca un incidente, y de facilitar el acceso a indemnizaciones civiles mediante demandas colectivas. Esto se informó como una línea de actuación propuesta por el presidente y no significa que se hayan conocido los resultados de la investigación de estos incidentes ni que se hayan aprobado cambios normativos.
Qué significa esta noticia
Para los clientes que podrían haberse visto afectados, es importante saber qué datos quedaron expuestos. Si se filtran juntos el nombre y los datos de contacto, y además se añaden los ingresos o la información sobre el crédito, puede resultar más difícil distinguir un contacto fraudulento que parezca conocer la situación financiera real de la persona. Se trata de un riesgo potencial derivado de la combinación de los datos expuestos, no de una confirmación de que se hayan producido suplantaciones u otros daños adicionales aprovechando estos incidentes.
Por ejemplo, si un cliente cuyos datos filtrados incluyen sus ingresos anuales y su límite de crédito recibe un contacto que se hace pasar por una consulta financiera, es más seguro no darlo por auténtico solo porque incluya detalles concretos. Como aún no se han divulgado los datos filtrados ni las causas de cada incidente, los riesgos específicos pueden variar de un cliente a otro.
Para las entidades financieras, se ha vuelto prioritario esclarecer cómo se produjeron los incidentes y determinar el alcance de los daños. Esto se debe a que, según los resultados de la investigación, pueden variar tanto la información que se comunique a los clientes como las medidas para evitar que los daños se extiendan. La información publicada hasta ahora no permite confirmar si cada entidad ha notificado a sus clientes ni cuáles son los procedimientos de compensación o reparación.
Diferencias entre las informaciones publicadas
Los reportajes difieren en el grado de certeza con que relacionan la IA con estos incidentes. Uno informó de un aumento de los ciberataques basados en IA contra instituciones financieras, mientras que otro explicó que se sospecha que en estos incidentes se utilizó IA. Por tanto, no se puede afirmar como un hecho que la IA se utilizara realmente en cada una de las filtraciones.
Hechos confirmados y cuestiones aún sin aclarar
Hechos confirmados
- El presidente Lee Jae-myung recibió información sobre las filtraciones de datos personales en instituciones financieras y públicas y sobre las respuestas adoptadas, y ordenó una investigación exhaustiva y la adopción de medidas.
- Shinhan Bank (신한은행) informó de una filtración que afectó a unas 25.000 personas, y se notificaron casos similares en KB Kookmin Bank (KB국민은행), Hana Bank (하나은행) y BNK Busan Bank (BNK부산은행).
- Entre los datos expuestos había nombres, números de teléfono, ingresos anuales y límites de crédito; también quedaron expuestos los números de registro de residente de algunos clientes.
- Se informó de que las filtraciones se extendieron más allá de los principales bancos a instituciones financieras no bancarias.
Cuestiones aún sin aclarar
- No se han revelado las vías ni las causas de cada incidente, ni se ha confirmado si la IA se utilizó realmente en alguno de ellos.
- No se ha confirmado el número total de clientes afectados ni el volumen total de datos filtrados, incluidas las instituciones financieras no bancarias.
- Aún no se han anunciado los resultados de las investigaciones ni las notificaciones a los clientes afectados, las medidas para evitar que los daños se extiendan o las medidas de reparación.
Qué pueden comprobar los lectores
- Pueden comprobar si han recibido algún aviso de las entidades financieras con las que operan sobre las filtraciones y si dicho aviso indica que sus datos están incluidos.
- Aunque reciban una llamada o un mensaje sobre asesoramiento financiero o préstamos, conviene no fiarse únicamente de los datos del remitente y verificar la información por los canales oficiales de la entidad financiera.
- Cuando se publiquen los resultados de las investigaciones y las comunicaciones posteriores de cada entidad, conviene revisar qué alcance de los daños y qué medidas les corresponden, así como si hay un procedimiento de consulta.
Referencias
- Otras coberturas consultadas: hani.co.kr
- Otras coberturas consultadas: en.yna.co.kr

















