
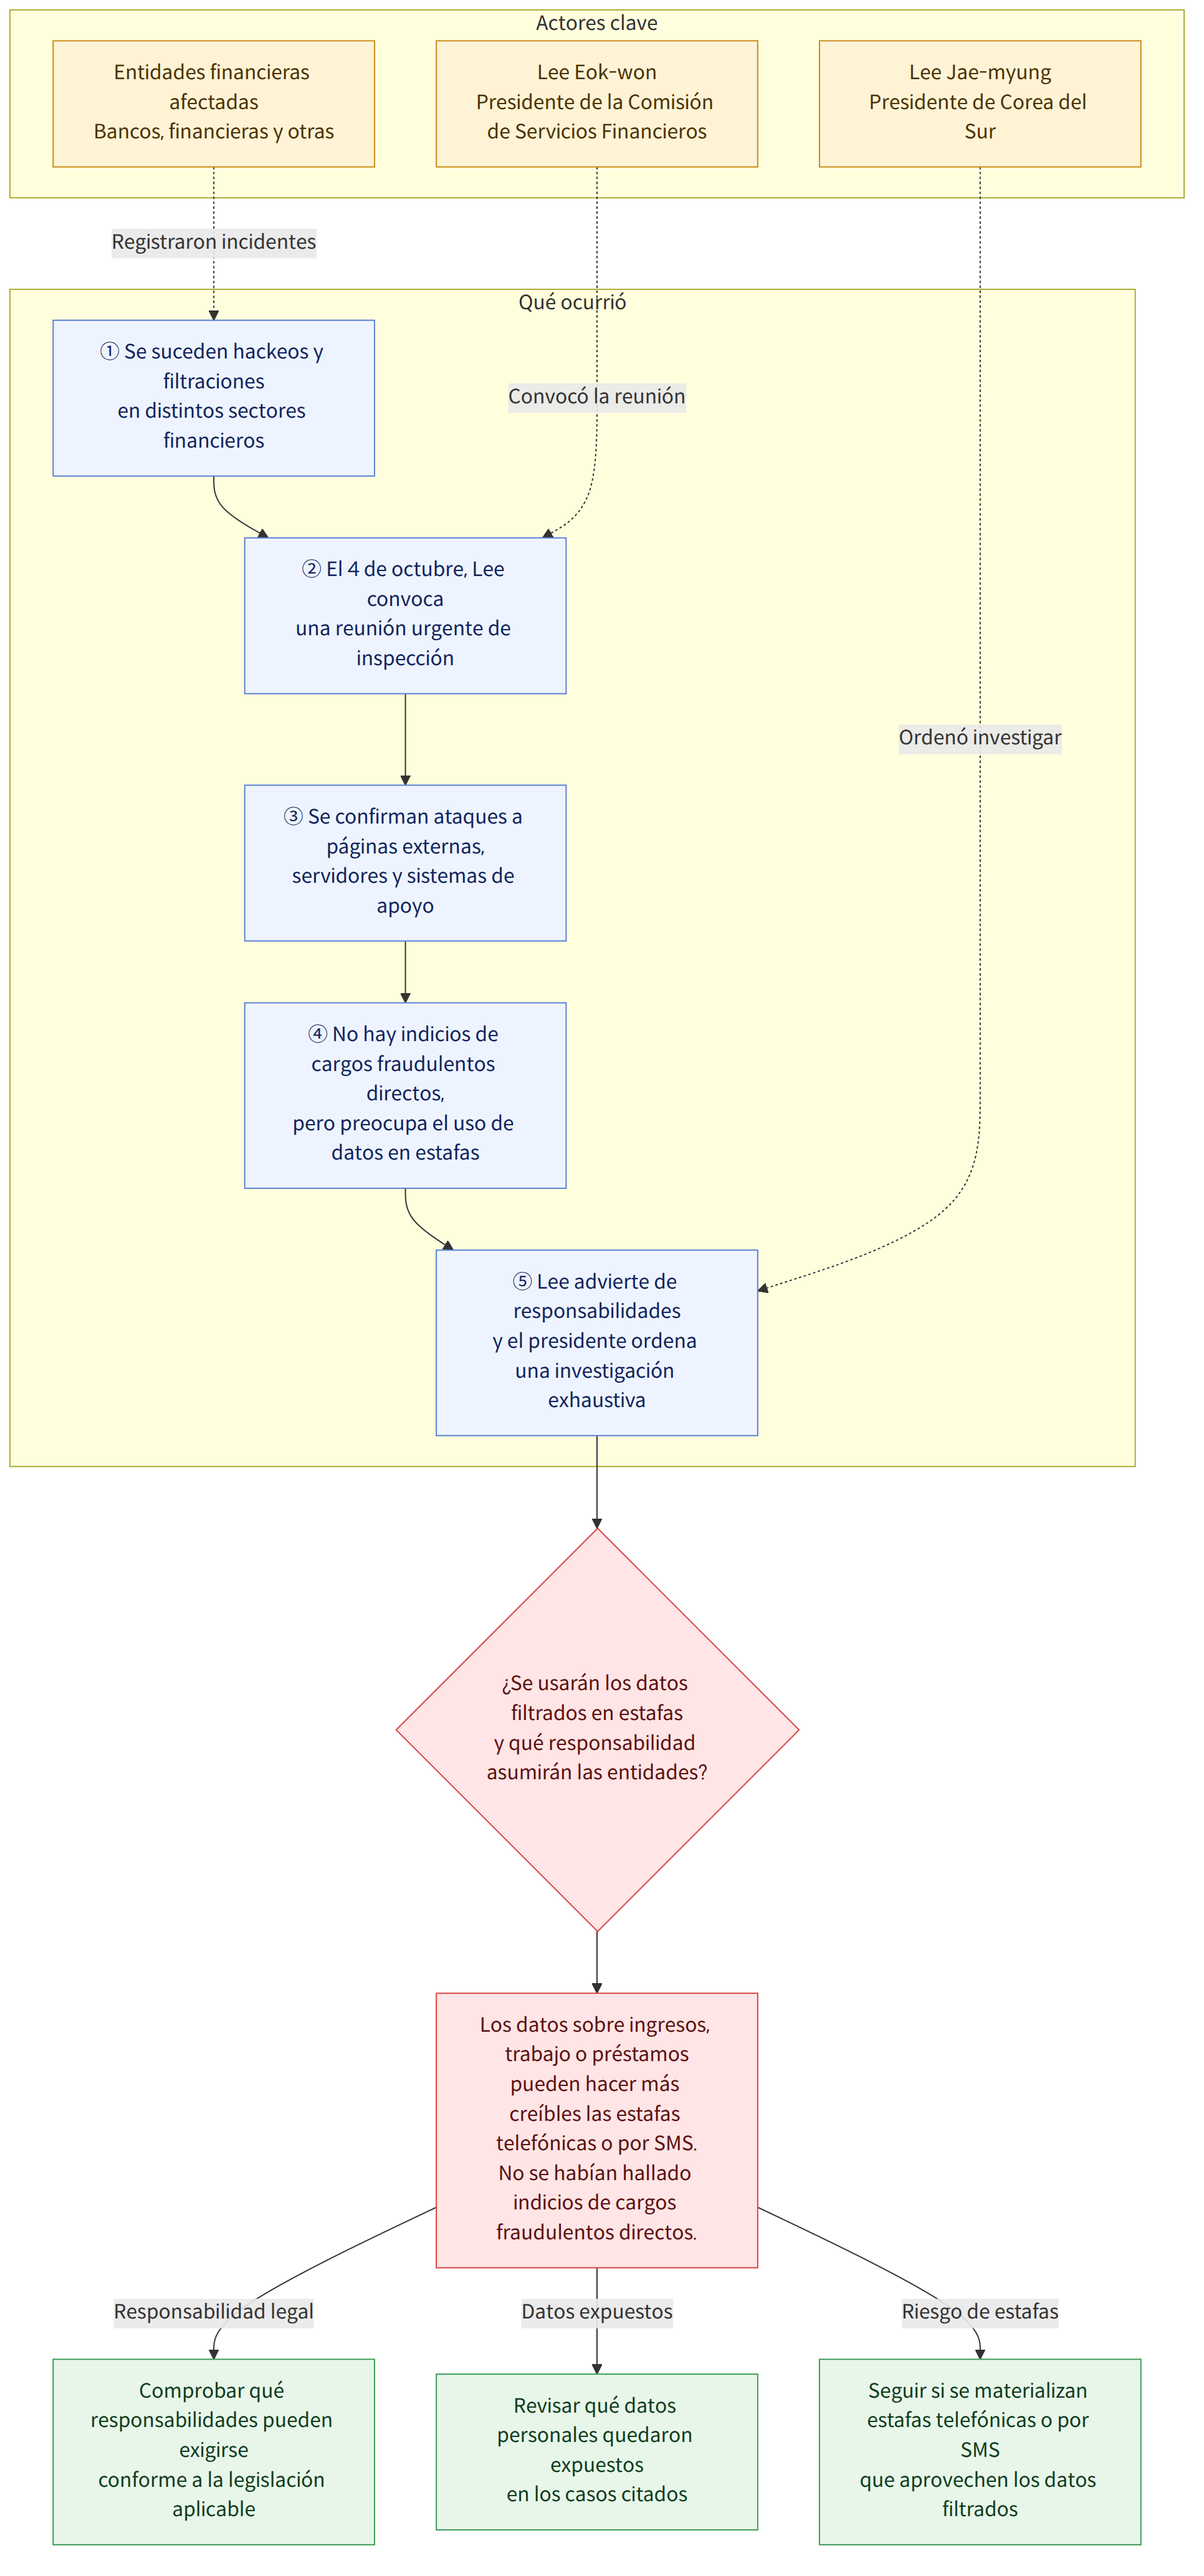
Lee Eok-won, presidente de la Comisión de Servicios Financieros (금융위원회), convocó el 4 de octubre de 2026 una reunión urgente de inspección de todo el sector financiero en el Complejo Gubernamental de Seúl (정부서울청사). Señaló que se han sucedido en poco tiempo incidentes de ciberseguridad en distintos sectores, como la banca, las entidades de ahorro y préstamo y las financieras, y pidió al sector financiero el máximo nivel de alerta. Explicó que tampoco podía descartarse la posibilidad de ataques con inteligencia artificial (IA). No obstante, afirmó que hasta el momento no se habían encontrado indicios de filtraciones de datos sensibles de clientes que pudieran utilizarse directamente para realizar cargos fraudulentos, entre otras actividades.
Antecedentes y contexto
Un aspecto destacado de estos incidentes es que, en lugar de los servicios de banca por internet y móvil que utilizan directamente los clientes, se mencionaron como objetivos de los ataques sistemas de apoyo operativo, páginas web externas y servidores: ámbitos que habían recibido relativamente menos atención en materia de gestión. El presidente Lee explicó que se habían confirmado casos en los que se utilizaron para los ataques páginas y servidores externos empleados por agentes de captación de préstamos o por empleados para facilitar su trabajo. Esto significa que, aunque no se trate de los sistemas centrales de transacciones de una entidad financiera, las brechas en los entornos de trabajo conectados pueden conducir a la exposición de datos personales.
En la reunión del 4 de octubre, el presidente Lee afirmó que, si se produjeran incidentes similares por haber descuidado las inspecciones y las medidas de respuesta necesarias pese a que la información sobre ataques y los casos de incidentes ya se habían compartido con el sector financiero, se exigirían responsabilidades rigurosas conforme a la legislación aplicable. A la reunión asistieron los presidentes de las asociaciones de los sectores bancario, de inversión financiera, de seguros, de crédito especializado, de ahorro y préstamo, de finanzas mutuales, de criptoactivos y de tecnología financiera, así como directivos de las entidades financieras afectadas por incidentes de ciberseguridad. También se informó de que el presidente Lee Jae-myung recibió un informe sobre las filtraciones de datos personales y las medidas de respuesta de las instituciones financieras y públicas, y ordenó una investigación exhaustiva y la elaboración de medidas.
Entre los casos de filtración de datos mencionados en otros reportajes figuran los datos de unos 25.000 clientes del Banco Shinhan (신한은행) —nombres, números de teléfono, ingresos anuales, nombres de sus lugares de trabajo y parte de sus números de registro de residente—, así como los de 119 clientes del Banco KB Kookmin (KB국민은행) y 89 clientes del Banco Hana (하나은행). Según las informaciones, en el Banco Busan de BNK (BNK부산은행) quedaron expuestos datos de 11 empleados de desarrollo subcontratados. La entidad Yeogaram Savings Bank (예가람저축은행) anunció que se habían filtrado los nombres, fechas de nacimiento y datos de contacto de unos 40.000 clientes. También se informó de que Hyundai Capital (현대캐피탈) había tenido conocimiento de la filtración de datos de 146 agentes de captación de préstamos.
Qué significa esta noticia
Sin embargo, cuando a nombres o datos de contacto se suman datos sobre ingresos, trabajo o préstamos, estos pueden utilizarse para estafas telefónicas o por SMS en las que los estafadores se acercan a las víctimas como si conocieran de verdad sus consultas financieras. Por eso, el riesgo no se limita al «acceso a cuentas»: también puede extenderse al uso de los datos filtrados para hacer más creíbles los mensajes fraudulentos.
Por ejemplo, si una persona que consultó sobre un préstamo en una entidad financiera está entre las afectadas por una filtración de datos relacionados, podría confundir con una comunicación real de la entidad una llamada o un mensaje que parezca conocer los detalles de la consulta. Se trata de una hipótesis que ilustra una posibilidad y no significa que un cliente concreto haya recibido realmente ese tipo de comunicación. El presidente Lee también dijo que no podía descartarse la posibilidad de daños secundarios, como estafas telefónicas o por SMS que aprovecharan los datos filtrados.
A las entidades financieras se les exige responsabilidad no solo en materia de defensa tecnológica, sino también para revisar las páginas y los servidores externos y los sistemas de apoyo operativo, y comprobar si respondieron a la información conocida sobre ataques. Las autoridades afirmaron que exigirían responsabilidades conforme a la legislación por incidentes similares en los que se hubieran descuidado las inspecciones y las medidas de respuesta. También se ha informado de que las entidades financieras están notificando a los afectados de forma individual y proporcionándoles recomendaciones para prevenir daños. Por ello, para los clientes que reciban una notificación de filtración es importante comprobar qué dice esta y cuál es la política de compensación en caso de que sufran daños reales.
Aspectos que difieren entre los reportajes
La lista de entidades en las que se confirmó una «filtración de datos» varía según la fecha y el alcance de cada reportaje. Las informaciones sobre la reunión del presidente de la Comisión de Servicios Financieros mencionaron como casos confirmados de filtración al Banco Shinhan (신한은행), el Banco KB Kookmin (KB국민은행), el Banco Hana (하나은행), el Banco Busan de BNK (BNK부산은행), Hyundai Capital (현대캐피탈), Yeogaram Savings Bank (예가람저축은행) y Welcome Savings Bank (웰컴저축은행). Otros reportajes señalaron que el Banco Woori (우리은행) y el Banco NH NongHyup (NH농협은행) también habían sufrido ataques similares, pero que estos no derivaron en filtraciones reales; asimismo, mencionaron intentos de intrusión contra la Federación Nacional de Saemaul Geumgo (새마을금고중앙회) y el sector de finanzas mutuales de NongHyup (농협 상호금융). Por tanto, hay que distinguir entre las entidades que fueron atacadas o sufrieron intentos de ataque y aquellas en las que se confirmó una filtración de datos.
El día anterior, Welcome Savings Bank informó a las autoridades que, según una revisión interna, se estimaba que se habían filtrado hasta 2.200 registros de información relacionada con clientes corporativos. Como el tipo de clientes, los datos y el número de afectados son distintos de los casos de filtración de datos personales de clientes particulares detallados en otros reportajes, no se pueden sumar ni comparar como si fueran una única cifra total de afectados. Tampoco se puede saber, solo a partir de las informaciones disponibles, si se ha determinado el alcance definitivo de las filtraciones en cada entidad financiera.
Hechos confirmados y aspectos aún desconocidos
Hechos confirmados
- El presidente de la Comisión de Servicios Financieros convocó el 4 de octubre una reunión urgente de inspección de todo el sector financiero y pidió el máximo nivel de alerta.
- Se han confirmado casos de ataques contra ámbitos que habían recibido relativamente menos atención en materia de gestión, como páginas web y servidores externos y sistemas de apoyo operativo.
- El presidente de la Comisión de Servicios Financieros afirmó que, hasta el momento, no se habían encontrado indicios de filtraciones de datos sensibles de clientes que pudieran utilizarse directamente para realizar cargos fraudulentos, entre otras actividades.
- Welcome Savings Bank informó a las autoridades que estimaba que se habían filtrado hasta 2.200 registros de información relacionada con clientes corporativos.
Aspectos aún desconocidos
- No se ha determinado quién está detrás de los ataques ni cuál fue la vía concreta de intrusión.
- No se sabe si se ha confirmado definitivamente el tipo y el volumen total de los datos filtrados en cada entidad financiera.
- No se ha confirmado si se utilizó realmente IA en los ataques.
Qué pueden comprobar los lectores
- Si reciben una notificación de filtración de datos de una entidad financiera, comprueben qué información quedó expuesta y cuándo, y si sus propios datos están incluidos entre los afectados.
- Comprueben las medidas preventivas indicadas y la política de compensación en caso de daños. Ante llamadas o mensajes sospechosos que utilicen el nombre de una entidad financiera, verifiquen si son auténticos a través de los canales oficiales de dicha entidad.
- Se ha informado de que las entidades financieras notificarán individualmente a los clientes afectados la filtración y las formas de prevenir daños secundarios, y de que compensarán íntegramente los daños que se produzcan a raíz de esta filtración. Las condiciones y los procedimientos de aplicación concretos deben comprobarse en la información proporcionada por cada entidad.
Referencias
- Otras coberturas consultadas: hani.co.kr
- Otras coberturas consultadas: hani.co.kr

















