
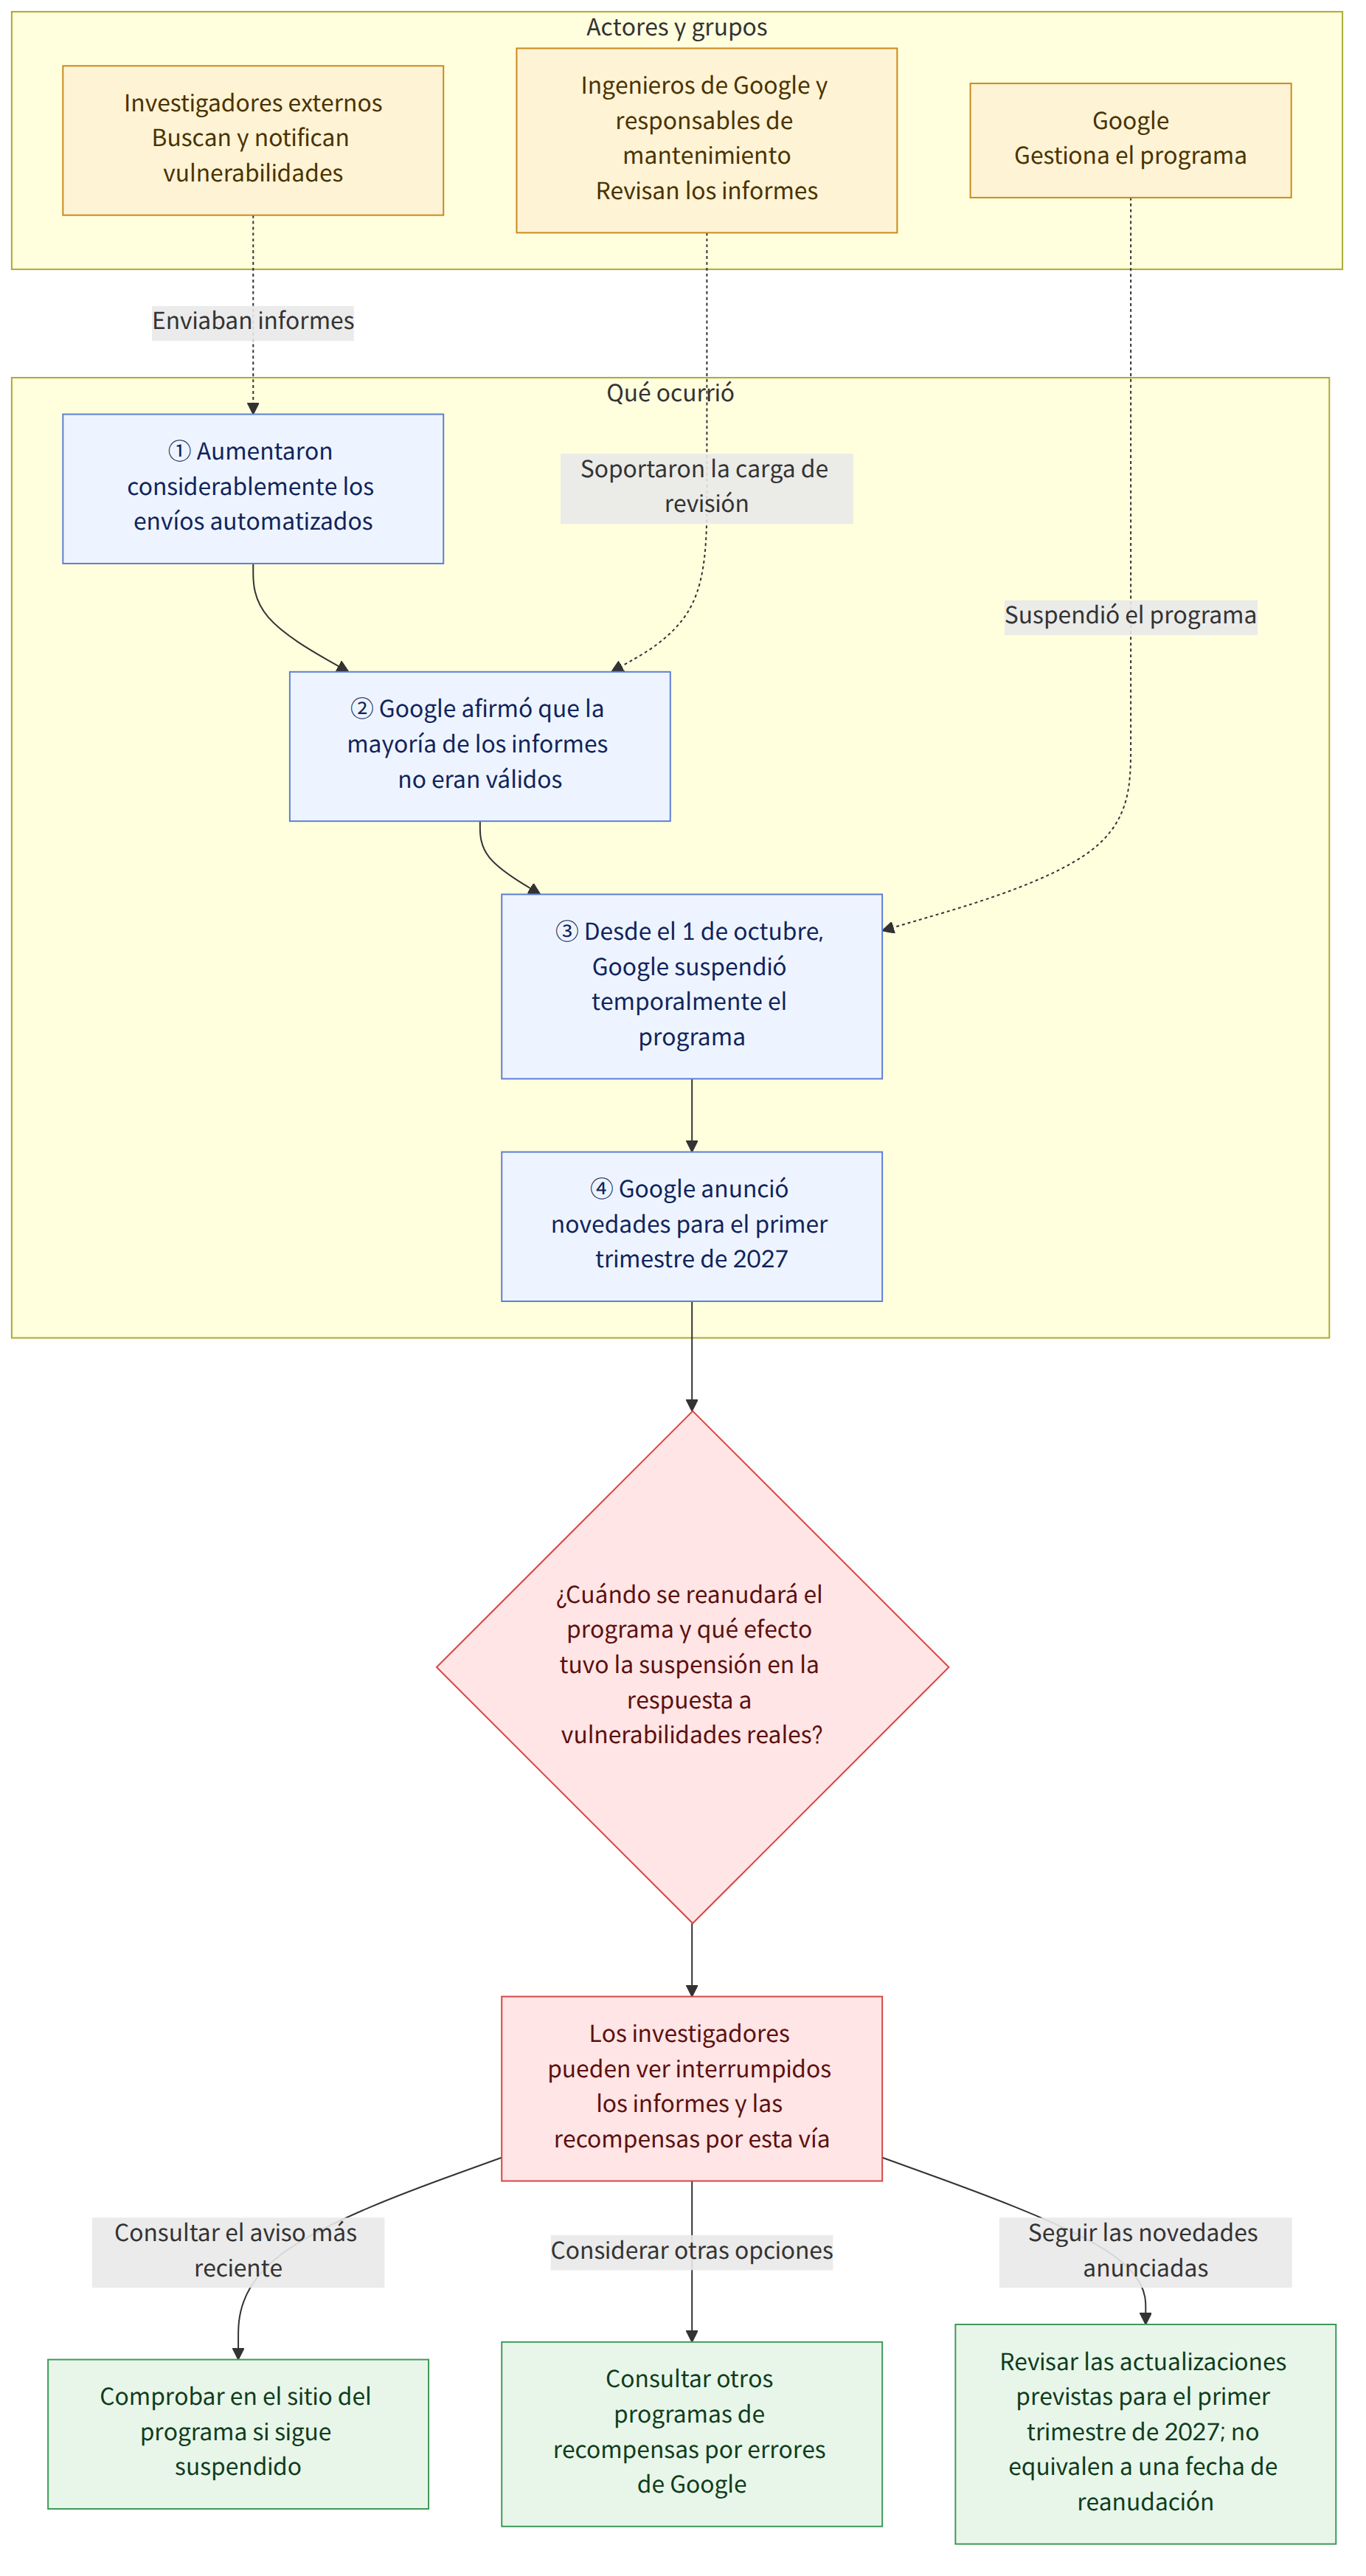
Google suspendió temporalmente, a partir del 1 de octubre, el Programa de recompensas por vulnerabilidades de software de código abierto (오픈소스 소프트웨어 취약점 보상 프로그램). Este programa recompensa a los investigadores que encuentran y notifican vulnerabilidades en el software de código abierto de Google. La empresa señaló como motivo de la suspensión el «aumento considerable» de los informes automatizados y afirmó que la mayoría no eran válidos. Dijo que ofrecería novedades sobre el programa en el primer trimestre de 2027, pero no anunció una fecha exacta para reanudarlo.
Antecedentes y contexto
Los programas de recompensas por vulnerabilidades ofrecen incentivos a investigadores externos para que encuentren y comuniquen problemas de seguridad en el software. Si un informe identifica una vulnerabilidad real, puede ayudar a verificar y solucionar el problema. Sin embargo, los informes no válidos o que incluyen información falsa pueden aumentar la carga de trabajo de quienes los revisan.
Según Tom's Hardware, los ingenieros de Google y los responsables del mantenimiento de proyectos de código abierto se vieron desbordados por informes no válidos o que contenían alucinaciones (contenido verosímil, pero falso). El motivo de la suspensión que Google comunicó directamente fue el aumento de los envíos automatizados y su baja tasa de validez. La cobertura relacionó el problema con los informes generados por IA, pero no se ha revelado qué proporción de los informes automatizados fue creada por IA.
TechCrunch informó de que el año pasado expertos en ciberseguridad advirtieron que el contenido de baja calidad generado por IA podía suponer un riesgo grave para los programas de recompensas por errores. Esta suspensión muestra que, cuando aumentan los informes automatizados, la capacidad para revisarlos y determinar si son auténticos puede ser una condición tan importante para el funcionamiento del programa como el volumen de informes recibidos.
Qué implica esta noticia
Los más directamente afectados son los investigadores que pretendían informar de vulnerabilidades a través de este programa de Google. Mientras esté suspendido, pueden verse interrumpidos los informes y las recompensas gestionados por esta vía. Google recomendó a los participantes que consideraran otros programas de recompensas por errores de la empresa.
La calidad de los informes también es importante para quienes los revisan y para los responsables del mantenimiento de proyectos de código abierto. Si se acumulan muchos informes no válidos, puede ser necesario dedicar más tiempo a distinguirlos de los informes sobre vulnerabilidades reales, lo que podría afectar a la función del programa como vía para detectar vulnerabilidades. No obstante, Google solo ha confirmado que aumentaron los envíos automatizados y que la mayoría no eran válidos; no se ha determinado cuánto retrasó esto la respuesta a problemas de seguridad reales.
Por ejemplo, si un investigador cree haber encontrado una vulnerabilidad en el software de código abierto de Google, primero tendrá que comprobar si el programa sigue suspendido y consultar los otros programas de recompensas por errores que Google indicó. Sin embargo, la información confirmada aquí no incluye el alcance ni las condiciones de recepción de cada programa.
Hechos confirmados y aspectos aún desconocidos
Hechos confirmados
- Google suspendió temporalmente, a partir del 1 de octubre, su programa de recompensas por vulnerabilidades de software de código abierto.
- Google afirmó que los envíos automatizados habían aumentado considerablemente y que la mayoría no eran válidos.
- Tom's Hardware informó de que los ingenieros de Google y los responsables del mantenimiento de proyectos de código abierto se vieron desbordados por informes no válidos o que contenían alucinaciones.
- Google dijo que ofrecería novedades sobre el programa en el primer trimestre de 2027 y recomendó a los participantes que consideraran otros programas de recompensas por errores de la empresa.
Aspectos aún desconocidos
- No se ha anunciado cuándo se reanudará exactamente el programa. La referencia al primer trimestre de 2027 corresponde a la fecha prevista para ofrecer novedades, no a una fecha confirmada para reanudarlo.
- Se desconoce qué proporción de los envíos automatizados corresponde a informes generados por IA.
- Tampoco se ha confirmado el efecto concreto de la suspensión en la revisión de informes sobre vulnerabilidades reales ni en la respuesta de seguridad.
Qué conviene comprobar
- Los investigadores que quieran informar de vulnerabilidades a través de este programa pueden consultar los avisos más recientes en el sitio web del programa para comprobar si sigue suspendido y si se han publicado las novedades previstas para el primer trimestre de 2027.
- Quienes quieran informar por otra vía pueden consultar los otros programas de recompensas por errores indicados por Google, pero deben comprobar por separado el alcance y las condiciones de recepción de cada uno.
- Si se utilizan herramientas automatizadas para preparar un informe, es importante verificar antes de enviarlo que describa una vulnerabilidad realmente confirmada y que incluya pruebas que la respalden.

















