
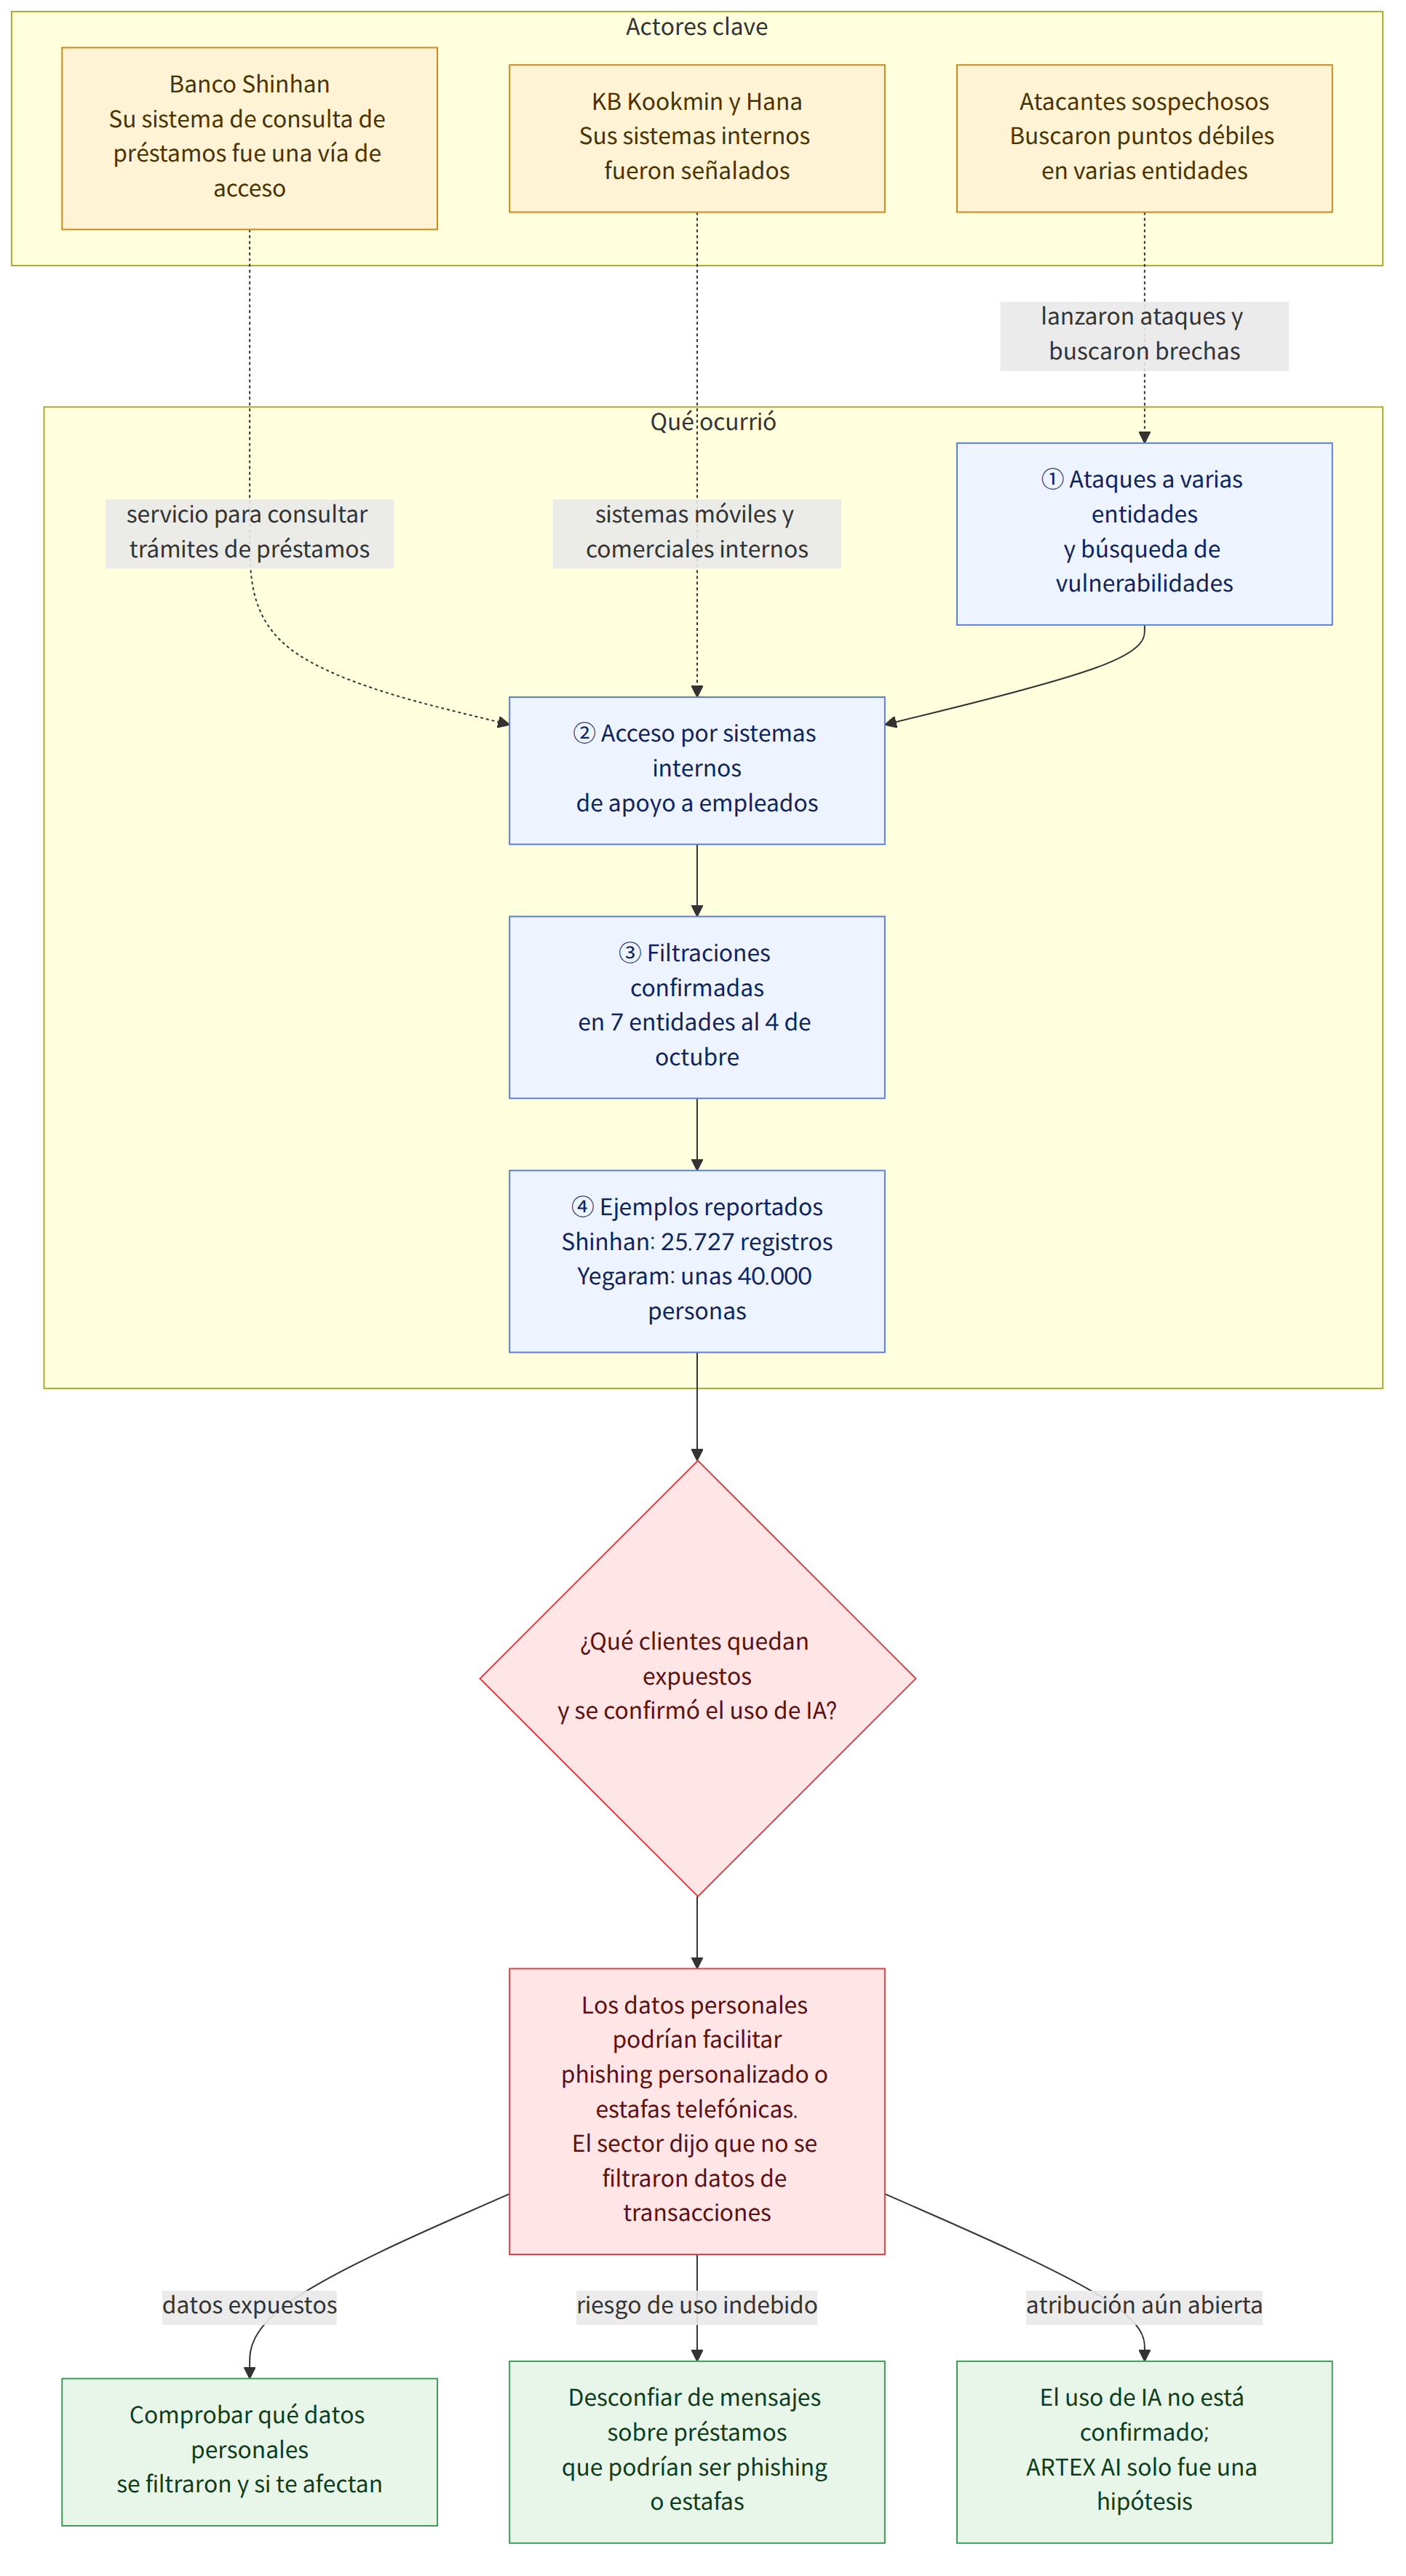
Unos ataques informáticos que, según las sospechas, podrían haber recurrido a agentes de inteligencia artificial (IA) provocaron filtraciones de datos personales de clientes tras acceder a sistemas internos de apoyo a los empleados de varias entidades financieras. A fecha de 4 de octubre, se habían confirmado filtraciones en 7 entidades y, según informaciones publicadas, se habían detectado intentos de ataque contra al menos 9 o 10. Se informó de que el Banco Shinhan (신한은행) había sufrido la filtración de 25.727 registros de datos personales de clientes y el Banco de Ahorro Yegaram (예가람저축은행), de nombres, fechas de nacimiento, datos de contacto y otra información de unas 40.000 personas. El aspecto central del caso es que las vulnerabilidades de las redes internas de trabajo de las entidades financieras pueden afectar directamente a los datos personales y a la seguridad financiera de sus clientes.
Antecedentes y contexto
Se explicó que, en lugar de centrarse en una sola empresa, los ataques se dirigieron a varias entidades financieras y después buscaron aquellas que presentaban vulnerabilidades. Un editorial señaló que un agente de inteligencia artificial lanzó ataques aleatorios contra varias entidades financieras y aprovechó sus puntos débiles. Sin embargo, informaciones posteriores indicaron que, aunque la similitud de los horarios y los métodos de ataque llevó a plantear que podría tratarse del mismo grupo, no se había confirmado que se utilizara IA en los ataques reales.
La vía de acceso no fueron los servicios de banca por internet o móvil para clientes, sino sistemas utilizados por empleados o personas vinculadas a las operaciones. Según las informaciones publicadas, entre las vías de ataque figuraban el servicio del Banco Shinhan para consultar el estado de tramitación de préstamos remitidos por asesores de crédito, el sistema móvil interno de apoyo al trabajo del Banco KB Kookmin (KB국민은행) y el sistema de apoyo comercial para empleados del Banco Hana (하나은행). El caso muestra que los servicios internos, cuyos procesos de autenticación pueden ser menos estrictos o cuya seguridad puede estar menos supervisada que la de los sistemas para clientes, pueden convertirse en el eslabón débil de un ataque.
Según informaciones posteriores, se confirmó la filtración de datos de 119 clientes del Banco Kookmin y de 89 del Banco Hana. En el Banco Busan (부산은행), quedaron expuestos datos de 11 empleados de una empresa de desarrollo subcontratada durante un intento de ataque contra un servidor web externo. Se informó de que el Banco Woori (우리은행) y el Banco NH Nonghyup (NH농협은행) también sufrieron ataques similares, aunque estos no llegaron a provocar filtraciones efectivas. En el sector financiero no bancario, se confirmó la filtración de datos de 146 agentes de captación de préstamos de Hyundai Capital (현대캐피탈). Según las informaciones, también hubo intentos de ataque contra la Federación Central de Saemaul Geumgo (새마을금고중앙회) y los servicios financieros mutualistas de Nonghyup (농협 상호금융), pero fueron bloqueados o repelidos.
Un editorial indicó que era muy probable que en los ataques se hubiera utilizado ARTEX AI, una plataforma autónoma de pruebas de penetración basada en un modelo de lenguaje de gran tamaño (LLM, por sus siglas en inglés; una IA entrenada con grandes cantidades de textos para comprenderlos y generar otros), publicada como código abierto en el ámbito lingüístico chino. Sin embargo, su uso no está confirmado. Que se haya mencionado el nombre o el origen de una herramienta no significa que se hayan esclarecido el método real del ataque ni sus responsables.
Qué significa esta noticia
Para los clientes, lo importante no es solo que se haya producido un ataque, sino también qué datos se filtraron y cómo podrían utilizarse indebidamente. Entre la información filtrada mencionada en las noticias figuran nombres, datos de contacto, ingresos anuales, nombres de empresas, direcciones y correos electrónicos; también se aludió a algunos números de registro de residente cifrados. El sector financiero explicó que los sistemas atacados eran canales separados de los sistemas de operaciones financieras y que no se habían filtrado datos de transacciones, como números de cuenta. Aun así, si la información sobre consultas de préstamos o ingresos se combina con otros datos personales, existe el riesgo de que se utilice para phishing personalizado o estafas telefónicas en las que el atacante actúe como si conociera los detalles de una consulta real.
Por ejemplo, alguien que haya consultado sobre un préstamo podría recibir un mensaje o una llamada de una persona que parezca conocer la consulta, su lugar de trabajo o sus ingresos y confundirla con un empleado de una entidad financiera. Se trata de un posible daño secundario planteado en las informaciones, no de un perjuicio cuya ocurrencia se haya confirmado. También hay que tener en cuenta que las entidades financieras afirmaron que informarían individualmente a los clientes afectados sobre la filtración y las medidas preventivas, y que indemnizarían íntegramente los daños derivados de ella.
El caso deja claro que no se puede considerar que el riesgo sea menor solo porque se trate de «sistemas internos». Un editorial instó a aplicar a los sistemas de los empleados medidas de autenticación tan estrictas como las de los sistemas para clientes y a detectar en tiempo real señales anómalas, como conexiones repetidas desde direcciones IP (direcciones que identifican los dispositivos conectados a internet) cambiantes. El presidente de la Comisión de Servicios Financieros (금융위원회) y el director del Servicio de Supervisión Financiera (금융감독원) convocaron una reunión urgente de revisión con los responsables de las asociaciones del sector financiero y los directores ejecutivos de las entidades afectadas. La eficacia de las medidas podría depender de que las revisiones y los sistemas de detección de seguridad incluyan también los sistemas internos de trabajo.
Diferencias entre las informaciones publicadas
Un editorial indicó que, a fecha de 4 de octubre, se habían confirmado filtraciones de datos personales en 7 entidades y que había habido intentos de ataque contra al menos 9 o 10. Una información detallada publicada ese mismo día enumeró los casos confirmados de filtración y los casos en que se logró repeler los ataques en bancos, cajas de ahorro, financieras y entidades de financiación mutualista. Como las fechas de publicación y el alcance de los recuentos pueden variar, estas cifras no deben interpretarse como una confirmación del número definitivo de entidades afectadas ni de la magnitud total de los daños.
Hechos confirmados y cuestiones aún desconocidas
Hechos confirmados
- Se informó de que, a fecha de 4 de octubre, se habían confirmado filtraciones en 7 entidades financieras y se habían detectado intentos de ataque contra al menos 9 o 10.
- Según las informaciones publicadas, el Banco Shinhan sufrió la filtración de 25.727 registros de datos personales de clientes y el Banco de Ahorro Yegaram, de nombres, fechas de nacimiento, datos de contacto y otra información de unas 40.000 personas.
- Se señaló como vías de ataque el servicio del Banco Shinhan para consultar préstamos remitidos por asesores de crédito, el sistema móvil interno de apoyo al trabajo del Banco KB Kookmin y el sistema de apoyo comercial para empleados del Banco Hana.
- El sector financiero explicó que los sistemas atacados eran canales separados de los sistemas de operaciones financieras y que no se habían filtrado datos de transacciones, como números de cuenta.
- El 4 de octubre, el presidente de la Comisión de Servicios Financieros y el director del Servicio de Supervisión Financiera celebraron una reunión urgente de revisión con representantes del sector financiero y los directores ejecutivos de las entidades afectadas.
Cuestiones aún desconocidas
- No se ha confirmado quién está detrás de los ataques.
- No se ha confirmado si ARTEX AI se utilizó realmente en los ataques.
- Todavía se desconoce cuántas entidades financieras resultaron finalmente afectadas y cuál fue el volumen total de datos personales filtrados.
- Las informaciones citadas no permiten confirmar si los datos filtrados se utilizaron efectivamente para phishing o estafas telefónicas.
Qué conviene comprobar
- Si recibe una notificación de una entidad financiera sobre una filtración de datos personales, conviene comprobar qué tipo de información se filtró, revisar las medidas preventivas indicadas y verificar si el incidente le afecta.
- Aunque una llamada o un mensaje parezca conocer detalles de una consulta de préstamo o de una operación financiera, no dé por hecho que procede realmente de una entidad financiera. Antes de facilitar datos personales o información de autenticación que le soliciten, compruebe la veracidad del contacto a través de los canales oficiales de la entidad.
- Las entidades financieras comunicaron que indemnizarían íntegramente los daños derivados de la filtración; por ello, conviene consultar el procedimiento para reclamar y las condiciones de indemnización indicados en la notificación.
Referencias
- Otras coberturas consultadas: hani.co.kr
- Otras coberturas consultadas: hani.co.kr

















