
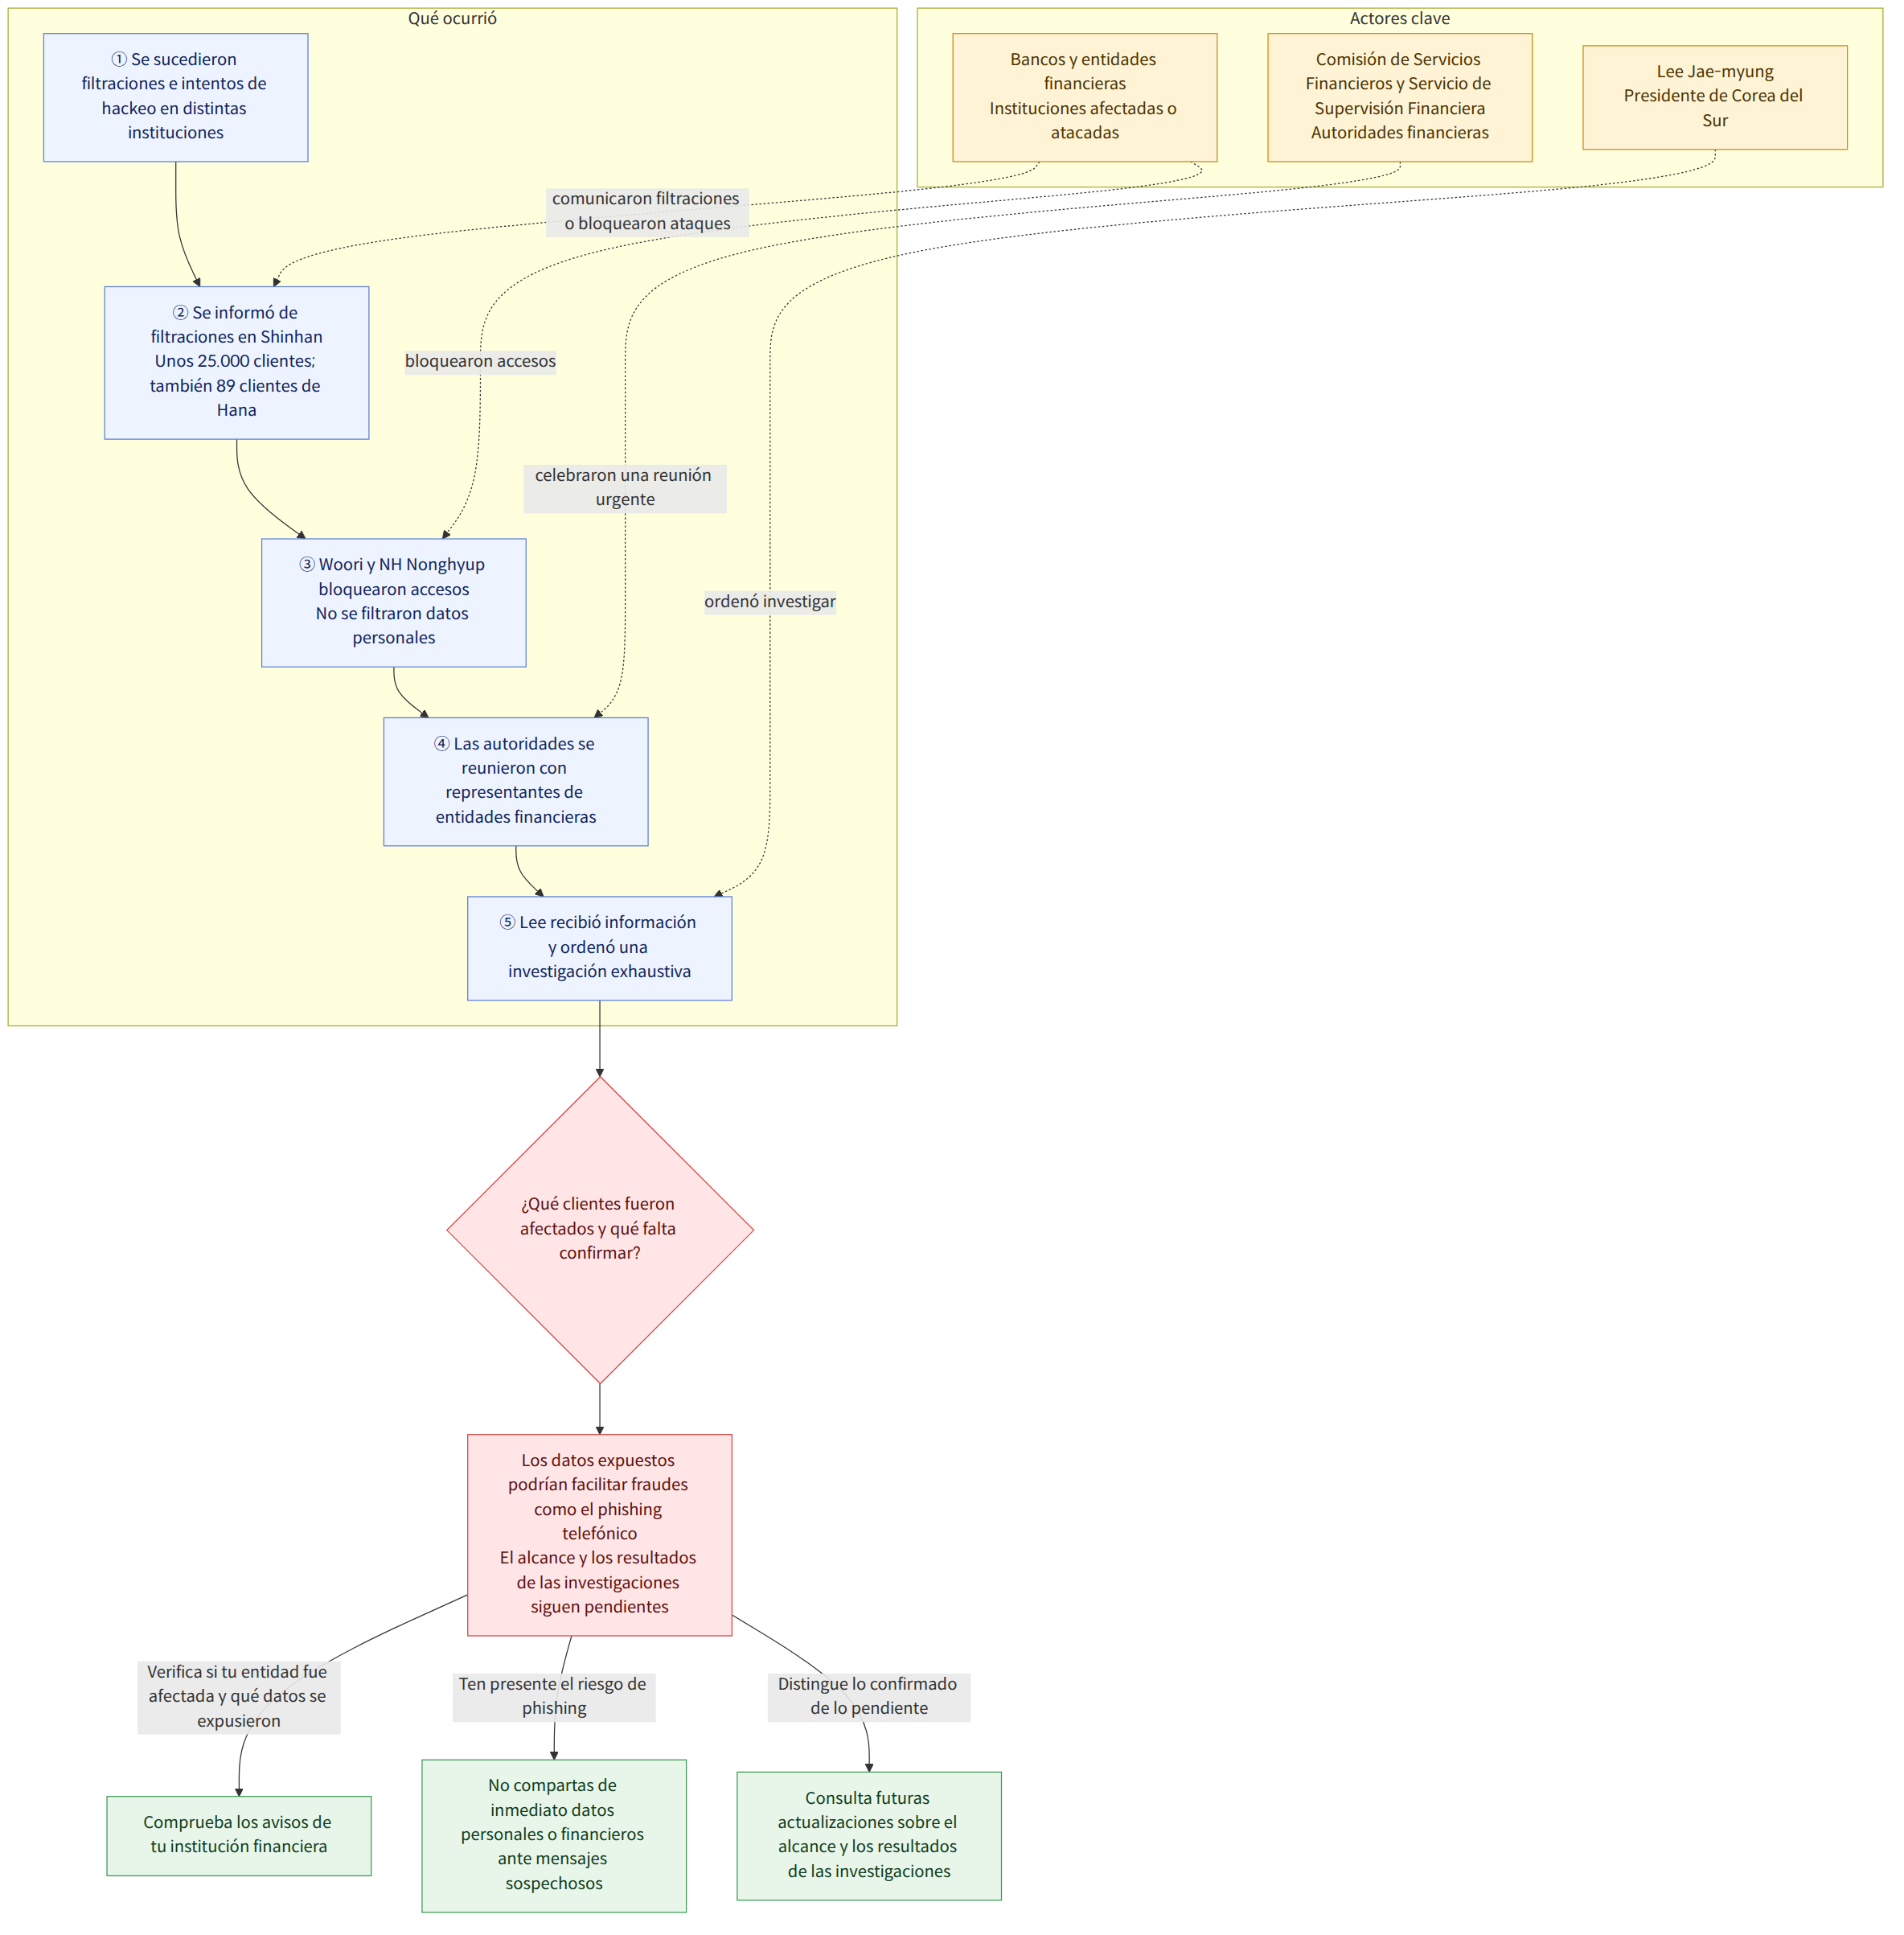
El presidente Lee Jae-myung instó a realizar una investigación exhaustiva de las sucesivas filtraciones de datos personales en instituciones financieras. En una información publicada el 4 de octubre de 2026, la Agencia de Noticias Yonhap (연합뉴스) señaló que el presidente Lee había recibido información sobre las filtraciones en instituciones financieras y públicas y las respuestas adoptadas, y que había ordenado a las autoridades tratar el asunto con seriedad y concentrarse en la investigación y en la elaboración de medidas.
La clave de esta noticia no es el incidente de un banco en particular, sino que se han sucedido las filtraciones de datos y los intentos de hackeo en distintos lugares, incluidas instituciones financieras. Sin embargo, como las instituciones mencionadas y los datos afectados varían de una noticia a otra, no debe darse por sentado que en todas las entidades financieras se filtró el mismo tipo y volumen de información.
Antecedentes y contexto
Según una información posterior de la Agencia de Noticias Yonhap, el Banco Shinhan comunicó el jueves que se habían filtrado datos personales de unos 25.000 clientes. Se informó de que los datos filtrados incluían nombres, números de teléfono e ingresos anuales. También se informó de que se filtraron datos personales de 89 clientes del Banco Hana.
La misma información señaló que el Banco Woori y el Banco NH Nonghyup (NH농협은행) también fueron blanco de intentos de hackeo similares, pero que bloquearon los accesos no autorizados y no se produjo ninguna filtración de datos personales. El presidente de la Comisión de Servicios Financieros (금융위원회) y el gobernador del Servicio de Supervisión Financiera (금융감독원) celebraron una reunión urgente con los representantes de las entidades financieras afectadas para tratar el asunto.
El presidente de la Comisión de Servicios Financieros afirmó que en un breve periodo también se habían detectado varias brechas de seguridad en bancos de ahorro y entidades financieras especializadas en crédito, además de en los principales bancos comerciales. Añadió que, hasta el momento, no parecía que se hubieran filtrado datos sensibles que pudieran usarse para realizar pagos no autorizados, pero pidió mantener un alto nivel de alerta porque los datos filtrados podrían utilizarse en fraudes como el phishing telefónico.
El presidente de la Comisión de Servicios Financieros advirtió que los datos filtrados podrían utilizarse en otros fraudes, como el phishing telefónico. Este riesgo debe tenerse en cuenta por separado de su explicación de que, hasta el momento, no se habían confirmado filtraciones de datos sensibles que pudieran usarse para realizar pagos no autorizados.
Qué significa esta noticia
Para los usuarios de servicios financieros, lo importante no es solo el hecho de que «se produjo una filtración», sino también si la institución con la que operan sufrió un incidente y qué datos resultaron afectados. La advertencia del presidente de la Comisión de Servicios Financieros muestra que, incluso si quedan expuestos datos básicos como el nombre o el número de teléfono, existe la preocupación de que se utilicen para hacerse pasar por otra persona o intentar cometer un fraude. Sin embargo, las noticias no permiten saber si algún usuario en particular sufrió efectivamente un fraude.
Por ejemplo, si una persona recibe un mensaje de alguien que se hace pasar por una institución financiera, es más seguro tener presente el riesgo de phishing telefónico mencionado en las noticias y no proporcionar de inmediato los datos personales o financieros que le soliciten. Esto no significa que se haya confirmado que la persona haya sido víctima del incidente, sino que se trata de una precaución general ante la posibilidad de que los datos se utilicen indebidamente, tal como se informó.
Diferencias entre las informaciones publicadas
Las informaciones difieren en cuanto a las instituciones afectadas y al alcance de los daños. Una de ellas señaló que se habían notificado incidentes sucesivos en el Banco Shinhan, el Banco KB Kookmin (KB국민은행), el Banco BNK Busan (BNK부산은행) y el Banco Hana, y describió que entre los datos filtrados figuraban nombres, números de teléfono, ingresos anuales, límites de crédito y algunos números de registro de residente. En cambio, una información posterior detalló la filtración de datos de unos 25.000 clientes del Banco Shinhan y de 89 clientes del Banco Hana, y señaló que el Banco Woori y el Banco NH Nonghyup habían bloqueado los intentos de hackeo, por lo que no se produjo ninguna filtración. Solo con lo que describen ambas noticias no es posible confirmar todos los datos filtrados en cada institución ni combinar las distintas versiones en una única lista de datos afectados.
También varía el grado de certeza con que se habla del uso de inteligencia artificial (IA). Una información explicó que los ciberataques basados en IA se dirigen cada vez más a las instituciones financieras, mientras que otra posterior señaló que el presidente de la Comisión de Servicios Financieros no descartó la posibilidad de que se hubieran utilizado herramientas de IA en los ataques informáticos.
Hechos confirmados y aspectos que aún se desconocen
Hechos confirmados
- El presidente Lee recibió información sobre las filtraciones de datos personales y las respuestas de las instituciones financieras y públicas, y ordenó una investigación exhaustiva y la elaboración de medidas.
- Las informaciones mencionaron filtraciones de datos de unos 25.000 clientes del Banco Shinhan y de 89 clientes del Banco Hana.
- Se informó de que el Banco Woori y el Banco NH Nonghyup habían sufrido intentos de hackeo, pero los bloquearon y no se filtraron datos personales.
- El presidente de la Comisión de Servicios Financieros advirtió sobre la posibilidad de que los datos se utilizaran en fraudes como el phishing telefónico y no descartó el posible uso de herramientas de IA.
Aspectos que aún se desconocen
- Los tipos definitivos y el volumen total de los datos que se filtraron realmente en cada institución financiera
- Quién investiga cada incidente, cuáles son los resultados de las investigaciones y qué medidas concretas se adoptarán posteriormente
- De qué manera se informó a los clientes cuyos datos personales se filtraron
Qué deben comprobar los lectores
- Consulten los avisos oficiales de las instituciones financieras que utilizan para comprobar si sufrieron un incidente y si sus datos personales resultaron afectados.
- Si hay un aviso, revisen qué tipo de información se filtró y qué medidas recomienda la institución.
- Si reciben una comunicación de alguien que se hace pasar por una institución financiera, no proporcionen de inmediato la información solicitada y comprueben si es auténtica a través de los canales oficiales.
Referencias
- Otras coberturas consultadas: koreatimes.co.kr
- Otras coberturas consultadas: en.yna.co.kr

















