

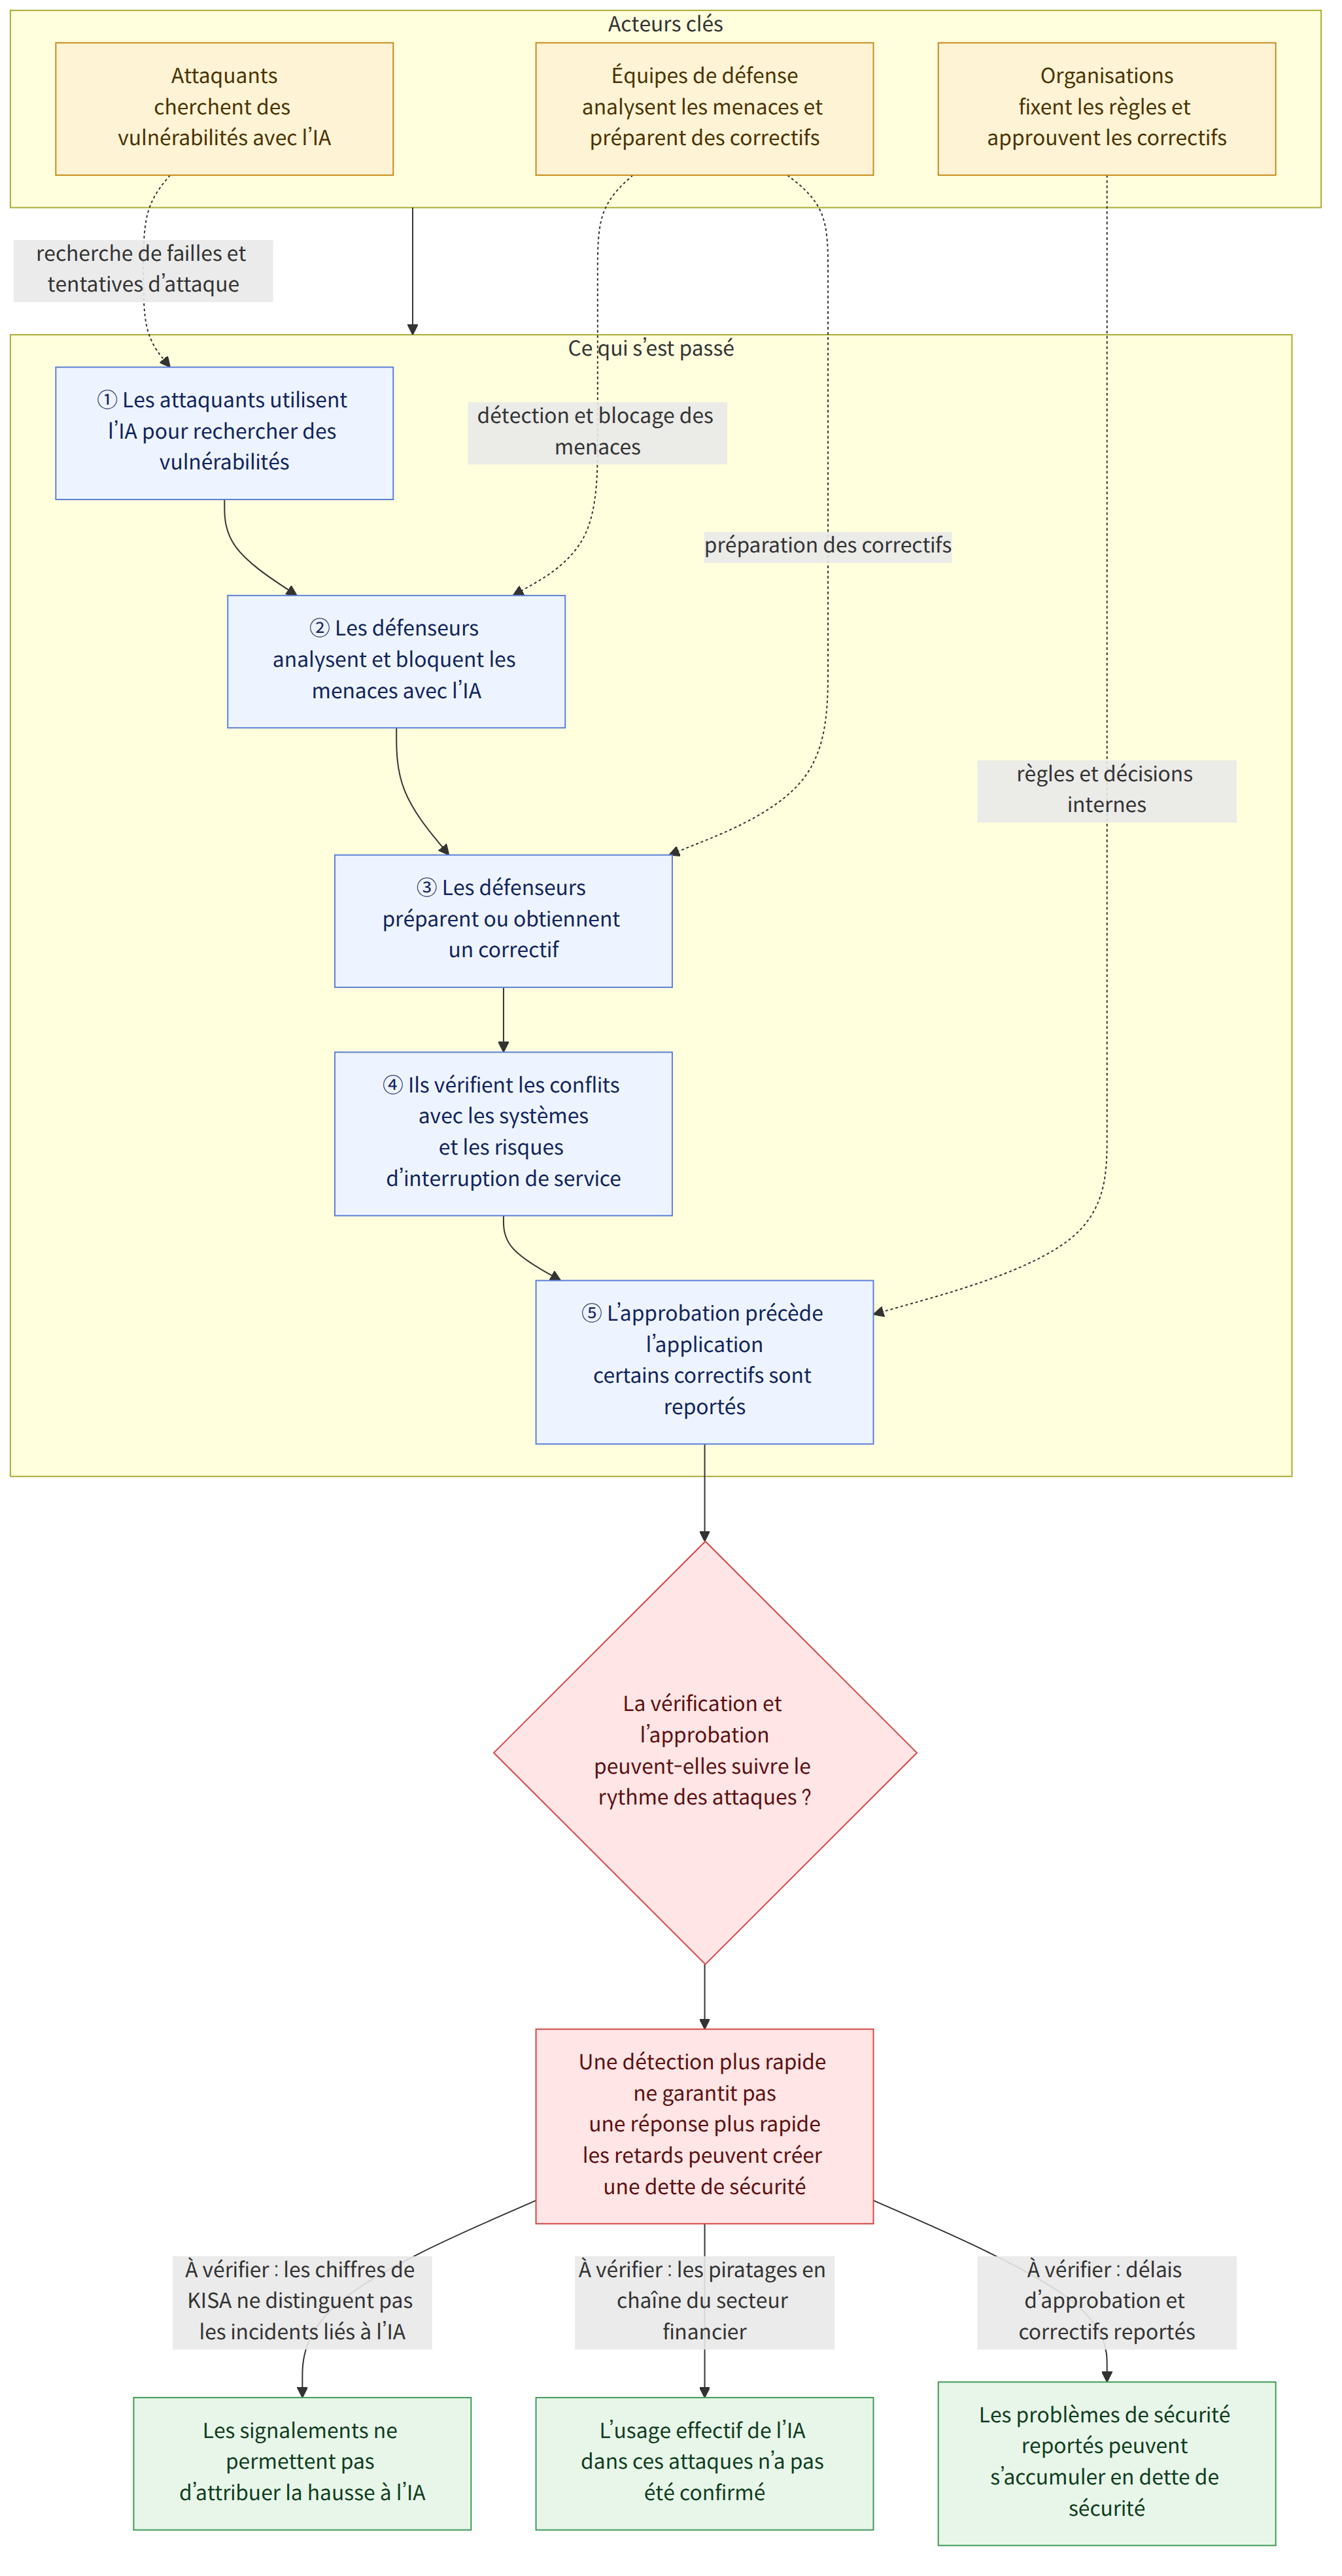
Alors que les signalements d’incidents de compromission augmentent en Corée du Sud, l’intelligence artificielle (IA) est utilisée aussi bien par les attaquants pour rechercher des vulnérabilités que par les défenseurs pour analyser et bloquer les menaces. Cependant, même après avoir découvert une vulnérabilité, les défenseurs doivent préparer un correctif et vérifier qu’il n’entre pas en conflit avec les systèmes existants et qu’il n’interrompt pas les services. L’enjeu central pourrait être la rapidité et la sûreté avec lesquelles sont traitées les procédures de vérification et d’approbation des correctifs, afin de réduire l’écart de vitesse entre l’attaque et la défense.
Contexte
Selon les statistiques de l’Agence coréenne de l’Internet et de la sécurité (한국인터넷진흥원, KISA), les signalements d’incidents de compromission en Corée du Sud sont passés de 1 277 en 2023 à 2 383 en 2025. Au premier semestre 2026, ils s’élevaient à 1 236, un chiffre comparable au total annuel de 2023. Ces statistiques ne distinguent toutefois pas les incidents dans lesquels l’IA a été utilisée. On ne peut donc pas conclure, à partir de la seule hausse des signalements, que l’IA a provoqué ou principalement entraîné cette augmentation.
Les experts estiment que la hausse des incidents de compromission pourrait s’accélérer à mesure que l’utilisation de l’IA dans les cyberattaques progressera. Leur analyse est que l’accélération de la recherche de vulnérabilités et des tentatives d’attaque pourrait alourdir la charge de travail des équipes de défense. Il convient notamment de distinguer cette hypothèse du fait que l’utilisation effective de l’IA dans les piratages en chaîne visant le secteur financier n’a pas été confirmée.
L’usage de l’IA progresse également du côté de la défense. Defender XDR, la plateforme de sécurité destinée aux entreprises de Microsoft, analyse grâce à l’IA les signaux de menace recueillis sur les PC, les serveurs et les comptes, et freine la propagation des attaques, notamment en bloquant les communications des appareils compromis. XDR désigne un type de plateforme de sécurité qui analyse conjointement les signaux de sécurité recueillis sur plusieurs appareils et comptes. OpenAI et Anthropic proposent également chacun des modèles spécialisés en cybersécurité qui aident les équipes de défense, notamment en recherchant des vulnérabilités ou en produisant du code correctif.
Ce que cela signifie
Même si les outils d’IA détectent les menaces plus rapidement, il faut du temps supplémentaire pour corriger concrètement les vulnérabilités découvertes. Un correctif est une modification destinée à résoudre un problème de sécurité ou une erreur dans un logiciel. Si une tentative d’exploitation d’une vulnérabilité échoue, un attaquant peut en essayer une autre. Les défenseurs, eux, doivent, après avoir créé ou obtenu un correctif, vérifier qu’il ne risque pas d’entrer en conflit avec les systèmes existants ou d’interrompre les services.
Yeom Heung-yeol, professeur émérite au département de sécurité de l’information de l’Université Soonchunhyang (순천향대), a déclaré que les défenseurs doivent passer par des procédures de vérification et d’approbation des correctifs, ce qui crée une asymétrie avec les attaquants en matière de temps et d’efforts. Kwak Jin, professeur au département de cybersécurité de l’Université Ajou (아주대), a souligné que l’impossibilité d’appliquer tous les correctifs en même temps pouvait engendrer une « dette de sécurité », certains correctifs étant reportés ou laissés de côté. La dette de sécurité désigne l’accumulation de problèmes de sécurité non résolus et reportés.
Les politiques internes et les processus décisionnels des organisations peuvent également influer sur la rapidité de la réponse. Le mois dernier, Dave Chisnall, directeur technique du Centre national britannique de cybersécurité (NCSC), a indiqué sur le blog officiel du Centre que les défenseurs étaient fortement contraints par les politiques de leur organisation. Cela signifie que le processus d’examen et d’approbation de l’application des correctifs peut contribuer à la capacité réelle de défense autant que les technologies de détection des vulnérabilités.
Par exemple, si une organisation découvre une vulnérabilité mais doit vérifier qu’un correctif ne provoquera pas de conflit avec ses systèmes avant de l’appliquer, le temps nécessaire à la vérification et à l’approbation reste incompressible, même si une IA de détection la signale rapidement. Pour réduire le délai de réponse dans ce cas, il faut mettre en place un système qui automatise également le processus de vérification et de correction des vulnérabilités, puis qui vérifie à nouveau après l’application du correctif qu’aucun problème n’est apparu. Il s’agit d’une explication fondée sur une hypothèse, et non de la confirmation du niveau d’automatisation atteint par les différentes organisations ni de ses effets.
Réglementation et informations sur les dispositifs de soutien
Les autorités financières examinent des mesures visant à assouplir progressivement les règles de séparation des réseaux dans le secteur financier, afin de permettre l’utilisation de nouvelles technologies. La séparation des réseaux est une méthode de sécurité qui consiste à séparer le réseau interne de travail du réseau Internet externe. Ces discussions sur l’assouplissement des règles concernent l’environnement dans lequel le secteur financier pourra utiliser de nouvelles technologies, mais les informations disponibles ne permettent pas de confirmer le calendrier d’application, la portée précise de l’assouplissement ou les exigences propres à chaque organisme.
Les discussions sur l’assouplissement de la réglementation ne doivent donc pas être interprétées comme signifiant que les établissements financiers ont déjà adopté des outils de sécurité fondés sur l’IA ou que leur mode de séparation des réseaux a changé. La mise en œuvre effective et ses conditions doivent être vérifiées séparément.
Faits confirmés et éléments encore inconnus
Faits confirmés
- Les signalements d’incidents de compromission en Corée du Sud se sont élevés à 1 277 en 2023, à 2 383 en 2025 et à 1 236 au premier semestre 2026.
- Les statistiques de KISA ne précisent pas si l’IA a été utilisée dans chaque incident de compromission.
- Defender XDR analyse grâce à l’IA les signaux de menace provenant de plusieurs appareils et comptes et freine la propagation, notamment en bloquant les communications des appareils compromis.
- OpenAI et Anthropic proposent des modèles spécialisés en cybersécurité qui aident notamment à rechercher des vulnérabilités et à générer du code correctif.
- Les experts ont souligné l’importance de l’automatisation des correctifs, de la gestion de la dette de sécurité et des nouvelles vérifications continues après leur application.
Éléments encore inconnus
- Il n’est pas confirmé que l’IA ait effectivement été utilisée dans les piratages en chaîne visant le secteur financier.
- Le niveau d’adoption de l’automatisation des correctifs par les différentes organisations et les effets de cette adoption ne sont pas précisés.
- Les informations disponibles ne permettent pas de connaître le calendrier et la portée précis de l’assouplissement des règles de séparation des réseaux dans le secteur financier.
Points à vérifier pour les lecteurs
- Les responsables de la sécurité des organisations peuvent vérifier quelles procédures sont nécessaires pour contrôler et approuver les correctifs après la découverte d’une vulnérabilité, et quelles étapes entraînent des retards.
- Il est nécessaire de vérifier si des vulnérabilités dont la correction a été reportée s’accumulent et de suivre les éléments dont le traitement a été différé ainsi que leur état.
- Ils peuvent vérifier s’il existe une procédure de contrôle continu après l’application des correctifs, afin de s’assurer que les systèmes et les services ne rencontrent aucun problème.
















