
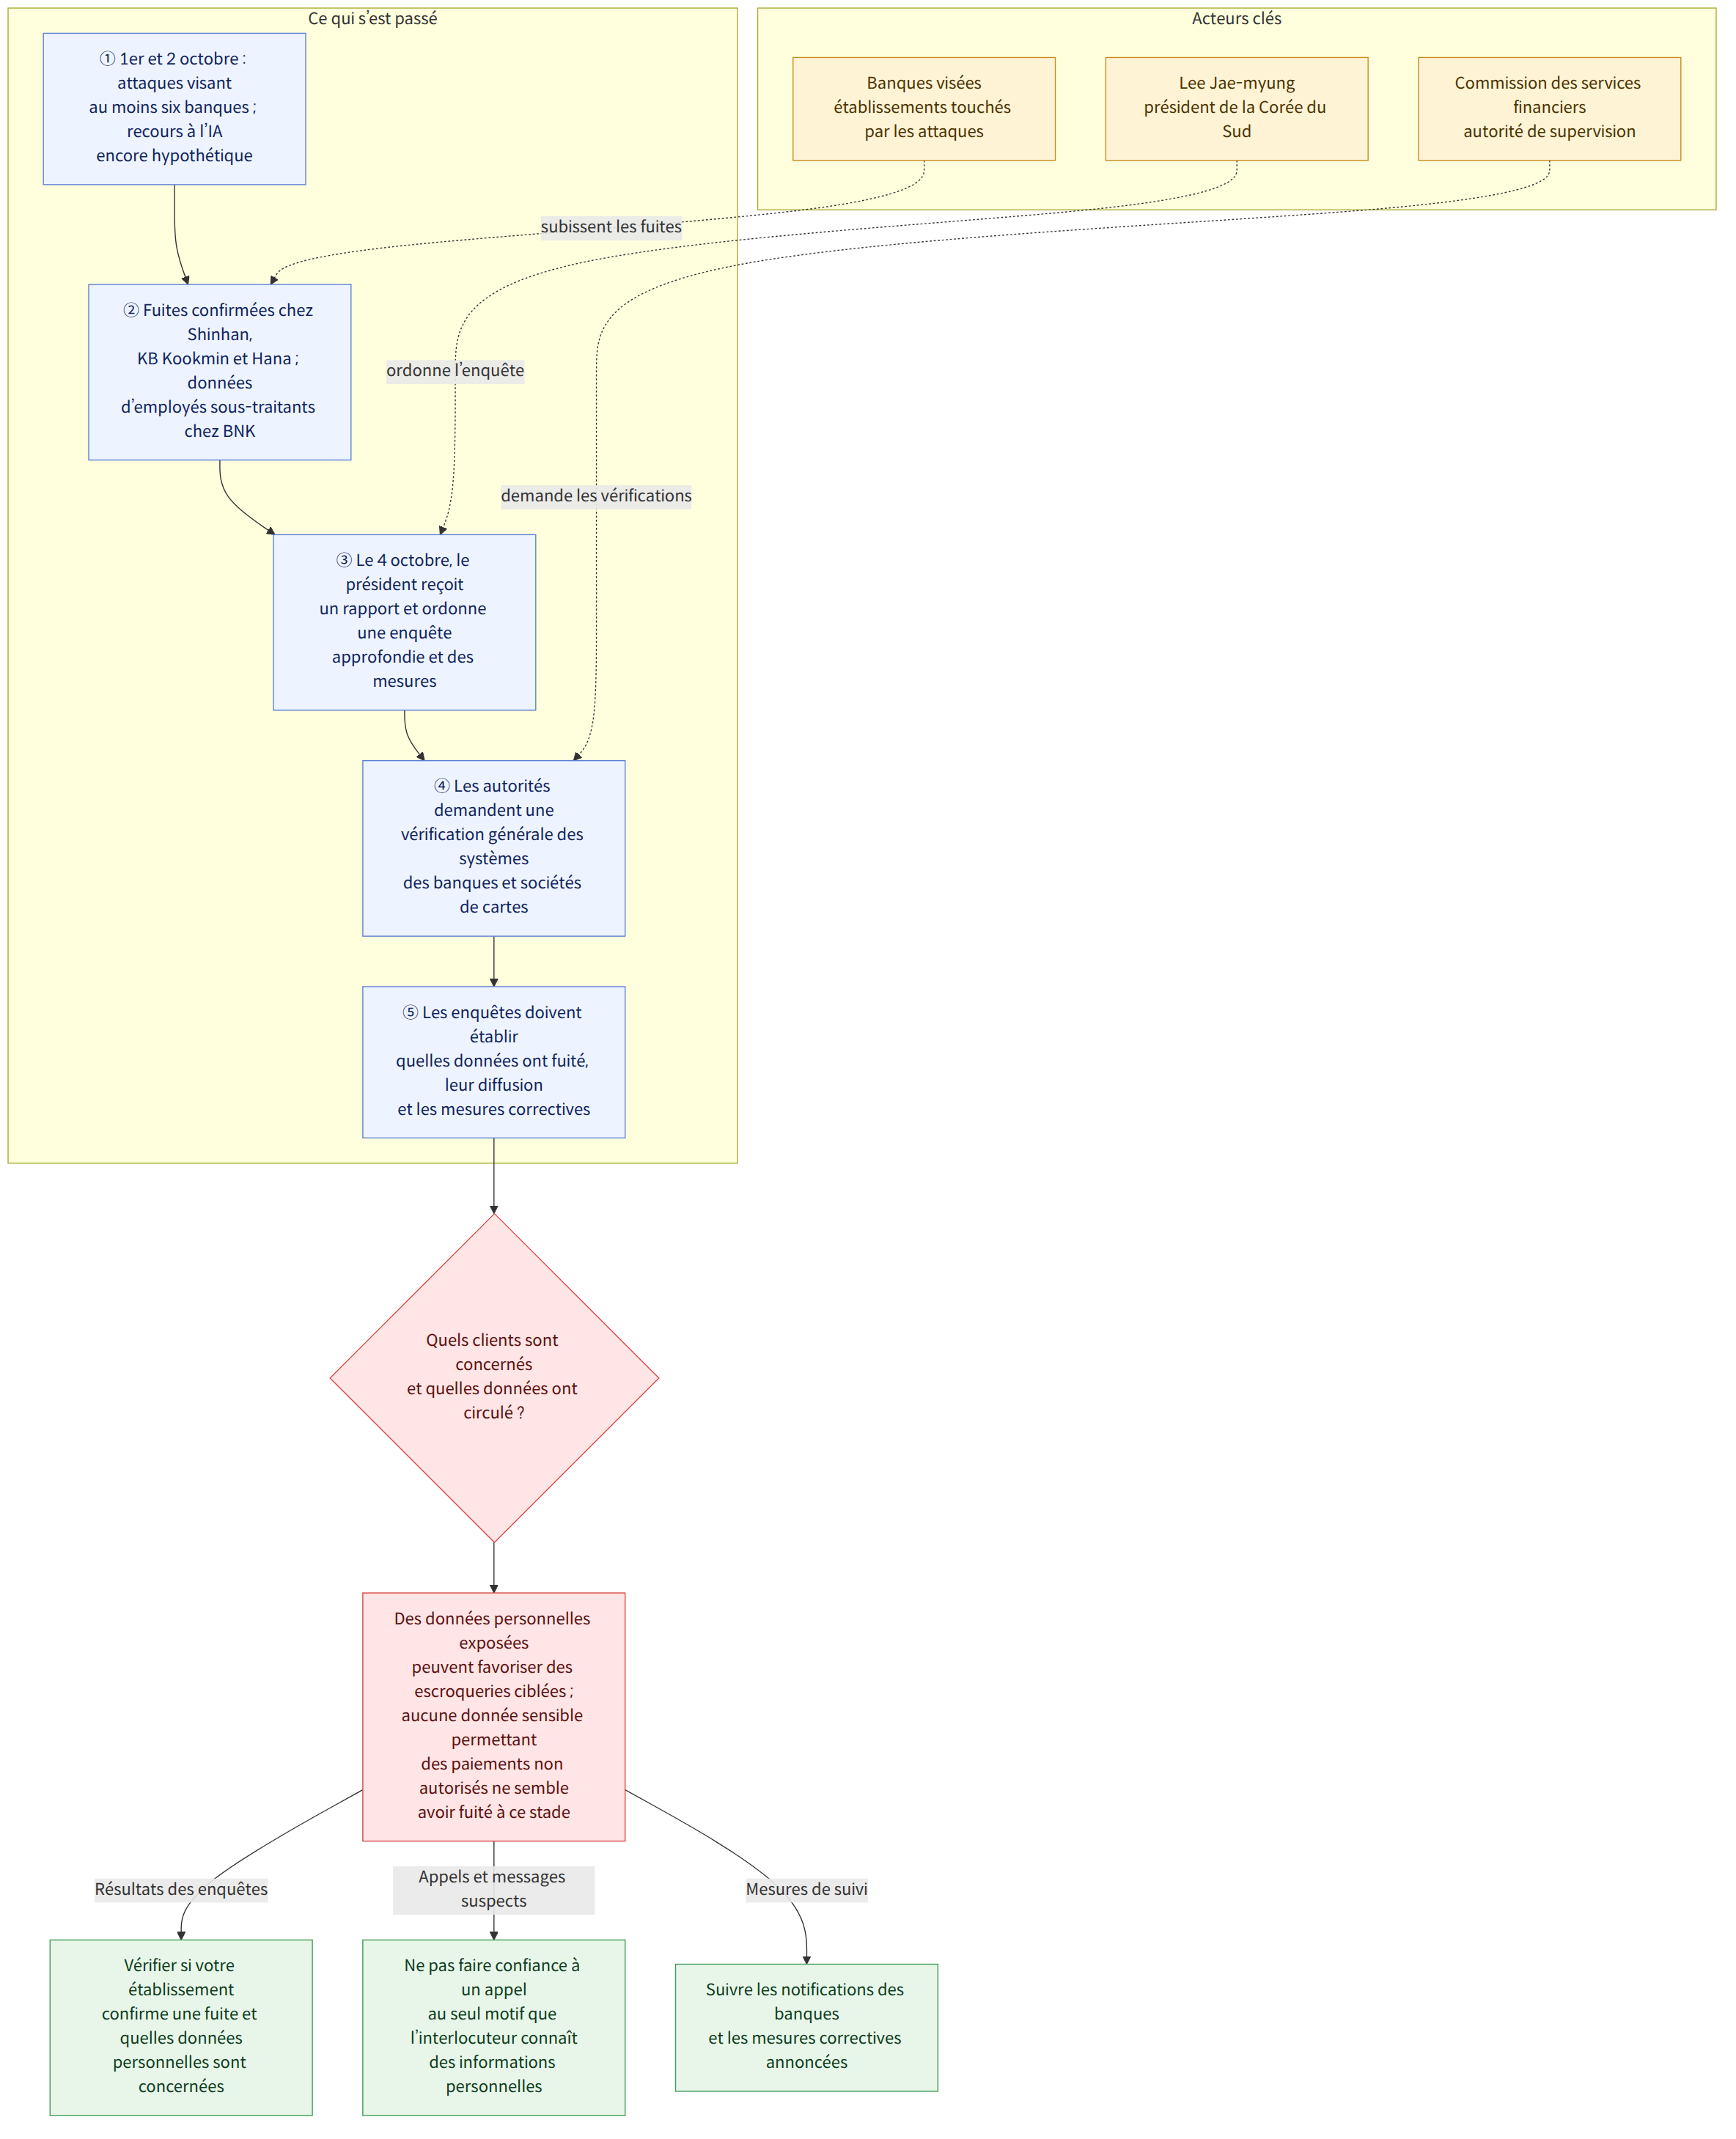
Le 4 octobre 2026, le président Lee Jae-myung a reçu un rapport sur les fuites de données personnelles touchant des établissements financiers et des organismes publics, puis a ordonné une enquête approfondie et l’élaboration de mesures. Les 1er et 2 octobre, plusieurs banques sud-coréennes ont été visées par une série de cyberattaques qui auraient fait appel à l’intelligence artificielle (IA) : Shinhan Bank (신한은행), KB Kookmin Bank (KB국민은행), Hana Bank (하나은행), Woori Bank (우리은행), NH Nonghyup Bank (NH농협은행) et BNK Busan Bank (BNK부산은행), soit au moins six établissements. La fuite de données personnelles de certains clients a été confirmée chez Shinhan, KB Kookmin et Hana, tandis que des informations concernant des employés sous-traitants ont été divulguées chez BNK Busan Bank.
La Commission des services financiers (금융위원회) a demandé aux banques et aux sociétés de cartes de paiement de procéder à une vérification générale de leurs systèmes informatiques. Des médias ont également rapporté que Lee Eok-won, président de la Commission des services financiers, et Lee Chan-jin, gouverneur du Service de surveillance financière (금융감독원), avaient tenu une réunion d’urgence pour faire le point avec les dirigeants d’associations du secteur financier et ceux des établissements touchés. Il ne s’agit pas seulement de vérifier si une attaque a eu lieu. La prochaine étape, qui déterminera le risque pour les clients, consistera à établir quelles informations ont réellement été divulguées et jusqu’où elles ont circulé, ainsi que les mesures correctives que prendront les établissements financiers.
Contexte
Cette attaque ne se limite pas à un incident concernant une seule banque : plusieurs établissements financiers ont été touchés à peu d’intervalle. Selon les médias, au moins six banques figuraient parmi les cibles. Certains articles ont également fait état d’attaques similaires dans le secteur financier non bancaire, notamment au sein de caisses d’épargne, de sociétés de crédit et d’organismes de finance mutualiste. Toutefois, le recours à l’IA dans ces attaques n’a été évoqué jusqu’à présent que comme une hypothèse ou une possibilité.
Les médias ont également donné des précisions sur les établissements où des fuites ont été confirmées et sur le volume des données concernées. Selon un article, chez Shinhan Bank, les noms, numéros de téléphone et revenus annuels d’environ 25 000 clients auraient été divulgués ; chez Hana Bank, la fuite des données personnelles de 89 personnes a été confirmée. Woori Bank et NH Nonghyup Bank auraient été visées par des attaques similaires, mais auraient empêché tout accès non autorisé et n’auraient donc subi aucune fuite de données personnelles. Ces chiffres et catégories d’informations correspondent à ce qui a été rapporté ; il n’est pas possible d’affirmer qu’ils représentent l’ampleur totale des dégâts ou les conclusions définitives de l’enquête.
Ce que cela signifie
Pour les clients, l’essentiel n’est pas seulement de savoir qu’« un piratage a eu lieu », mais de déterminer si leurs propres informations ont été divulguées et lesquelles. Si des informations telles que le nom ou les coordonnées ont fuité, elles pourraient, combinées à d’autres données, servir à usurper une identité. Il est donc difficile d’exclure la possibilité de tentatives d’hameçonnage vocal ou d’escroqueries ciblées. L’avertissement du président de la Commission des services financiers, qui a déclaré lors d’une réunion que les informations divulguées pourraient être utilisées dans des escroqueries, notamment par hameçonnage vocal, signifie également qu’il faut se prémunir contre les préjudices secondaires consécutifs à une fuite.
Le responsable des autorités financières a déclaré qu’aucune information sensible susceptible de permettre des paiements non autorisés ne semblait avoir été divulguée à ce stade, tout en appelant le secteur financier à maintenir un niveau de vigilance élevé.
Par exemple, même si un client de la banque reçoit un appel prétendant concerner une demande de prêt ou la vérification de son compte, il ne doit pas conclure qu’il s’agit bien d’un contact de son établissement financier simplement parce que son interlocuteur connaît des informations personnelles à son sujet. Cela dit, les informations disponibles à ce jour ne permettent pas de confirmer qu’un client en particulier a reçu un tel appel ni qu’un préjudice secondaire s’est effectivement produit. C’est pourquoi il est important de savoir si les conclusions des enquêtes des établissements financiers et des autorités se traduiront par des notifications individuelles aux clients et par des mesures de suivi concrètes.
L’ordre donné par le président vise à appeler à une enquête et à l’élaboration de mesures ; il ne signifie pas, à lui seul, que le mode opératoire de l’attaque ou l’étendue de la fuite ont été établis. Même si les autorités financières vérifient les systèmes informatiques et que les établissements procèdent à leurs propres vérifications, il faudra encore déterminer quelles informations ont été dérobées et quelles mesures seront proposées aux clients touchés. Il convient donc, pour le moment, de s’intéresser moins à l’expression « piratage par IA » qu’aux conclusions de l’enquête et aux précisions contenues dans les avis publiés par chaque établissement financier.
Des informations différentes selon les articles
Les articles ne donnent pas tous le même calendrier pour la réunion d’urgence. Certains ont indiqué que Lee Eok-won, président de la Commission des services financiers, et Lee Chan-jin, gouverneur du Service de surveillance financière, devaient se réunir dans l’après-midi du 4 octobre ; d’autres ont rapporté que la réunion avait eu lieu et que le président de la Commission y avait pris la parole. Cette divergence semble refléter des différences dans l’heure de publication et la mise à jour des articles, mais les informations disponibles ne permettent pas d’établir l’heure exacte de la réunion.
Ce qui est établi et ce qui reste à éclaircir
Faits établis
- Le 4 octobre, le président Lee a reçu un rapport sur les fuites de données personnelles et ordonné une enquête approfondie ainsi que l’élaboration de mesures.
- Les 1er et 2 octobre, au moins six banques sud-coréennes ont été visées par des cyberattaques qui auraient fait appel à l’IA.
- Des fuites de données personnelles de certains clients ont été confirmées chez Shinhan, KB Kookmin et Hana ; une fuite d’informations concernant des employés sous-traitants a été rapportée chez BNK Busan Bank.
- La Commission des services financiers a demandé aux banques et aux sociétés de cartes de paiement de procéder à une vérification générale de leurs systèmes informatiques.
Ce qui reste à éclaircir
- Qui est à l’origine des cyberattaques et quel a été leur mode opératoire précis ?
- Quelle est l’ampleur totale des fuites et quelles informations ont été dérobées dans chaque établissement ?
- À la lumière des conclusions de l’enquête, quelles mesures de suivi les établissements financiers prendront-ils et quelles informations communiqueront-ils aux clients touchés ?
Ce que les lecteurs peuvent vérifier
- Consultez les avis officiels de votre banque ou de votre établissement financier pour vérifier si vous faites partie des personnes concernées et quelles informations ont été divulguées.
- Si vous recevez un appel prétendant concerner une demande de prêt ou la vérification de votre compte, ne faites pas confiance à votre interlocuteur au seul motif qu’il connaît des informations personnelles à votre sujet ; vérifiez ses affirmations en passant par les canaux officiels de l’établissement financier.
- Vérifiez si les autorités financières et les établissements concernés publient les conclusions de leurs enquêtes et les mesures de suivi prévues. Les articles disponibles à ce jour ne donnent pas encore l’ampleur totale des dégâts ni le détail des mesures prises par chaque établissement.
Références
- Autres articles consultés: hani.co.kr
- Autres articles consultés: en.yna.co.kr

















