
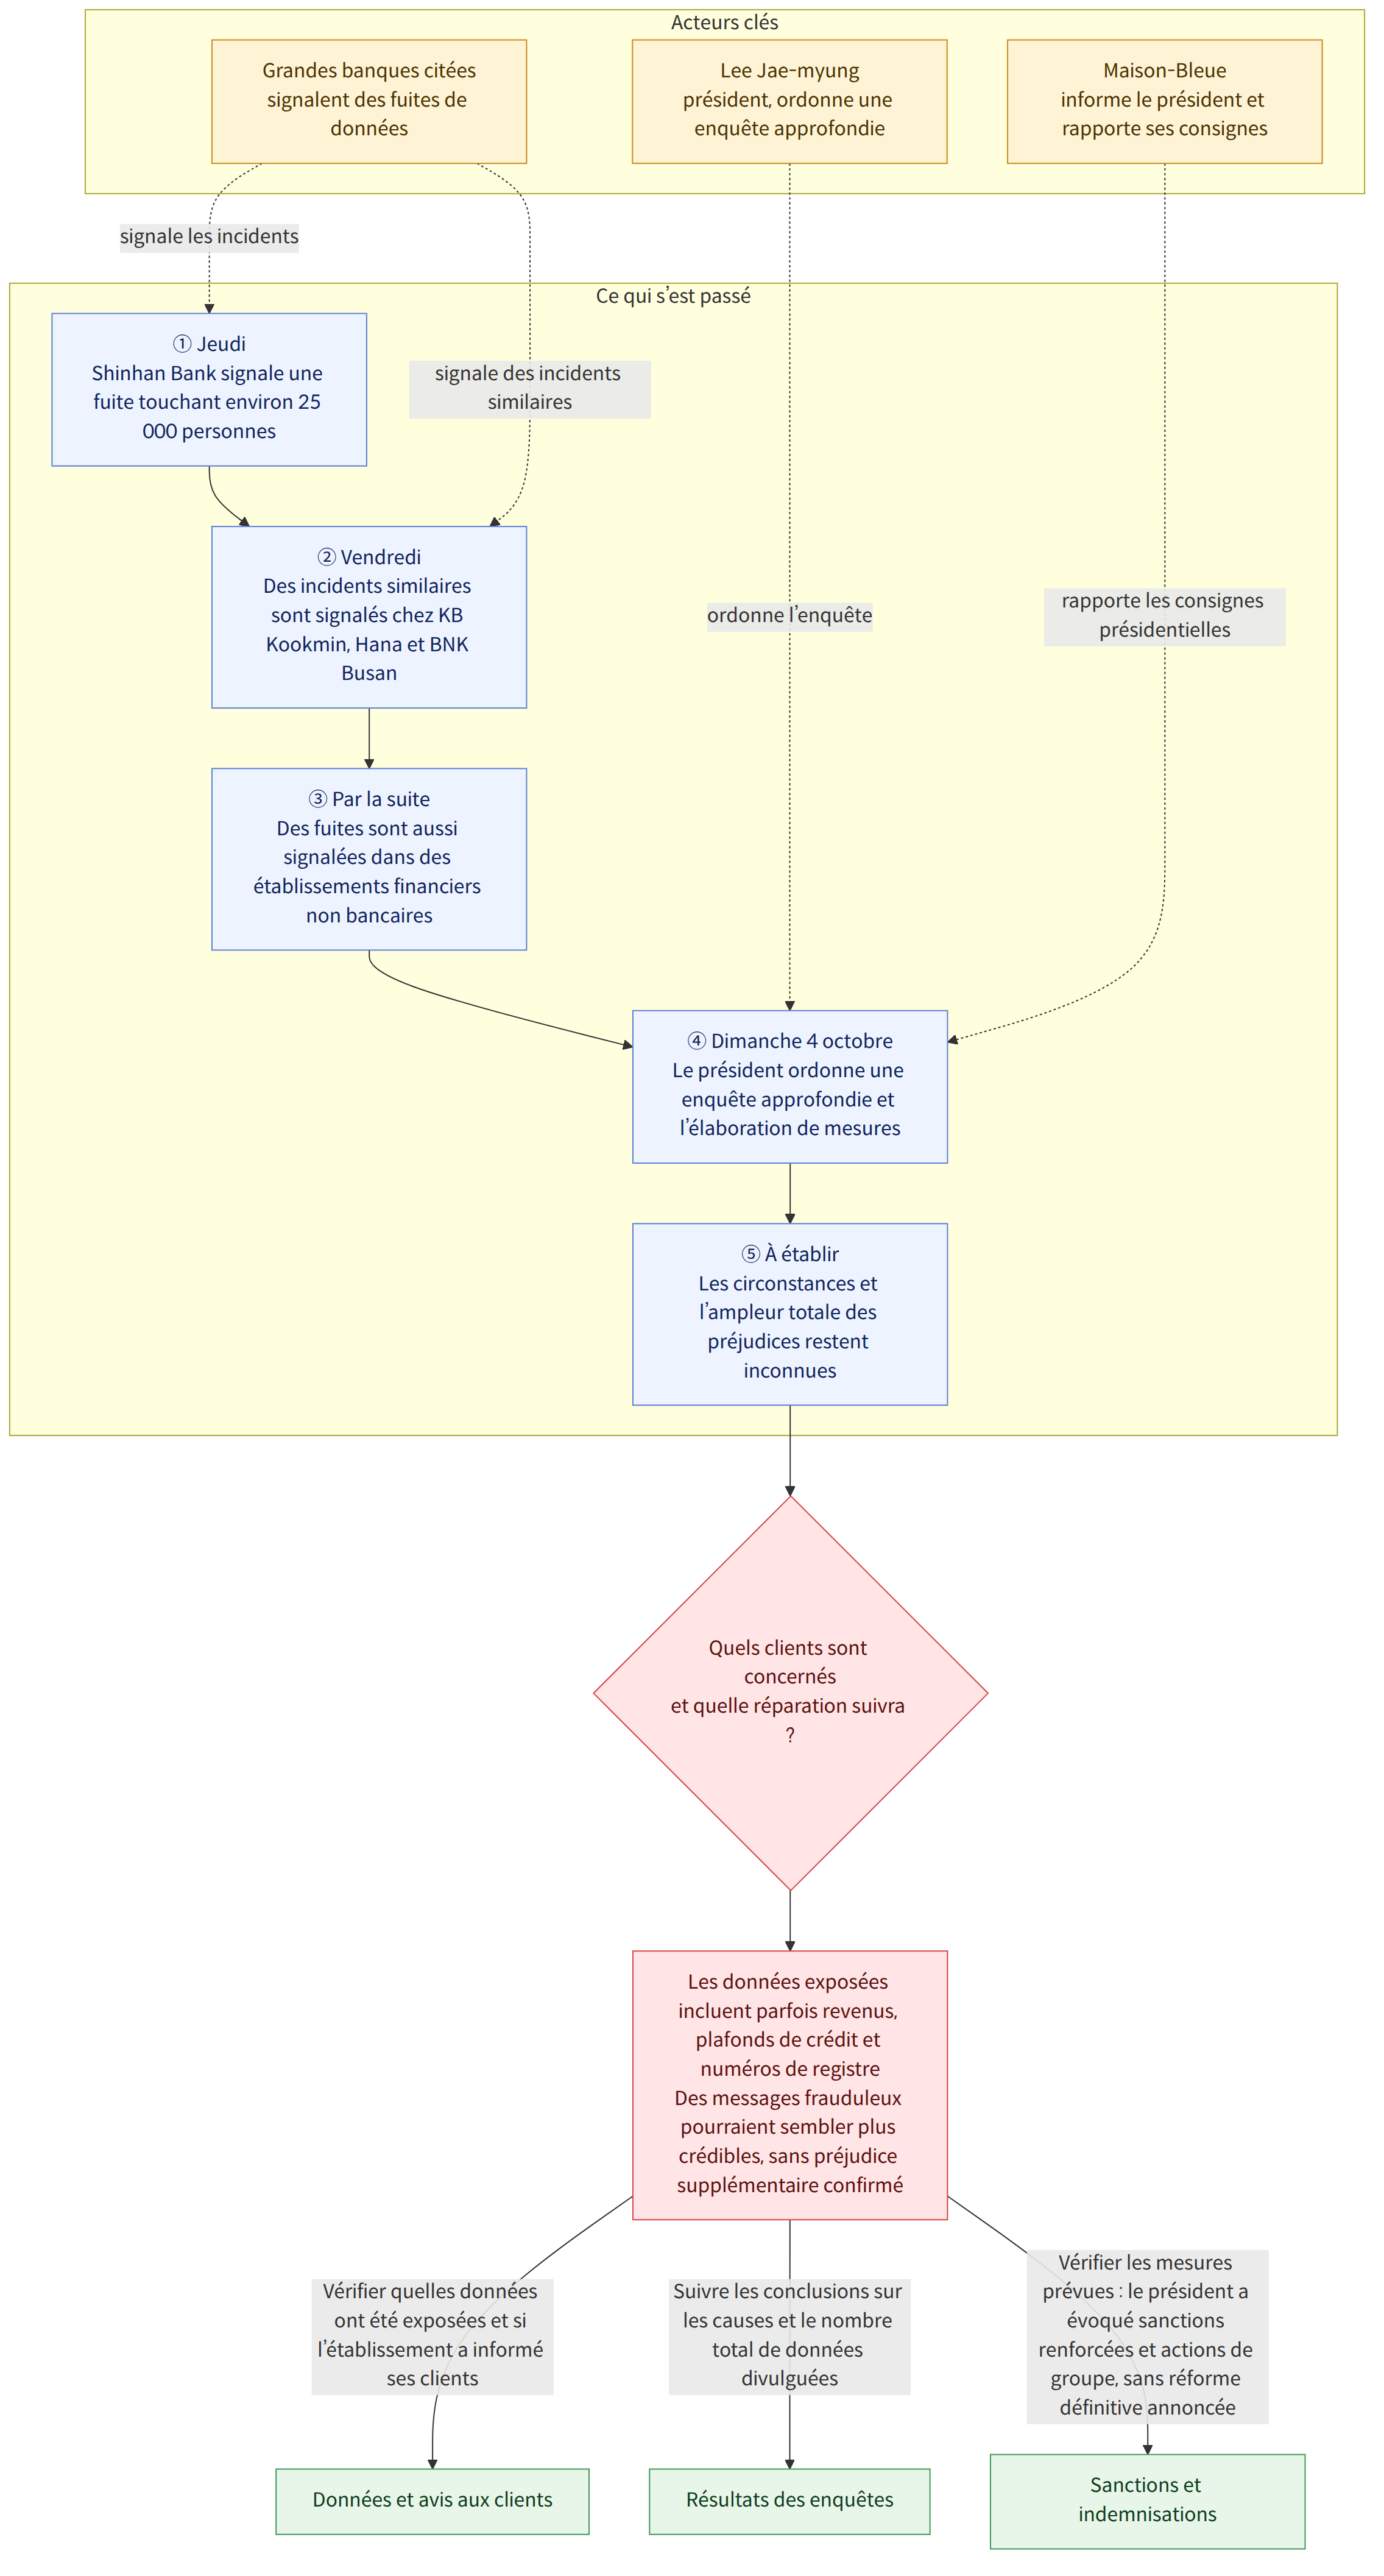
À la suite de fuites successives de données personnelles au sein d’établissements financiers, le président Lee Jae-myung a ordonné, dimanche 4 octobre, une enquête approfondie et l’élaboration de mesures. Selon la Maison-Bleue (청와대), le président a été informé des récentes fuites dans des établissements financiers et des organismes publics, ainsi que de la manière dont chacun y a réagi. Kang Yu-jeong, porte-parole du Bureau présidentiel (대통령실), a indiqué que le président, conscient de la gravité de la situation, avait ordonné de mener une enquête approfondie et de s’attacher à élaborer des mesures.
Les informations divulguées ne se limitaient pas aux noms et aux numéros de téléphone. Elles comprenaient aussi les revenus annuels et les plafonds de crédit, et les numéros d’immatriculation au registre des résidents de certains clients ont été exposés. Des articles ont également fait état d’une hausse des cyberattaques basées sur l’intelligence artificielle (IA) ciblant les établissements financiers, mais les circonstances précises de chaque incident et la manière dont l’IA aurait effectivement été utilisée n’ont pas encore été établies.
Contexte
Les incidents se sont succédé en quelques jours dans de grandes sociétés financières. Shinhan Bank a signalé jeudi une fuite ayant touché environ 25 000 personnes, puis des incidents similaires ont été signalés vendredi à KB Kookmin Bank, Hana Bank et BNK Busan Bank. Par la suite, les fuites auraient dépassé le cadre des grandes banques pour toucher également des établissements financiers non bancaires, notamment des banques d’épargne, des sociétés de financement et des institutions financières mutualistes.
La nature des informations divulguées mérite une attention particulière. Les noms et les numéros de téléphone peuvent servir à identifier ou à contacter les clients, tandis que les revenus annuels et les plafonds de crédit révèlent leur situation financière. Le fait que les numéros d’immatriculation au registre des résidents de certains clients aient également été exposés renforce la nécessité d’enquêter sur l’étendue des préjudices et les mesures de protection des données. Toutefois, le nombre d’informations divulguées par établissement et leur volume total n’ont pas encore été recensés.
Dans un message publié le 30 du mois dernier sur X, Lee Jae-myung avait indiqué vouloir renforcer les amendes administratives et les sanctions pénales contre les entreprises qui traitent des données personnelles en cas d’incident, et faciliter l’obtention d’indemnisations civiles par le biais d’actions de groupe. Il s’agissait d’une orientation de réponse présentée par le président, et non des conclusions de l’enquête sur ces incidents ni d’une modification définitive de la réglementation.
Ce que cette information signifie
Pour les clients susceptibles d’être concernés, il importe de savoir quelles informations ont été exposées. Si un nom et des coordonnées sont divulgués ensemble, l’ajout de données sur les revenus ou les crédits peut rendre plus difficile l’identification de messages laissant croire que leur expéditeur connaît leur situation financière réelle. Il s’agit d’un risque potentiel lié à la combinaison des informations exposées, et non de la confirmation qu’une usurpation d’identité ou un préjudice supplémentaire a été constaté à la suite de ces incidents.
Par exemple, si un client dont les revenus annuels et le plafond de crédit figurent parmi les données divulguées reçoit un message prétendant proposer un conseil financier, il est plus prudent de ne pas le considérer comme authentique au seul motif qu’il contient des détails précis. Les informations divulguées et les causes n’ayant pas encore été rendues publiques pour chaque incident, les risques concrets peuvent varier d’un client à l’autre.
Il est désormais important que les sociétés financières établissent les circonstances des incidents et en déterminent l’étendue. Les informations à communiquer aux clients et les mesures destinées à empêcher l’aggravation des préjudices pourraient varier selon les conclusions des enquêtes. Les informations publiées à ce jour ne permettent pas de savoir si chaque établissement a prévenu ses clients ni quelles procédures d’indemnisation ou de réparation sont prévues.
Les différences entre les comptes rendus
Les articles ne présentent pas tous de la même manière le lien entre l’IA et les incidents. L’un rapporte une hausse des cyberattaques basées sur l’IA ciblant les établissements financiers, tandis qu’un autre indique que l’utilisation de l’IA dans ces incidents est supposée. Il n’est donc pas possible d’affirmer que l’IA a effectivement été utilisée dans chacune des fuites.
Ce qui est établi et ce qui reste inconnu
Faits établis
- Lee Jae-myung a été informé des fuites de données personnelles dans des établissements financiers et des organismes publics, ainsi que des réactions de ces derniers, et a ordonné une enquête approfondie et l’élaboration de mesures.
- Shinhan Bank a signalé une fuite ayant touché environ 25 000 personnes, et des incidents similaires ont été signalés à KB Kookmin Bank, Hana Bank et BNK Busan Bank.
- Les informations exposées comprenaient les noms, les numéros de téléphone, les revenus annuels et les plafonds de crédit ; les numéros d’immatriculation au registre des résidents de certains clients ont également été exposés.
- Les fuites auraient dépassé le cadre des grandes banques pour toucher également des établissements financiers non bancaires.
Ce qui reste inconnu
- Les circonstances et les causes de chaque incident n’ont pas été établies, pas plus que l’utilisation effective de l’IA dans chacun d’eux.
- Le nombre total de clients concernés et le volume total des données divulguées, y compris dans les établissements financiers non bancaires, n’ont pas été confirmés.
- Les conclusions des enquêtes, les notifications aux clients concernés, les mesures visant à empêcher l’aggravation des préjudices et les dispositifs de réparation n’ont pas encore été présentés.
Ce que les lecteurs peuvent vérifier
- Vous pouvez vérifier si l’établissement financier auprès duquel vous détenez un compte vous a adressé un avis concernant une fuite et si les informations vous concernant y sont mentionnées.
- Même si vous recevez une proposition de conseil financier ou une offre de prêt, ne vous fiez pas uniquement aux informations de l’expéditeur : mieux vaut vérifier leur authenticité par les canaux de communication officiels de l’établissement concerné.
- Lorsque les conclusions des enquêtes et les informations de suivi de chaque établissement seront publiées, il conviendra de vérifier l’étendue des préjudices et les mesures qui s’appliquent à votre situation, ainsi que les éventuelles procédures de contact.
Références
- Autres articles consultés: hani.co.kr
- Autres articles consultés: en.yna.co.kr

















