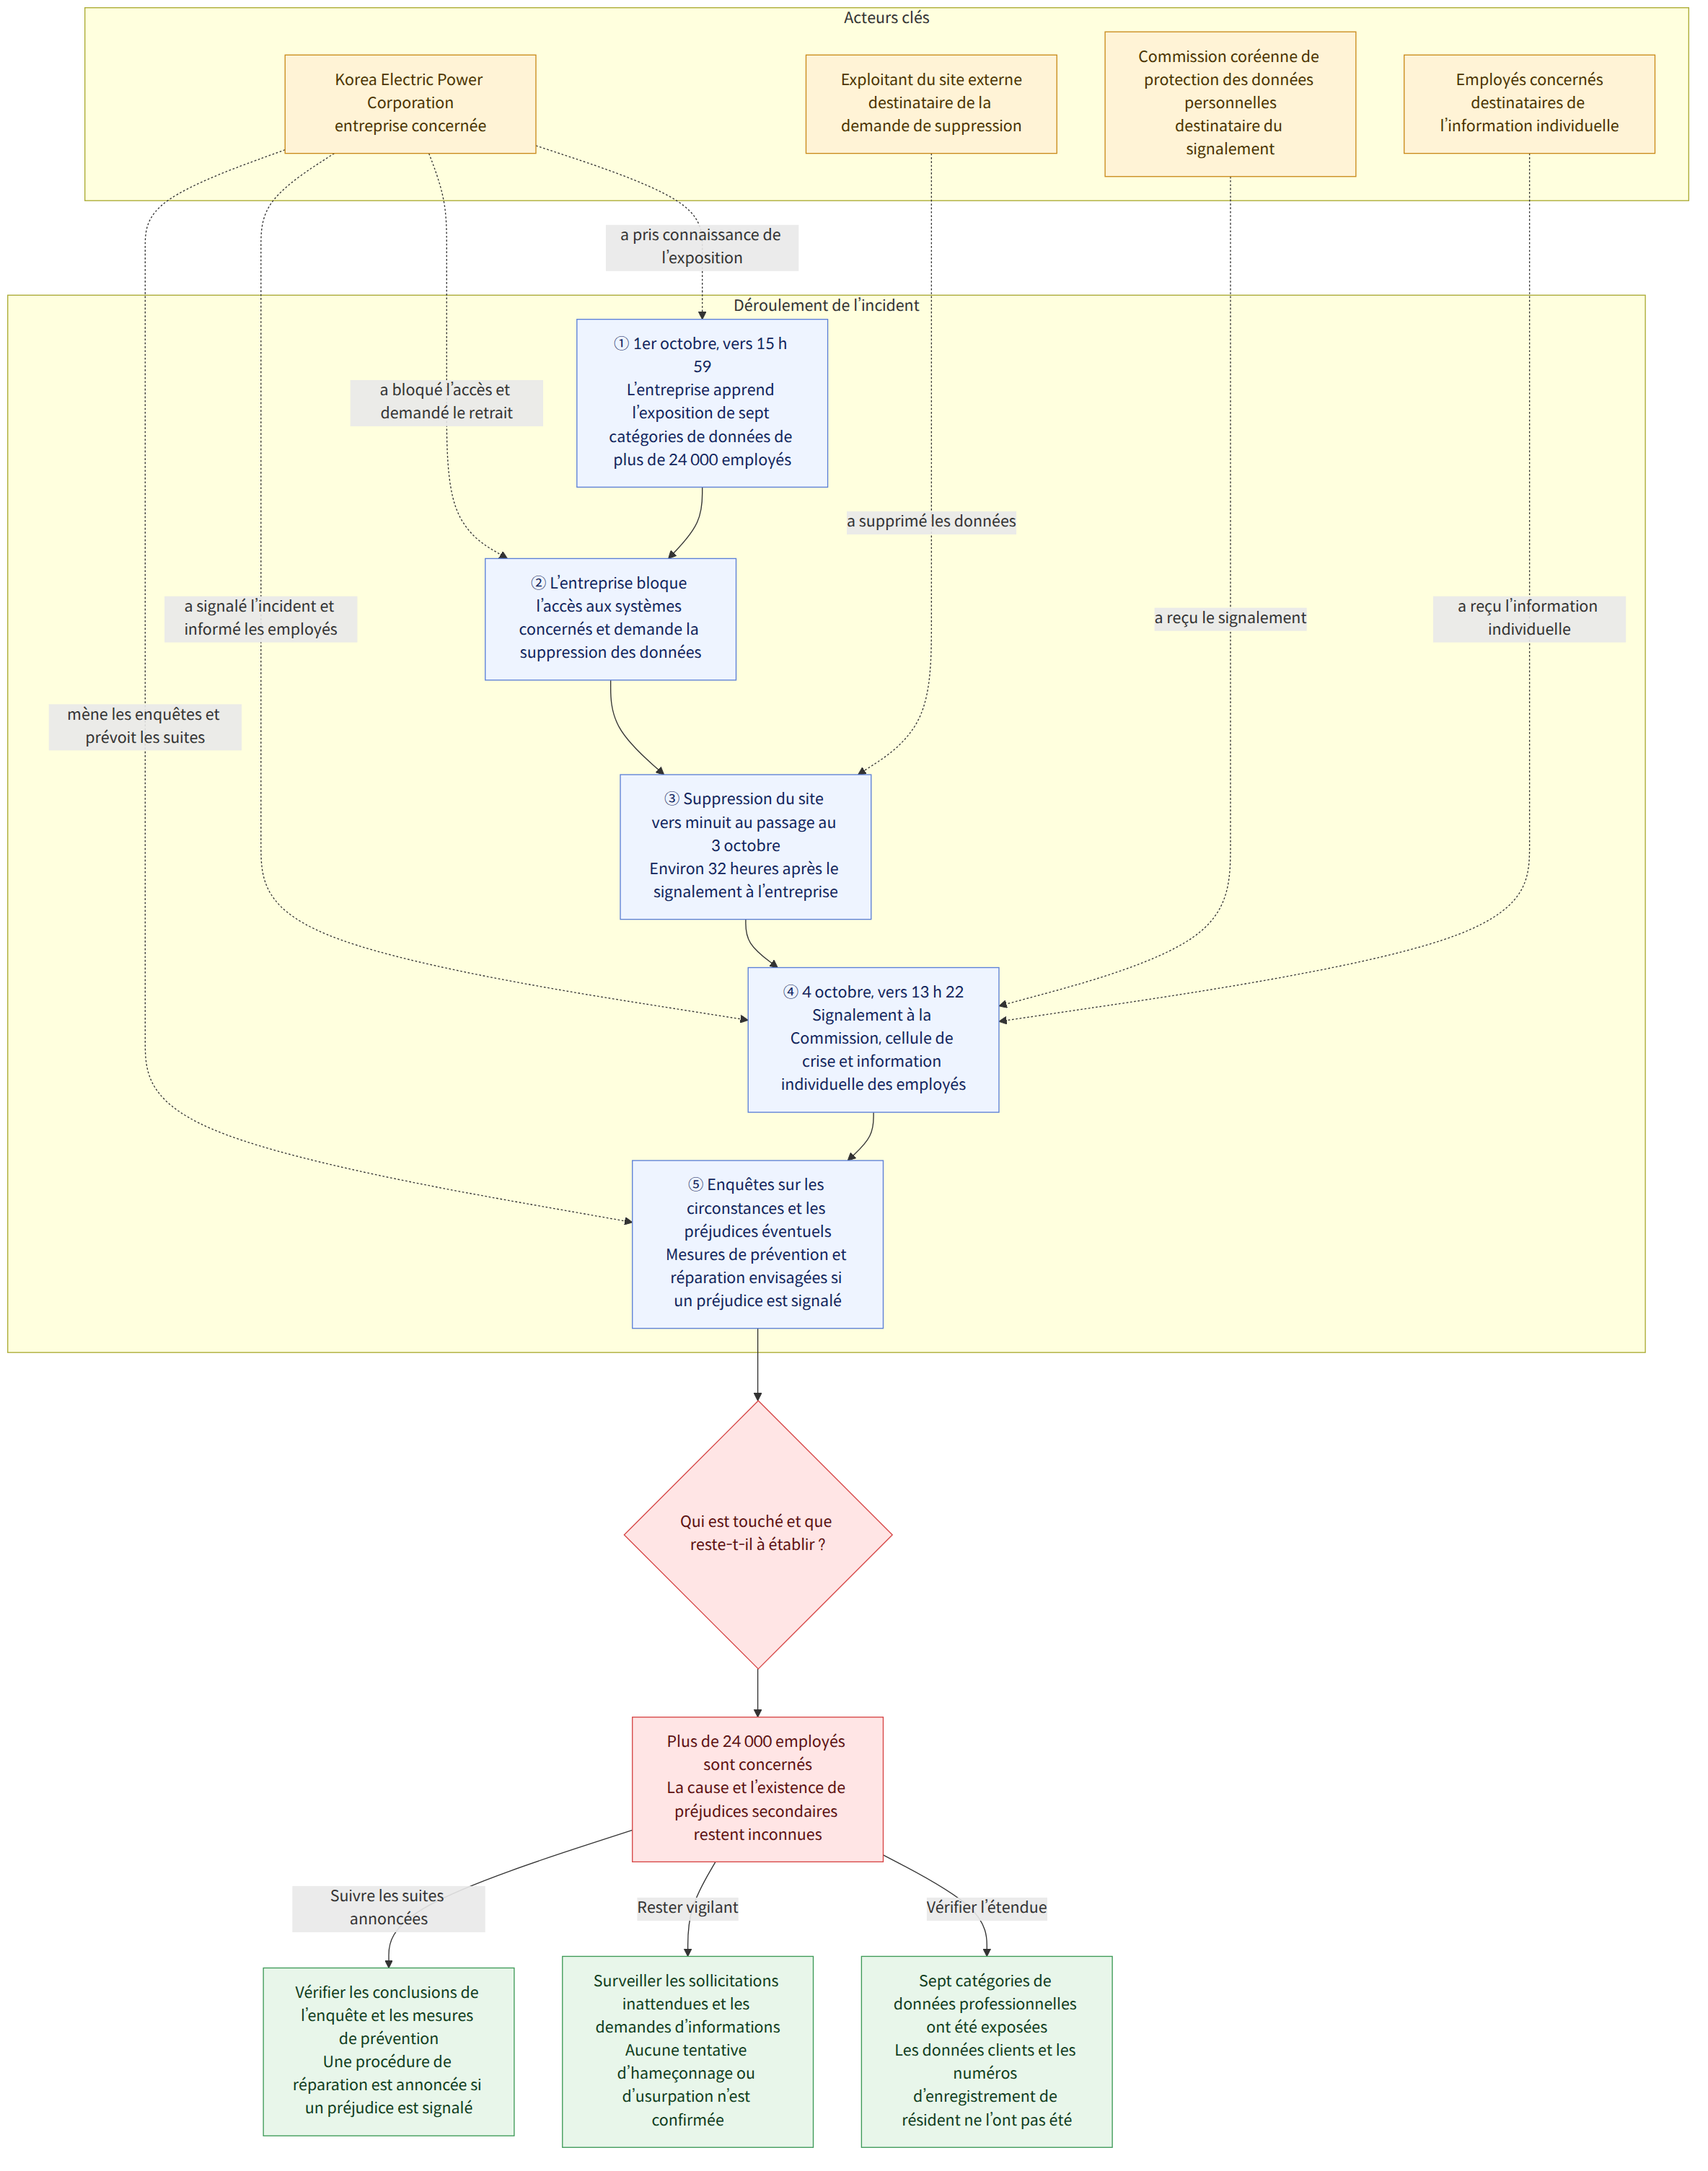
Les noms, services, matricules, numéros de téléphone portable, numéros de téléphone internes, adresses e-mail et fonctions de plus de 24 000 employés de la Korea Electric Power Corporation (한국전력공사, 한전) — soit sept catégories de données — ont été exposés sur un site externe. L’entreprise a eu connaissance de l’incident vers 15 h 59 le 1er octobre. Selon des informations de presse, les données ont été supprimées du site vers minuit, au passage au 3 octobre, soit environ 32 heures après que l’entreprise a eu connaissance de l’exposition. La cause de l’exposition et l’existence de préjudices secondaires réels n’ont pas encore été établies.
Contexte
Les données exposées ne comprenaient pas d’identifiants uniques tels que le numéro d’enregistrement de résident, ni de données sensibles. Elles concernaient l’identité et le service des employés ainsi que leurs coordonnées professionnelles. L’entreprise a également indiqué que les données de ses clients, gérées dans un système dédié distinct, n’avaient pas été exposées. Ce point est important pour évaluer l’étendue de l’exposition, mais ne diminue pas la gravité de l’incident, à savoir la divulgation d’informations sur des employés à l’extérieur de l’entreprise.
L’entreprise a déclaré avoir bloqué l’accès aux systèmes internes liés aux données personnelles des employés après avoir pris connaissance de l’exposition, puis demandé à l’exploitant du site externe de supprimer les informations. Il a toutefois fallu environ 32 heures pour que la suppression soit effectuée.
Le 4 octobre vers 13 h 22, l’entreprise a signalé les faits à la Commission coréenne de protection des données personnelles (개인정보보호위원회) et mis en place une cellule de crise et de coordination des interventions d’urgence. Elle a déclaré enquêter sur les circonstances exactes de l’exposition avec les organismes concernés, mais les informations disponibles ne permettent pas de savoir par quel moyen les données ont été publiées sur le site externe. L’entreprise a également informé individuellement les employés de l’incident et de ses circonstances, notamment par SMS et par e-mail, et leur a communiqué des conseils pour prévenir les préjudices secondaires.
Ce que signifie cette affaire
Les personnes directement concernées par cet incident sont, dans les faits, les plus de 24 000 employés de l’entreprise. L’indication de l’entreprise selon laquelle les numéros d’enregistrement de résident et les données des clients n’ont pas été exposés est un élément à prendre en compte pour comprendre l’étendue des préjudices. Toutefois, la divulgation simultanée de noms, de services, de matricules, de numéros de téléphone et d’adresses e-mail peut permettre d’identifier un employé et de le contacter. Les personnes concernées doivent donc rester attentives aux sollicitations inattendues et aux tentatives d’usurpation d’identité. Il s’agit d’une interprétation des risques possibles, et non de la preuve que de tels préjudices se sont effectivement produits.
Par exemple, si un employé reçoit une sollicitation qui semble liée à une activité interne et dans laquelle on lui demande des informations supplémentaires ou une confirmation, il peut se montrer vigilant et se demander si cette sollicitation relève d’une usurpation liée à l’incident. Toutefois, aucun fait ne confirme que cette affaire a donné lieu à des tentatives d’hameçonnage ou d’usurpation d’identité. L’entreprise ayant indiqué avoir communiqué individuellement des conseils de prévention, les employés qui ont reçu cette notification peuvent les consulter et, en cas de contact suspect, éviter de répondre dans la précipitation ou de communiquer des informations.
L’évaluation de la réponse à l’incident ne dépend pas seulement du fait que les informations ont été supprimées, mais aussi de la détermination des circonstances de l’exposition, de l’établissement de l’existence de préjudices réels et de la mise en œuvre de mesures de réparation en cas de préjudice. L’entreprise a déclaré qu’elle chercherait à établir la cause de l’incident par une enquête conjointe avec les organismes concernés et une enquête interne, puis qu’elle élaborerait des mesures pour éviter qu’il ne se reproduise. Elle a également indiqué que, si des préjudices étaient subis ou anticipés et lui étaient signalés, elle mènerait les enquêtes nécessaires et engagerait une procédure de réparation, notamment par le versement de dommages et intérêts. Cela ne signifie pas que la réparation est déjà garantie : l’entreprise prévoit de procéder à une enquête après réception d’un signalement.
Informations sur les dispositifs et l’aide concernés
L’entreprise a déclaré que, si des préjudices étaient subis ou anticipés et lui étaient signalés, elle mènerait les enquêtes nécessaires et engagerait une procédure de réparation, notamment par le versement de dommages et intérêts. Toutefois, la seule exposition de données personnelles ne détermine pas automatiquement le droit à une indemnisation ni son montant. Selon des documents fondés sur des cas de conseil de la Korea Legal Aid Corporation (대한법률구조공단), le montant des dommages et intérêts est établi en tenant compte de la nature du préjudice, des circonstances dans lesquelles il est survenu, de la faute de la victime, du contenu d’un accord amiable et de la perception éventuelle d’indemnités d’assurance ou de prestations. Ces documents présentent les principes généraux de l’indemnisation ; ils ne fixent ni la responsabilité de l’entreprise ni le montant de l’indemnisation pour chaque personne concernée par cet incident.
Un employé qui estime avoir subi un préjudice peut donc conserver la notification de l’exposition, les communications reçues et les pièces permettant d’établir le préjudice, puis demander à l’entreprise quelle procédure de signalement suivre et quels documents fournir. S’il envisage un accord amiable, il doit également en examiner la portée. En règle générale, un accord amiable peut limiter les demandes ultérieures, mais les documents indiquent qu’une demande supplémentaire peut être possible en cas de préjudice grave survenu par la suite et difficile à prévoir au moment de l’accord. Les modalités concrètes d’application et les délais de prescription peuvent varier selon la nature du préjudice et le moment où il a été découvert ; il est donc impossible de trancher de manière générale.
Divergences entre les articles de presse
Les informations de presse ne situent pas toutes de la même manière le moment de la suppression des données. L’un des articles indique qu’elles ont été supprimées vers minuit, au passage au 3 octobre ; un autre, publié en anglais, affirme que la suppression a été achevée vers minuit vendredi. À partir des informations disponibles, il est difficile de déterminer si ces deux formulations désignent le même moment ou s’il existe une différence réelle. La durée d’environ 32 heures est indiquée dans les articles en coréen.
Faits établis et questions encore ouvertes
Faits établis
- L’entreprise a eu connaissance, vers 15 h 59 le 1er octobre, de l’exposition de données personnelles d’employés sur un site externe.
- Sept catégories de données ont été exposées — noms, services, matricules, numéros de téléphone portable, numéros de téléphone internes, adresses e-mail et fonctions — concernant plus de 24 000 personnes.
- L’entreprise a indiqué que les identifiants uniques, les données sensibles et les données de ses clients gérées dans un système dédié distinct n’avaient pas été exposés.
- L’entreprise a bloqué l’accès aux systèmes internes et demandé la suppression des données ; le 4 octobre, elle a signalé l’incident à la Commission coréenne de protection des données personnelles et mis en place une cellule de crise et de coordination des interventions d’urgence.
- L’entreprise a informé individuellement les employés et a déclaré qu’elle engagerait une procédure de réparation après enquête si des préjudices lui étaient signalés.
Questions encore ouvertes
- Dans quelles circonstances précises et pour quelle raison les données des employés ont-elles été exposées sur un site externe ?
- Cette exposition a-t-elle entraîné des préjudices secondaires réels ?
- Si des préjudices ont été subis, de quel type et de quelle ampleur sont-ils, et comment l’enquête et les mesures de réparation seront-elles menées ?
Ce que les lecteurs peuvent vérifier
- Les employés de l’entreprise peuvent consulter la notification individuelle et les conseils de prévention des préjudices secondaires reçus par SMS ou par e-mail, et veiller à ne pas communiquer de données personnelles ni d’autres informations à la suite de sollicitations suspectes.
- Si un préjudice a été subi ou est anticipé, les personnes concernées peuvent conserver les communications et les pièces permettant d’établir le préjudice, puis demander à l’entreprise quelle procédure de signalement suivre et quels documents fournir. On ne peut pas affirmer que la notification précise une méthode particulière de signalement.
- Si elles envisagent une demande de dommages et intérêts ou un accord amiable, les personnes concernées peuvent examiner les pièces relatives au préjudice et le contenu de l’accord. Les questions qui nécessitent une appréciation au cas par cas peuvent être examinées lors d’une consultation juridique.
Références
- Dommages-intérêts en général : principes essentiels de la demande et de l’évaluation
- Autres articles consultés: koreatimes.co.kr
- Autres articles consultés: en.yna.co.kr