
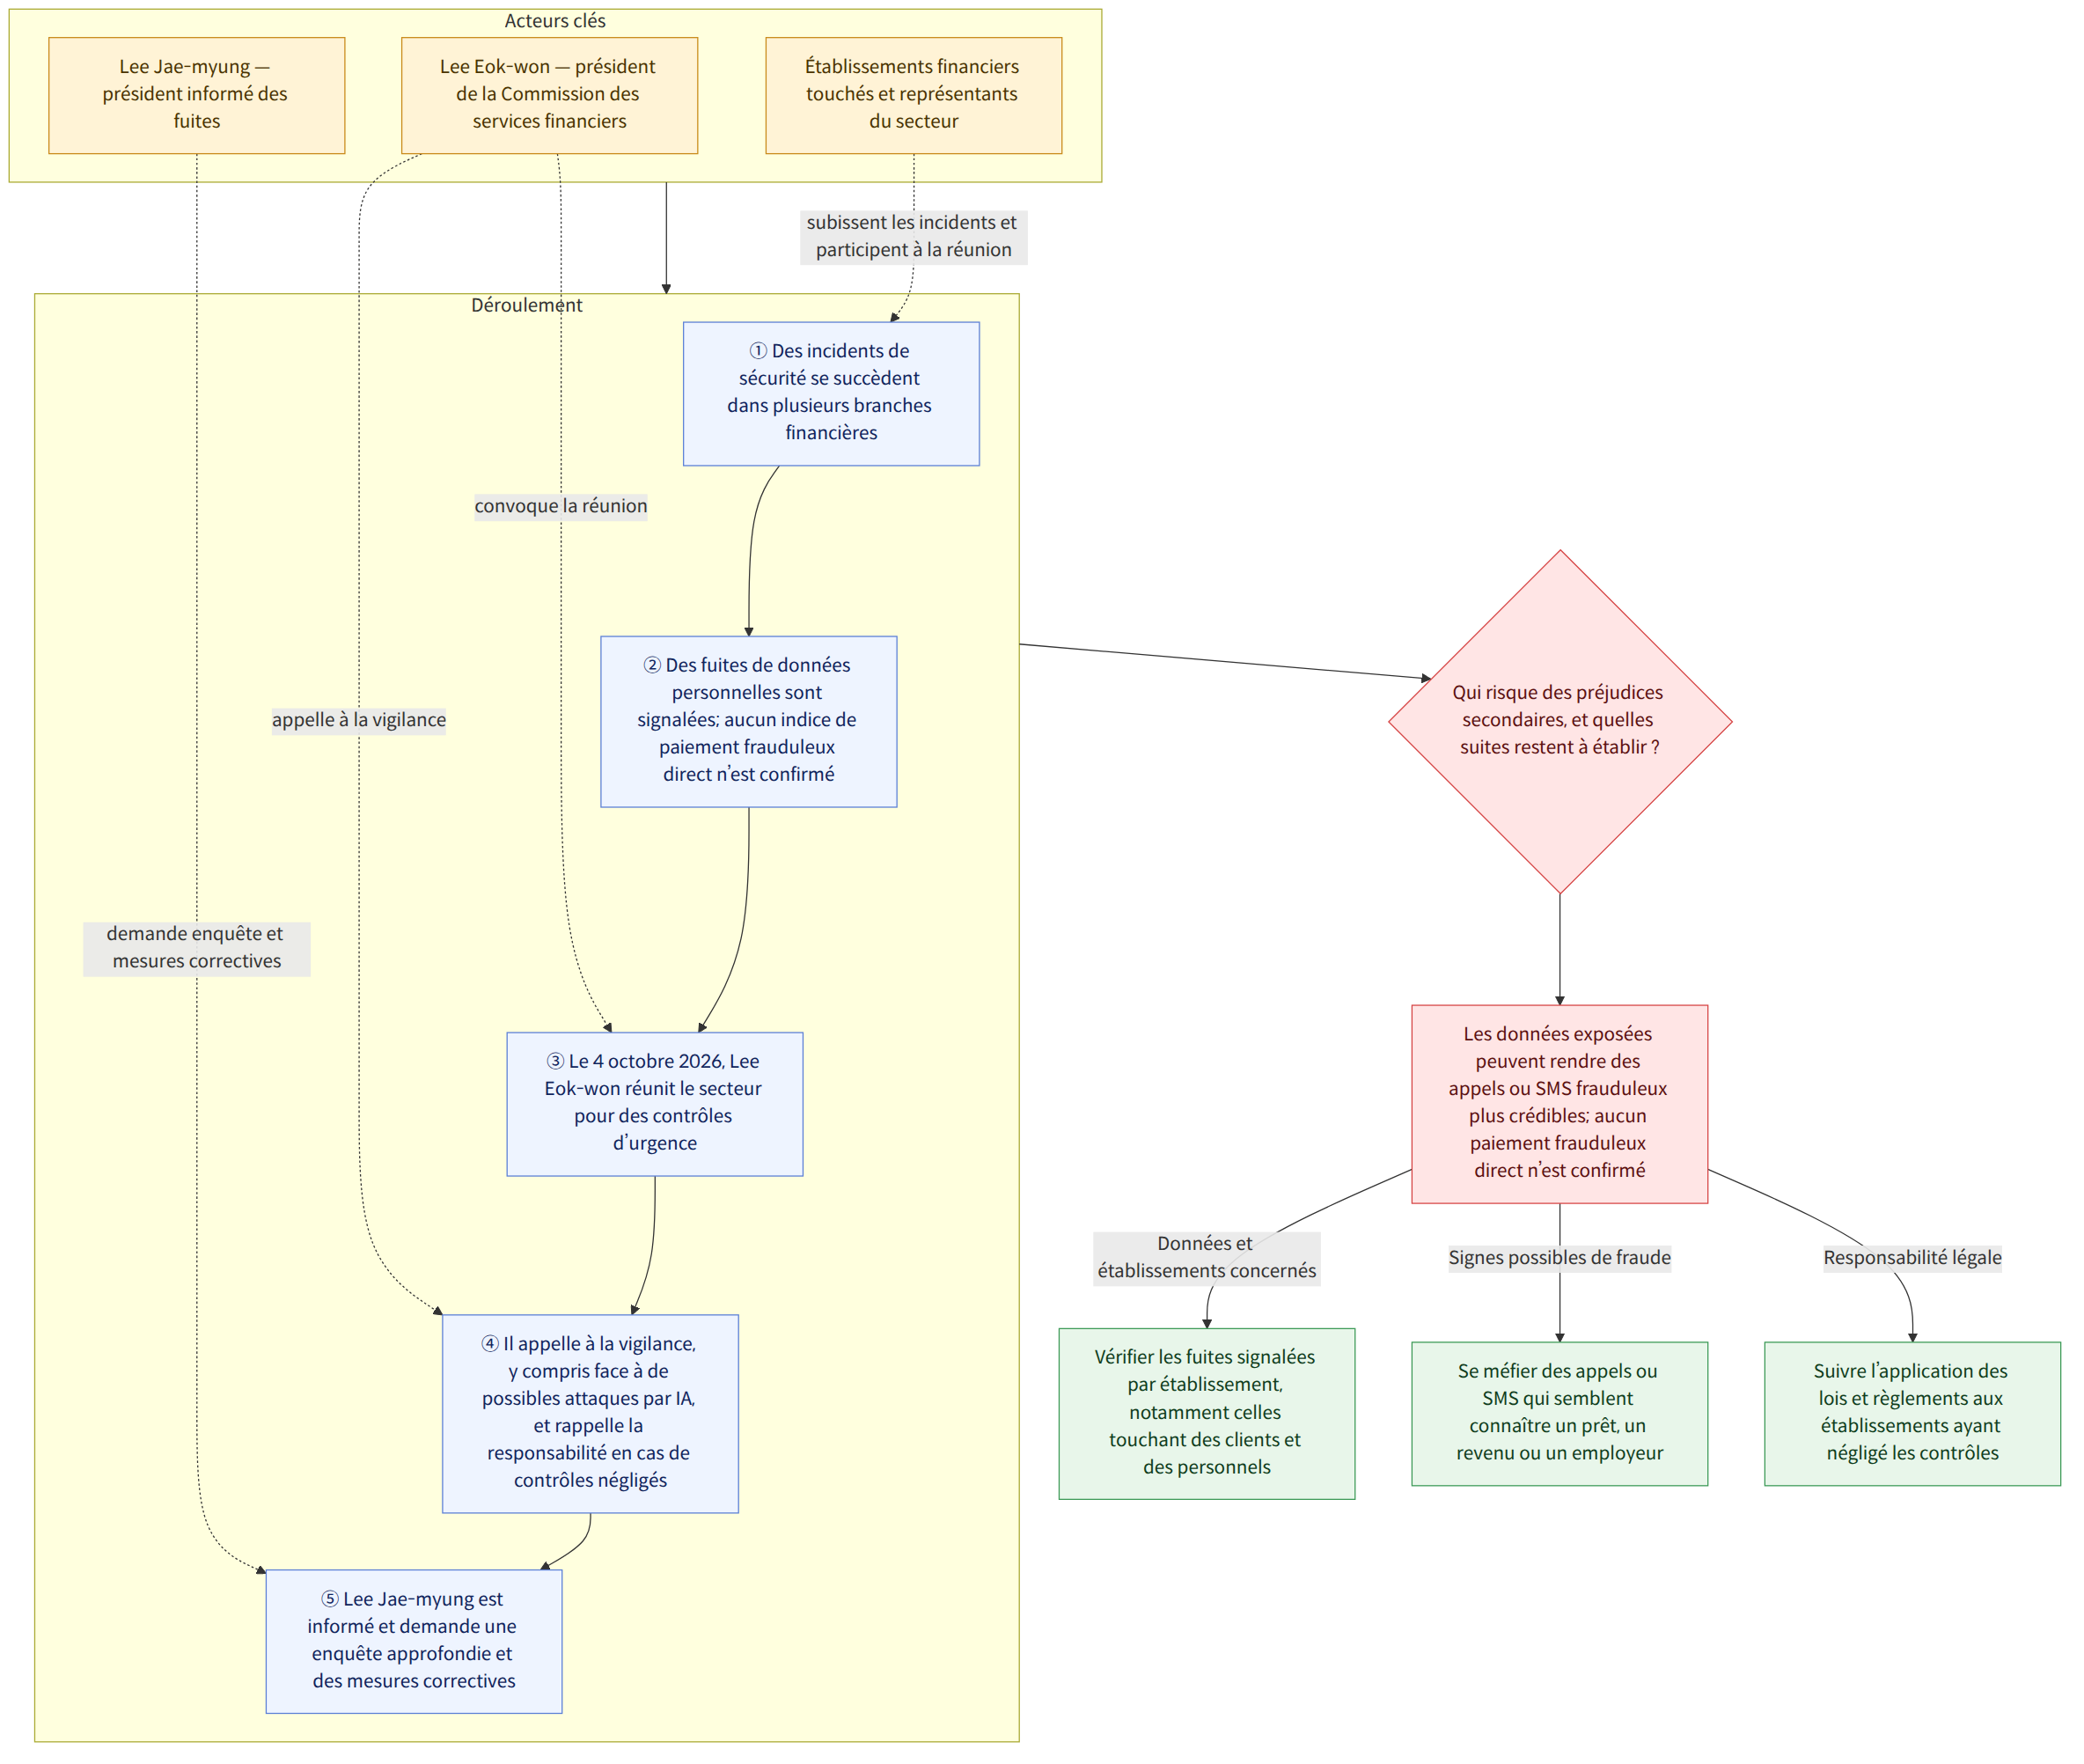
Le 4 octobre 2026, Lee Eok-won, président de la Commission des services financiers (금융위원회), a réuni au Complexe gouvernemental de Séoul (정부서울청사) les représentants de l’ensemble du secteur financier pour une réunion d’urgence consacrée aux contrôles. Il a appelé le secteur à faire preuve du plus haut niveau de vigilance, estimant que des incidents de sécurité s’étaient succédé en peu de temps dans plusieurs branches, notamment les banques, les caisses d’épargne et les sociétés de financement. Il a également indiqué qu’il n’était pas possible d’exclure la possibilité d’attaques faisant appel à l’intelligence artificielle (IA). Il a toutefois précisé qu’à ce stade, aucun indice de fuite de données sensibles sur les clients susceptibles d’être directement utilisées pour des paiements frauduleux, entre autres, n’avait été relevé.
Contexte
L’un des aspects marquants de cette série d’incidents est que les cibles évoquées ne sont pas tant les services de banque en ligne ou mobile utilisés directement par les clients que des zones moins surveillées, comme les systèmes d’assistance aux opérations, les pages web externes et les serveurs. Le président Lee a expliqué que des cas avaient été recensés où des pages et serveurs externes utilisés pour faciliter le travail des démarcheurs en crédit ou des employés avaient servi à des attaques. Autrement dit, même en l’absence d’intrusion dans les systèmes centraux de traitement des opérations d’un établissement financier, des failles dans les environnements de travail connectés peuvent entraîner l’exposition de données personnelles.
Lors de la réunion du 4 octobre, le président Lee a déclaré que si des incidents similaires se produisaient parce que les contrôles et les mesures de réponse nécessaires avaient été négligés, alors que des informations sur les attaques et des cas d’incidents avaient déjà été communiqués au secteur financier, les responsables seraient tenus rigoureusement comptables de leurs actes conformément aux lois et règlements applicables. Ont participé à la réunion les présidents des associations des secteurs bancaire, des investissements financiers, de l’assurance, du crédit spécialisé, des caisses d’épargne, de la finance mutualiste, des cryptoactifs et des technologies financières, ainsi que des dirigeants d’établissements financiers touchés par des incidents de sécurité. Il a également été rapporté que le président Lee Jae-myung avait été informé des fuites de données personnelles et des mesures prises par les institutions financières et publiques, et qu’il avait demandé une enquête approfondie et l’élaboration de mesures correctives.
Parmi les cas de fuites de données rapportés par ailleurs figurent les données d’environ 25 000 clients de Shinhan Bank (신한은행) — nom, numéro de téléphone, revenu annuel, nom de l’employeur et une partie du numéro d’enregistrement de résident — ainsi que celles de 119 clients de KB Kookmin Bank (KB국민은행) et de 89 clients de Hana Bank (하나은행). Il a été rapporté que les données de 11 employés chargés du développement pour le compte de prestataires de Busan Bank (부산은행) avaient été exposées. Yeogaram Savings Bank (예가람저축은행) a annoncé la fuite des noms, dates de naissance et coordonnées d’environ 40 000 clients, tandis que Hyundai Capital (현대캐피탈) aurait appris que les données de 146 démarcheurs en crédit avaient été divulguées.
Ce que signifie cette actualité
Cependant, lorsque des informations sur les revenus, l’employeur ou un prêt s’ajoutent à un nom ou à un numéro de téléphone, elles peuvent être utilisées pour des escroqueries par téléphone ou par SMS, les fraudeurs pouvant se présenter comme s’ils connaissaient les véritables échanges financiers de la personne. Le risque ne se limite donc pas à « l’accès aux comptes » : les données divulguées peuvent aussi rendre les communications frauduleuses plus crédibles.
Par exemple, une personne ayant reçu des conseils sur un prêt auprès d’un établissement financier et dont les informations figurent parmi les données exposées pourrait recevoir un appel ou un SMS donnant l’impression que son interlocuteur connaît le contenu de cet échange, et le prendre pour une communication authentique de l’établissement. Il s’agit d’un exemple illustrant une possibilité, et non de l’affirmation qu’un client en particulier a effectivement reçu ce type de communication. Le président Lee a lui aussi déclaré qu’il était impossible d’exclure le risque de préjudices secondaires, comme des escroqueries par téléphone ou par SMS utilisant les données divulguées.
Les établissements financiers doivent non seulement mettre en place des défenses techniques, mais aussi contrôler les pages et serveurs externes ainsi que les systèmes d’assistance aux opérations, et vérifier s’ils ont réagi aux informations connues sur les attaques. Les autorités ont déclaré que les incidents similaires résultant d’une négligence dans les contrôles ou les mesures de réponse seraient sanctionnés conformément aux lois et règlements. Selon certains articles, les établissements financiers adressent des notifications individuelles et des conseils de prévention des préjudices. Pour les clients qui reçoivent une notification de fuite de données, il est donc important de vérifier les informations communiquées ainsi que la politique d’indemnisation en cas de préjudice réel.
Points qui diffèrent selon les articles
La liste des établissements où une « fuite de données a été confirmée » varie selon la date de publication et le périmètre couvert. Les articles consacrés à la réunion du président de la Commission des services financiers citent Shinhan, KB Kookmin, Hana et BNK Busan Bank, ainsi que Hyundai Capital, Yeogaram Savings Bank et Welcome Savings Bank (웰컴저축은행), parmi les cas de fuite confirmée. D’autres articles ont rapporté que Woori Bank (우리은행) et NH Nonghyup Bank (NH농협은행) avaient également subi des attaques similaires, mais sans fuite effective, et ont évoqué des tentatives d’intrusion visant la Fédération centrale des coopératives Saemaul Geumgo (새마을금고중앙회) et la finance mutualiste Nonghyup (농협 상호금융). Il faut donc distinguer les établissements qui ont été attaqués ou visés par une tentative de ceux pour lesquels une fuite de données a été confirmée.
La veille, Welcome Savings Bank avait signalé aux autorités qu’après un contrôle interne, elle estimait que des données concernant des clients professionnels — jusqu’à 2 200 dossiers — avaient été divulguées. Comme les personnes concernées et les types de données diffèrent des cas de fuite d’informations sur des clients particuliers détaillés dans d’autres articles, ces chiffres ne peuvent être additionnés ni comparés comme s’ils constituaient un bilan total unique. Les informations disponibles dans les articles fournis ne permettent pas non plus de savoir si l’étendue définitive des fuites de chaque établissement a été établie.
Faits établis et questions encore sans réponse
Faits établis
- Le président de la Commission des services financiers a réuni le 4 octobre une réunion d’urgence consacrée aux contrôles dans l’ensemble du secteur financier et a appelé à faire preuve du plus haut niveau de vigilance.
- Des cas ont été recensés dans lesquels des zones moins surveillées, comme des pages web et serveurs externes ainsi que des systèmes d’assistance aux opérations, ont été visées.
- Le président de la Commission des services financiers a déclaré qu’à ce stade, aucun indice de fuite de données sensibles sur les clients susceptibles d’être directement utilisées pour des paiements frauduleux, entre autres, n’avait été relevé.
- Welcome Savings Bank a signalé aux autorités qu’elle estimait que jusqu’à 2 200 dossiers de données concernant des clients professionnels avaient été divulgués.
Questions encore sans réponse
- L’identité des auteurs des attaques et les voies d’intrusion précises n’ont pas été établies.
- On ne sait pas si la nature et le volume total des données divulguées par chaque établissement financier ont été définitivement établis.
- Il n’a pas été confirmé que l’IA ait effectivement été utilisée dans les attaques.
Ce que les lecteurs peuvent vérifier
- Si vous recevez une notification de fuite de données de la part d’un établissement financier, vérifiez quelles informations ont été exposées et à quelle date, et si vos propres données font partie des informations concernées.
- Vérifiez les mesures de prévention indiquées et la politique d’indemnisation en cas de préjudice. Si vous recevez un appel ou un SMS suspect se réclamant d’un établissement financier, vérifiez son authenticité en passant par les canaux officiels de cet établissement.
- Selon des articles, les établissements financiers ont indiqué qu’ils informeraient individuellement les clients touchés de la fuite et des moyens de prévenir les préjudices secondaires, et qu’ils indemniseraient intégralement les préjudices causés par cette fuite. Les conditions et les démarches effectivement applicables doivent être vérifiées dans les informations communiquées par l’établissement concerné.
Références
- Autres articles consultés: hani.co.kr
- Autres articles consultés: hani.co.kr

















