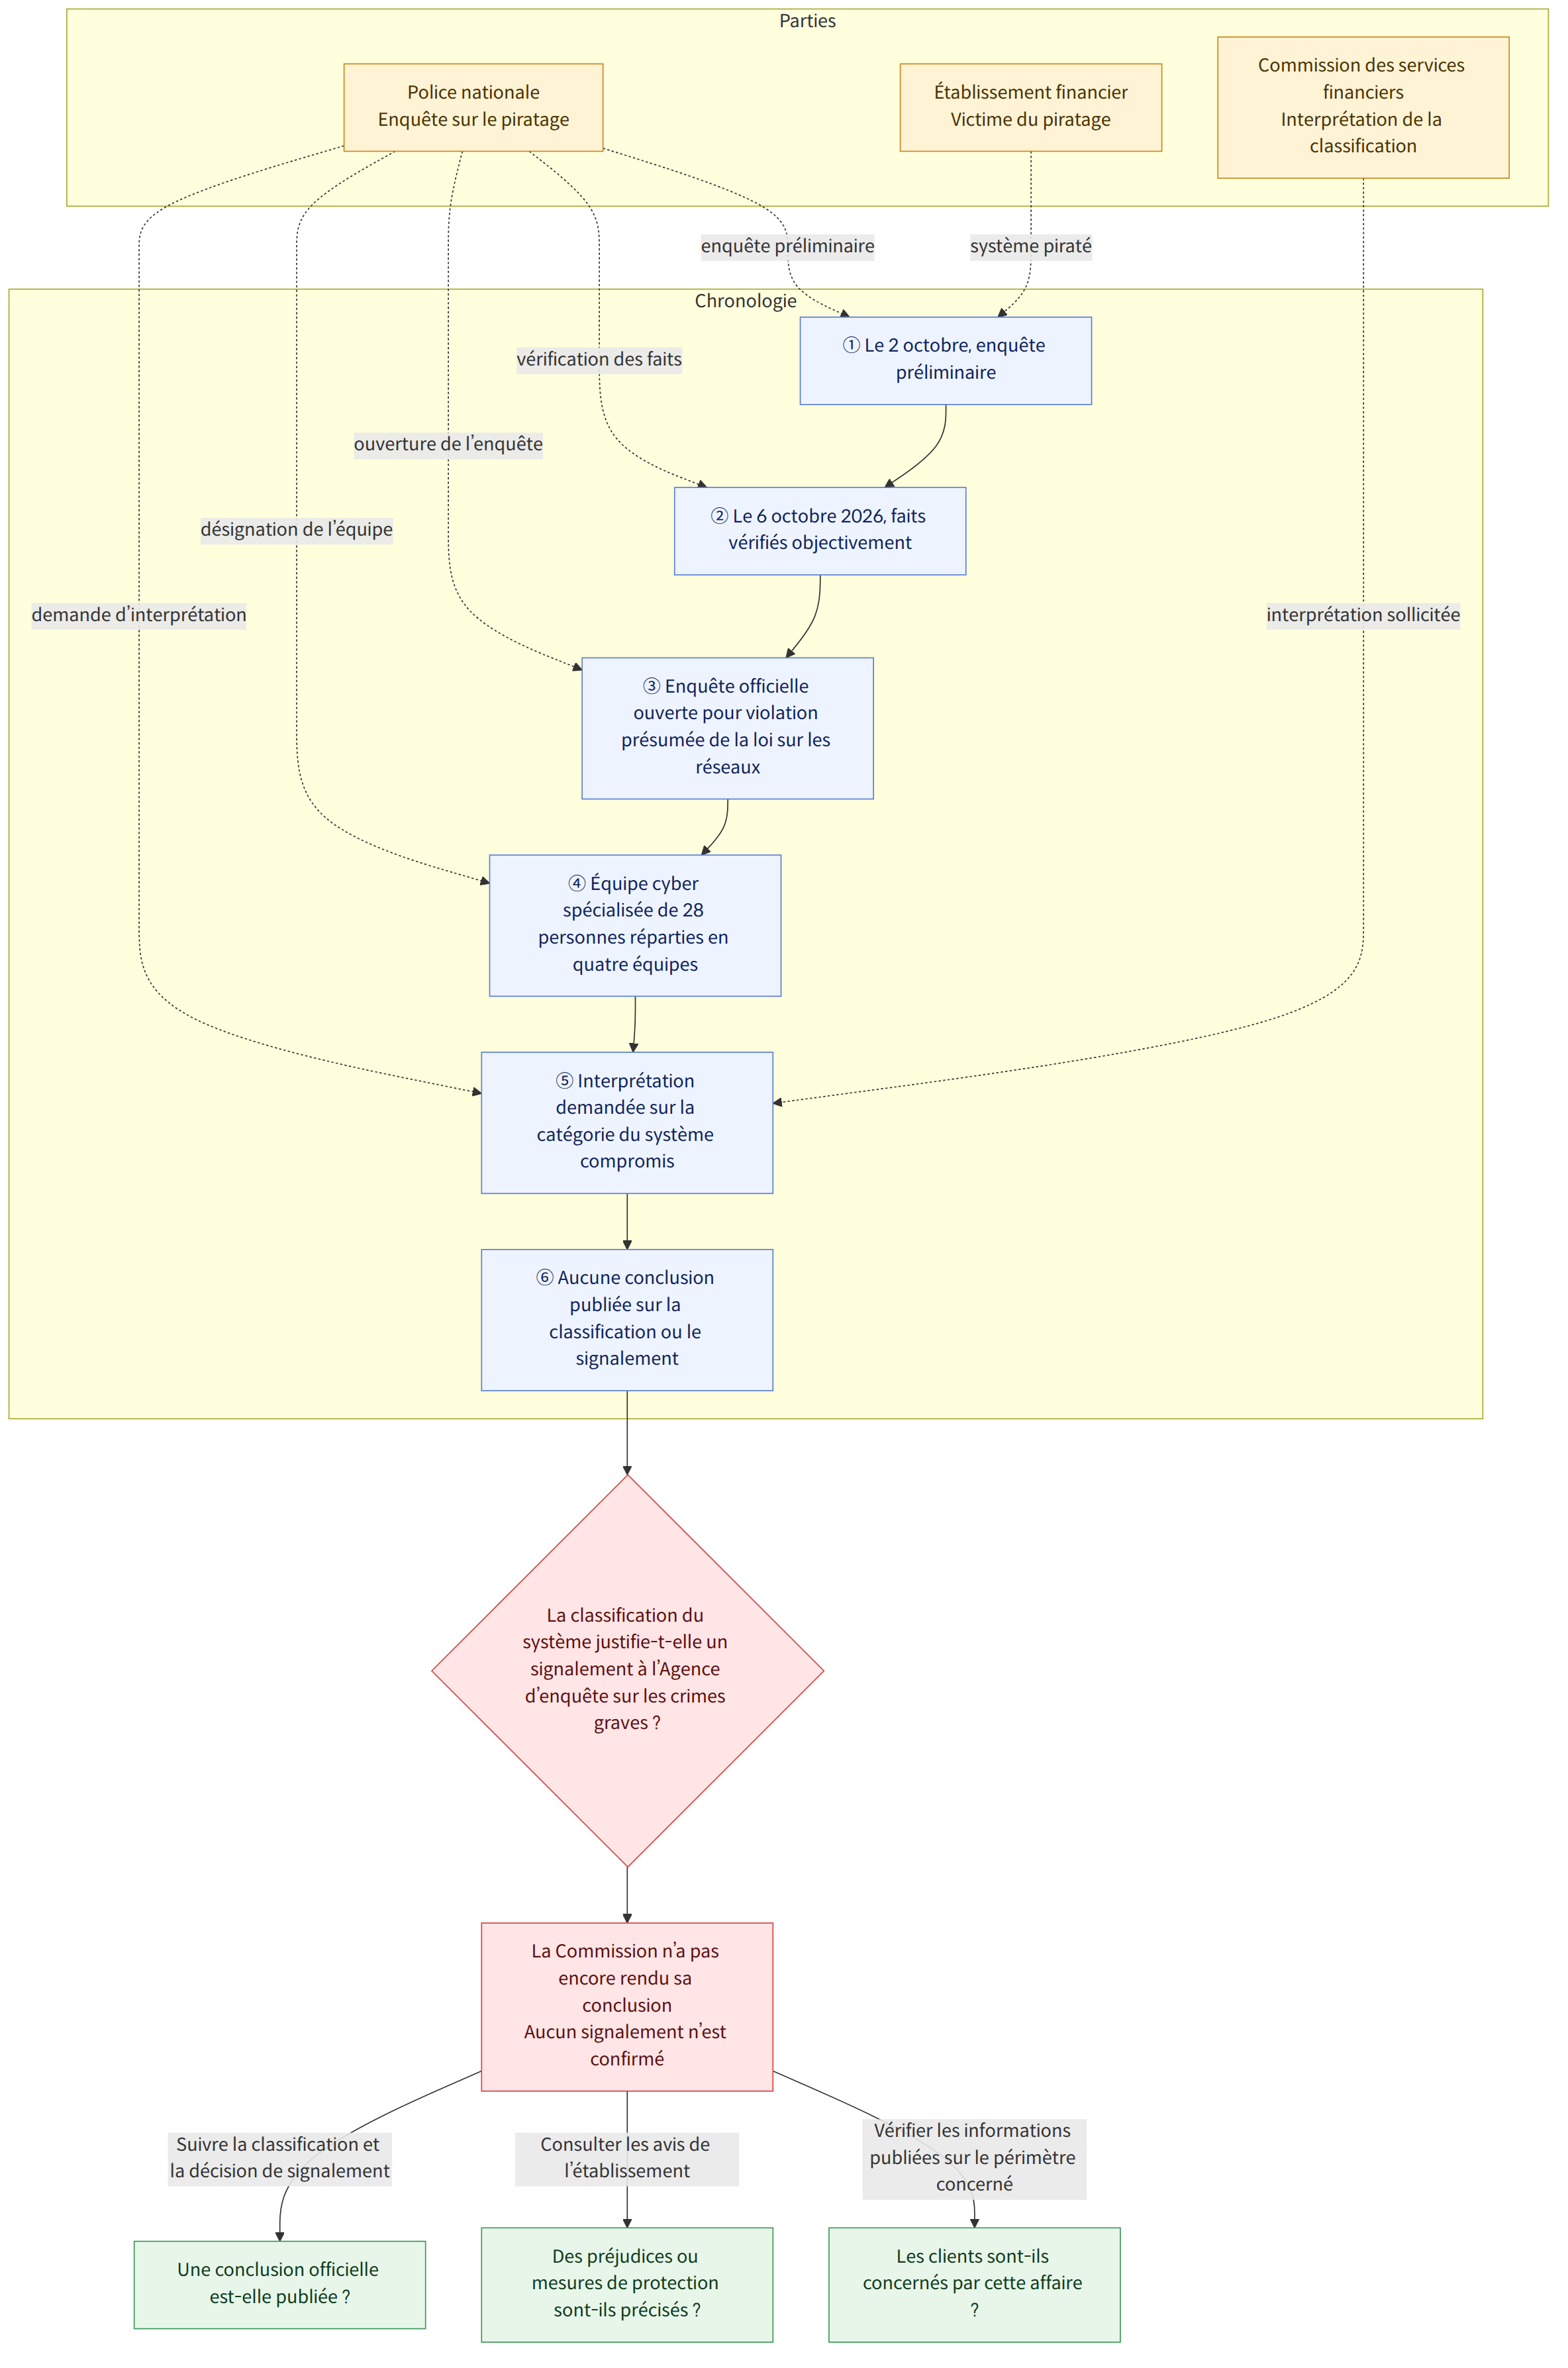
La police a ouvert une enquête officielle sur le piratage récemment survenu dans un établissement financier, pour violation présumée de la loi sur les réseaux d’information et de communication (정보통신망법). Le Quartier général national des enquêtes (국가수사본부) de l’Agence nationale de la police (경찰청) a annoncé que, le 6 octobre 2026, après avoir vérifié les faits de manière objective, il avait fait passer l’affaire au stade de l’enquête. L’unité d’enquête sur le cyberterrorisme (사이버테러수사대) a été désignée comme équipe spécialisée, composée de 28 personnes réparties en 4 équipes et dirigée par le chef de la division de lutte contre le cyberterrorisme. La police examine également si la classification juridique du système compromis justifie un signalement à l’Agence d’enquête sur les crimes graves (중대범죄수사청, 중수청).
Contexte
La police menait depuis le 2 octobre une enquête préliminaire à la mise en cause (procédure consistant à examiner les faits avant l’ouverture officielle d’une enquête). Elle a ensuite ouvert une enquête officielle pour violation présumée de la loi sur les réseaux d’information et de communication. Cela signifie que l’affaire fait désormais formellement l’objet d’une enquête, et non que les faits ou la responsabilité d’un suspect ont été établis.
Dans cette affaire, la décision de saisir l’Agence d’enquête sur les crimes graves ne dépend pas uniquement du fait que l’établissement financier victime soit une société financière. Selon des informations publiées, les cyberinfractions pouvant faire l’objet d’un signalement comprennent les violations de la loi sur les réseaux d’information et de communication liées au piratage d’infrastructures nationales critiques, ainsi que les violations de la loi sur les transactions financières électroniques (전자금융거래법) liées au piratage d’infrastructures de base de la finance électronique. La police estime que, même si l’établissement financier victime ne relève pas des infrastructures nationales critiques, l’affaire pourrait être à signaler si le système compromis constitue une infrastructure de base de la finance électronique.
L’interprétation officielle demandée à la Commission des services financiers (금융위원회) constitue donc une étape déterminante. Il faut établir à quelle catégorie d’infrastructure appartient le système pour savoir si l’affaire doit être signalée. Toutefois, les informations disponibles indiquent uniquement que la police a demandé cette interprétation à la Commission. Elles ne signifient ni qu’une conclusion a été rendue, ni qu’il a été décidé de saisir l’Agence d’enquête sur les crimes graves.
Ce que signifie cette nouvelle
L’enquête vise à établir les faits concernant le piratage, mais aussi à déterminer la catégorie juridique à laquelle appartient le système visé. Cette question retient l’attention, car la classification du système peut influer sur les voies juridiques applicables et sur la manière dont les organismes concernés coordonnent leur réponse. Les informations publiées ne permettent toutefois pas de savoir si l’Agence d’enquête sur les crimes graves sera effectivement chargée de l’enquête, ni comment la procédure se déroulera après un éventuel signalement.
Pour les clients d’établissements financiers, il peut être important de vérifier s’ils sont concernés et dans quelle mesure. D’autres articles ont fait état de fuites de données touchant plusieurs sociétés financières et de possibles répercussions pour leurs clients, mais rien ne permet de confirmer que le périmètre décrit dans ces articles correspond à celui de l’affaire faisant l’objet de l’enquête officielle de la police. Par exemple, les clients d’une société financière concernée par cette affaire peuvent vérifier si elle publie des informations spécifiques sur d’éventuels préjudices ou sur les mesures de protection prises. Cela ne signifie pas que des préjudices ont été confirmés ; il s’agit d’une vérification utile, car les informations publiées à ce jour ne délimitent pas clairement le périmètre de chaque affaire.
La taille de l’équipe d’enquête ne permet pas, à elle seule, de présager des résultats de l’enquête ni de la réparation des préjudices. La police a déclaré qu’elle mènerait une enquête rapide et rigoureuse en coopération avec les organismes concernés. Dans les faits, la détermination du système compromis, l’interprétation de la Commission des services financiers et les éléments recueillis au cours de l’enquête pourraient influer sur les décisions ultérieures.
Dispositifs et informations d’aide connexes
Le guide juridique interne L1 explique que, pour déterminer s’il y a eu intrusion au sens de la loi sur les réseaux d’information et de communication, le fait de connaître un identifiant et un mot de passe ou d’avoir été autorisé à utiliser un système par le passé ne suffit pas à établir que l’accès est légitime aujourd’hui. Il faut examiner les circonstances précises, notamment les droits accordés par le fournisseur du service et leur éventuelle validité actuelle. Cela ne signifie pas que le système compromis ou le mode d’accès utilisé dans cette affaire ont été établis, et ne se substitue pas à l’appréciation des faits par la police.
Dans cette affaire, il convient donc de ne pas tirer de conclusions sur la loi applicable ou sur les responsabilités en se fondant uniquement sur le fait qu’« un système d’une société financière a été consulté ». Il faut vérifier quel système a été consulté, avec quels droits d’accès et si ce système constitue une infrastructure de base de la finance électronique. Le guide L1 rappelle également que toute appréciation juridique doit tenir compte des faits précis et des textes en vigueur. Le présent document ne mentionne aucun dispositif d’aide spécifique auquel les victimes d’un piratage d’établissement financier pourraient s’inscrire, ni aucune date limite de dépôt de demande.
Divergences entre les articles
Les articles sur l’ouverture de l’enquête policière ont fait état de la mise en cause pour infraction présumée, de la création d’une équipe spécialisée de 28 personnes, de l’examen d’un éventuel signalement à l’Agence d’enquête sur les crimes graves et de la demande d’interprétation officielle adressée à la Commission des services financiers. D’autres articles ont indiqué que des fuites de données avaient été signalées dans sept sociétés financières et que plus de 67 000 personnes pourraient avoir été concernées. Un autre article a rapporté qu’une partie des adresses IP utilisées lors du piratage de Shinhan Bank avait également tenté d’accéder aux serveurs de Toss Bank, mais que la tentative avait été bloquée.
Ces articles portent sur les piratages et tentatives d’accès signalés dans l’ensemble du secteur financier, mais les éléments disponibles ne permettent pas de déterminer dans quelle mesure les établissements, les personnes concernées et les tentatives d’accès mentionnés dans chacun d’eux recoupent l’affaire visée par l’enquête officielle de la police. Les chiffres cités dans d’autres articles ne doivent donc pas être interprétés comme une estimation définitive des préjudices dans le cadre de l’enquête de police en cours.
Faits établis et points encore inconnus
Faits établis
- La police a mené une enquête préliminaire à la mise en cause à partir du 2 octobre, puis a ouvert, le 6 octobre, une enquête officielle pour violation présumée de la loi sur les réseaux d’information et de communication.
- L’unité d’enquête sur le cyberterrorisme de l’Agence nationale de la police a été désignée comme équipe spécialisée ; elle comprend au total 28 personnes réparties en 4 équipes.
- La police a demandé à la Commission des services financiers une interprétation officielle afin de déterminer si le système compromis constitue une infrastructure de base de la finance électronique.
- L’éventualité d’un signalement à l’Agence d’enquête sur les crimes graves est à l’étude ; aucune décision de signalement n’a été confirmée.
Points encore inconnus
- Les circonstances précises du piratage et l’identité du système compromis.
- La mesure dans laquelle les sociétés financières et l’ampleur des préjudices mentionnées dans d’autres articles correspondent au périmètre de l’enquête de police.
- L’identité des auteurs de l’attaque et la manière dont la Commission des services financiers déterminera si le système relève des infrastructures de base de la finance électronique.
- La décision concernant un éventuel signalement à l’Agence d’enquête sur les crimes graves et les suites de la procédure d’enquête.
Ce que les lecteurs peuvent vérifier
- Consultez les avis de la société financière concernée pour vérifier si vous avez subi un préjudice et prendre connaissance des informations communiquées. Ne partez pas du principe que les chiffres cités dans d’autres articles portent sur le même périmètre que l’affaire suivie par la police.
- Si vous recevez un message évoquant un piratage ou une fuite de données personnelles, vérifiez son authenticité en consultant les communications officielles de votre société financière. Cette précaution ne signifie pas que des préjudices secondaires ont déjà été constatés ; elle tient compte du fait que le périmètre de l’affaire doit encore être précisé.
- Suivez séparément l’interprétation de la Commission des services financiers sur la classification du système et la décision de la police concernant un éventuel signalement à l’Agence d’enquête sur les crimes graves. La demande d’interprétation officielle et l’examen d’un signalement ne signifient pas que ces décisions ont été rendues.
Références
- Autres infractions pénales : éléments constitutifs et points de vigilance
- Autres articles consultés: koreatimes.co.kr
- Autres articles consultés: hani.co.kr