
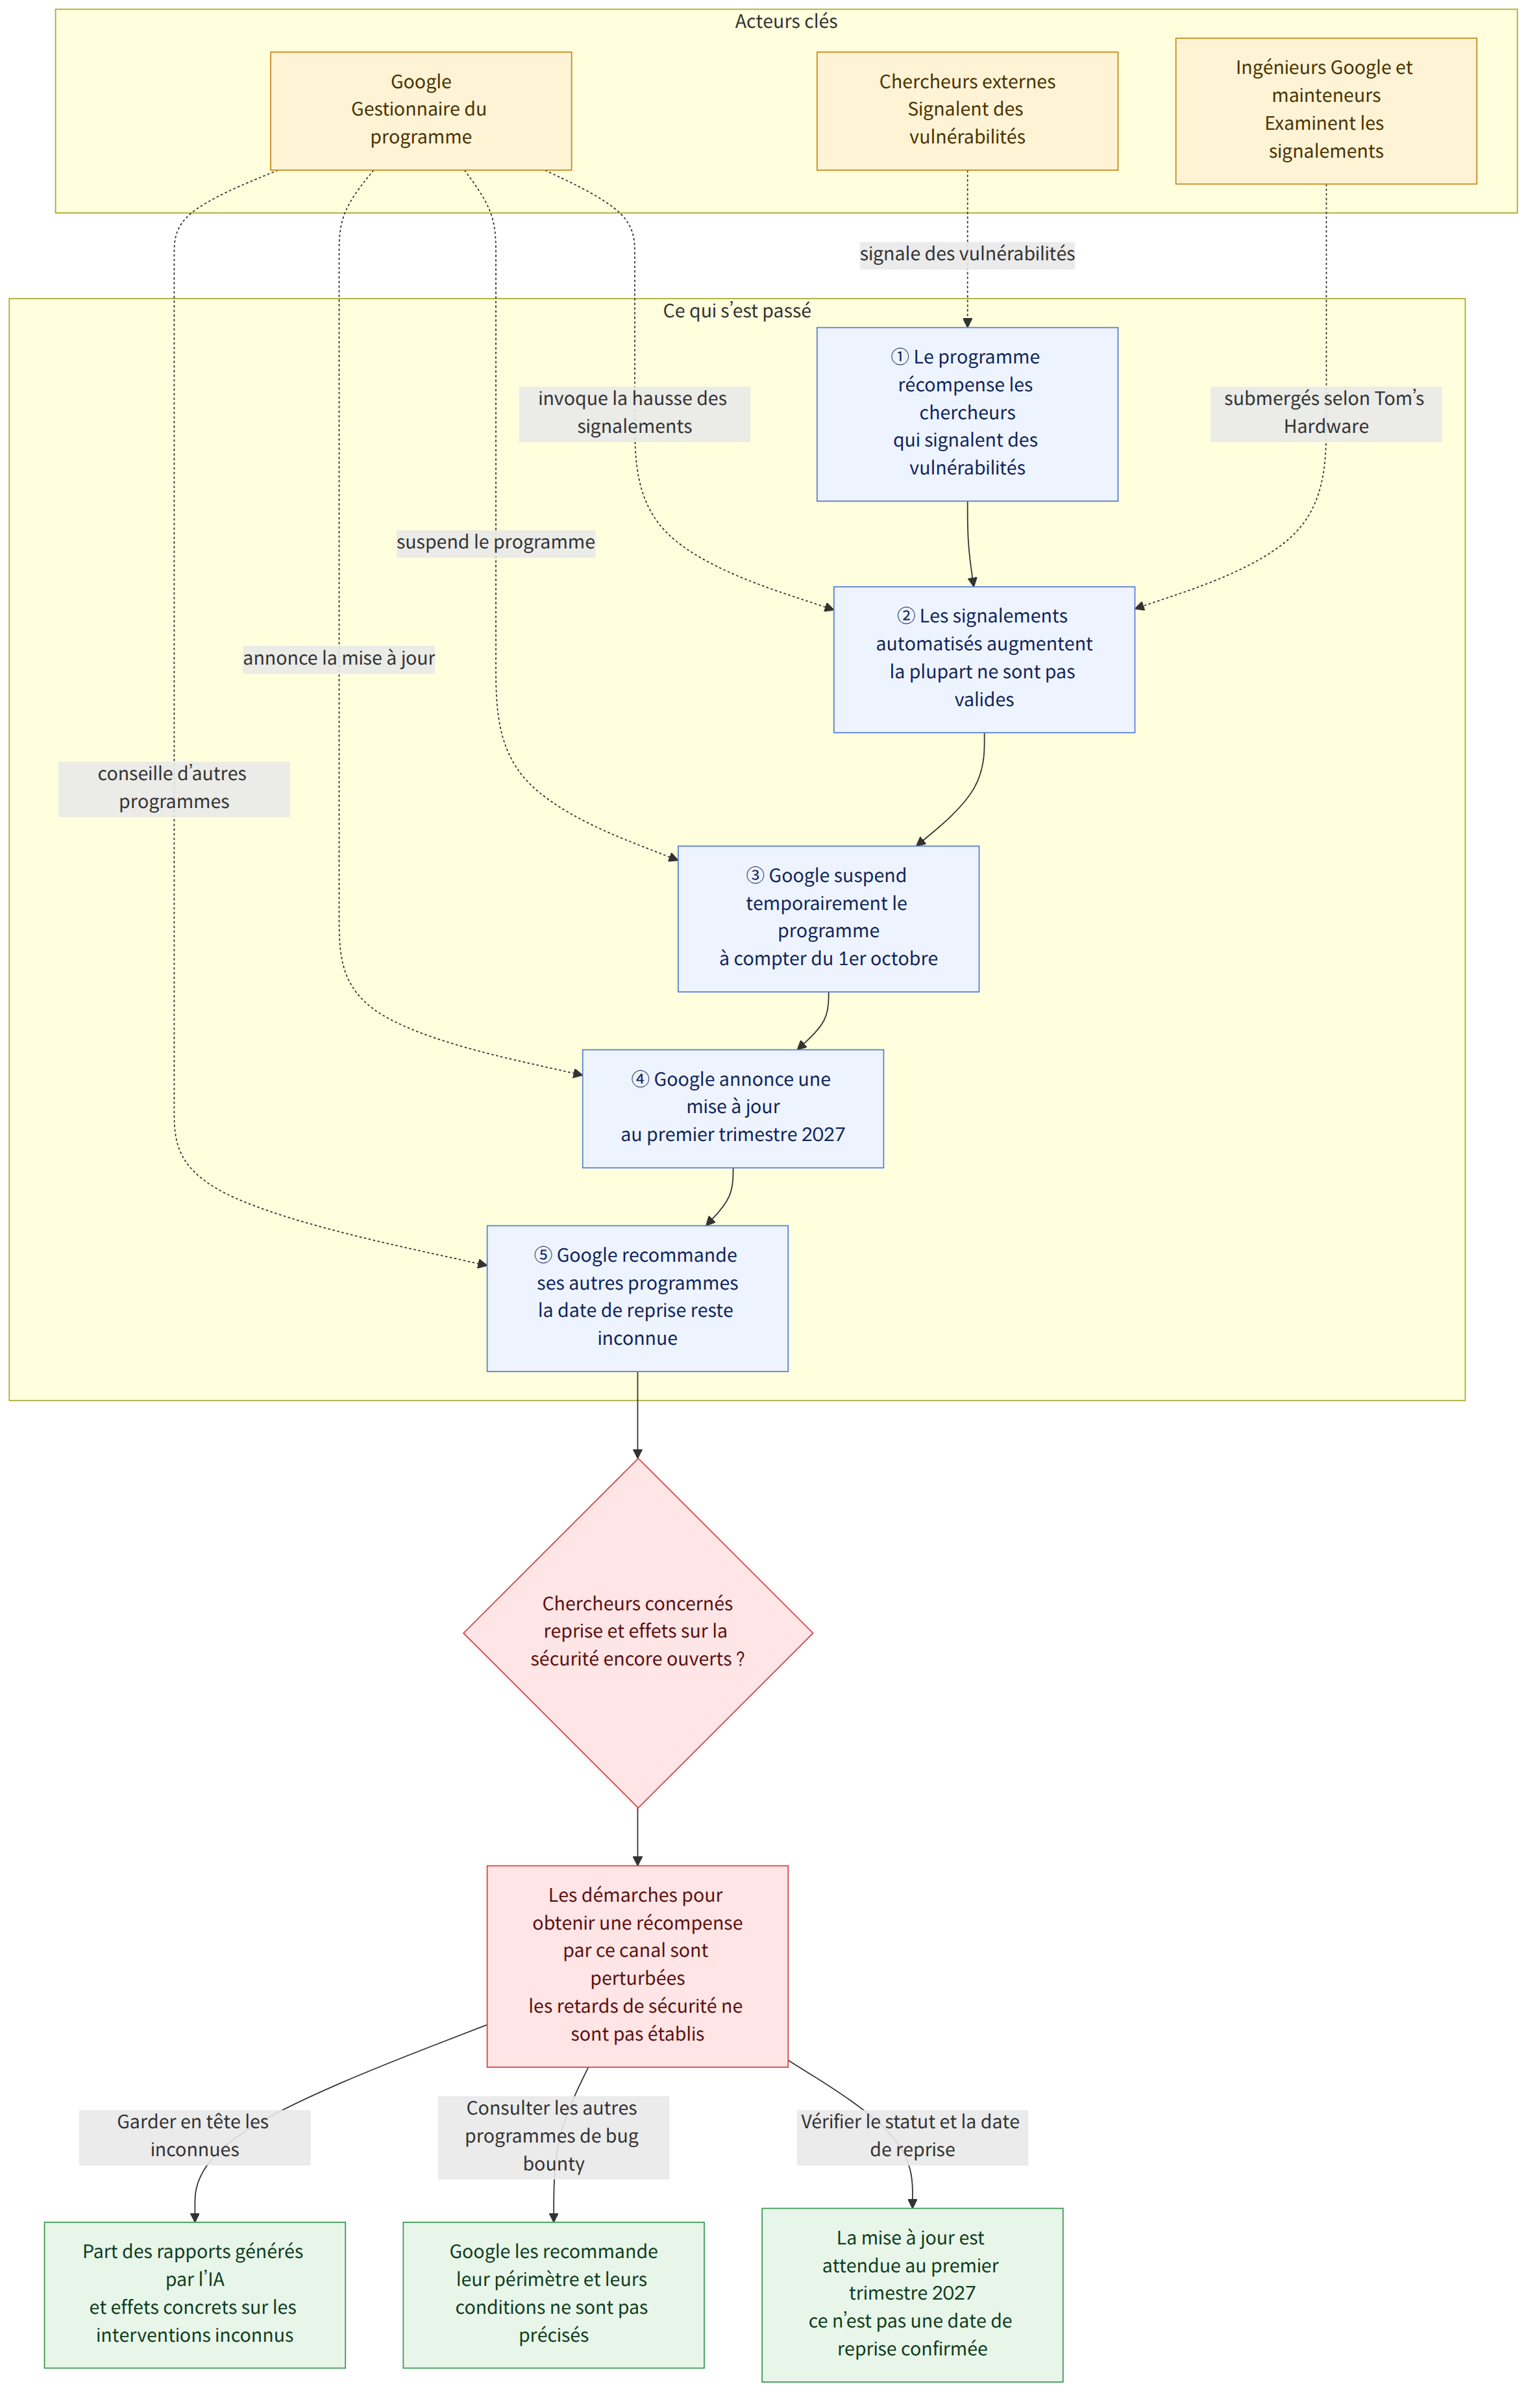
Google a suspendu temporairement, à compter du 1er octobre, son Programme de récompenses pour les vulnérabilités des logiciels open source (오픈소스 소프트웨어 취약점 보상 프로그램 ; Open Source Software Vulnerability Rewards Program). Ce programme récompense les chercheurs qui découvrent et signalent des vulnérabilités dans les logiciels open source de Google. Pour justifier cette suspension, Google a évoqué une « augmentation considérable » des signalements automatisés, dont la plupart, selon l’entreprise, n’étaient pas valides. Google a indiqué qu’il fournirait une prochaine mise à jour sur le programme au premier trimestre 2027, sans préciser la date exacte de sa reprise.
Contexte
Les programmes de récompenses pour les vulnérabilités offrent une rémunération aux chercheurs externes qui repèrent et signalent des problèmes de sécurité dans des logiciels. Lorsqu’un signalement identifie une véritable vulnérabilité, il peut aider à confirmer le problème et à y répondre. En revanche, les signalements invalides ou contenant des informations fausses peuvent alourdir le travail des équipes chargées de les examiner.
Selon Tom’s Hardware, les ingénieurs de Google et les mainteneurs de projets open source ont été submergés par des rapports invalides ou contenant des hallucinations (des informations plausibles, mais fausses). Google a directement invoqué, pour expliquer la suspension, l’augmentation des soumissions automatisées et leur faible taux de validité. Des articles de presse ont établi un lien entre ce phénomène et les problèmes liés aux soumissions générées par l’IA, mais la part des rapports générés par l’IA parmi les signalements automatisés n’a pas été rendue publique.
TechCrunch a rapporté que, l’an dernier, des experts en cybersécurité avaient averti que les contenus de faible qualité produits par l’IA pouvaient représenter un risque sérieux pour les programmes de bug bounty. Cette suspension montre que, lorsque les signalements automatisés se multiplient, la capacité à les examiner et à en vérifier l’authenticité peut être une condition aussi importante que le nombre de signalements pour le fonctionnement d’un programme.
Ce que cette nouvelle signifie
Les personnes directement concernées sont les chercheurs qui comptaient signaler des vulnérabilités via le programme de Google. Tant que le programme est suspendu, leurs signalements et leurs démarches en vue d’obtenir une récompense par ce canal peuvent être perturbés. Google a recommandé aux participants d’envisager ses autres programmes de bug bounty.
La qualité des signalements est également importante pour les équipes chargées de leur examen et les mainteneurs de projets open source. Si les rapports invalides s’accumulent, leur tri peut nécessiter davantage de travail, ce qui peut influer sur la capacité du programme de récompenses à contribuer à la découverte de vulnérabilités. Google a toutefois seulement indiqué que les soumissions automatisées avaient augmenté et que la plupart n’étaient pas valides ; il n’est pas établi dans quelle mesure cela a retardé les interventions de sécurité dans les faits.
Par exemple, si un chercheur pense avoir découvert une vulnérabilité dans un logiciel open source de Google, il doit d’abord vérifier si le programme est suspendu, puis consulter les autres programmes de bug bounty indiqués par Google. Les informations disponibles ici ne précisent toutefois ni le périmètre ni les conditions de soumission propres à chacun de ces programmes.
Faits confirmés et éléments encore inconnus
Faits confirmés
- Google a suspendu temporairement son programme de récompenses pour les vulnérabilités des logiciels open source à compter du 1er octobre.
- Google a indiqué que le nombre de soumissions automatisées avait considérablement augmenté et que la plupart n’étaient pas valides.
- Tom’s Hardware a rapporté que les ingénieurs de Google et les mainteneurs de projets open source avaient été submergés par des rapports invalides ou contenant des hallucinations.
- Google a annoncé qu’il fournirait une mise à jour sur le programme au premier trimestre 2027 et a recommandé aux participants d’envisager ses autres programmes de bug bounty.
Éléments encore inconnus
- La date exacte de reprise du programme n’a pas été annoncée. L’échéance du premier trimestre 2027 concerne la mise à jour, et non une date de reprise confirmée.
- La proportion de rapports générés par l’IA parmi les soumissions automatisées n’est pas connue.
- Les effets concrets de la suspension sur l’examen des signalements de vulnérabilités réelles ou sur les interventions de sécurité ne sont pas établis.
Points à vérifier pour les lecteurs
- Les chercheurs qui souhaitent soumettre un signalement à ce programme peuvent consulter les dernières annonces sur son site web afin de vérifier s’il est toujours suspendu et de prendre connaissance de la mise à jour prévue au premier trimestre 2027.
- Ceux qui souhaitent utiliser un autre canal peuvent consulter les autres programmes de bug bounty indiqués par Google, tout en vérifiant séparément les périmètres et les conditions de soumission de chacun.
- Si vous utilisez des outils automatisés pour rédiger un rapport, il est important de vérifier avant de l’envoyer qu’il présente une vulnérabilité réellement confirmée et les éléments qui l’étayent.

















