
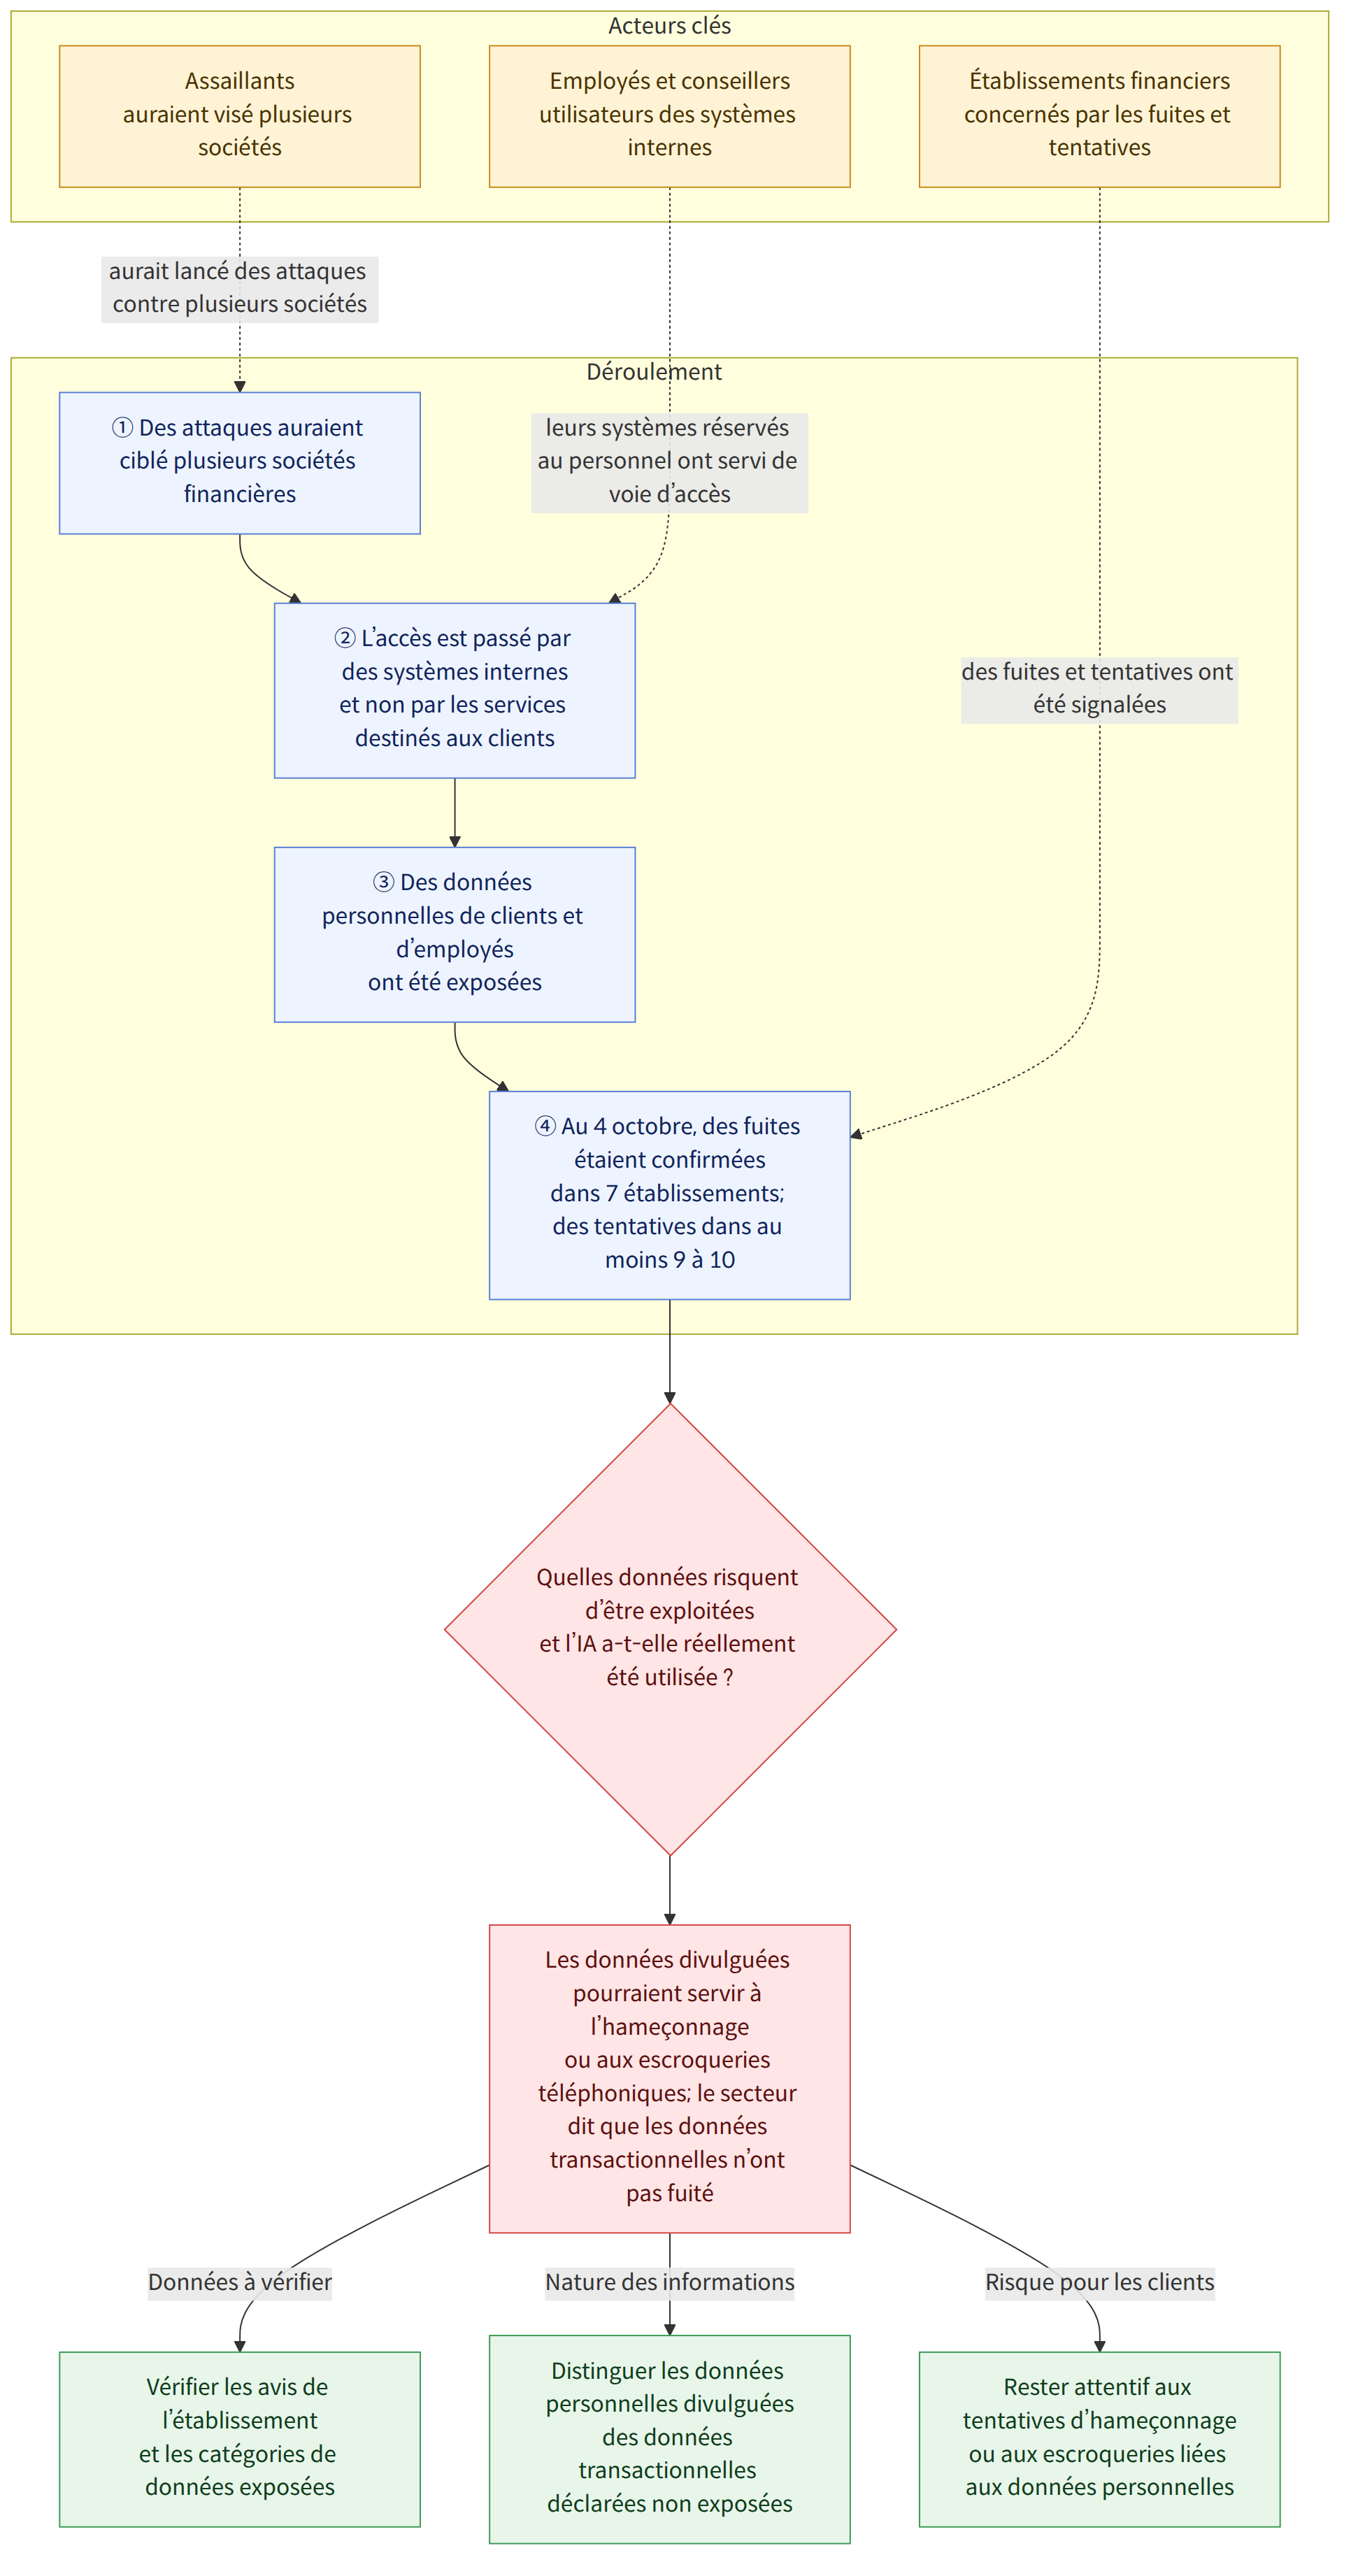
Des cyberattaques, qui auraient fait appel à des agents d’intelligence artificielle (IA), ont entraîné la fuite de données personnelles de clients après avoir transité par les systèmes internes d’assistance aux employés de plusieurs sociétés financières. Au 4 octobre, des fuites étaient confirmées dans 7 établissements et des tentatives d’attaque avaient été signalées dans au moins 9 à 10 établissements, selon des articles de presse. La Banque Shinhan (신한은행) aurait vu fuiter 25 727 dossiers de données personnelles de clients, tandis que la Caisse d’épargne Yaegaram (예가람저축은행) aurait exposé les noms, dates de naissance, coordonnées et autres données d’environ 40 000 personnes. Le point essentiel de cette affaire est que les failles des réseaux internes des sociétés financières peuvent avoir des répercussions directes sur les données personnelles des clients et leur sécurité financière.
Contexte
Plutôt que de viser une seule société de manière ciblée, les attaques auraient été menées contre plusieurs sociétés financières, les assaillants cherchant ensuite à repérer les plus vulnérables pour s’y introduire. Un éditorial a rapporté que des agents d’intelligence artificielle avaient lancé des attaques aléatoires contre plusieurs sociétés financières et exploité leurs failles. Toutefois, des articles publiés par la suite ont indiqué que la similitude des horaires et des méthodes d’attaque laissait penser qu’un même groupe pouvait être à l’origine des faits, tout en précisant qu’il n’était pas établi que l’IA ait réellement été utilisée.
La voie d’accès ne passait pas par les services de banque en ligne ou mobile destinés aux clients, mais par des systèmes utilisés par des employés ou des personnes travaillant avec les établissements. Les voies d’attaque citées dans la presse sont le service de consultation de l’état d’avancement des prêts déposés par des conseillers en crédit de la Banque Shinhan, le système mobile d’assistance au travail réservé aux employés de la Banque KB Kookmin (KB국민은행) et le système d’assistance commerciale destiné aux employés de la Banque Hana (하나은행). L’affaire montre que des services internes, dont les procédures d’authentification peuvent être moins strictes ou la sécurité relativement moins bien gérée que celle des systèmes destinés aux clients, peuvent constituer le maillon faible.
Selon des articles publiés par la suite, les données de 119 clients de la Banque Kookmin et de 89 clients de la Banque Hana ont été confirmées comme ayant fuité. À la Banque de Busan (부산은행), les données de 11 employés d’un prestataire de développement ont été exposées lors d’une tentative d’attaque visant un serveur web externe. La Banque Woori (우리은행) et la Banque NH NongHyup (NH농협은행) auraient également subi des attaques similaires, sans qu’elles entraînent de fuite effective. Dans le secteur financier non bancaire, la fuite des données de 146 agents de crédit d’Hyundai Capital (현대캐피탈) a été confirmée. Des tentatives d’attaque ont aussi été rapportées à la Fédération nationale des coopératives de crédit Saemaul Geumgo (새마을금고중앙회) et dans les activités de banque mutualiste de NongHyup (농협 상호금융), mais elles auraient été bloquées ou contrées.
Un éditorial a indiqué qu’il était très probable que les attaques aient utilisé ARTEX AI (아텍스 AI), une plateforme autonome de tests d’intrusion fondée sur un grand modèle de langage (LLM, une IA entraînée sur de vastes corpus de textes pour comprendre et générer du texte), publiée en open source dans une région sinophone. Il ne s’agit toutefois pas d’une utilisation confirmée. Le fait que le nom ou l’origine d’un outil aient été mentionnés ne suffit pas à établir la méthode réelle de l’attaque ni l’identité de ses responsables.
Ce que signifie cette nouvelle
Pour les clients, l’essentiel n’est pas seulement qu’un piratage ait eu lieu, mais aussi de savoir quelles données ont fuité et comment elles pourraient être exploitées. Les données dont la fuite a été rapportée comprennent des noms, des coordonnées, des revenus annuels, des noms d’employeurs, des adresses et des adresses électroniques ; certains numéros de registre de résident chiffrés ont également été mentionnés. Le secteur financier a expliqué que les systèmes attaqués étaient séparés des systèmes de transactions financières et que des informations transactionnelles, comme les numéros de compte, n’avaient pas fuité. Néanmoins, si des informations liées à une demande de prêt ou aux revenus sont combinées à d’autres données personnelles, elles risquent d’être utilisées pour des tentatives d’hameçonnage ou des escroqueries téléphoniques personnalisées donnant l’impression que l’interlocuteur connaît réellement les échanges avec le client.
Par exemple, une personne ayant demandé un prêt pourrait recevoir un appel ou un message semblant provenir de quelqu’un qui connaît le contenu de sa demande, son employeur ou ses revenus, et prendre son interlocuteur pour un employé de la société financière. Il s’agit d’un risque de préjudice secondaire évoqué dans les articles, et non d’un préjudice dont la survenue a été confirmée. Il convient également de noter que les sociétés financières ont indiqué qu’elles informeraient individuellement les clients concernés de la fuite et des mesures de prévention, et qu’elles entendaient indemniser intégralement tout préjudice causé par cette fuite.
Cette affaire montre qu’un système interne n’est pas nécessairement peu risqué au seul motif qu’il est interne. Un éditorial a appelé à appliquer aux systèmes des employés une authentification aussi stricte qu’aux systèmes destinés aux clients et à détecter en temps réel les comportements suspects, tels que des connexions répétées depuis des adresses IP différentes (adresse identifiant un appareil connecté à Internet). Le président de la Commission des services financiers (금융위원회) et le gouverneur du Service de supervision financière (금융감독원) ont convoqué les dirigeants des associations du secteur financier et des sociétés concernées pour une réunion d’urgence consacrée à l’examen de la situation. L’efficacité des mesures pourrait dépendre de l’inclusion des systèmes internes de travail dans le périmètre des contrôles de sécurité et de la détection des menaces.
Éléments présentés différemment selon les articles
Un éditorial a indiqué qu’au 4 octobre, des fuites de données personnelles étaient confirmées dans 7 établissements et que des tentatives d’attaque avaient eu lieu dans au moins 9 à 10 établissements. Un article détaillé publié le même jour a énuméré les fuites confirmées et les attaques contrées, en distinguant les banques, les caisses d’épargne, les sociétés de crédit et les coopératives financières. Les dates de publication et les périmètres pris en compte pouvant varier, ces chiffres ne doivent pas être interprétés comme établissant le nombre définitif d’établissements touchés ou l’ampleur totale des dommages.
Faits établis et inconnues
Faits établis
- Au 4 octobre, des fuites étaient rapportées dans 7 sociétés financières, et des tentatives d’attaque auraient été confirmées dans au moins 9 à 10 établissements.
- Selon la presse, 25 727 dossiers de données personnelles de clients ont fuité à la Banque Shinhan, et les noms, dates de naissance, coordonnées et autres données d’environ 40 000 personnes à la Caisse d’épargne Yaegaram.
- Le service de consultation destiné aux conseillers en crédit de la Banque Shinhan, le système mobile d’assistance au travail réservé aux employés de la Banque KB Kookmin et le système d’assistance commerciale destiné aux employés de la Banque Hana ont été désignés comme voies d’attaque.
- Le secteur financier a expliqué que les systèmes attaqués étaient distincts des systèmes de transactions financières et que les informations transactionnelles, comme les numéros de compte, n’avaient pas fuité.
- Le 4 octobre, le président de la Commission des services financiers et le gouverneur du Service de supervision financière ont tenu une réunion d’urgence consacrée à l’examen de la situation avec des représentants du secteur financier et les dirigeants des sociétés concernées.
Inconnues
- L’identité des responsables du piratage n’a pas été établie.
- Il n’est pas établi qu’ARTEX AI ait réellement été utilisé dans les attaques.
- Le nombre définitif de sociétés financières touchées et le volume total de données personnelles divulguées restent inconnus.
- Les seuls articles mentionnés ne permettent pas de confirmer que les données divulguées aient effectivement été utilisées pour des tentatives d’hameçonnage ou des escroqueries téléphoniques.
Points à vérifier pour les lecteurs
- Si vous recevez d’une société financière une notification de fuite de données personnelles, il est conseillé de vérifier la nature des données divulguées, les mesures de prévention indiquées et si l’incident vous concerne.
- Même si un appel ou un message semble connaître le contenu d’une demande de prêt ou d’une transaction financière, ne partez pas du principe qu’il provient réellement de la société financière. Avant de communiquer des données personnelles ou des informations d’authentification demandées par votre interlocuteur, vérifiez les faits auprès d’un canal officiel de la société concernée.
- Les sociétés financières ayant indiqué qu’elles indemniseraient intégralement les préjudices causés par la fuite, il est nécessaire de vérifier la procédure de déclaration des préjudices et les conditions d’indemnisation précisées dans leur notification.
Références
- Autres articles consultés: hani.co.kr
- Autres articles consultés: hani.co.kr

















