
Le président Lee Jae-myung a appelé à une enquête approfondie sur les fuites de données personnelles qui se sont succédé dans des établissements financiers. Dans un article publié le 4 octobre 2026, l’Agence de presse Yonhap (연합뉴스) a rapporté que le président Lee avait été informé des incidents de fuite et des mesures prises par des établissements financiers et publics, et qu’il avait demandé aux autorités de traiter l’affaire avec la plus grande rigueur, de mener une enquête et d’élaborer des mesures.
L’essentiel de cette actualité n’est pas un incident isolé dans une banque en particulier, mais la succession de fuites de données et de tentatives de piratage dans plusieurs organisations, dont des établissements financiers. Toutefois, les établissements cités et les informations concernées diffèrent d’un article à l’autre : il ne faut donc pas en conclure que les mêmes types et volumes de données ont fuité dans tous les établissements financiers.
Contexte
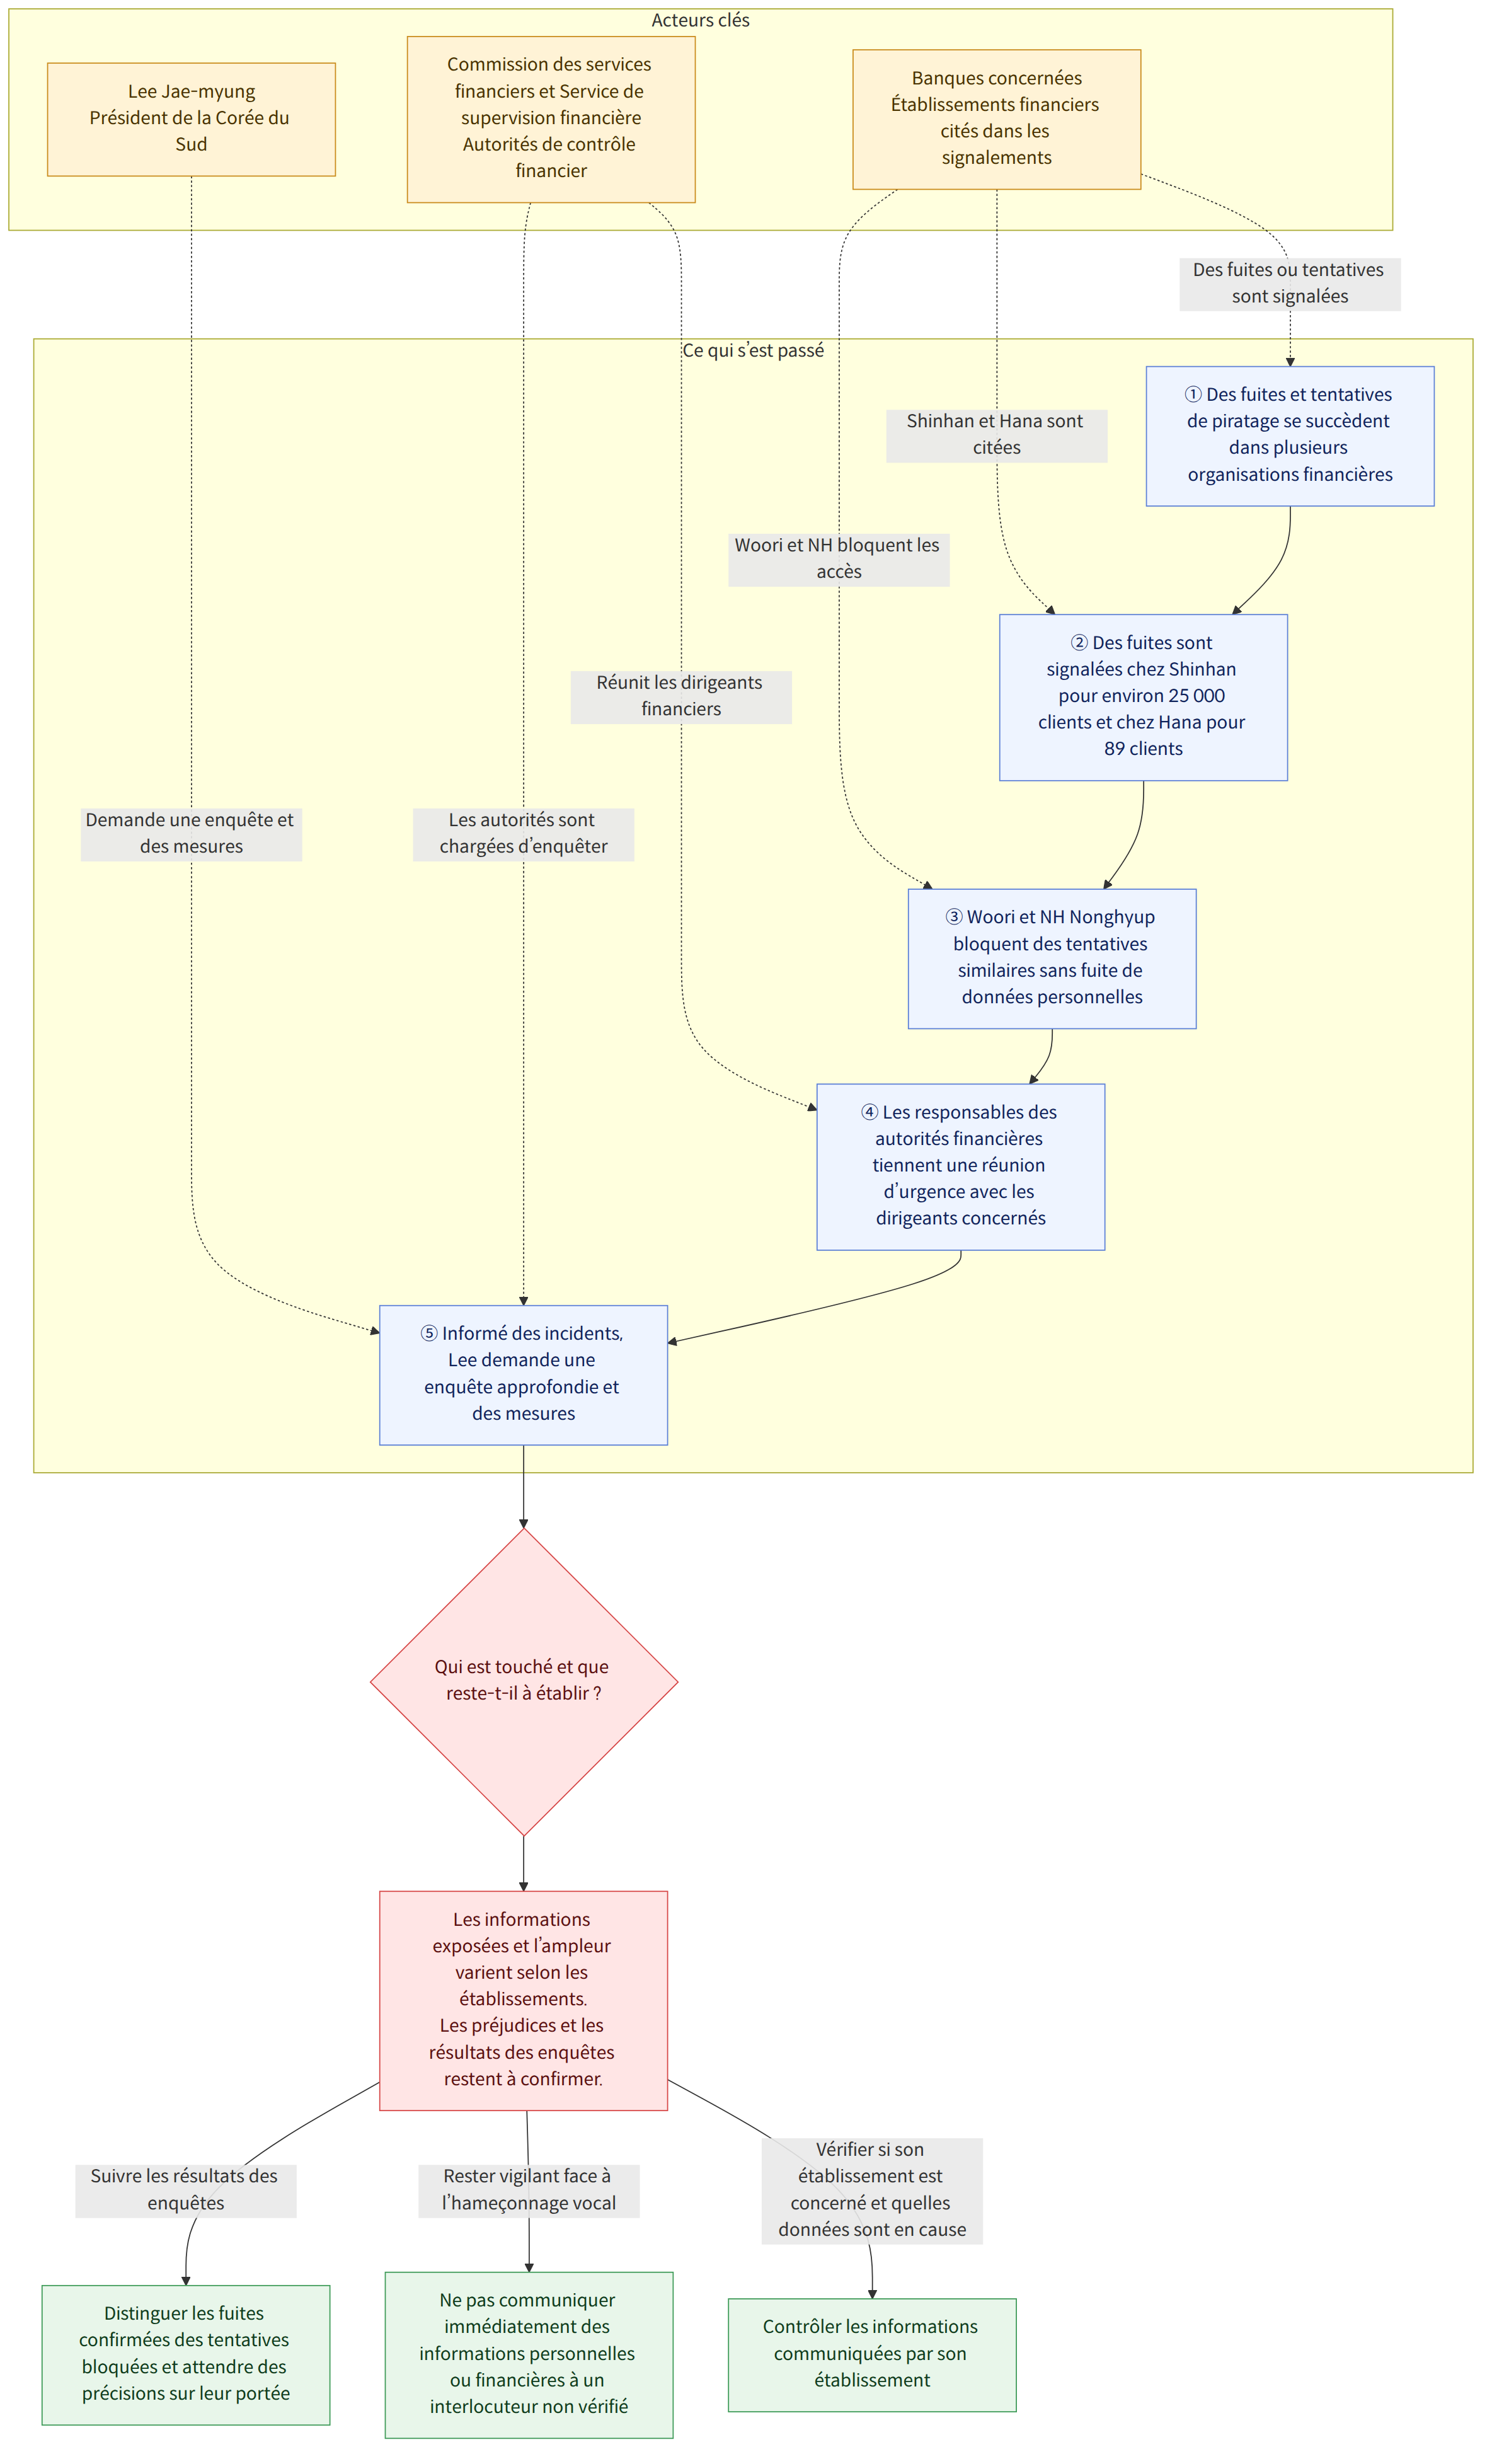
Selon un article de suivi de l’Agence de presse Yonhap (연합뉴스), Shinhan Bank a annoncé jeudi une fuite de données personnelles concernant environ 25 000 de ses clients. Les informations divulguées comprenaient, selon l’article, les noms, les numéros de téléphone et les revenus annuels des personnes concernées. Il a également été rapporté que les données personnelles de 89 clients de Hana Bank avaient fuité.
Le même article indiquait que Woori Bank (우리은행) et NH Nonghyup Bank (NH농협은행) avaient également été visées par des tentatives de piratage similaires, mais qu’elles avaient bloqué les accès non autorisés et qu’aucune fuite de données personnelles n’avait eu lieu. Le président de la Commission des services financiers (금융위원회) et le gouverneur du Service de supervision financière (금융감독원) ont tenu une réunion d’urgence avec les dirigeants des sociétés financières concernées pour discuter de l’affaire.
Le président de la Commission des services financiers a déclaré que plusieurs atteintes à la sécurité avaient été constatées sur une courte période, non seulement dans les grandes banques commerciales, mais aussi dans des banques d’épargne et des sociétés de financement spécialisées. Il a également indiqué qu’à ce stade, aucune fuite d’informations sensibles susceptibles de servir à effectuer des paiements non autorisés ne semblait avoir eu lieu. Il a toutefois appelé à une vigilance accrue, car les données divulguées pourraient être utilisées dans des fraudes telles que l’hameçonnage vocal.
Le président de la Commission des services financiers a averti que les informations divulguées pourraient être utilisées dans d’autres fraudes, telles que l’hameçonnage vocal. Ce risque doit être pris en compte indépendamment de son indication selon laquelle aucune information sensible pouvant servir à effectuer des paiements non autorisés n’a été identifiée à ce jour.
Ce que signifie cette actualité
Pour les utilisateurs de services financiers, l’important n’est pas seulement de savoir qu’« une fuite a eu lieu », mais aussi de vérifier si leur établissement a été touché et quelles informations ont été concernées. L’avertissement du président de la Commission des services financiers montre que même l’exposition d’informations de base, comme un nom ou des coordonnées, peut faire craindre des usurpations d’identité ou des tentatives de fraude. Les articles ne permettent toutefois pas de savoir si des personnes en particulier ont effectivement été victimes d’une fraude.
Par exemple, si une personne est contactée par quelqu’un se faisant passer pour un établissement financier, il est plus prudent de ne pas communiquer immédiatement les informations personnelles ou financières demandées et de garder à l’esprit le risque d’hameçonnage vocal mentionné dans l’article. Cela ne signifie pas qu’un préjudice a été confirmé pour les personnes concernées par l’incident ; il s’agit d’une précaution générale face aux possibilités d’exploitation évoquées dans les articles.
Des informations différentes selon les articles
Les articles ne décrivent pas de la même manière les établissements touchés et l’ampleur des préjudices. L’un d’eux rapportait que des incidents s’étaient succédé chez Shinhan Bank, KB Kookmin Bank (KB국민은행), Hana Bank et BNK Busan Bank (BNK부산은행), et indiquait que les informations divulguées comprenaient des noms, des numéros de téléphone, des revenus annuels, des plafonds de prêt et une partie de numéros d’enregistrement de résident. En revanche, l’article de suivi détaillait les fuites concernant environ 25 000 clients de Shinhan Bank et 89 clients de Hana Bank, et rapportait que Woori Bank et NH Nonghyup Bank avaient empêché les tentatives de piratage, sans qu’aucune fuite ne se produise. Ces deux articles ne permettent pas de confirmer l’ensemble des données divulguées pour chaque établissement ni de regrouper leurs descriptions divergentes en une seule liste des préjudices.
Les articles diffèrent également dans la manière dont ils présentent le recours à l’intelligence artificielle (IA). L’un expliquait que les cyberattaques reposant sur l’IA ciblaient de plus en plus les établissements financiers, tandis que l’article de suivi rapportait que le président de la Commission des services financiers n’excluait pas la possibilité que des outils d’IA aient été utilisés lors des piratages.
Faits confirmés et points qui restent inconnus
Faits confirmés
- Le président Lee a été informé des fuites de données personnelles et des mesures prises par des établissements financiers et publics, et a ordonné une enquête approfondie et l’élaboration de mesures.
- Les articles font état de fuites de données concernant environ 25 000 clients de Shinhan Bank et 89 clients de Hana Bank.
- Il a été rapporté que Woori Bank et NH Nonghyup Bank avaient été visées par des tentatives de piratage, mais les avaient bloquées et n’avaient subi aucune fuite de données personnelles.
- Le président de la Commission des services financiers a averti que les données pourraient être utilisées dans des fraudes telles que l’hameçonnage vocal et n’a pas exclu le recours à des outils d’IA.
Points qui restent inconnus
- La nature définitive des informations effectivement divulguées par chaque établissement financier et le volume total des données concernées
- Les responsables des enquêtes sur chaque incident, leurs conclusions et les mesures concrètes qui seront prises par la suite
- La manière dont les clients dont les données personnelles ont fuité ont été informés
Ce que les lecteurs peuvent vérifier
- Consultez les communications officielles de votre établissement financier pour vérifier s’il a été touché et si vos données ont été concernées.
- Si des consignes sont publiées, vérifiez la nature des informations divulguées et les mesures recommandées par l’établissement.
- Si vous êtes contacté par quelqu’un se faisant passer pour un établissement financier, ne communiquez pas immédiatement les informations demandées et vérifiez la situation par un canal officiel.
Références
- Autres articles consultés: koreatimes.co.kr
- Autres articles consultés: en.yna.co.kr

















