
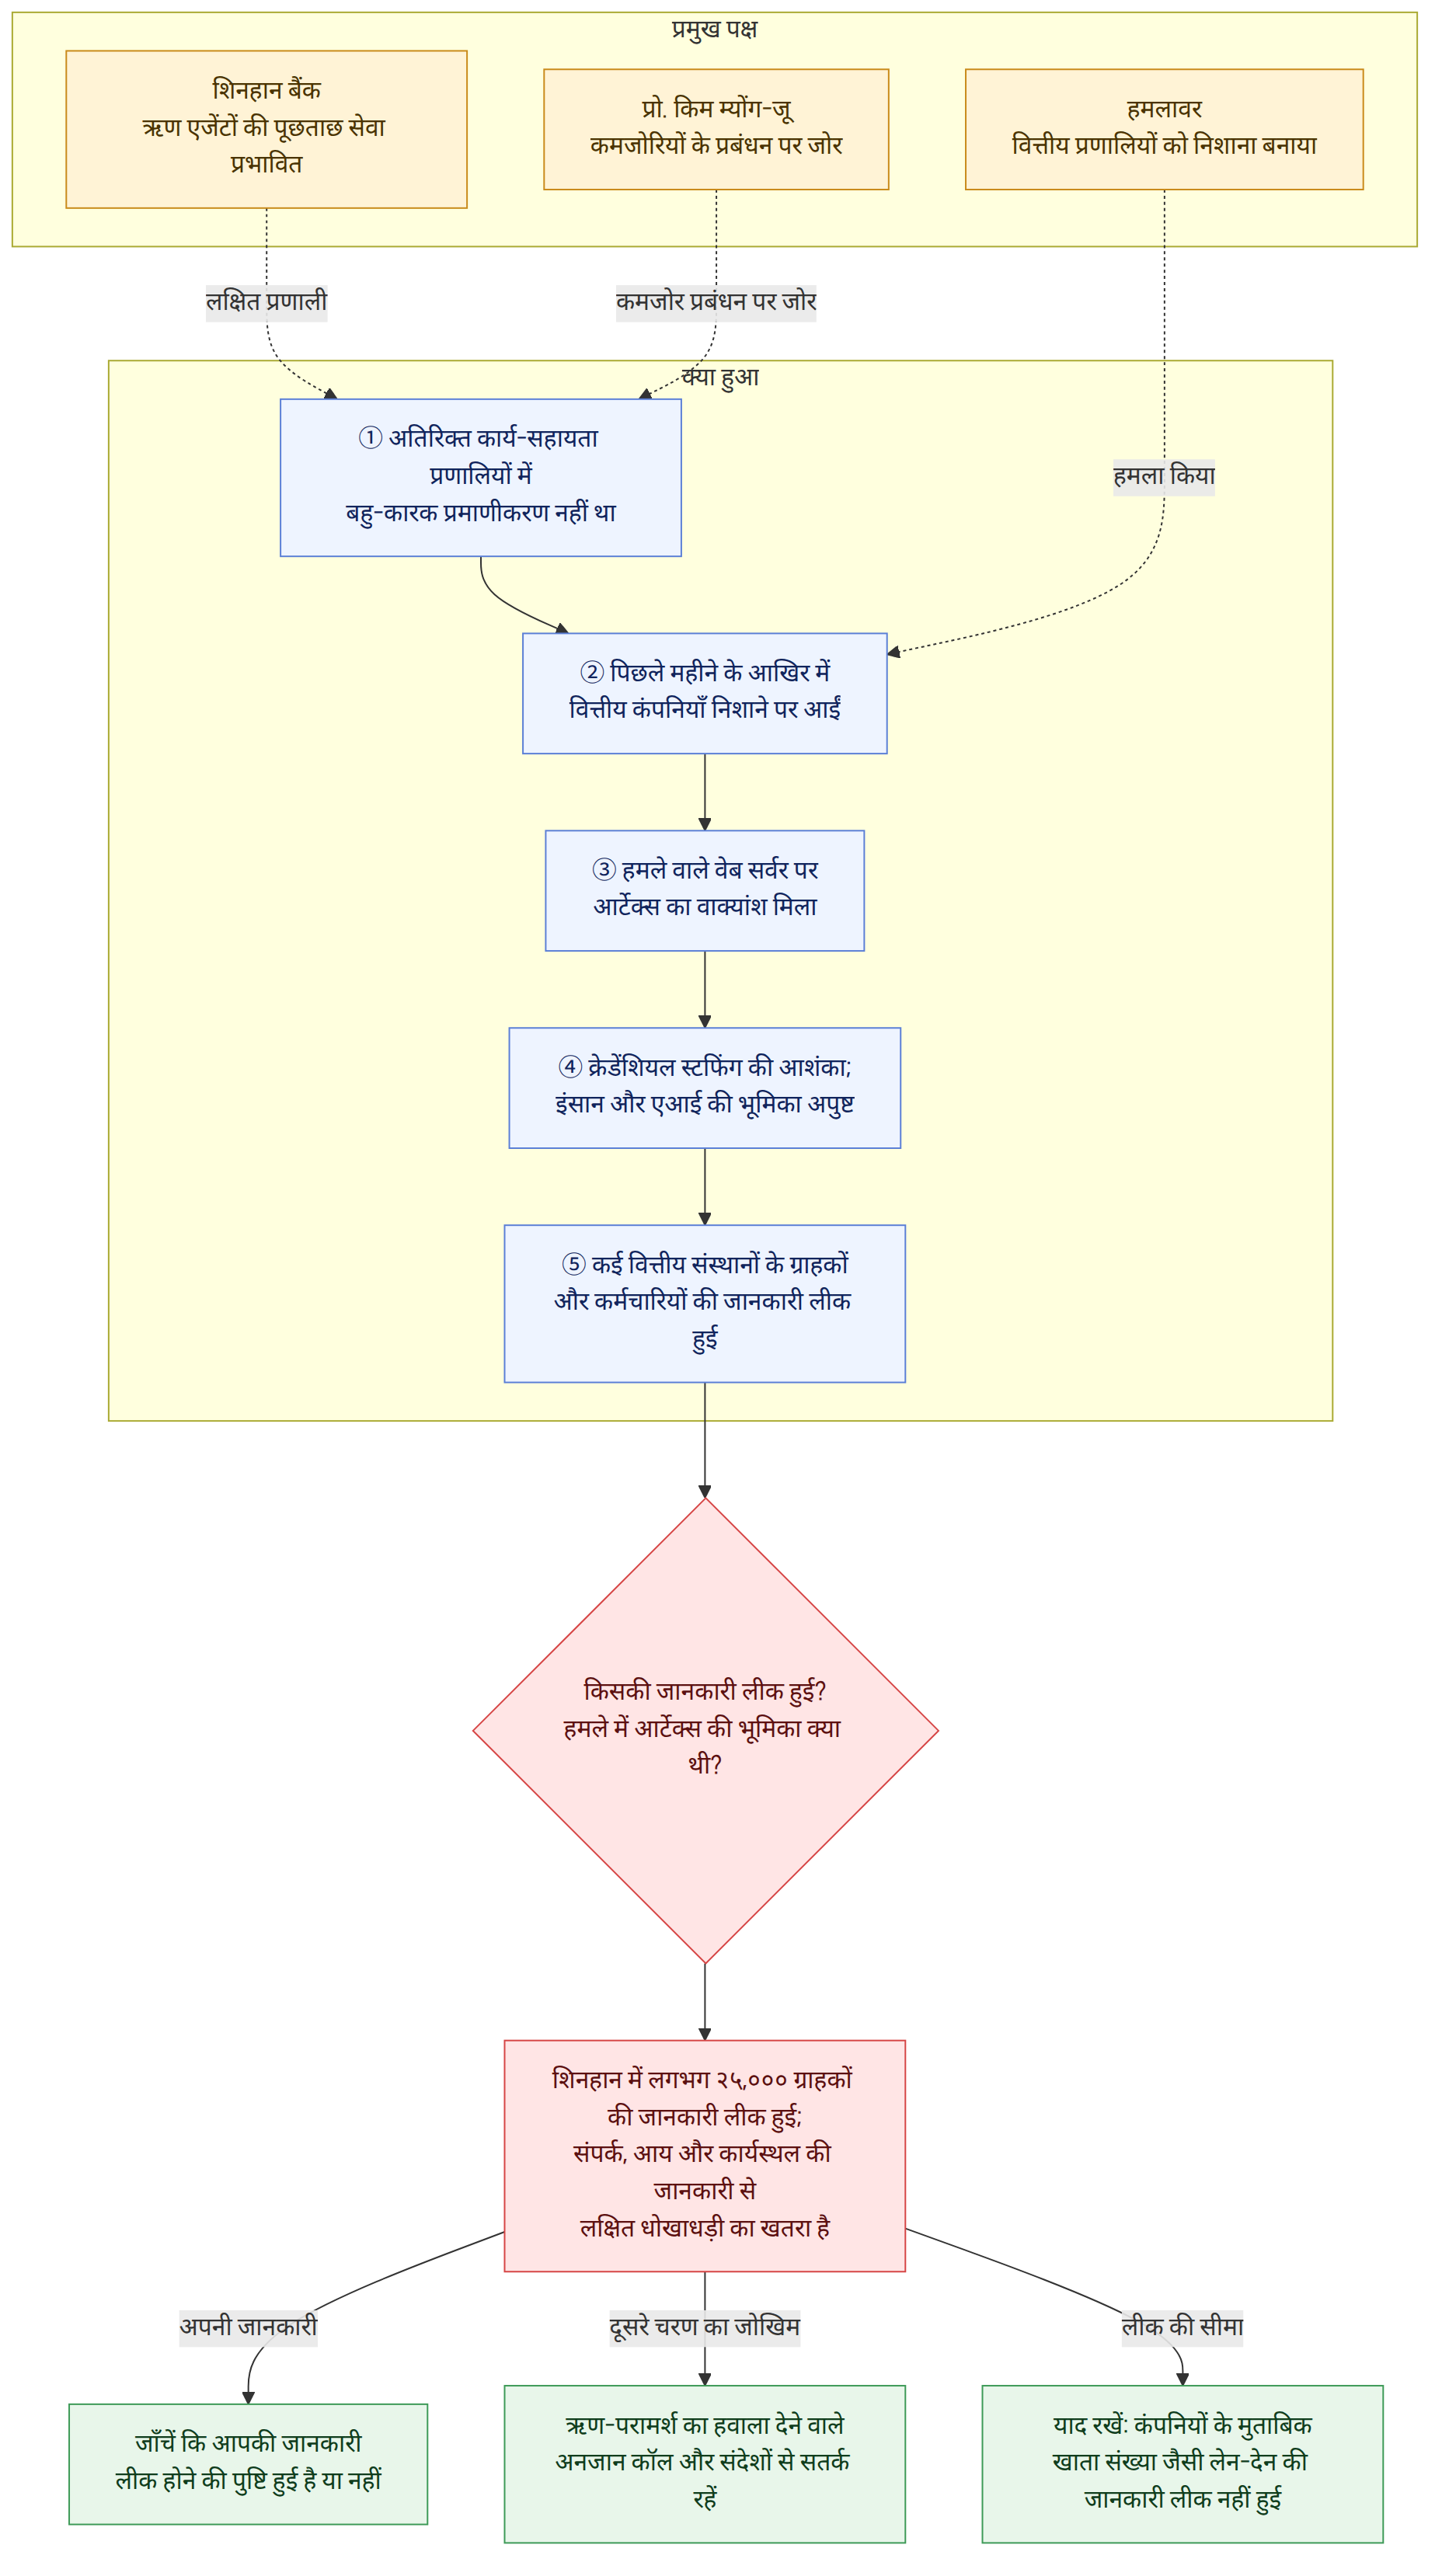
पिछले महीने के आखिर में शिनहान बैंक (신한은행) समेत दक्षिण कोरिया की वित्तीय कंपनियों को निशाना बनाकर किए गए हैकिंग हमले में इस्तेमाल वेब सर्वर पर ‘आर्टेक्स (ARTEX)—स्वायत्त प्रवेश-परीक्षण नियंत्रण कंसोल’라는 वाक्यांश मिला। आर्टेक्स विशाल भाषा मॉडल (LLM—बड़े पैमाने पर दस्तावेज़ों और डेटा से सीखकर पाठ तैयार करने और जानकारी संसाधित करने वाला कृत्रिम बुद्धिमत्ता मॉडल) पर आधारित सुरक्षा-जाँच का टूल है। सुरक्षा उद्योग के विवरण पर आधारित खबरों में आशंका जताई गई कि इस टूल का हमले में दुरुपयोग हुआ हो सकता है, लेकिन हमले की वास्तविक प्रक्रिया के किस चरण में और किस काम के लिए इसका इस्तेमाल हुआ, इसकी पुष्टि नहीं हुई।
इसी अवधि में वित्तीय क्षेत्र में न सिर्फ बैंकों, बल्कि बचत बैंकों, कैपिटल कंपनियों और सहकारी वित्तीय संस्थानों में भी निजी जानकारी लीक होने या हमले की कोशिशों की खबरें आईं। इस खबर में अहम सवाल सिर्फ यह नहीं है कि ‘क्या AI ने हैकिंग की?’ AI टूल के निशानों से पता चलता है कि उसने हमले को तेज़ या अधिक परिष्कृत बनाया हो सकता है, लेकिन यह भी जाँचना होगा कि ऐसी कमजोरियाँ और प्रबंधन की कौन-सी स्थितियाँ थीं जिनकी वजह से हमले सफल हो सकते थे।
पृष्ठभूमि और संदर्भ
आर्टेक्स परियोजना GitHub पर सार्वजनिक रूप से उपलब्ध एक टूल है। इसने पिछले अगस्त में चीन के Baidu सुरक्षा प्रतिक्रिया केंद्र द्वारा आयोजित ‘एजेंट प्लस’ आक्रमण-क्षमता चुनौती में जीत हासिल की थी। इस हमले में इस्तेमाल वेब सर्वर पर इससे जुड़ा वाक्यांश मिलने से आर्टेक्स और हमले के बीच संभावित संबंध का संकेत मिलता है। हालांकि, सर्वर पर टूल का नाम मिलने भर से यह निष्कर्ष नहीं निकाला जा सकता कि आर्टेक्स ने हमले की पूरी प्रक्रिया अंजाम दी या उसने इंसानी दखल के बिना स्वायत्त रूप से सिस्टम में सेंध लगाई।
इस हमले के तरीके के रूप में खबरों में जिस क्रेडेंशियल स्टफिंग का ज़िक्र हुआ, उसमें डार्क वेब पर अवैध रूप से बेची जा रही यूज़र आईडी और पासवर्ड को बार-बार डालकर लॉगिन किया जाता है और फिर निजी जानकारी चुराई जाती है। पहले हैकर द्वारा पहले से लिखे गए निर्देशों के आधार पर स्वचालित बॉट लॉगिन जानकारी को यांत्रिक ढंग से डालते थे। इस बार आशंका जताई गई कि सिस्टम की कमजोरियाँ खोजने और हमला करने के लिए LLM-आधारित टूल का इस्तेमाल हुआ हो सकता है, लेकिन हमले के दौरान इंसान और AI ने अलग-अलग क्या भूमिका निभाई, यह सामने नहीं आया।
डोंगगुक विश्वविद्यालय (동국대) के प्रोफेसर ह्वांग सुक-जिन ने बताया कि किसी इंसान को लॉगिन जानकारी डालने में 5 सेकंड, पारंपरिक स्वचालित बॉट को 1 सेकंड और AI एजेंट को 0.3~0.5 सेकंड लग सकते हैं। उन्होंने यह भी कहा कि AI एजेंट सिस्टम की शर्तों से मेल न खाने वाले खातों को छाँटकर हमले को अधिक परिष्कृत बना सकता है। यह संभावित गति और क्षमताओं का विवरण है, इस बात की पुष्टि नहीं कि इस मामले में वास्तव में इसी गति या क्षमता का इस्तेमाल हुआ।
वित्तीय क्षेत्र से जुड़ी खबरों में निशाना बने कार्य-प्रणालियों की प्रकृति भी एक जैसी दिखाई दी। शिनहान बैंक के ऋण एजेंटों के लिए पूछताछ सेवा जैसे सिस्टम ग्राहकों द्वारा इस्तेमाल किए जाने वाले मुख्य कंप्यूटर नेटवर्क का हिस्सा नहीं, बल्कि अतिरिक्त और कार्य-सहायता प्रणालियाँ थे। खबरों के अनुसार, उन पर बहु-कारक प्रमाणीकरण लागू नहीं था और उनकी सुरक्षा व्यवस्था अपेक्षाकृत ढीली थी। सियोल महिला विश्वविद्यालय (서울여대) की प्रोफेसर किम म्योंग-जू ने कहा कि असल मुद्दा यह नहीं कि AI का इस्तेमाल हुआ या नहीं, बल्कि यह है कि बैंक की अतिरिक्त प्रणालियों की कमजोरियों का ठीक से प्रबंधन नहीं किया गया।
इस खबर का महत्व
वित्तीय क्षेत्र से जुड़ी खबरों के अनुसार, शिनहान बैंक में लगभग 25,000 ग्राहकों के नाम, फोन नंबर, सालाना आय, कार्यस्थल के नाम और कुछ ग्राहकों के राष्ट्रीय पहचान संख्या के अंश लीक होने की पुष्टि हुई। खबरों में बताया गया कि KB Kookmin बैंक (국민은행) के 119 ग्राहकों और Hana बैंक (하나은행) के 89 ग्राहकों की जानकारी लीक हुई। Busan बैंक (부산은행) के बाहरी वेब सर्वर पर हमले की कोशिश के दौरान आउटसोर्स विकास कर्मचारियों में से 11 की जानकारी उजागर हुई। खबरों के मुताबिक, Woori बैंक (우리은행) और NH Nonghyup बैंक (NH농협은행) पर इसी तरह के हमले हुए, लेकिन उनसे वास्तविक जानकारी लीक नहीं हुई।
द्वितीयक वित्तीय क्षेत्र में, येगाराम बचत बैंक (예가람저축은행) के लगभग 40,000 ग्राहकों की जानकारी लीक होने और Hyundai Capital (현대캐피탈) के 146 ऋण एजेंटों की जानकारी लीक होने की खबरें आईं। बताया गया कि Saemaul Geumgo केंद्रीय संघ (새마을금고중앙회) और Nonghyup सहकारी वित्त (농협 상호금융) पर भी इसी तरह पहुँचने की कोशिशें हुईं, लेकिन उन्होंने सफलतापूर्वक बचाव किया। वित्तीय कंपनियों ने बताया कि निशाना बने सिस्टम इंटरनेट और मोबाइल बैंकिंग से अलग थे, इसलिए खाता संख्या जैसी वित्तीय लेन-देन की जानकारी लीक नहीं हुई। हालांकि, लीक हुई जानकारी में संपर्क विवरण, आय और कार्यस्थल की जानकारी शामिल हो सकती है। इस वजह से दूसरे चरण के नुकसान की आशंका जताई गई—जैसे ऐसे फर्जी फोन कॉल या संदेश जिनमें लगे कि कॉल करने वाले को वास्तविक ऋण परामर्श की जानकारी है।
इसलिए यह पता करना ज़रूरी है कि जानकारी लीक हुई है या नहीं, और साथ ही लीक हुई जानकारी का इस्तेमाल कर की जाने वाली धोखाधड़ी से सतर्क रहना भी अहम है। उदाहरण के लिए, ऋण परामर्श लेने वाले व्यक्ति को ऐसा फोन या संदेश आ सकता है जिसमें परामर्श की जानकारी का ज़िक्र हो; फिर भी, सिर्फ इसलिए कि सामने वाला कुछ जानकारी जानता है, उसे वित्तीय कंपनी का कर्मचारी नहीं मानना चाहिए। खबरों के अनुसार, वित्तीय कंपनियों ने प्रभावित ग्राहकों को अलग-अलग सूचित किया कि कौन-सी जानकारी लीक हुई है और दूसरे चरण के नुकसान से कैसे बचना है। उन्होंने यह भी बताया कि इस जानकारी-लीक से नुकसान होने पर पूरा मुआवज़ा दिया जाएगा।
व्यापक रूप से देखें तो इस घटना का अहम मुद्दा यह है कि किसी कार्य-सहायता सिस्टम को सिर्फ इसलिए कम जोखिम वाला नहीं माना जा सकता कि वह ग्राहकों के मुख्य कंप्यूटर नेटवर्क का हिस्सा नहीं है। ऋण एजेंटों या कर्मचारियों द्वारा इस्तेमाल की जाने वाली सेवाओं में भी निजी जानकारी जमा हो सकती है और अगर प्रमाणीकरण अपेक्षाकृत ढीला हो, तो वे हमलावरों के लिए प्रवेश का रास्ता बन सकती हैं। AI की गति और स्वचालन क्षमता की जाँच के साथ-साथ यह देखना भी दोबारा ऐसी घटना रोकने के लिए अहम हो सकता है कि किन सिस्टमों तक बाहर से पहुँचा जा सकता है और खातों तथा प्रमाणीकरण का प्रबंधन कैसे किया जाता है।
संबंधित नियम और सहायता संबंधी जानकारी
आंतरिक कानूनी मार्गदर्शिका के अनुसार, सूचना एवं संचार नेटवर्क अधिनियम (정보통신망법) का अनुच्छेद 48, खंड 1 यह निर्धारित करने का आधार है कि सूचना एवं संचार नेटवर्क तक पहुँचने का वैध अधिकार था या नहीं और क्या किसी ने अनुमति की सीमा पार की। सिर्फ यूज़र आईडी और पासवर्ड जानने या पहले इस्तेमाल की अनुमति मिलने से यह निष्कर्ष नहीं निकाला जा सकता कि व्यक्ति को अब भी पहुँच का अधिकार है। सेवा प्रदाता द्वारा दिए गए अधिकार और उनकी अनुमत सीमा जैसी विशिष्ट परिस्थितियों को देखना होगा।
इसलिए, खबर में सिर्फ इतना बताए जाने से कि आर्टेक्स नाम का टूल हमले के सर्वर पर मिला, किसी विशेष व्यक्ति की कानूनी जिम्मेदारी या अपराध होने का निष्कर्ष नहीं निकाला जा सकता। वास्तविक पहुँच का तरीका, अधिकार, गतिविधि और साक्ष्य जाँचने होंगे। कानूनी मार्गदर्शिका यह भी सावधान करती है कि किसी मामले का निष्कर्ष उस समय लागू कानून और संबंधित तथ्यों के आधार पर बदल सकता है; इसलिए वास्तविक मामले में मौजूदा कानून और ठोस साक्ष्यों की जाँच करनी चाहिए।
खबरों में अलग-अलग ढंग से बताई गई बातें
खबरों का ज़ोर और उनमें दिए गए विवरण अलग-अलग हैं। आर्टेक्स से जुड़ी खबरों में हमले के सर्वर पर मिले वाक्यांश और टूल की प्रकृति पर ध्यान दिया गया तथा इस बात पर ज़ोर दिया गया कि यह स्पष्ट नहीं है कि आर्टेक्स का इस्तेमाल हमले के किस चरण में हुआ। वित्तीय क्षेत्र की व्यापक खबरों में कई कंपनियों में जानकारी लीक होने या हमले को रोकने के मामलों, प्रभावित लोगों की कुछ संख्याओं और लीक हुई जानकारी के प्रकार बताए गए। ये खबरें घटना के अलग-अलग पहलुओं को कवर करती हैं; इसका अर्थ यह नहीं कि आर्टेक्स के वास्तविक इस्तेमाल या कुल नुकसान का पैमाना तय हो चुका है।
क्या पुष्टि हुई है और क्या अब भी अज्ञात है
पुष्टि हुई बातें
- खबरों में बताया गया कि हमले में इस्तेमाल वेब सर्वर पर आर्टेक्स से जुड़ा वाक्यांश मिला।
- आर्टेक्स GitHub पर सार्वजनिक रूप से उपलब्ध LLM-आधारित सुरक्षा-जाँच टूल है और इसने पिछले अगस्त में आक्रमण-क्षमता चुनौती जीती थी।
- वित्तीय क्षेत्र की कई कंपनियों में निजी जानकारी लीक होने या बाहरी हमले की कोशिशों की खबरें आईं।
- खबरों के अनुसार, शिनहान बैंक की ऋण एजेंटों के लिए पूछताछ सेवा जैसी कुछ कार्य-सहायता प्रणालियाँ ग्राहकों के मुख्य कंप्यूटर नेटवर्क से अलग थीं और उनकी सुरक्षा व्यवस्था अपेक्षाकृत ढीली थी।
- खबरों के अनुसार, राष्ट्रपति ली जे-म्यंग (이재명) को वित्तीय और सार्वजनिक संस्थानों में निजी जानकारी लीक होने की घटनाओं और उन पर हुई कार्रवाई की स्थिति की जानकारी दी गई। उन्होंने पूरी जाँच करने और उपाय तैयार करने के निर्देश दिए।
जो अब तक अज्ञात है
- वास्तविक हमले के किस चरण में और किस काम के लिए आर्टेक्स का इस्तेमाल हुआ?
- हमले के दौरान इंसान और AI की भूमिका कितनी-कितनी थी?
- खबरों में बताए गए सभी मामलों को जोड़ने पर निजी जानकारी लीक होने का कुल पैमाना और नुकसान का दायरा किस तरह तय होगा?
- क्या वित्तीय कंपनियों पर ऐसी और हमले की कोशिशें हुईं जिनकी सूचना सार्वजनिक नहीं की गई?
पाठक क्या जाँचें
- अगर संबंधित वित्तीय कंपनी ने आपको निजी जानकारी लीक होने की सूचना दी है, तो जाँचें कि उसमें कौन-सी जानकारी शामिल थी और बताई गई एहतियाती कार्रवाई पर गौर करें।
- फोन या संदेश में ऋण परामर्श अथवा वित्तीय जानकारी का ज़िक्र हो, तब भी उस पर तुरंत भरोसा न करें। सामने वाला जिस पहचान और संपर्क माध्यम का दावा करता है, उसकी अलग से पुष्टि करें।
- अगर आपको लीक हुई जानकारी के इस्तेमाल से नुकसान होने का संदेह है, तो संबंधित सूचनाएँ और परामर्श का रिकॉर्ड सुरक्षित रखें तथा वित्तीय कंपनी द्वारा बताई गई शिकायत और मुआवज़े की प्रक्रिया जाँचें।
संदर्भ
- दंड संहिता के अन्य अपराध: गठन की शर्तें और सावधानियाँ
- संदर्भित अन्य रिपोर्ट: hani.co.kr
- संदर्भित अन्य रिपोर्ट: hani.co.kr

















