
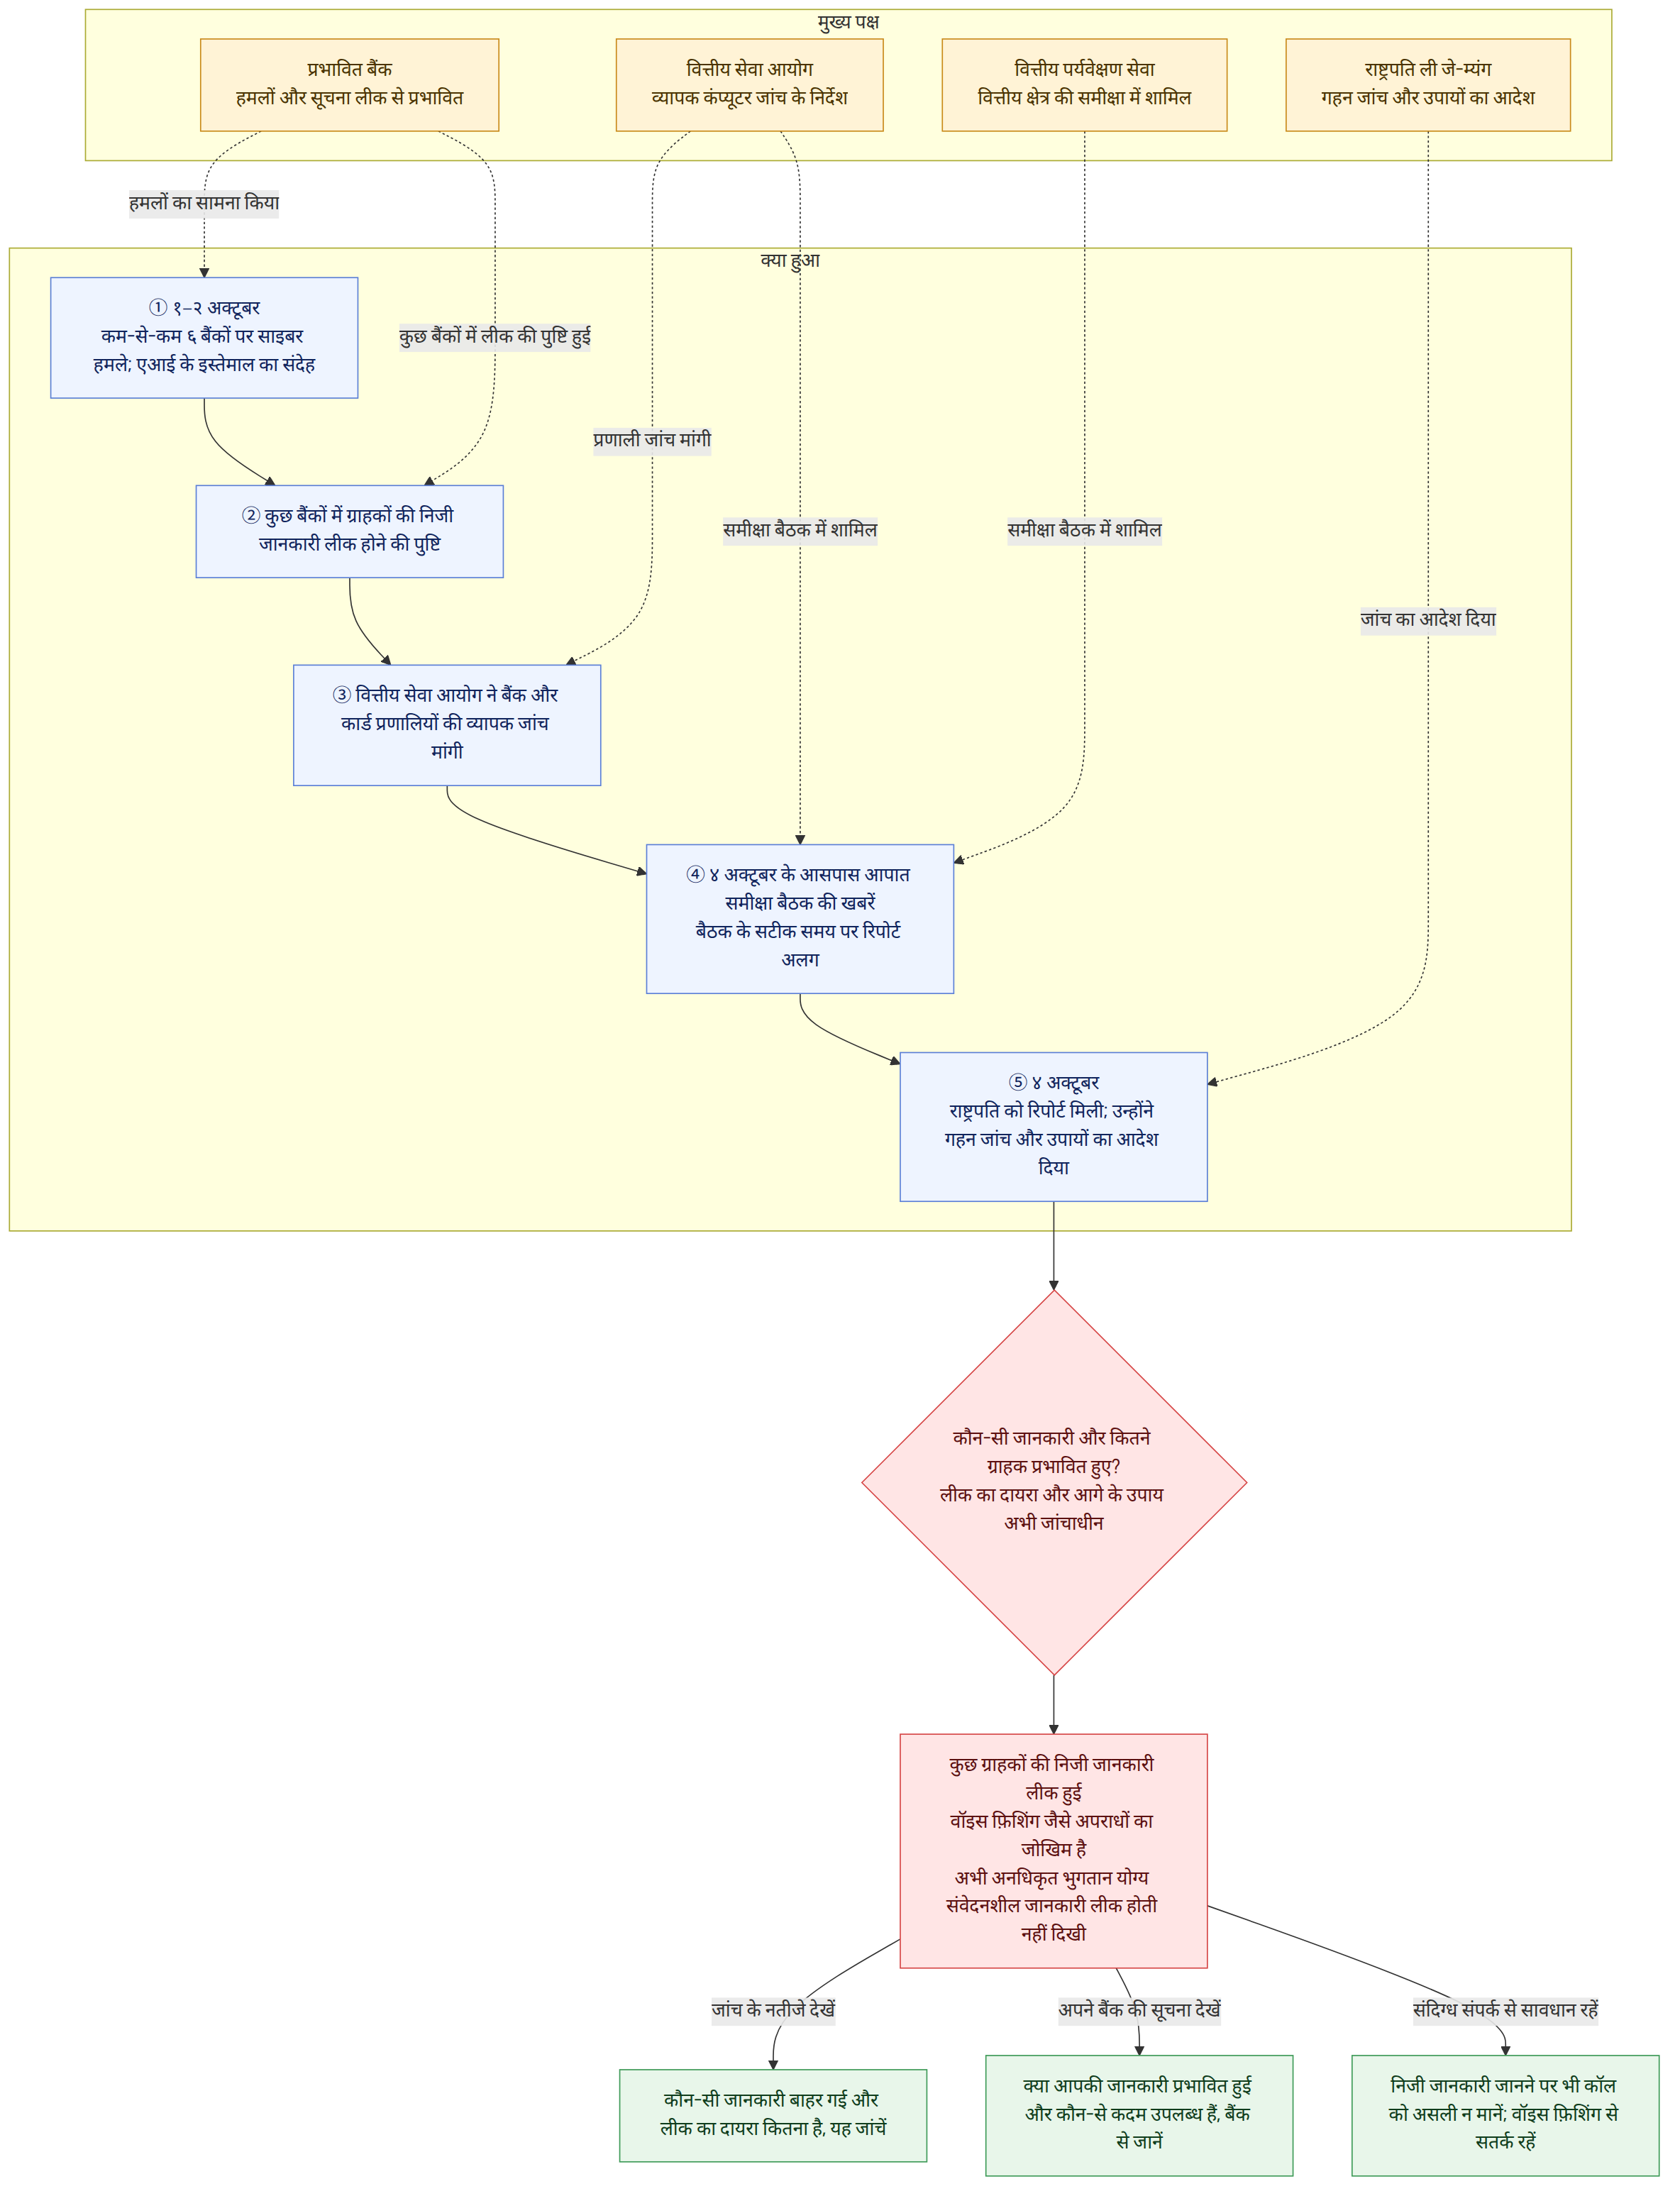
राष्ट्रपति ली जे-म्यंग ने 4 अक्टूबर 2026 को वित्तीय संस्थानों और सरकारी संस्थानों से निजी जानकारी लीक होने की घटनाओं पर रिपोर्ट प्राप्त करने के बाद गहन जांच और उपाय तैयार करने का आदेश दिया। 1–2 अक्टूबर को शिनहान बैंक (신한은행), केबी कूकमिन बैंक (KB국민은행), हाना बैंक (하나은행), वूरी बैंक (우리은행), एनएच नोंगह्यॉप बैंक (NH농협은행) और बीएनके बुसान बैंक (BNK부산은행) समेत देश के कम-से-कम 6 बैंकों पर एक के बाद एक साइबर हमले हुए। संदेह है कि इन हमलों में कृत्रिम बुद्धिमत्ता (एआई) का इस्तेमाल किया गया। इनमें शिनहान, केबी कूकमिन और हाना बैंकों में कुछ ग्राहकों की निजी जानकारी लीक होने की पुष्टि हुई, जबकि बीएनके बुसान बैंक में ठेके पर काम करने वाले कर्मचारी की जानकारी लीक हुई।
वित्तीय सेवा आयोग (금융위원회) ने बैंक और कार्ड क्षेत्र से कंप्यूटर प्रणालियों की व्यापक जांच करने को कहा। ऐसी खबरें भी आईं कि वित्तीय सेवा आयोग के अध्यक्ष ली ओक-वॉन और वित्तीय पर्यवेक्षण सेवा (금융감독원) के प्रमुख ली चान-जिन ने वित्तीय क्षेत्र के संघों के प्रमुखों और प्रभावित वित्तीय कंपनियों के मुख्य कार्यकारी अधिकारियों के साथ आपात समीक्षा बैठक की। यह मामला केवल यह पता लगाने तक सीमित नहीं है कि हमला हुआ था या नहीं। असल में कौन-सी जानकारी लीक हुई और वह कितनी दूर तक फैली, तथा वित्तीय कंपनियां क्या सुरक्षा उपाय पेश करती हैं—अगला चरण यही तय करेगा कि ग्राहकों पर कितना जोखिम है।
पृष्ठभूमि और संदर्भ
यह किसी एक बैंक तक सीमित घटना नहीं थी; कम समय में कई वित्तीय संस्थानों पर हमले हुए। खबरों के अनुसार, हमले के निशाने पर कम-से-कम 6 बैंक थे। कुछ खबरों में यह भी बताया गया कि बचत बैंकों, कैपिटल कंपनियों और सहकारी वित्त (상호금융) जैसे गैर-बैंक वित्तीय संस्थानों में भी इसी तरह के हमलों की खबरें आईं। हालांकि, अब तक खबरों में यह कहा गया है कि हमलों में एआई का इस्तेमाल होने का केवल संदेह है या इसकी संभावना है।
खबरों में उन संस्थानों और लीक हुई जानकारी के आकार का भी ठोस विवरण दिया गया। एक खबर के अनुसार, शिनहान बैंक में करीब 25,000 ग्राहकों के नाम, फोन नंबर और वार्षिक आय आदि लीक हुए, जबकि हाना बैंक में 89 लोगों की निजी जानकारी लीक होने की पुष्टि हुई। यह भी बताया गया कि वूरी बैंक और एनएच नोंगह्यॉप बैंक पर इसी तरह के हमले हुए, लेकिन उन्होंने अनधिकृत पहुंच रोक दी और निजी जानकारी लीक नहीं हुई। ये आंकड़े और जानकारी खबरों में दी गई हैं; इन्हें कुल नुकसान के दायरे या अंतिम जांच के नतीजे के बराबर नहीं माना जा सकता।
इस खबर का मतलब
ग्राहकों के लिए अहम बात केवल यह नहीं है कि ‘साइबर हमला हुआ’; यह भी है कि क्या उनकी जानकारी वास्तव में लीक हुई और कौन-सी जानकारी उजागर हुई। अगर नाम या संपर्क जानकारी जैसी ऐसी जानकारी लीक हुई है जिसे दूसरी जानकारी के साथ जोड़कर किसी की पहचान का रूप धरने में इस्तेमाल किया जा सकता है, तो उसका उपयोग करके वॉइस फ़िशिंग या किसी खास व्यक्ति को निशाना बनाने वाली धोखाधड़ी की कोशिशों की आशंका को खारिज करना मुश्किल है। वित्तीय सेवा आयोग के अध्यक्ष ने बैठक में चेतावनी दी कि लीक हुई जानकारी का इस्तेमाल वॉइस फ़िशिंग जैसे अपराधों में हो सकता है। इसका मतलब है कि जानकारी लीक होने के बाद होने वाले दूसरे नुकसान से भी सावधान रहना चाहिए।
वित्तीय अधिकारियों के प्रमुख ने कहा कि अब तक ऐसी संवेदनशील जानकारी लीक होती नहीं दिखी जिसका इस्तेमाल अनधिकृत भुगतान के लिए किया जा सके, लेकिन साथ ही वित्तीय क्षेत्र से उच्च स्तर की सतर्कता बनाए रखने का आग्रह किया।
मिसाल के तौर पर, संबंधित बैंक के किसी ग्राहक को कर्ज़ की सलाह या खाते की पुष्टि करने के बहाने संपर्क किया जाए, तो केवल इसलिए उसे असली वित्तीय संस्था का संपर्क न मानें कि संपर्क करने वाले को आपकी निजी जानकारी मालूम है। हालांकि, अभी सार्वजनिक जानकारी के आधार पर यह पुष्टि नहीं की जा सकती कि किसी खास ग्राहक को ऐसा संपर्क मिला है या वास्तव में कोई दूसरा नुकसान हुआ है। यही वजह है कि यह महत्वपूर्ण है कि वित्तीय कंपनियों और अधिकारियों की जांच के नतीजे ग्राहकों को दी जाने वाली व्यक्तिगत सूचनाओं और आगे के कदमों में किस तरह स्पष्ट होते हैं।
राष्ट्रपति के आदेश में जांच और उपाय तैयार करने का आग्रह किया गया है; इसका यह अर्थ नहीं कि हमले का रास्ता या जानकारी लीक होने का दायरा पहले ही पता चल गया है। वित्तीय अधिकारियों की कंप्यूटर प्रणालियों की जांच और अलग-अलग वित्तीय कंपनियों की पड़ताल जारी रहने के बावजूद, कौन-सी जानकारी बाहर गई और प्रभावित ग्राहकों को क्या कदम उपलब्ध कराए जाएंगे, इसकी पुष्टि अभी बाकी है। इसलिए फिलहाल ‘एआई साइबर हमला’ कहे जाने से ज्यादा ध्यान जांच के नतीजों और हर वित्तीय कंपनी की घोषणाओं में दिए जाने वाले ठोस विवरणों पर देना चाहिए।
खबरों में अलग-अलग तरीके से बताई गई बातें
आपात समीक्षा बैठक कब हुई, इस बारे में खबरों में अलग-अलग विवरण दिए गए। कुछ खबरों में बताया गया कि वित्तीय सेवा आयोग के अध्यक्ष ली ओक-वॉन और वित्तीय पर्यवेक्षण सेवा के प्रमुख ली चान-जिन 4 अक्टूबर की दोपहर बैठक करने वाले थे। अन्य खबरों में कहा गया कि बैठक हो चुकी थी और आयोग के अध्यक्ष ने उसमें बयान दिया। लगता है कि यह अंतर खबरों के समय और उनके अद्यतन होने के कारण है, लेकिन केवल इस सामग्री के आधार पर बैठक का सटीक समय तय करना कठिन है।
पुष्टि किए गए तथ्य और जो अभी पता नहीं है
पुष्टि किए गए तथ्य
- राष्ट्रपति ली ने 4 अक्टूबर को निजी जानकारी लीक होने की घटनाओं पर रिपोर्ट प्राप्त की और गहन जांच तथा उपाय तैयार करने का आदेश दिया।
- 1–2 अक्टूबर को देश के कम-से-कम 6 बैंकों पर ऐसे साइबर हमले हुए जिनमें एआई के इस्तेमाल का संदेह है।
- शिनहान, केबी कूकमिन और हाना बैंकों में कुछ ग्राहकों की निजी जानकारी लीक होने की पुष्टि हुई, जबकि बीएनके बुसान बैंक में ठेके पर काम करने वाले कर्मचारी की जानकारी लीक होने की खबर आई।
- वित्तीय सेवा आयोग ने बैंक और कार्ड क्षेत्र से कंप्यूटर प्रणालियों की व्यापक जांच करने को कहा।
जो अभी पता नहीं है
- साइबर हमले के पीछे कौन था और घुसपैठ का सटीक रास्ता क्या था?
- कुल कितनी जानकारी लीक हुई और हर संस्थान से कौन-कौन-सी जानकारी बाहर गई?
- जांच के नतीजों के आधार पर हर वित्तीय संस्थान आगे क्या कदम उठाएगा और प्रभावित ग्राहकों को कैसे सूचित करेगा?
पाठकों के लिए जांचने योग्य बातें
- संबंधित बैंक या वित्तीय कंपनी की आधिकारिक घोषणा देखें और पता करें कि क्या आप प्रभावित लोगों में हैं तथा कौन-सी जानकारी लीक हुई।
- कर्ज़ की सलाह या खाते की पुष्टि के बहाने संपर्क किए जाने पर, केवल इसलिए भरोसा न करें कि सामने वाले को आपकी निजी जानकारी मालूम है। वित्तीय कंपनी के आधिकारिक माध्यम से पुष्टि करें।
- देखें कि वित्तीय अधिकारी और हर वित्तीय कंपनी जांच के नतीजे तथा आगे के उपायों की घोषणा करते हैं या नहीं। मौजूदा खबरों में नुकसान का पूरा दायरा और हर संस्थान की कार्रवाई सार्वजनिक नहीं की गई है।
संदर्भ
- संदर्भित अन्य रिपोर्ट: hani.co.kr
- संदर्भित अन्य रिपोर्ट: en.yna.co.kr

















