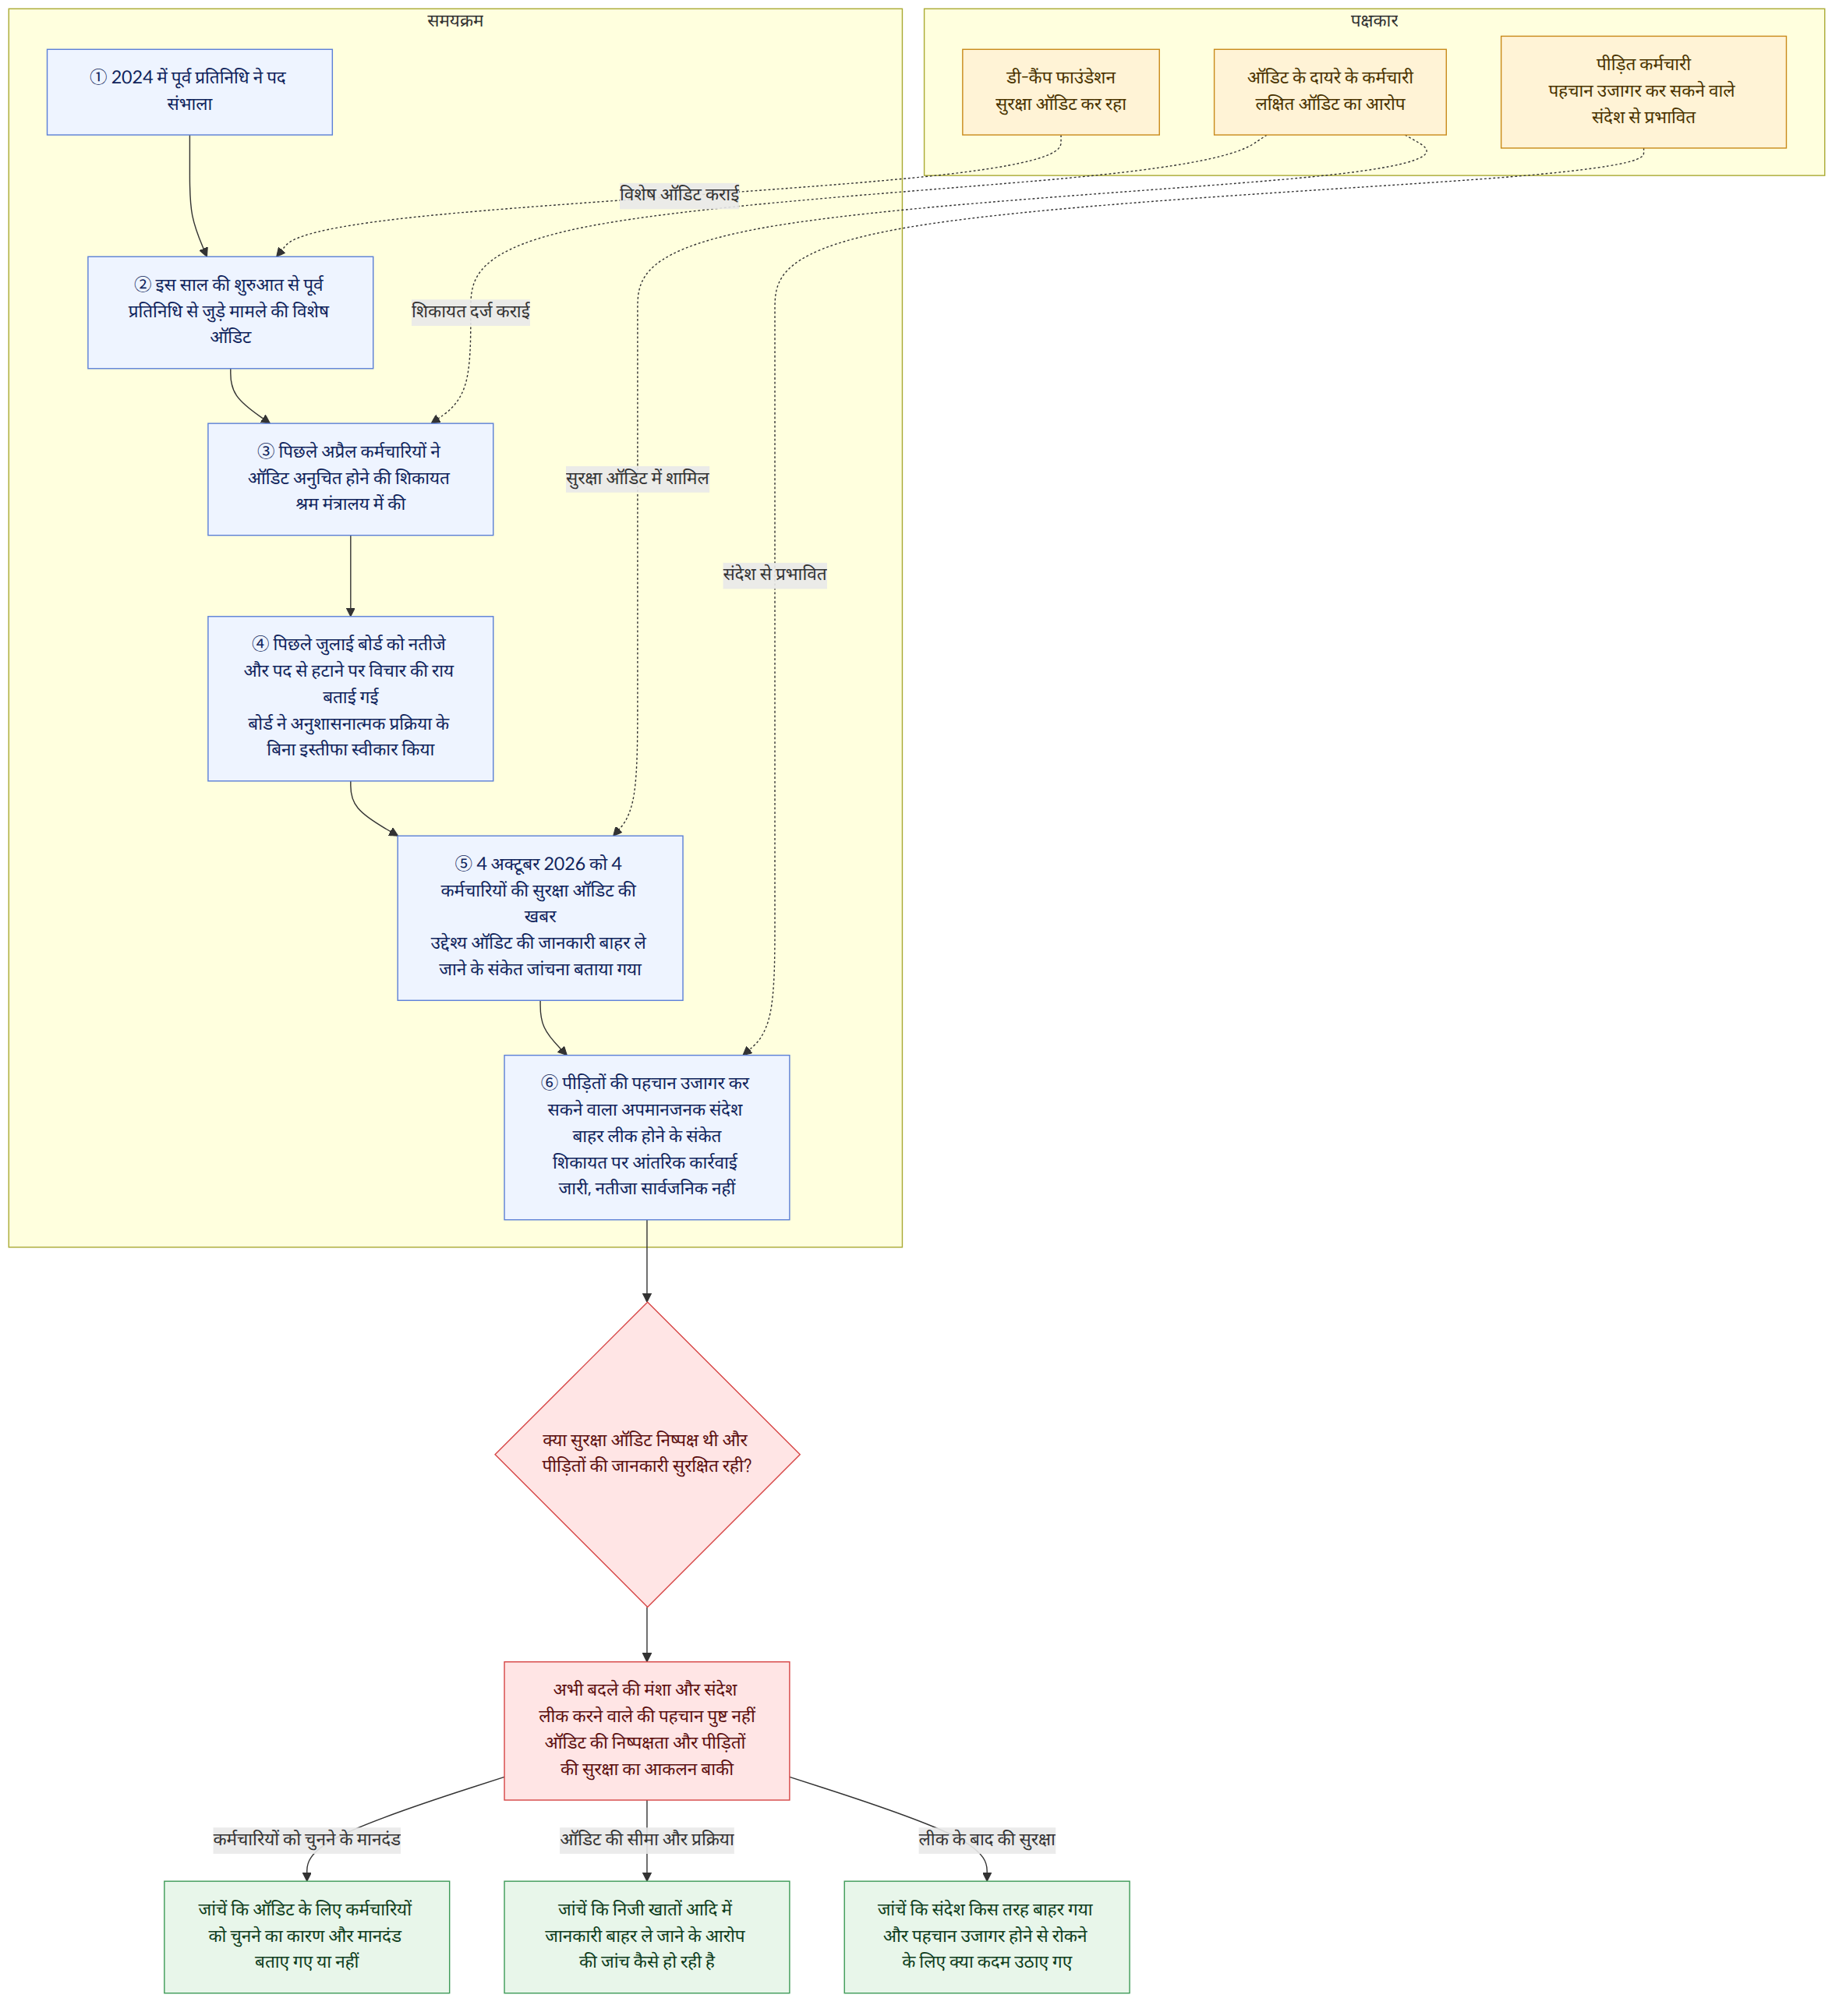
बैंकिंग क्षेत्र युवा उद्यमिता फाउंडेशन डी-कैंप (은행권 청년창업재단 디캠프) में 4 कर्मचारियों की सुरक्षा ऑडिट चल रही है, यह खबर 4 अक्टूबर 2026 को आई। फाउंडेशन ने कहा कि ऑडिट का उद्देश्य यह पता लगाना है कि ऑडिट से जुड़े कार्य की जानकारी निजी खातों आदि में बाहर ले जाए जाने के संकेत हैं या नहीं। ऑडिट के दायरे में आए कर्मचारियों का दावा है कि वे पहले पूर्व प्रतिनिधि से जुड़ी विशेष ऑडिट में सहयोग कर चुके हैं और यह बदले की भावना से की जा रही लक्षित ऑडिट है। अलग से, पीड़ित कर्मचारियों की पहचान उजागर कर सकने वाले अपमानजनक संदेश के फाउंडेशन से बाहर लीक होने के संकेत भी सामने आए हैं।
अब तक पुष्ट बातें हैं: सुरक्षा ऑडिट जारी होने के बारे में फाउंडेशन का बयान, कर्मचारियों का लक्षित ऑडिट का आरोप, और पीड़ितों से जुड़े संदेश के लीक होने पर फाउंडेशन की आंतरिक कार्रवाई की प्रक्रिया। यह निष्कर्ष पुष्ट नहीं हुआ है कि ऑडिट बदले के मकसद से की गई थी या लीक के लिए जिम्मेदार व्यक्ति की पहचान कर ली गई है।
पृष्ठभूमि और संदर्भ
डी-कैंप शुरुआती चरण के स्टार्टअप में निवेश और उन्हें सहायता देने वाली एक संस्था है, जिसकी स्थापना 2012 में 19 वित्तीय संस्थानों के योगदान से हुई थी। कोरिया फेडरेशन ऑफ बैंक्स (전국은행연합회) के अध्यक्ष इसके बोर्ड के अध्यक्ष का पद भी संभालते हैं।
खबरों के मुताबिक, ऑडिट के दायरे में आए कर्मचारियों ने 2024 में पद संभालने वाले पूर्व प्रतिनिधि से जुड़े मामले की विशेष ऑडिट में सहयोग किया था। पूर्व प्रतिनिधि पर कार्यस्थल पर उत्पीड़न, महिला कर्मचारियों के प्रति यौन उत्पीड़न वाली टिप्पणियां और कम प्रदर्शन करने वाले कर्मचारियों के प्रबंधन कार्यक्रम (저성과자 관리 프로그램) लागू करने जैसे आरोपों को लेकर फाउंडेशन ने इस साल की शुरुआत से ऑडिट की है। पिछले जुलाई में बोर्ड को ऑडिट के नतीजे और प्रतिनिधि को पद से हटाने पर विचार करने की राय बताई गई थी, लेकिन बोर्ड ने अनुशासनात्मक प्रक्रिया के बिना पूर्व प्रतिनिधि का इस्तीफा स्वीकार कर लिया।
कर्मचारियों का दावा है कि उस समय ऑडिट के लिए जरूरी सामग्री सुरक्षित रखने वाले या पूर्व प्रतिनिधि के खिलाफ बयान देने वाले लोग ही इस सुरक्षा ऑडिट के मुख्य निशाने हैं। फाउंडेशन ने ऑडिट का उद्देश्य ऑडिट से जुड़ी जानकारी बाहर ले जाए जाने के संकेतों की जांच करना बताया है। दोनों विवरण मौजूद होने के कारण ऑडिट के दायरे में कर्मचारियों को चुनने के मानदंड और जांची जा रही जानकारी की सीमा ही निष्पक्षता विवाद का अहम मुद्दा है।
इस खबर का मतलब
ऑडिट के दायरे में आए कर्मचारियों के लिए ऑडिट के साथ-साथ यह भी अहम है कि उन्हें चुनने का कारण क्या है और जांच का दायरा क्या है। सुरक्षा जांच की जरूरत होने पर भी, यदि कर्मचारियों को लगे कि उन्हें पहले की ऑडिट में सहयोग करने के कारण जांच का सामना करना पड़ रहा है, तो आंतरिक ऑडिट पर भरोसा डगमगा सकता है। हालांकि, संबंधित कर्मचारियों के दावे खबरों में दर्ज पक्षकारों के बयान हैं; उपलब्ध जानकारी के आधार पर यह तय नहीं किया जा सकता कि ऑडिट वास्तव में बदले की भावना से की गई थी।
पीड़ितों की पहचान उजागर कर सकने वाले संदेश का लीक होना एक अलग मामला है। बताया गया है कि संदेश में पीड़ित कर्मचारी और ऑडिट के दायरे में आए कर्मचारियों के लिए अपमानजनक बातें थीं, लेकिन यह पता नहीं है कि उसे किसने और किस रास्ते से बाहर भेजा। फाउंडेशन ने कहा कि उसने पिछले महीने कर्मचारियों की शिकायत दर्ज की और आंतरिक नियमों के तहत कार्रवाई की प्रक्रिया चला रहा है, लेकिन कार्रवाई का नतीजा अभी सार्वजनिक नहीं किया गया है। यह आकलन करने के लिए कि पीड़ितों की सुरक्षा ठीक से हुई या नहीं, यह पुष्टि जरूरी है कि उनकी पहचान उजागर कर सकने वाली जानकारी संगठन से बाहर कैसे गई और नुकसान रोकने के लिए क्या कदम उठाए गए।
मिसाल के तौर पर, यदि कोई कर्मचारी पिछली ऑडिट में सामग्री सुरक्षित रखने या बयान देने के बाद सुरक्षा ऑडिट के दायरे में आया, तो केवल घटनाओं का यह क्रम बदले की भावना साबित नहीं कर सकता। फिर भी यह देखना जरूरी है कि ऑडिट के लिए लोगों को चुनने के मानदंड और जानकारी बाहर ले जाए जाने के आरोप की जांच की प्रक्रिया के बारे में स्पष्टीकरण दिया जाता है या नहीं। इस मामले में अहम बात है सुरक्षा ऑडिट के उद्देश्य और प्रक्रिया की अलग से पुष्टि करना, और पीड़ितों से जुड़े संदेश के लीक होने पर की जा रही कार्रवाई की भी अलग से जांच करना।
संबंधित नियम और सहायता संबंधी जानकारी
उपलब्ध आंतरिक कानूनी मार्गदर्शिका (L1·L2) में कर्मचारी की कानूनी स्थिति, स्थानांतरण और पद परिवर्तन, सेवानिवृत्ति भत्ता तथा रोजगार नियमों में बदलाव जैसे श्रम-संबंधी मुद्दे शामिल हैं, लेकिन यह आंतरिक सुरक्षा ऑडिट की वैधता या यौन उत्पीड़न के पीड़ितों की जानकारी लीक होने पर लागू होने वाली कोई विशिष्ट प्रक्रिया नहीं बताती। इसलिए केवल इस मार्गदर्शिका के आधार पर इस ऑडिट की वैधता या कर्मचारियों के कानूनी अधिकारों पर कोई निश्चित निष्कर्ष नहीं निकाला जा सकता।
खबरों के मुताबिक, कुछ कर्मचारियों ने पिछले अप्रैल में रोजगार एवं श्रम मंत्रालय (고용노동부) में शिकायत दर्ज कराई थी कि पूर्व प्रतिनिधि से जुड़ी ऑडिट अनुचित तरीके से की गई। यह पुष्टि हुई है कि कर्मचारियों ने यह प्रक्रिया अपनाई, लेकिन उपलब्ध सामग्री में शिकायत पर हुई कार्रवाई या उसके निष्कर्ष की जानकारी नहीं है। सुरक्षा ऑडिट और संदेश लीक से निपटने की प्रक्रिया को भी अलग-अलग ऐसे मामले समझना चाहिए जो या तो अभी जारी हैं या जिनका नतीजा अभी पुष्ट नहीं हुआ है।
पुष्ट तथ्य और अब तक अज्ञात बातें
पुष्ट तथ्य
- डी-कैंप ने कहा कि वह यह पता लगाने के लिए 4 कर्मचारियों की ऑडिट कर रहा है कि ऑडिट से जुड़े कार्य की जानकारी निजी खातों आदि में बाहर ले जाई गई थी या नहीं।
- खबरों के मुताबिक, ऑडिट के दायरे में आए कर्मचारियों ने पूर्व प्रतिनिधि से जुड़ी विशेष ऑडिट में सहयोग किया था।
- कर्मचारियों का दावा है कि यह ऑडिट बदले की भावना से की जा रही लक्षित ऑडिट है।
- खबर आई है कि ऐसा संदेश संगठन से बाहर लीक हुआ जो पीड़ित कर्मचारियों की पहचान उजागर कर सकता है और जिसमें पीड़ित कर्मचारियों तथा ऑडिट के दायरे में आए कर्मचारियों के लिए अपमानजनक बातें थीं।
- डी-कैंप ने कहा कि उसे संदेश लीक होने की शिकायत मिली है और वह आंतरिक नियमों के तहत कार्रवाई की प्रक्रिया चला रहा है।
अब तक अज्ञात बातें
- सुरक्षा ऑडिट के ठोस नतीजे क्या हैं और संबंधित कर्मचारियों पर क्या कार्रवाई की जाएगी?
- ऑडिट के दायरे में आने वाले कर्मचारियों को किन मानदंडों के आधार पर चुना गया और जानकारी बाहर ले जाए जाने के आरोप के समर्थन में क्या सामग्री है?
- पीड़ितों की पहचान उजागर कर सकने वाला संदेश किसने और किस रास्ते से बाहर लीक किया, और आंतरिक कार्रवाई का नतीजा क्या होगा?
- पिछले अप्रैल में दर्ज शिकायत का क्या नतीजा निकला?
पाठकों के लिए जांचने योग्य बातें
- डी-कैंप की आगे की जानकारी में यह देखा जा सकता है कि सुरक्षा ऑडिट का उद्देश्य, कर्मचारियों को चुनने के मानदंड, जांच के नतीजे और कार्रवाई अलग-अलग स्पष्ट किए जाते हैं या नहीं।
- यह जांचना जरूरी है कि पीड़ितों से जुड़े संदेश पर आंतरिक कार्रवाई का नतीजा और पीड़ितों की सुरक्षा के लिए उठाए गए कदम स्पष्ट किए जाते हैं या नहीं।
- शिकायत दर्ज कराने वाले कर्मचारियों के मामले में, शिकायत पर हुई कार्रवाई की प्रगति और नतीजा सार्वजनिक होता है या नहीं, इस पर ध्यान दिया जा सकता है।