
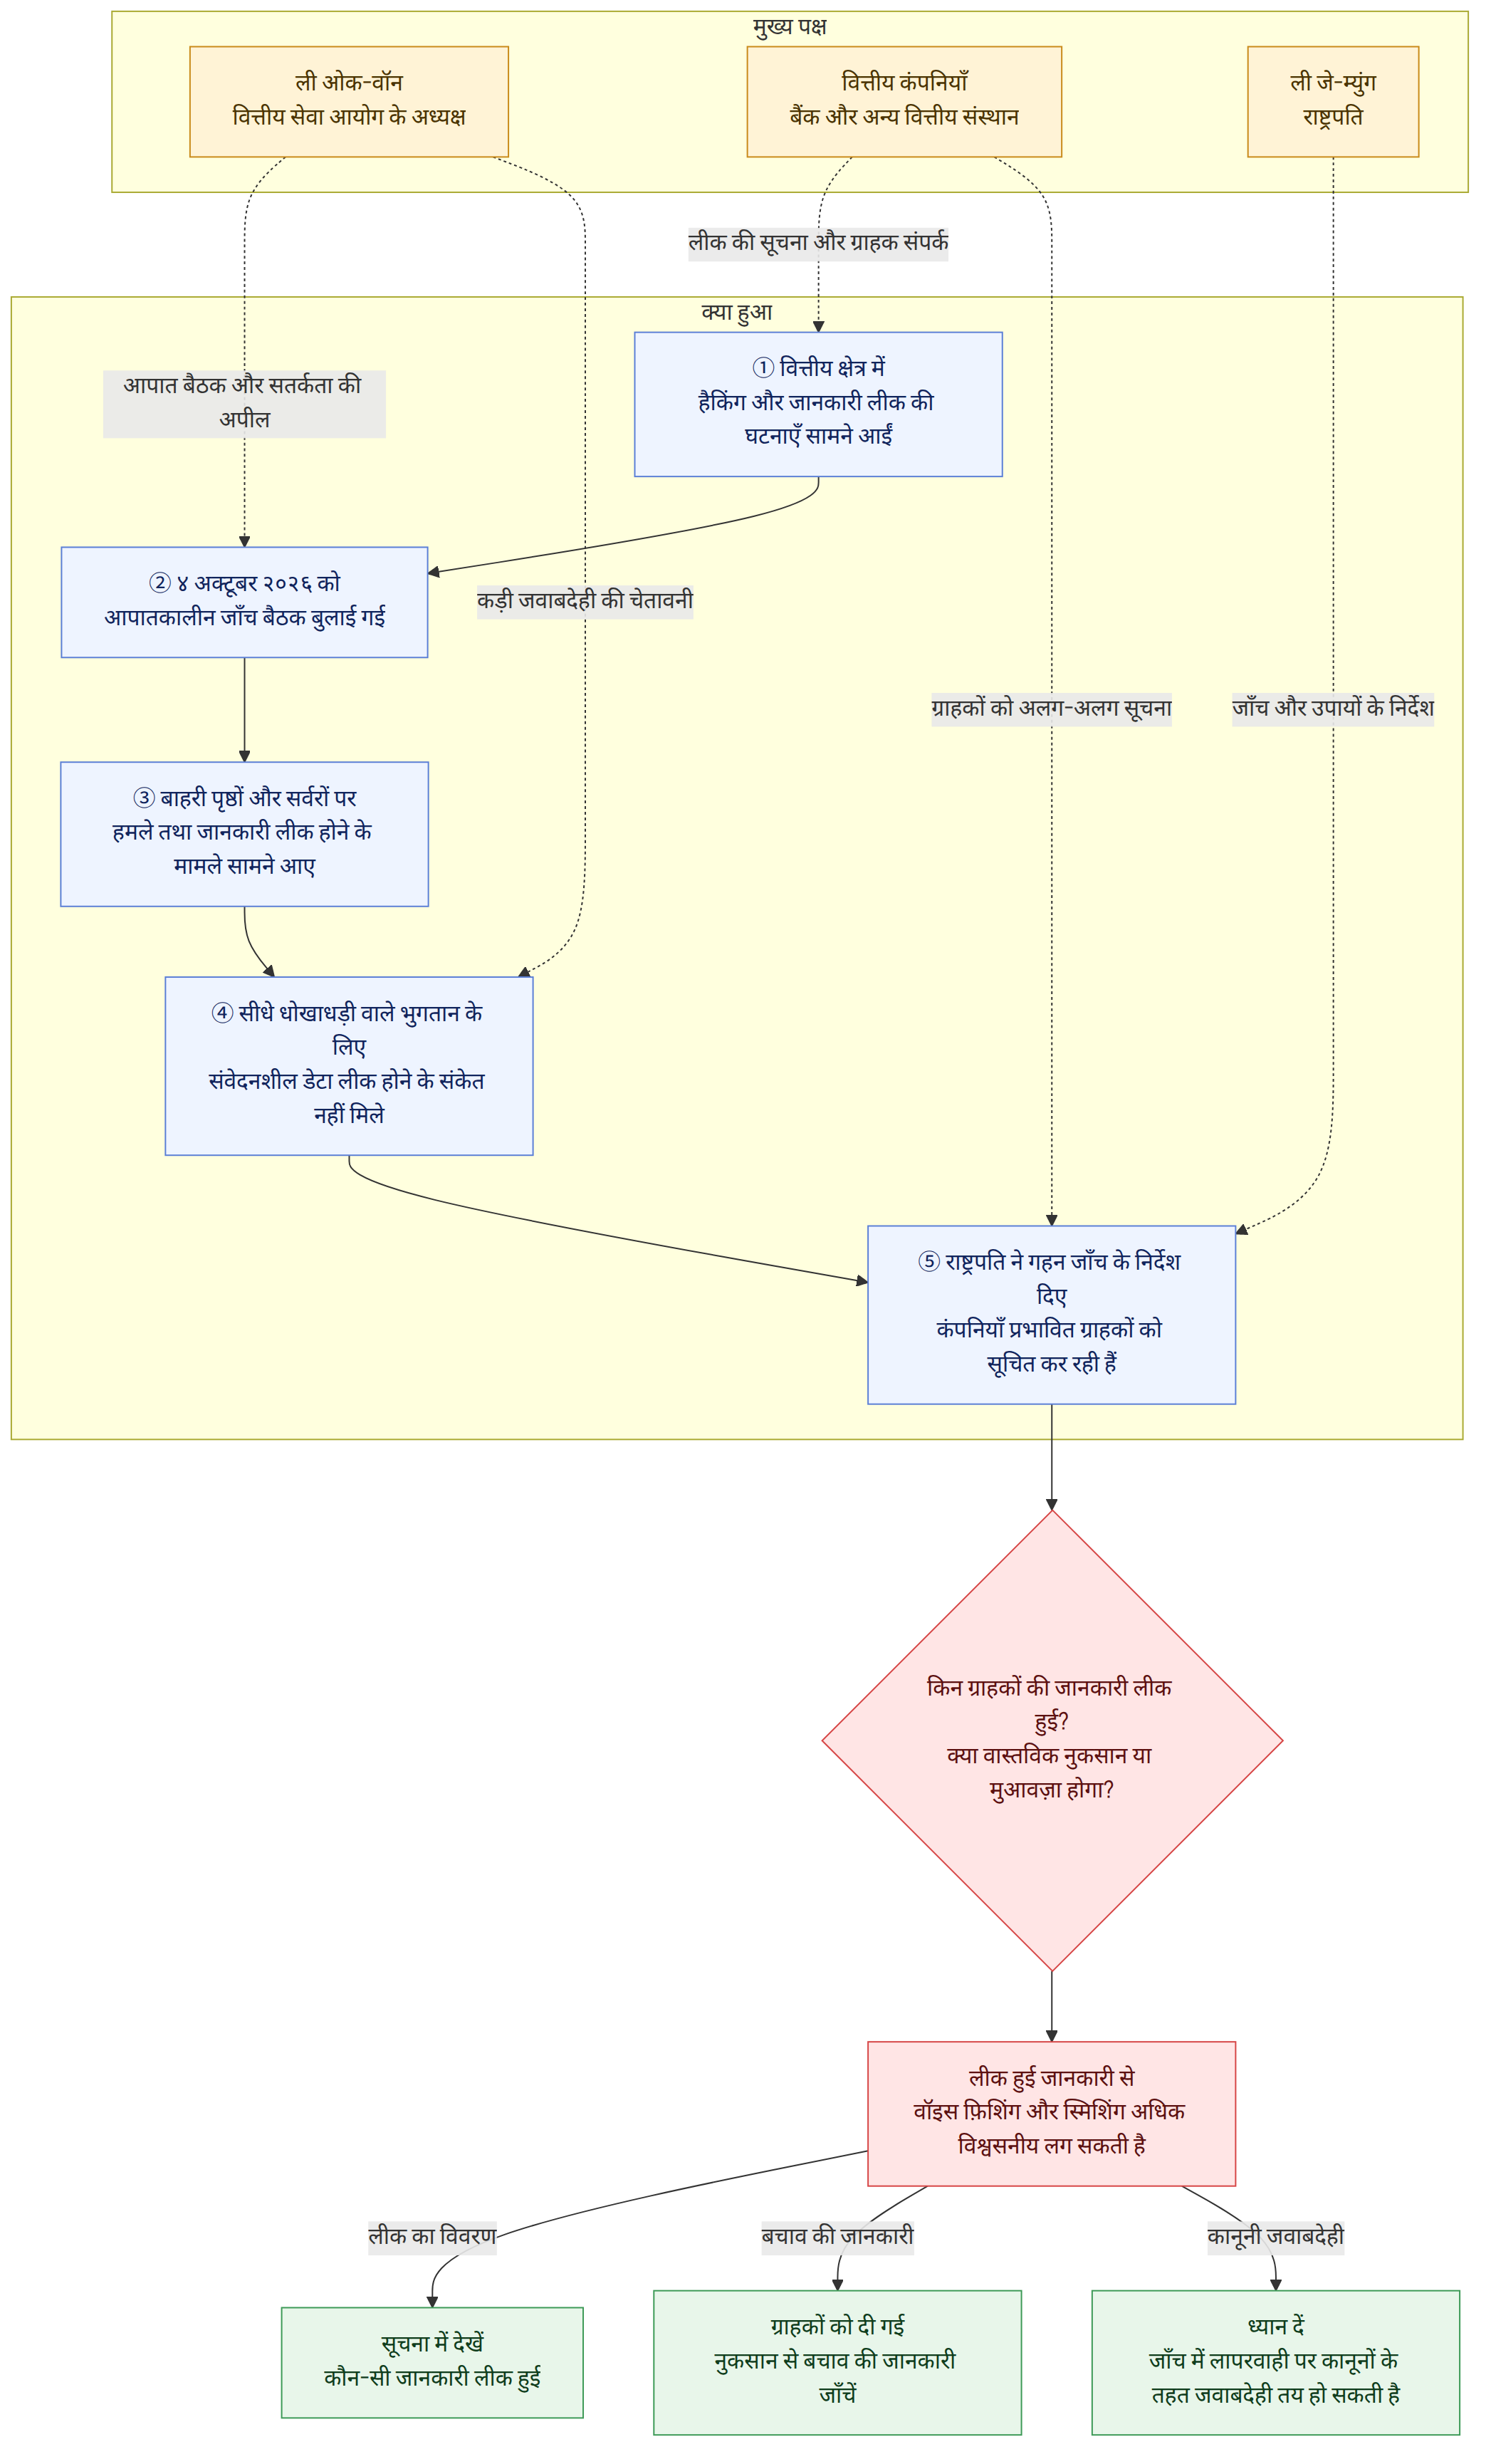
वित्तीय सेवा आयोग के अध्यक्ष ली ओक-वॉन (이억원) ने 2026년 10월 4일 को सरकारी परिसर, सियोल (정부서울청사) में पूरे वित्तीय क्षेत्र की आपातकालीन जाँच बैठक बुलाई। उन्होंने कहा कि बैंकों, बचत बैंकों और कैपिटल कंपनियों समेत वित्तीय क्षेत्र के कई हिस्सों में कम समय के भीतर लगातार साइबर सेंधमारी की घटनाएँ हुई हैं और वित्तीय क्षेत्र से उच्चतम स्तर की सतर्कता बरतने का आग्रह किया। उन्होंने कहा कि कृत्रिम बुद्धिमत्ता (एआई) का इस्तेमाल करके हमले किए जाने की संभावना से भी इनकार नहीं किया जा सकता। हालाँकि, उन्होंने बताया कि अब तक ऐसे संवेदनशील ग्राहक डेटा के लीक होने के संकेत नहीं मिले हैं, जिसका इस्तेमाल सीधे तौर पर धोखाधड़ी वाले भुगतानों आदि के लिए किया जा सके।
पृष्ठभूमि और संदर्भ
इस घटना में ध्यान देने वाली बात यह है कि ग्राहकों द्वारा सीधे इस्तेमाल की जाने वाली इंटरनेट या मोबाइल बैंकिंग के बजाय, कार्य-सहायता प्रणालियों, बाहरी वेबपृष्ठों और सर्वरों जैसे उन क्षेत्रों को हमले का निशाना बनाए जाने की बात सामने आई है जिन पर अपेक्षाकृत कम निगरानी रखी जाती थी। अध्यक्ष ली ने बताया कि ऐसे मामले सामने आए हैं जिनमें ऋण एजेंटों या कर्मचारियों द्वारा काम की सुविधा के लिए इस्तेमाल किए जाने वाले बाहरी पृष्ठों और सर्वरों को हमलों के लिए उपयोग किया गया। इसका मतलब है कि वित्तीय कंपनियों की मुख्य लेन-देन प्रणालियों के बाहर भी, उनसे जुड़े कार्यस्थलों की कमज़ोरियाँ व्यक्तिगत जानकारी उजागर होने का कारण बन सकती हैं।
4 अक्टूबर की बैठक में अध्यक्ष ली ने कहा कि वित्तीय क्षेत्र को हमलों की जो जानकारी और घटनाओं के उदाहरण पहले ही साझा किए जा चुके हैं, उनके बावजूद अगर ज़रूरी जाँच और प्रतिक्रिया में लापरवाही के कारण ऐसी ही कोई घटना होती है, तो संबंधित कानूनों और विनियमों के तहत कड़ी जवाबदेही तय की जाएगी। बैठक में बैंकिंग, वित्तीय निवेश, बीमा, गैर-बैंकिंग वित्तीय कंपनियों, बचत बैंकों, म्युचुअल फाइनेंस, आभासी परिसंपत्ति और फिनटेक क्षेत्रों के संघों के प्रमुखों के साथ-साथ साइबर सेंधमारी का सामना करने वाली वित्तीय कंपनियों के अधिकारी भी शामिल हुए। बताया गया कि राष्ट्रपति ली जे-म्युंग को भी वित्तीय और सार्वजनिक संस्थानों में व्यक्तिगत जानकारी लीक होने की घटनाओं तथा उनसे निपटने की स्थिति की जानकारी दी गई और उन्होंने गहन जाँच तथा उपाय तैयार करने के निर्देश दिए।
अन्य रिपोर्टों में पुष्टि किए गए जानकारी-लीक के मामलों में शिनहान बैंक (신한은행) के लगभग 25,000 ग्राहकों के नाम, फ़ोन नंबर, वार्षिक आय, नियोक्ता का नाम और राष्ट्रीय पहचान संख्या के कुछ अंकों की जानकारी; केबी कुकमिन बैंक (KB국민은행) के 119 ग्राहकों की जानकारी; और हाना बैंक (하나은행) के 89 ग्राहकों की जानकारी शामिल थी। रिपोर्टों के अनुसार, बुसान बैंक (부산은행) में आउटसोर्स किए गए 11 विकास कर्मचारियों की जानकारी उजागर हुई। येगाराम बचत बैंक (예가람저축은행) ने बताया कि उसके लगभग 40,000 ग्राहकों के नाम, जन्मतिथि और संपर्क जानकारी लीक हुई। बताया गया कि हुंडई कैपिटल (현대캐피탈) को पता चला कि उसके 146 ऋण एजेंटों की जानकारी लीक हुई थी।
इस खबर का क्या मतलब है
हालाँकि, जब नाम या संपर्क जानकारी के साथ आय, नौकरी या ऋण संबंधी जानकारी भी जुड़ जाती है, तो इसका इस्तेमाल वॉइस फ़िशिंग या स्मिशिंग में किया जा सकता है। ऐसे मामलों में ठग इस तरह संपर्क कर सकते हैं मानो उन्हें व्यक्ति की वास्तविक वित्तीय सलाह-मशविरे की जानकारी हो। इसलिए खतरा सिर्फ़ ‘खाते तक पहुँच’ तक सीमित नहीं है; लीक हुई जानकारी से धोखाधड़ी वाले संपर्कों को अधिक विश्वसनीय बनाने का जोखिम भी अहम है।
उदाहरण के लिए, अगर किसी वित्तीय कंपनी से ऋण संबंधी सलाह लेने वाले व्यक्ति की जानकारी लीक हुई हो, तो सलाह-मशविरे का विवरण जानने जैसा दिखने वाला फ़ोन या संदेश मिलने पर वह उसे असली वित्तीय कंपनी का संपर्क समझ सकता है। यह केवल संभावना समझाने के लिए दिया गया एक काल्पनिक उदाहरण है; इसका अर्थ यह नहीं है कि किसी खास ग्राहक को वास्तव में ऐसा संपर्क मिला है। अध्यक्ष ली ने भी कहा कि लीक हुई जानकारी का दुरुपयोग करके वॉइस फ़िशिंग, स्मिशिंग और इस तरह के अन्य दूसरे चरण के नुकसान की संभावना से इनकार नहीं किया जा सकता।
वित्तीय कंपनियों पर तकनीकी बचाव के साथ-साथ बाहरी पृष्ठों, सर्वरों और कार्य-सहायता प्रणालियों की जाँच करने, और यह सुनिश्चित करने की ज़िम्मेदारी भी है कि उन्होंने हमलों से जुड़ी पहले से ज्ञात जानकारी के अनुसार कदम उठाए थे या नहीं। नियामकों ने कहा है कि जाँच और प्रतिक्रिया में लापरवाही के कारण ऐसी ही कोई घटना होने पर कानूनों और विनियमों के तहत जवाबदेही तय की जाएगी। ऐसी खबरें भी आई हैं कि वित्तीय कंपनियाँ प्रभावित ग्राहकों को अलग-अलग सूचना दे रही हैं और नुकसान से बचाव के बारे में बता रही हैं। इसलिए जिन ग्राहकों को जानकारी लीक होने की सूचना मिली है, उनके लिए यह जानना अहम है कि सूचना में क्या बताया गया है और वास्तविक नुकसान होने पर मुआवज़े की नीति क्या होगी।
अलग-अलग रिपोर्टों में बताई गई भिन्नताएँ
रिपोर्ट के समय और उसके दायरे के अनुसार, ‘जहाँ जानकारी लीक होने की पुष्टि हुई है’ उन संस्थानों की सूची अलग-अलग है। वित्तीय सेवा आयोग के अध्यक्ष की बैठक से जुड़ी रिपोर्टों में शिनहान, केबी कुकमिन, हाना और बीएनके बुसान बैंक (BNK부산은행), साथ ही हुंडई कैपिटल, येगाराम बचत बैंक और वेलकम बचत बैंक (웰컴저축은행) को ऐसे मामलों के रूप में सूचीबद्ध किया गया जहाँ जानकारी लीक होने की पुष्टि हुई। अन्य रिपोर्टों के अनुसार, वूरी बैंक (우리은행) और एनएच नोंगह्यप बैंक (NH농협은행) पर भी ऐसे ही हमले हुए, लेकिन उनसे जानकारी लीक नहीं हुई। रिपोर्टों में सैमा-उल जुम्गो केंद्रीय संघ (새마을금고중앙회) और नोंगह्यप म्युचुअल फाइनेंस (농협 상호금융) पर सेंध लगाने के प्रयासों का भी उल्लेख किया गया। इसलिए जिन संस्थानों पर हमला हुआ या जहाँ हमले का प्रयास किया गया, उन्हें उन संस्थानों से अलग समझना चाहिए जहाँ जानकारी लीक होने की पुष्टि हुई है।
वेलकम बचत बैंक ने एक दिन पहले अपनी जाँच के आधार पर नियामकों को बताया कि कॉर्पोरेट ग्राहकों से जुड़ी अधिकतम 2,200 प्रविष्टियों की जानकारी लीक हुई होने का अनुमान है। यह अन्य रिपोर्टों में विस्तार से बताए गए व्यक्तिगत ग्राहकों की जानकारी के लीक होने के मामलों से प्रभावित पक्षों और जानकारी के प्रकार, दोनों में अलग है। इसलिए इन आँकड़ों को जोड़कर कुल नुकसान का एक ही आँकड़ा नहीं माना जा सकता और न ही इनकी सीधी तुलना की जा सकती है। उपलब्ध रिपोर्टों के आधार पर यह भी पता नहीं चलता कि प्रत्येक वित्तीय कंपनी में लीक हुई जानकारी का अंतिम दायरा तय हो चुका है या नहीं।
पुष्टि किए गए तथ्य और जो अब तक पता नहीं है
पुष्टि किए गए तथ्य
- वित्तीय सेवा आयोग के अध्यक्ष ने 4 अक्टूबर को पूरे वित्तीय क्षेत्र की आपातकालीन जाँच बैठक बुलाई और उच्चतम स्तर की सतर्कता बरतने का आग्रह किया।
- बाहरी वेबपृष्ठों और सर्वरों तथा कार्य-सहायता प्रणालियों जैसे अपेक्षाकृत कम निगरानी वाले क्षेत्रों को हमले का निशाना बनाए जाने के मामले सामने आए हैं।
- वित्तीय सेवा आयोग के अध्यक्ष ने कहा कि अब तक ऐसे संवेदनशील ग्राहक डेटा के लीक होने के संकेत नहीं मिले हैं, जिसका इस्तेमाल सीधे तौर पर धोखाधड़ी वाले भुगतानों आदि में किया जा सके।
- वेलकम बचत बैंक ने नियामकों को बताया कि कॉर्पोरेट ग्राहकों से जुड़ी अधिकतम 2,200 प्रविष्टियों की जानकारी लीक हुई होने का अनुमान है।
जो अब तक पता नहीं है
- यह पुष्टि नहीं हुई है कि हमले के पीछे कौन था और सेंधमारी का विशिष्ट तरीका क्या था।
- यह पता नहीं है कि प्रत्येक वित्तीय कंपनी से लीक हुई जानकारी के प्रकार और कुल मात्रा को अंतिम रूप दे दिया गया है या नहीं।
- यह पुष्टि नहीं हुई है कि एआई का इस्तेमाल वास्तव में हमलों में किया गया था या नहीं।
पाठक क्या जाँचें
- अगर आपको वित्तीय कंपनी से जानकारी लीक होने की सूचना मिली है, तो पता करें कि कौन-सी जानकारी कब उजागर हुई और क्या आपकी जानकारी प्रभावित लोगों में शामिल है।
- बताई गई बचाव संबंधी सावधानियों और नुकसान होने पर मुआवज़े की नीति की पुष्टि करें। वित्तीय कंपनी का नाम लेकर आने वाले संदिग्ध फ़ोन या संदेशों के बारे में, उस कंपनी के आधिकारिक संपर्क माध्यमों से सच्चाई जाँचें।
- रिपोर्टों के अनुसार, वित्तीय कंपनियों ने प्रभावित ग्राहकों को अलग-अलग जानकारी लीक होने की सूचना देने और दूसरे चरण के नुकसान से बचाव के तरीके बताने की नीति अपनाई है। यह भी बताया गया है कि इस जानकारी के लीक होने से नुकसान होने पर पूरा मुआवज़ा दिया जाएगा। इस नीति के वास्तविक लागू होने की शर्तों और प्रक्रिया की पुष्टि संबंधित वित्तीय कंपनी की सूचना से करें।
संदर्भ
- संदर्भित अन्य रिपोर्ट: hani.co.kr
- संदर्भित अन्य रिपोर्ट: hani.co.kr

















