
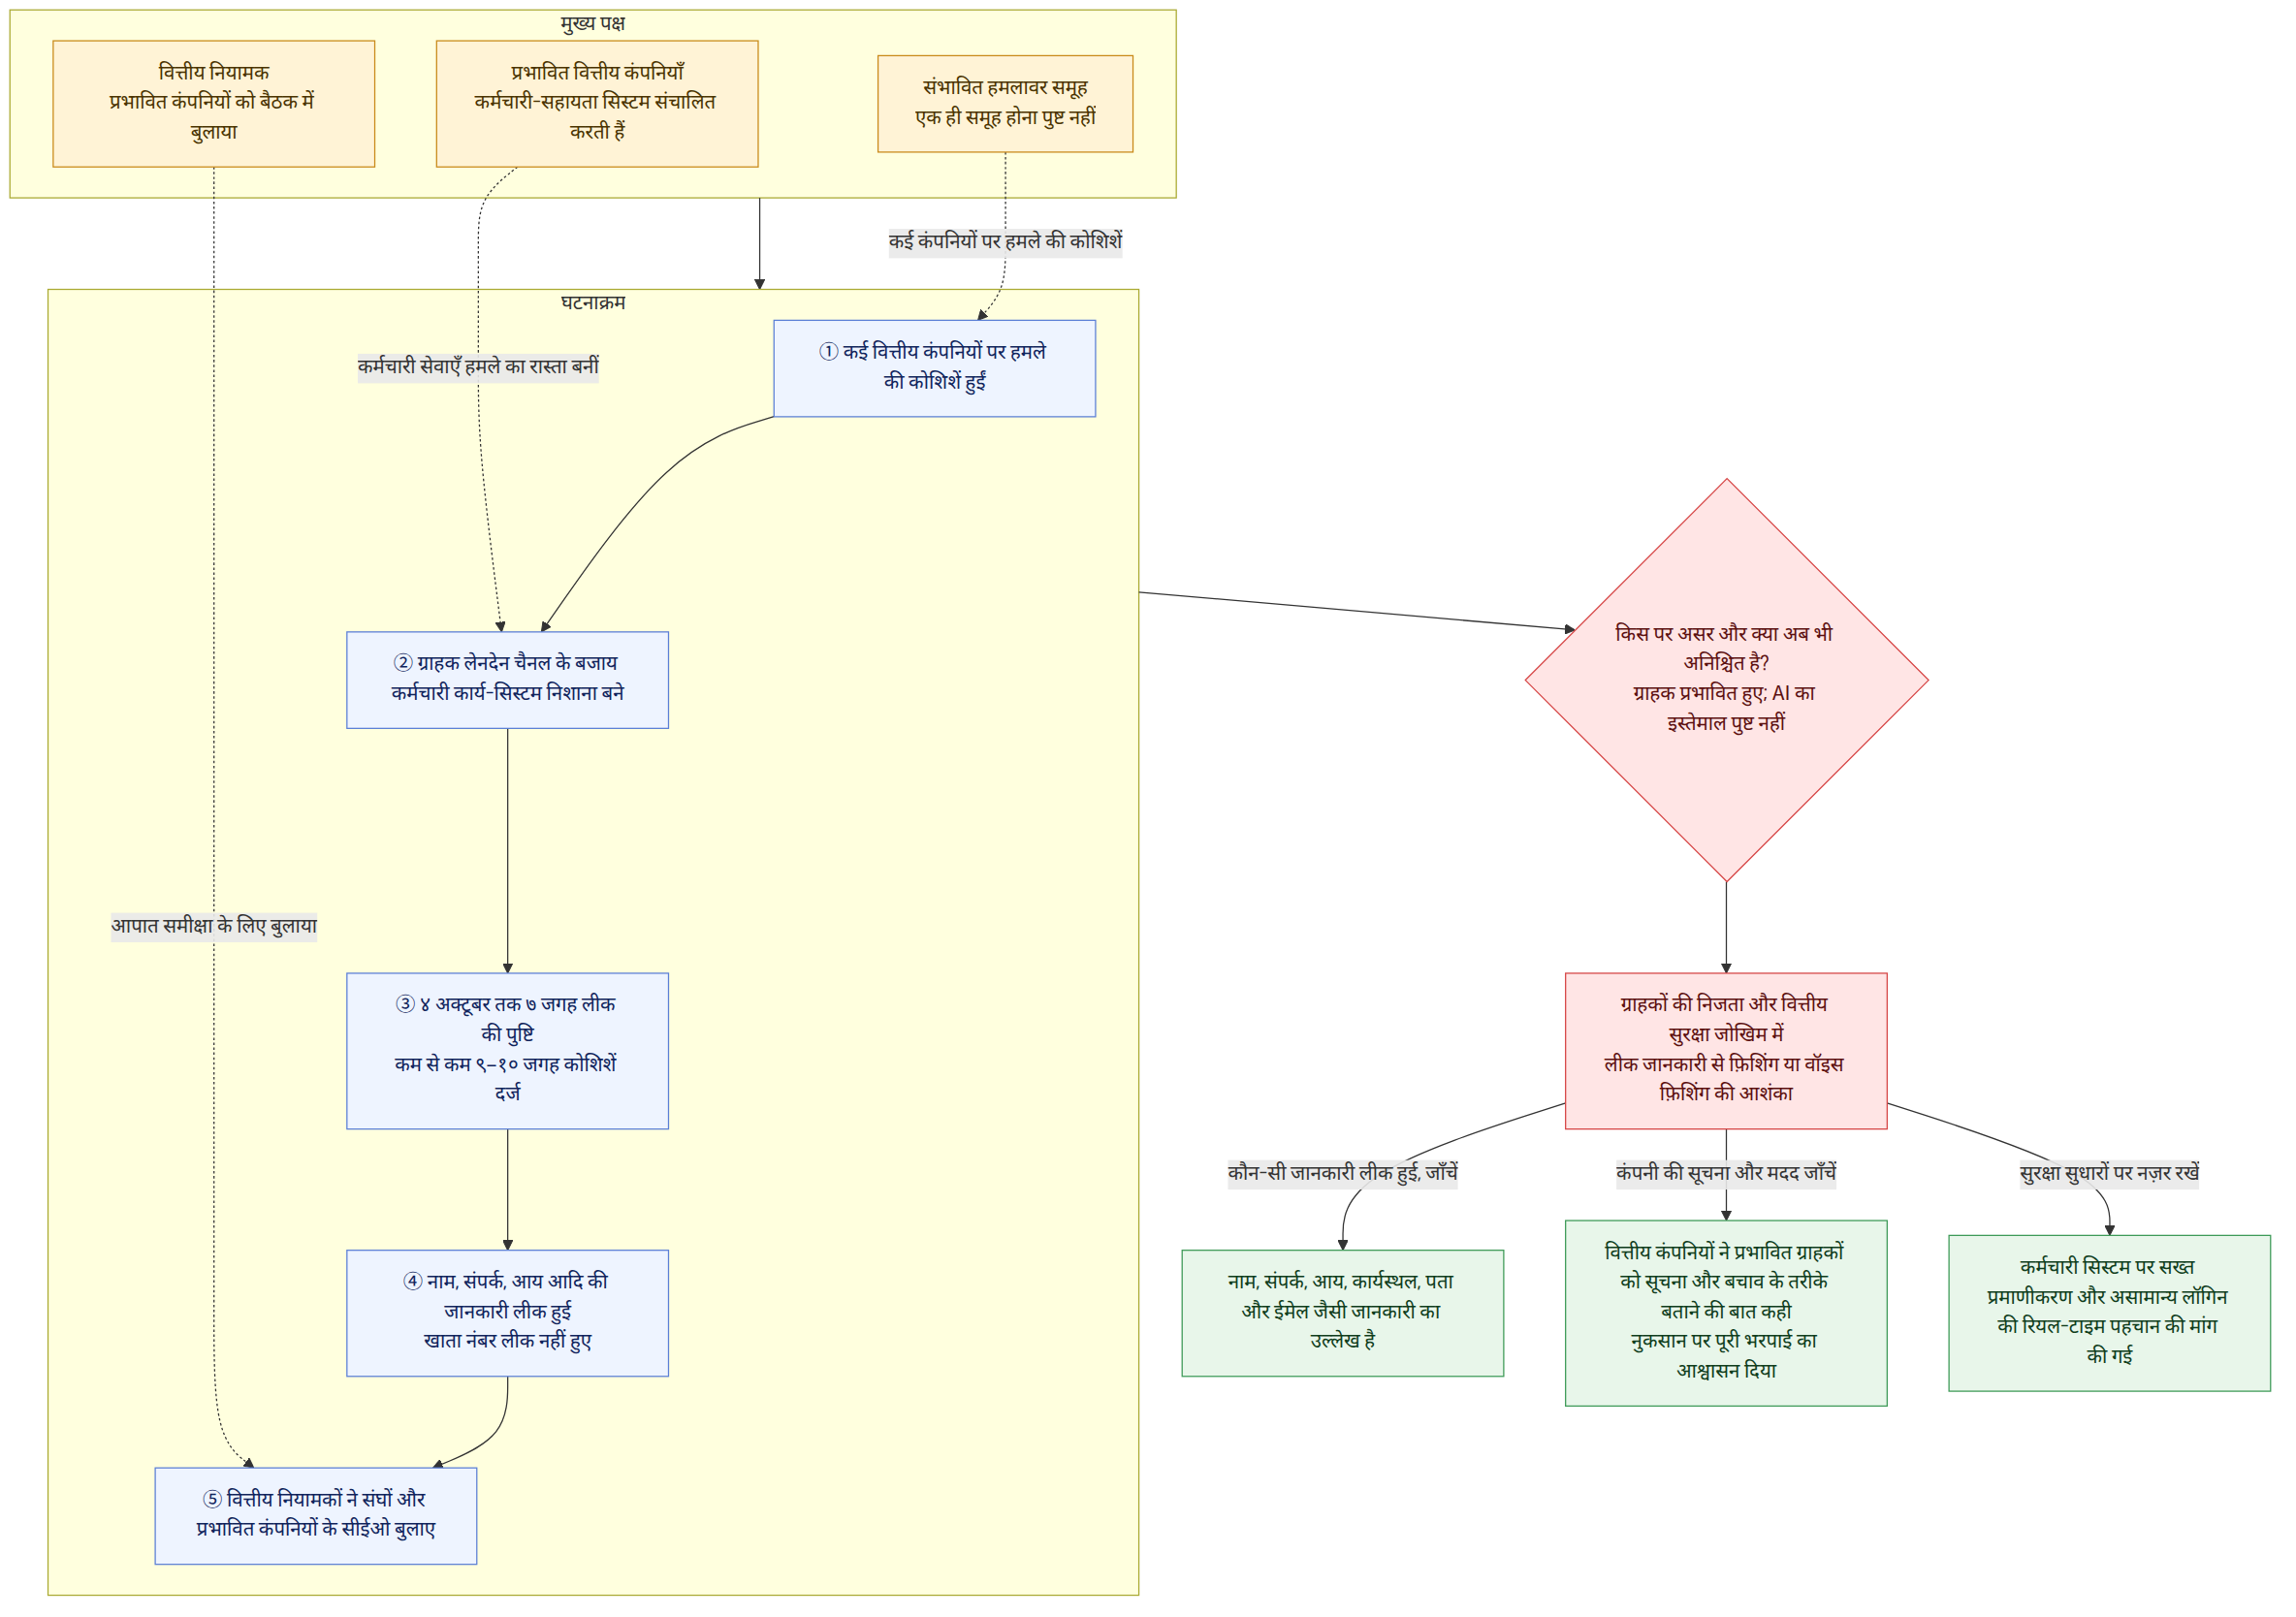
कई वित्तीय कंपनियों के कर्मचारियों के कार्य-सहायता सिस्टम के जरिए हुई हैकिंग से ग्राहकों की निजी जानकारी लीक हुई। संदेह है कि इस हैकिंग में कृत्रिम बुद्धिमत्ता (AI) एजेंट का इस्तेमाल किया गया था। 4 अक्टूबर तक 7 जगहों पर जानकारी लीक होने की पुष्टि हुई थी और खबरों के अनुसार कम से कम 9–10 जगहों पर हमले की कोशिशें दर्ज की गईं। बताया गया कि शिनहान बैंक (신한은행) से ग्राहकों की निजी जानकारी के 25,727 मामले और येगाराम बचत बैंक (예가람저축은행) से लगभग 40,000 लोगों के नाम, जन्मतिथि, संपर्क विवरण आदि लीक हुए। इस घटना का मुख्य पहलू यह है कि वित्तीय कंपनियों के आंतरिक कार्य-नेटवर्क की कमजोरियां ग्राहकों की निजी जानकारी और वित्तीय सुरक्षा को सीधे प्रभावित कर सकती हैं।
पृष्ठभूमि और संदर्भ
बताया गया कि इस हमले में किसी एक कंपनी को चुनकर उस पर केंद्रित होने के बजाय, कई वित्तीय कंपनियों पर हमला करने की कोशिश की गई और फिर कमजोर जगहों को तलाशकर उनमें सेंध लगाई गई। एक संपादकीय में कहा गया कि एक कृत्रिम बुद्धिमत्ता एजेंट ने कई वित्तीय कंपनियों पर बेतरतीब हमले किए और उनकी कमजोरियों का फायदा उठाया। हालांकि, बाद की खबरों में कहा गया कि हमले का समय और तरीका समान होने के कारण इनके पीछे एक ही समूह होने की संभावना जताई गई, लेकिन यह पुष्टि नहीं हुई कि वास्तविक हमलों में AI का इस्तेमाल हुआ था या नहीं।
हमले का रास्ता ग्राहकों के लिए बनी इंटरनेट या मोबाइल बैंकिंग नहीं, बल्कि कर्मचारियों या कार्य से जुड़े लोगों द्वारा इस्तेमाल किए जाने वाले सिस्टम थे। खबरों में शिनहान बैंक की ऋण परामर्शदाताओं के लिए आवेदन किए गए ऋणों की प्रगति की स्थिति देखने की सेवा, केबी कूकमिन बैंक (KB국민은행) का कर्मचारियों के लिए मोबाइल कार्य-सहायता सिस्टम और हाना बैंक (하나은행) का कर्मचारी बिक्री-सहायता सिस्टम हमले के रास्तों के रूप में बताए गए। इससे पता चलता है कि आंतरिक सेवाएं—जिनमें ग्राहक-उपयोग वाले सिस्टम की तुलना में प्रमाणीकरण प्रक्रिया कम सख्त या सुरक्षा प्रबंधन अपेक्षाकृत कमजोर हो सकता है—हमले की कमजोर कड़ी बन सकती हैं।
बाद की खबरों के अनुसार, कूकमिन बैंक में 119 ग्राहकों और हाना बैंक में 89 लोगों की जानकारी लीक होने की पुष्टि हुई। बुसान बैंक (부산은행) में बाहरी वेब सर्वर पर हमले की कोशिश के दौरान ठेके पर काम करने वाले 11 विकास कर्मचारियों की जानकारी उजागर हुई। बताया गया कि वूरी बैंक (우리은행) और एनएच नोंघ्यूप बैंक (NH농협은행) पर भी इसी तरह के हमले हुए, लेकिन उनसे वास्तविक जानकारी लीक नहीं हुई। दूसरे वित्तीय क्षेत्र में, पुष्टि हुई कि हुंडई कैपिटल (현대캐피탈) के ऋण एजेंटों में से 146 लोगों की जानकारी लीक हुई। खबरों के अनुसार, सेमाउल गमगो केंद्रीय संगठन (새마을금고중앙회) और नोंघ्यूप म्यूचुअल फाइनेंस (농협 상호금융) पर हमले की कोशिशें हुईं, लेकिन उन्हें रोक दिया गया या उनका बचाव कर लिया गया।
एक संपादकीय में कहा गया कि इस हमले में चीनी-भाषी क्षेत्र में ओपन सोर्स के रूप में उपलब्ध बड़े भाषा मॉडल (LLM—विस्तृत पाठ सामग्री पर प्रशिक्षित होकर उसे समझने और लिखने में सक्षम AI) पर आधारित स्वायत्त प्रवेश-परीक्षण मंच ‘आर्टेक्स (ARTEX) AI (아텍스(ARTEX) AI)’ इस्तेमाल किए जाने की संभावना अधिक है। लेकिन इसका इस्तेमाल होना पुष्ट तथ्य नहीं है। किसी उपकरण का नाम या उसका स्रोत सामने आने भर से यह नहीं माना जा सकता कि हमले का वास्तविक तरीका या उसके पीछे कौन था, यह पता चल गया है।
इस खबर का अर्थ
ग्राहकों के लिए अहम बात सिर्फ यह नहीं है कि हैकिंग हुई, बल्कि यह भी है कि कौन-सी जानकारी लीक हुई और उसका दुरुपयोग किस तरह हो सकता है। खबरों में बताया गया कि लीक हुई जानकारी में नाम, संपर्क विवरण, वार्षिक आय, कार्यस्थल का नाम, पता और ईमेल शामिल थे; कुछ एन्क्रिप्ट किए गए निवासी पंजीकरण नंबरों का भी उल्लेख हुआ। वित्तीय क्षेत्र ने बताया कि जिस सिस्टम पर हमला हुआ, वह वित्तीय लेनदेन सिस्टम से अलग चैनल था और खाता नंबर जैसी लेनदेन संबंधी जानकारी लीक नहीं हुई। फिर भी, अगर ऋण परामर्श या आय से जुड़ी जानकारी दूसरी निजी जानकारी के साथ मिल जाए, तो अनुकूलित फ़िशिंग या वॉइस फ़िशिंग में इसका इस्तेमाल होने का खतरा है—मसलन, कोई व्यक्ति संपर्क करके ऐसा जताए मानो उसे वास्तविक परामर्श की बातें मालूम हों।
उदाहरण के लिए, अगर ऋण परामर्श लेने वाले किसी व्यक्ति को ऐसा संदेश या फोन आए जिसमें सामने वाला वास्तविक परामर्श की बातें, कार्यस्थल या आय जानता हुआ लगे, तो वह उसे वित्तीय कंपनी का कर्मचारी समझ सकता है। यह पुष्ट नुकसान नहीं, बल्कि खबरों में उठाई गई द्वितीयक नुकसान की आशंका है। यह बात भी ध्यान में रखनी चाहिए कि वित्तीय कंपनियों ने प्रभावित ग्राहकों को अलग-अलग संदेश देकर जानकारी लीक होने और बचाव के तरीकों की जानकारी देने की बात कही, और यह भी बताया कि इस लीक से नुकसान होने पर उसकी पूरी भरपाई की जाएगी।
यह घटना दिखाती है कि किसी सिस्टम को सिर्फ ‘आंतरिक’ कह देने से उसका जोखिम कम नहीं हो जाता। एक संपादकीय ने मांग की कि कर्मचारी-उपयोग वाले सिस्टम पर भी ग्राहक-उपयोग वाले सिस्टम जितना ही सख्त प्रमाणीकरण लागू किया जाए और IP (इंटरनेट से जुड़े उपकरण की पहचान करने वाला पता) बदलते हुए बार-बार लॉगिन करने जैसी असामान्य गतिविधियों का रियल टाइम में पता लगाया जाए। वित्तीय सेवा आयोग के अध्यक्ष और वित्तीय पर्यवेक्षण सेवा के प्रमुख ने वित्तीय क्षेत्र के संघों के अध्यक्षों और प्रभावित वित्तीय कंपनियों के मुख्य कार्यकारी अधिकारियों को बुलाकर आपात समीक्षा बैठक की। उठाए गए कदम कितने प्रभावी होंगे, यह इस बात पर निर्भर हो सकता है कि सुरक्षा जांच और निगरानी में आंतरिक कार्य-सिस्टम भी शामिल हैं या नहीं।
अलग-अलग खबरों में बताई गई भिन्नताएं
एक संपादकीय ने बताया कि 4 अक्टूबर तक 7 जगहों पर निजी जानकारी लीक होने की पुष्टि हुई थी और कम से कम 9–10 जगहों पर हमले की कोशिशें हुई थीं। उसी दिन प्रकाशित विस्तृत खबर में बैंकों, बचत बैंकों, कैपिटल कंपनियों और म्यूचुअल फाइनेंस संस्थाओं में जानकारी लीक होने और बचाव के पुष्टि किए गए मामलों का ब्यौरा दिया गया। खबरों के समय और गिनती के दायरे में अंतर हो सकता है, इसलिए इन संख्याओं को अंतिम रूप से प्रभावित वित्तीय संस्थानों की संख्या या नुकसान का पैमाना तय मानकर नहीं देखना चाहिए।
पुष्ट तथ्य और जो अभी तक अज्ञात है
पुष्ट तथ्य
- खबरों के अनुसार, 4 अक्टूबर तक 7 वित्तीय कंपनियों में जानकारी लीक होने की पुष्टि हुई थी और कम से कम 9–10 जगहों पर हमले की कोशिशों की खबर थी।
- खबरों में बताया गया कि शिनहान बैंक से ग्राहकों की निजी जानकारी के 25,727 मामले और येगाराम बचत बैंक से लगभग 40,000 लोगों के नाम, जन्मतिथि, संपर्क विवरण आदि लीक हुए।
- शिनहान बैंक की ऋण परामर्शदाता 조회 सेवा, केबी कूकमिन बैंक का कर्मचारियों के लिए मोबाइल कार्य-सहायता सिस्टम और हाना बैंक का कर्मचारी बिक्री-सहायता सिस्टम हमले के रास्तों के रूप में बताए गए।
- वित्तीय क्षेत्र ने बताया कि जिस सिस्टम पर हमला हुआ, वह वित्तीय लेनदेन सिस्टम से अलग चैनल था और खाता नंबर जैसी लेनदेन संबंधी जानकारी लीक नहीं हुई।
- वित्तीय सेवा आयोग के अध्यक्ष और वित्तीय पर्यवेक्षण सेवा के प्रमुख ने 4 अक्टूबर को वित्तीय क्षेत्र के प्रतिनिधियों और प्रभावित वित्तीय कंपनियों के मुख्य कार्यकारी अधिकारियों के साथ आपात समीक्षा बैठक की।
अभी तक अज्ञात
- यह पुष्टि नहीं हुई है कि हैकिंग के पीछे कौन था।
- यह पुष्टि नहीं हुई है कि आर्टेक्स AI का वास्तविक हमले में इस्तेमाल हुआ था या नहीं।
- अंततः कितनी वित्तीय कंपनियां प्रभावित हुईं और कितनी निजी जानकारी लीक हुई, इसका कुल पैमाना अभी ज्ञात नहीं है।
- उपलब्ध खबरों के आधार पर यह पुष्टि नहीं की जा सकती कि लीक हुई जानकारी का वास्तव में फ़िशिंग या वॉइस फ़िशिंग में दुरुपयोग हुआ या नहीं।
पाठकों को क्या जांचना चाहिए
- अगर वित्तीय कंपनी से निजी जानकारी लीक होने की सूचना मिले, तो लीक हुई जानकारी के प्रकार और बताए गए बचाव के तरीकों की जांच करें और पता करें कि क्या यह घटना आपसे संबंधित है।
- फोन या संदेश में कोई व्यक्ति ऋण या वित्तीय लेनदेन की जानकारी जानता हुआ लगे, तब भी यह न मानें कि संपर्क वास्तव में वित्तीय कंपनी की ओर से है। उससे कोई निजी जानकारी या प्रमाणीकरण विवरण देने से पहले, वित्तीय कंपनी के आधिकारिक माध्यम से इसकी पुष्टि करें।
- वित्तीय कंपनियों ने लीक से नुकसान होने पर पूरी भरपाई करने की बात कही है। इसलिए सूचना में बताई गई नुकसान की शिकायत दर्ज करने की प्रक्रिया और भरपाई की शर्तों की जांच कर लेना जरूरी है।
संदर्भ
- संदर्भित अन्य रिपोर्ट: hani.co.kr
- संदर्भित अन्य रिपोर्ट: hani.co.kr

















