
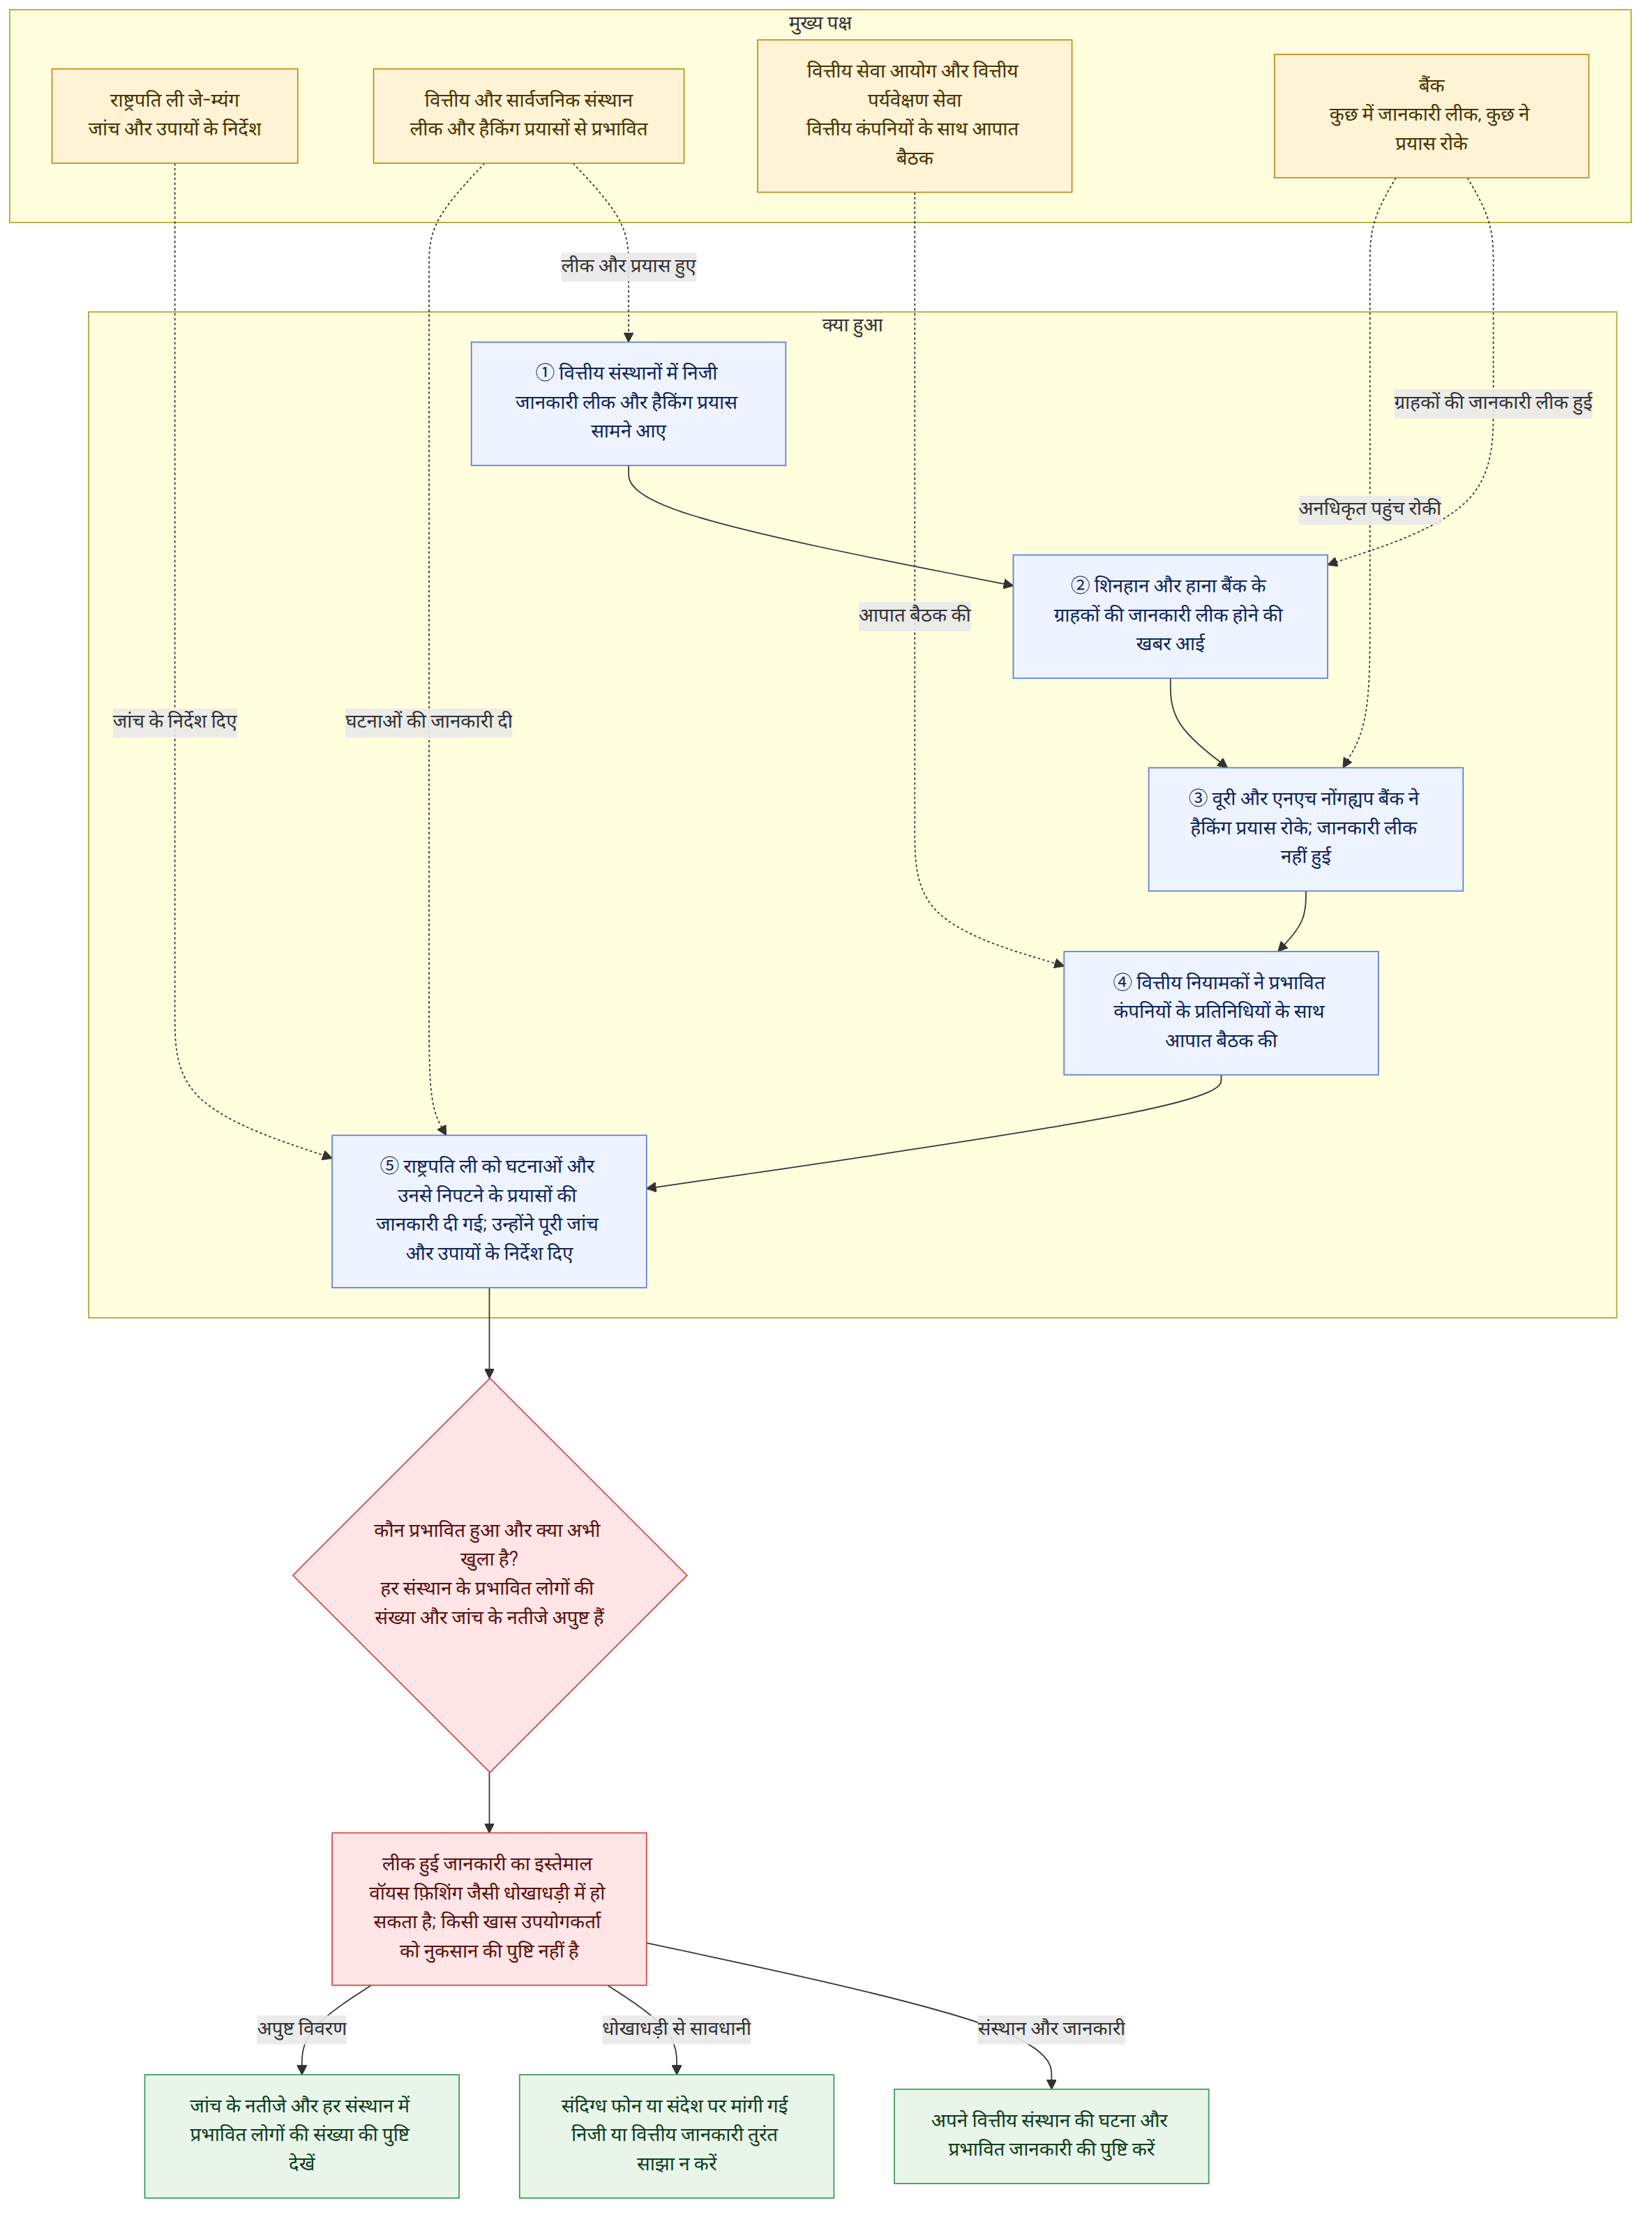
राष्ट्रपति ली जे-म्यंग ने वित्तीय संस्थानों में लगातार हो रही निजी जानकारी की लीक की घटनाओं की पूरी जांच का आग्रह किया। योनहाप समाचार एजेंसी (연합뉴스) ने 4 अक्टूबर 2026 की अपनी खबर में बताया कि राष्ट्रपति ली को वित्तीय और सार्वजनिक संस्थानों में जानकारी लीक होने की घटनाओं तथा उनसे निपटने के प्रयासों के बारे में जानकारी दी गई। उन्होंने अधिकारियों को मामले को गंभीरता से लेने और जांच तथा उपाय तैयार करने पर ध्यान देने का निर्देश दिया।
इस खबर का मुख्य पहलू किसी एक बैंक की घटना नहीं, बल्कि यह है कि वित्तीय संस्थानों समेत कई जगहों पर जानकारी लीक होने और हैकिंग के प्रयास जारी रहे हैं। हालांकि, अलग-अलग खबरों में जिन संस्थानों और प्रभावित जानकारी का उल्लेख है, वे भिन्न हैं। इसलिए यह निष्कर्ष नहीं निकालना चाहिए कि सभी वित्तीय संस्थानों से एक ही तरह और समान मात्रा में जानकारी लीक हुई।
पृष्ठभूमि और संदर्भ
योनहाप की बाद की खबर के अनुसार, शिनहान बैंक (신한은행) ने गुरुवार को बताया कि उसके लगभग 25,000 ग्राहकों की निजी जानकारी लीक हुई। खबर में कहा गया कि लीक हुई जानकारी में नाम, फोन नंबर और वार्षिक आय शामिल थे। हाना बैंक (하나은행) के 89 ग्राहकों की निजी जानकारी लीक होने की भी खबर आई।
इसी खबर में बताया गया कि वूरी बैंक (우리은행) और एनएच नोंगह्यप बैंक (NH농협은행) भी ऐसे ही हैकिंग प्रयासों का निशाना बने, लेकिन उन्होंने अनधिकृत पहुंच को रोक दिया और निजी जानकारी लीक नहीं हुई। वित्तीय सेवा आयोग (금융위원회) के अध्यक्ष और वित्तीय पर्यवेक्षण सेवा (금융감독원) के प्रमुख ने प्रभावित वित्तीय कंपनियों के प्रतिनिधियों के साथ आपात बैठक कर मामले पर चर्चा की।
वित्तीय सेवा आयोग के अध्यक्ष ने कहा कि कम अवधि में प्रमुख वाणिज्यिक बैंकों के साथ-साथ बचत बैंकों और विशेषीकृत ऋण-वित्त कंपनियों में भी सुरक्षा उल्लंघन की कई घटनाओं का पता चला है। उन्होंने यह भी कहा कि अब तक ऐसा नहीं लगता कि अनधिकृत भुगतान के लिए इस्तेमाल की जा सकने वाली संवेदनशील जानकारी लीक हुई है। हालांकि, उन्होंने आगाह किया कि लीक हुई जानकारी का इस्तेमाल वॉयस फ़िशिंग जैसे धोखाधड़ी के लिए किया जा सकता है और सतर्कता का उच्च स्तर बनाए रखने को कहा।
वित्तीय सेवा आयोग के अध्यक्ष ने चेतावनी दी कि लीक हुई जानकारी का इस्तेमाल वॉयस फ़िशिंग जैसी अन्य धोखाधड़ी के लिए किया जा सकता है। इस जोखिम पर ध्यान देना जरूरी है, भले ही उनके अनुसार अब तक अनधिकृत भुगतान के लिए इस्तेमाल की जा सकने वाली संवेदनशील जानकारी सामने नहीं आई है।
इस खबर का मतलब
वित्तीय सेवाओं के उपयोगकर्ताओं के लिए अहम बात केवल यह नहीं है कि ‘जानकारी लीक हुई’, बल्कि यह भी है कि क्या उनके इस्तेमाल वाला संस्थान इस घटना से प्रभावित हुआ और कौन-सी जानकारी प्रभावित हुई। वित्तीय सेवा आयोग के अध्यक्ष की चेतावनी दिखाती है कि नाम या संपर्क विवरण जैसी बुनियादी जानकारी उजागर होने पर भी उसके आधार पर किसी की पहचान का झूठा दावा करके संपर्क करने या धोखाधड़ी की कोशिशों का खतरा हो सकता है। हालांकि, केवल खबर के आधार पर यह पता नहीं चलता कि किसी खास उपयोगकर्ता को वास्तव में धोखाधड़ी से नुकसान हुआ है या नहीं।
उदाहरण के लिए, यदि किसी उपयोगकर्ता को वित्तीय संस्थान का प्रतिरूपण करने वाले व्यक्ति का संदेश या फोन आए, तो खबर में बताई गई वॉयस फ़िशिंग के जोखिम को ध्यान में रखते हुए उसके मांगे गए निजी या वित्तीय विवरण तुरंत साझा न करना अधिक सुरक्षित है। इसका मतलब यह नहीं कि उस उपयोगकर्ता के साथ घटना में नुकसान की पुष्टि हुई है; यह खबर में बताई गई दुरुपयोग की आशंका से बचने के लिए सामान्य सावधानी है।
खबरों में अलग-अलग बताई गई बातें
अलग-अलग खबरों में प्रभावित संस्थानों और नुकसान के दायरे का विवरण भिन्न है। एक खबर में कहा गया कि शिनहान बैंक (신한은행), केबी कूकमिन बैंक (KB국민은행), हाना बैंक (하나은행) और बीएनके बुसान बैंक (BNK부산은행) में लगातार घटनाएं सामने आईं। उसमें बताया गया कि लीक हुई जानकारी में नाम, फोन नंबर, वार्षिक आय, ऋण सीमा और कुछ आंशिक निवासी पंजीकरण संख्याएं शामिल थीं। इसके उलट, बाद की खबर में शिनहान बैंक के लगभग 25,000 ग्राहकों और हाना बैंक के 89 ग्राहकों की जानकारी लीक होने का खास तौर पर उल्लेख किया गया। उसमें यह भी कहा गया कि वूरी बैंक और एनएच नोंगह्यप बैंक ने हैकिंग के प्रयास रोक दिए थे और वहां जानकारी लीक नहीं हुई। केवल इन दोनों खबरों के विवरण के आधार पर हर संस्थान से लीक हुई जानकारी के सभी प्रकारों की पुष्टि नहीं की जा सकती, न ही अलग-अलग विवरणों को मिलाकर नुकसान की एक सूची बनाई जा सकती है।
कृत्रिम बुद्धिमत्ता (एआई) के इस्तेमाल को लेकर भी खबरों में दावों की तीव्रता अलग-अलग है। एक खबर में कहा गया कि एआई-आधारित साइबर हमले तेजी से वित्तीय संस्थानों को निशाना बना रहे हैं, जबकि बाद की खबर में बताया गया कि वित्तीय सेवा आयोग के अध्यक्ष ने हैकिंग में एआई उपकरणों के इस्तेमाल की संभावना से इनकार नहीं किया।
पुष्ट तथ्य और अभी अज्ञात बातें
पुष्ट तथ्य
- राष्ट्रपति ली को वित्तीय और सार्वजनिक संस्थानों में निजी जानकारी लीक होने तथा उनसे निपटने की स्थिति के बारे में जानकारी दी गई। उन्होंने पूरी जांच और उपाय तैयार करने का निर्देश दिया।
- खबरों में शिनहान बैंक के लगभग 25,000 ग्राहकों और हाना बैंक के 89 ग्राहकों की जानकारी लीक होने का उल्लेख किया गया।
- खबरों के अनुसार, वूरी बैंक और एनएच नोंगह्यप बैंक पर हैकिंग के प्रयास हुए, लेकिन उन्होंने उन्हें रोक दिया और निजी जानकारी लीक नहीं हुई।
- वित्तीय सेवा आयोग के अध्यक्ष ने वॉयस फ़िशिंग जैसी धोखाधड़ी में जानकारी के दुरुपयोग की आशंका पर चेतावनी दी और एआई उपकरणों के इस्तेमाल की संभावना से इनकार नहीं किया।
अभी अज्ञात बातें
- हर वित्तीय संस्थान से वास्तव में लीक हुई जानकारी के अंतिम प्रकार और कुल मात्रा
- हर घटना की जांच कौन कर रहा है, जांच के नतीजे क्या हैं और आगे कौन-से ठोस कदम उठाए जाएंगे
- जिन ग्राहकों की निजी जानकारी लीक हुई, उन्हें किस तरीके से सूचित किया गया
पाठकों को क्या जांचना चाहिए
- अपने वित्तीय संस्थान की आधिकारिक सूचना में जांचें कि वहां कोई घटना हुई है या नहीं और क्या आपकी जानकारी प्रभावित हुई है।
- यदि कोई सूचना दी गई है, तो देखें कि किस तरह की जानकारी लीक हुई और संस्थान ने क्या कदम उठाने की सलाह दी है।
- यदि वित्तीय संस्थान का प्रतिरूपण करने वाला कोई व्यक्ति आपसे संपर्क करे, तो मांगी गई जानकारी तुरंत न दें और आधिकारिक माध्यम से उसकी सत्यता की पुष्टि करें।
संदर्भ
- संदर्भित अन्य रिपोर्ट: koreatimes.co.kr
- संदर्भित अन्य रिपोर्ट: en.yna.co.kr

















