

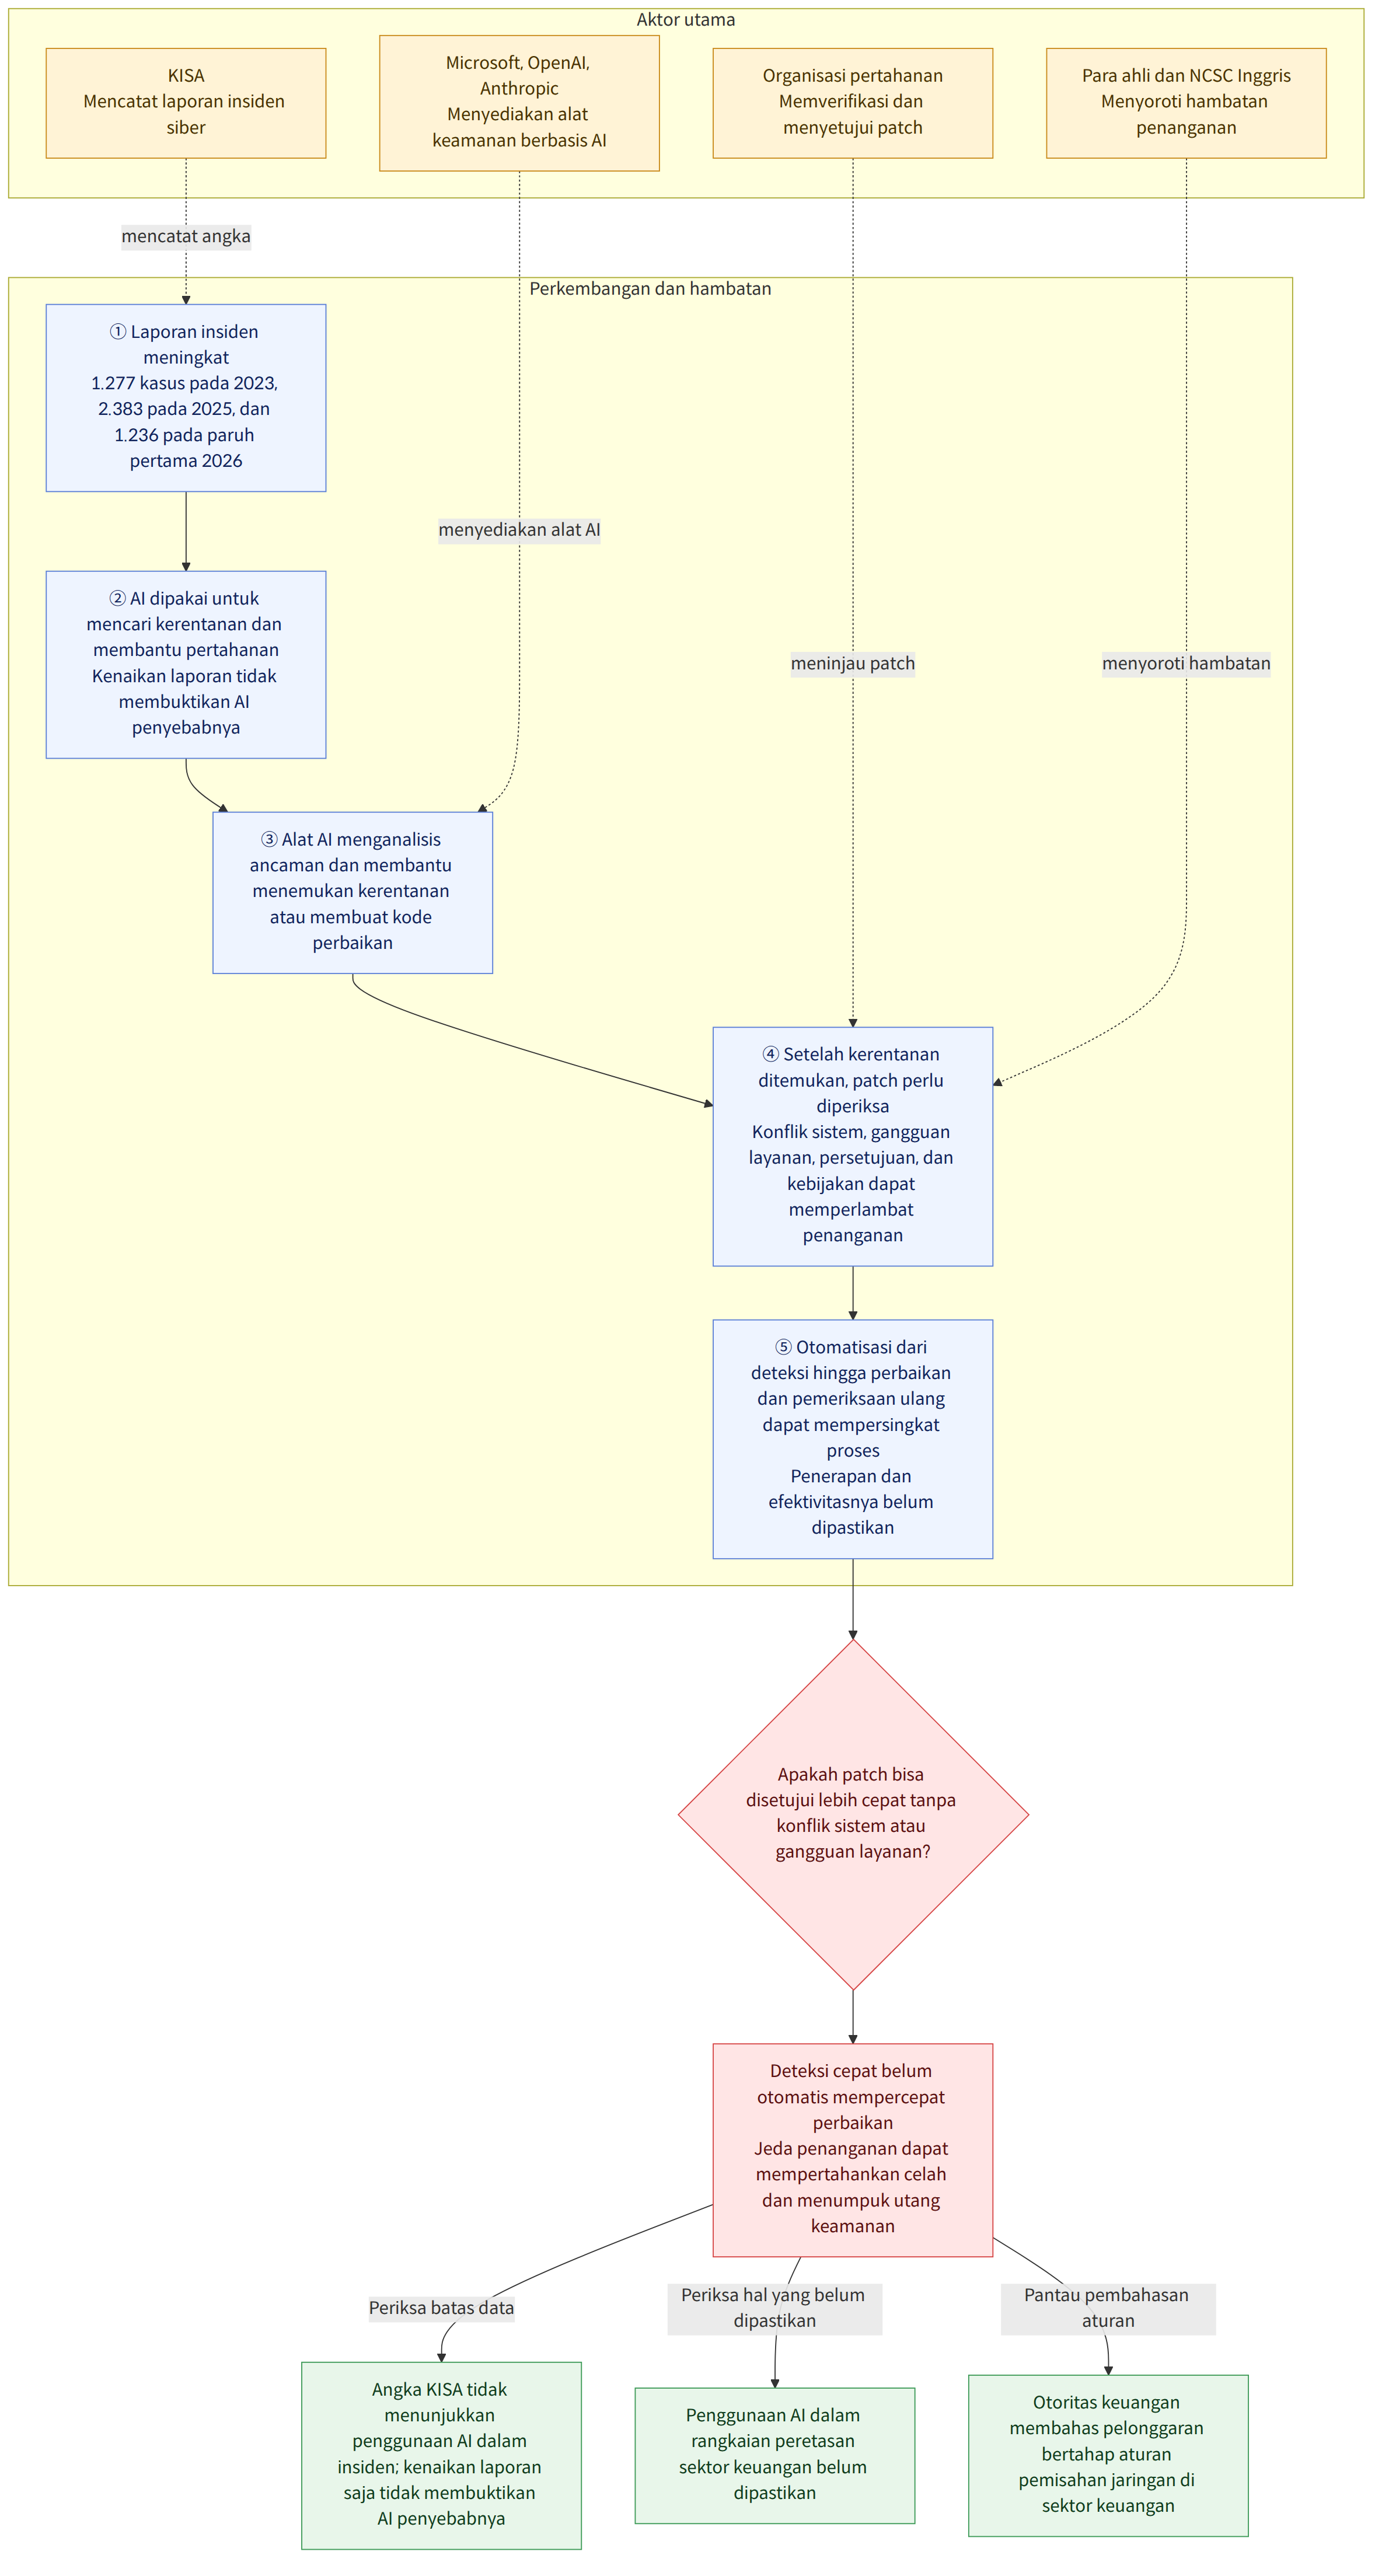
Di tengah meningkatnya laporan insiden siber di Korea Selatan, kecerdasan buatan (AI) digunakan baik oleh penyerang untuk mencari kerentanan maupun oleh pihak pertahanan untuk menganalisis dan memblokir ancaman. Namun, setelah menemukan kerentanan, pihak pertahanan masih harus menyiapkan patch dan memeriksa apakah patch tersebut berbenturan dengan sistem yang ada atau menyebabkan layanan terhenti. Intinya, untuk mempersempit kesenjangan kecepatan antara serangan dan pertahanan, hal yang dapat menjadi semakin penting adalah seberapa cepat dan aman proses verifikasi serta persetujuan patch dilakukan.
Latar belakang dan konteks
Menurut statistik Badan Internet dan Keamanan Korea (한국인터넷진흥원, KISA), laporan insiden siber di Korea Selatan meningkat dari 1.277 kasus pada 2023 menjadi 2.383 kasus pada 2025. Pada paruh pertama 2026, jumlah laporan mencapai 1.236 kasus, setara dengan jumlah laporan sepanjang 2023. Namun, statistik ini tidak menunjukkan apakah AI digunakan dalam insiden-insiden tersebut. Karena itu, kenaikan jumlah laporan saja tidak cukup untuk menyimpulkan bahwa AI menyebabkan atau menjadi pendorong utama kenaikan tersebut.
Para ahli memperkirakan bahwa tren peningkatan insiden siber dapat semakin tajam seiring meningkatnya pemanfaatan AI dalam serangan siber. Analisis mereka menyebut, ketika kecepatan menemukan kerentanan dan melancarkan serangan meningkat, beban penanganan di pihak pertahanan juga dapat bertambah. Secara khusus, perlu dibedakan bahwa belum dipastikan apakah AI benar-benar digunakan dalam rangkaian peretasan di sektor keuangan.
Pemanfaatan AI di pihak pertahanan juga berkembang. Defender XDR, platform keamanan perusahaan dari Microsoft, menganalisis sinyal ancaman yang dikumpulkan dari PC, server, dan akun menggunakan AI, lalu menekan penyebaran serangan, antara lain dengan memblokir komunikasi dari perangkat yang telah disusupi. XDR adalah platform keamanan yang menganalisis secara bersamaan sinyal keamanan yang dikumpulkan dari berbagai perangkat dan akun. OpenAI dan Anthropic juga masing-masing menyediakan model khusus keamanan siber yang membantu pekerjaan pertahanan, seperti menemukan kerentanan atau membuat kode perbaikan.
Arti berita ini
Walaupun alat AI dapat menemukan ancaman dengan lebih cepat, proses untuk benar-benar memperbaiki kerentanan yang ditemukan tetap membutuhkan waktu tersendiri. Patch adalah perubahan untuk memperbaiki masalah keamanan atau kesalahan pada perangkat lunak. Jika gagal memanfaatkan satu kerentanan, penyerang dapat mencoba kerentanan lain. Namun, pihak pertahanan harus memverifikasi kemungkinan konflik dengan sistem yang ada atau gangguan layanan setelah membuat atau memperoleh patch.
Yeom Heung-yeol, profesor emeritus di Departemen Keamanan Informasi Universitas Soonchunhyang, mengatakan bahwa pihak pertahanan harus melalui prosedur verifikasi dan persetujuan patch sehingga terdapat ketimpangan dengan penyerang dalam hal waktu dan upaya. Kwak Jin, profesor di Departemen Keamanan Siber Universitas Ajou, menyoroti kemungkinan munculnya “utang keamanan”, yakni situasi ketika sejumlah langkah ditunda atau tidak dilakukan karena kerentanan tidak dapat ditangani sekaligus. Utang keamanan berarti masalah keamanan yang ditunda tanpa diselesaikan terus menumpuk.
Kebijakan internal dan pengambilan keputusan organisasi juga dapat memengaruhi kecepatan penanganan. Dave Chisnall, CTO Pusat Keamanan Siber Nasional Inggris (NCSC), bulan lalu menyampaikan di blog resmi pusat tersebut bahwa pihak pertahanan sangat dibatasi oleh kebijakan organisasi. Artinya, proses meninjau dan menyetujui penerapan patch dapat berhubungan dengan kemampuan pertahanan nyata, sama seperti teknologi untuk menemukan kerentanan.
Sebagai contoh, jika sebuah organisasi menemukan kerentanan tetapi harus memeriksa kemungkinan konflik sistem sebelum menerapkan patch, waktu yang dibutuhkan untuk verifikasi dan persetujuan tetap ada meskipun AI pendeteksi memberi tahu dengan cepat. Dalam situasi ini, waktu penanganan dapat dipersingkat jika tersedia sistem yang mengotomatiskan proses mulai dari memastikan adanya kerentanan hingga memperbaikinya, lalu memeriksa kembali setelah penerapan untuk memastikan tidak ada masalah. Ini adalah penjelasan berdasarkan asumsi, bukan berarti tingkat penerapan otomatisasi atau efektivitasnya di berbagai organisasi telah dipastikan.
Informasi terkait kebijakan dan dukungan
Otoritas keuangan sedang membahas langkah untuk secara bertahap melonggarkan aturan pemisahan jaringan di sektor keuangan demi pemanfaatan teknologi baru. Pemisahan jaringan adalah metode keamanan yang memisahkan jaringan kerja internal dari jaringan internet eksternal. Pembahasan pelonggaran aturan berkaitan dengan lingkungan yang memungkinkan pemanfaatan teknologi baru di sektor keuangan, tetapi berdasarkan informasi yang tersedia, waktu penerapan, cakupan pelonggaran secara terperinci, dan persyaratan tiap lembaga tidak dapat dipastikan.
Karena itu, pembahasan pelonggaran aturan tersebut tidak boleh ditafsirkan sebagai tanda bahwa lembaga keuangan telah menerapkan alat keamanan AI atau bahwa metode pemisahan jaringan sudah berubah. Penerapan nyata dan ketentuannya perlu diperiksa secara terpisah.
Fakta yang telah dipastikan dan hal yang belum diketahui
Fakta yang telah dipastikan
- Laporan insiden siber di Korea Selatan berjumlah 1.277 kasus pada 2023, 2.383 kasus pada 2025, dan 1.236 kasus pada paruh pertama 2026.
- Statistik KISA tidak mengelompokkan insiden berdasarkan apakah AI digunakan.
- Defender XDR menganalisis sinyal ancaman yang diperoleh dari berbagai perangkat dan akun menggunakan AI, lalu menekan penyebaran, antara lain dengan memblokir komunikasi dari perangkat yang telah disusupi.
- OpenAI dan Anthropic menyediakan model khusus keamanan siber yang membantu menemukan kerentanan dan membuat kode perbaikan.
- Para ahli menekankan otomatisasi patch, pengelolaan utang keamanan, dan verifikasi ulang secara berkelanjutan setelah penerapan.
Hal yang belum diketahui
- Belum dipastikan apakah AI benar-benar digunakan dalam rangkaian peretasan di sektor keuangan.
- Tingkat penerapan otomatisasi patch dan dampak penerapannya di tiap organisasi tidak dijelaskan.
- Jadwal dan cakupan terperinci pelonggaran aturan pemisahan jaringan di sektor keuangan tidak dapat dipastikan dari informasi yang tersedia.
Hal yang perlu diperiksa pembaca
- Jika Anda bertugas menangani keamanan organisasi, Anda dapat memeriksa prosedur yang diperlukan untuk memverifikasi dan menyetujui patch setelah kerentanan ditemukan, serta apakah ada tahapan yang menyebabkan keterlambatan.
- Periksa apakah kerentanan yang patch-nya ditunda terus menumpuk, lalu kelola daftar hal yang penanganannya ditunda beserta statusnya.
- Periksa apakah tersedia prosedur untuk terus memverifikasi setelah patch diterapkan guna memastikan tidak ada masalah pada sistem atau layanan.
















