
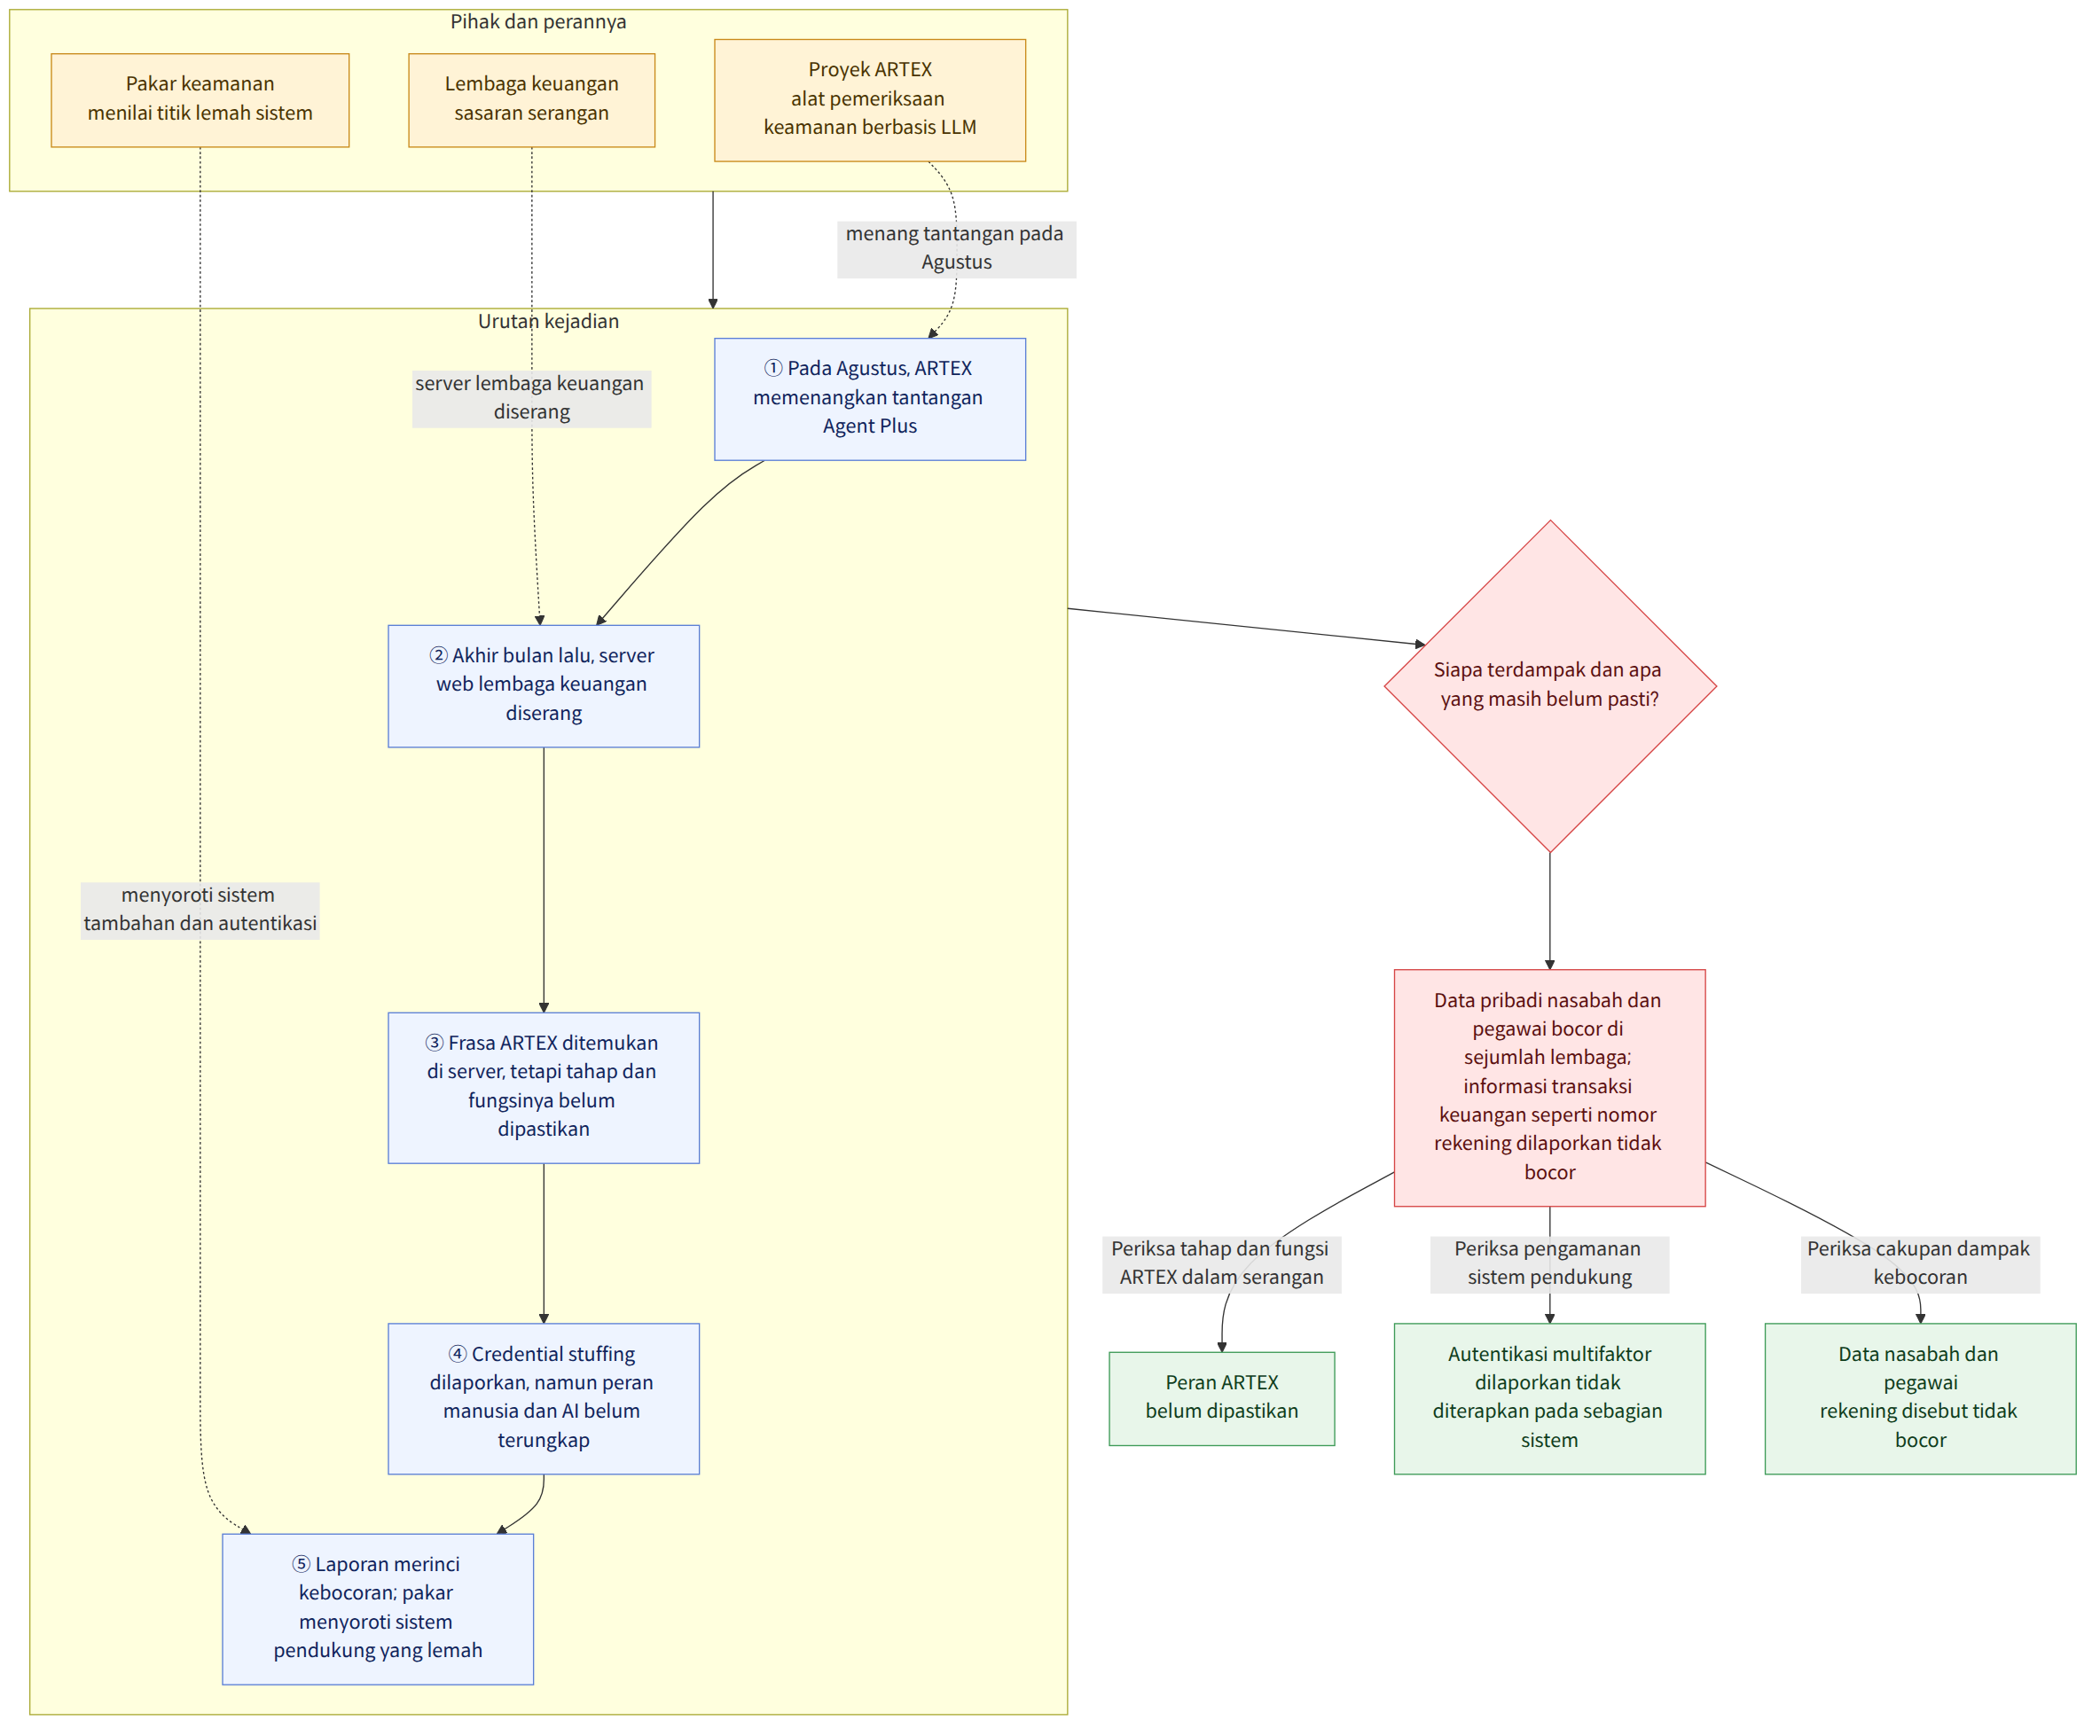
Di server web yang digunakan dalam serangan peretasan terhadap lembaga keuangan domestik, termasuk Shinhan Bank (신한은행), pada akhir bulan lalu ditemukan frasa ‘ARTEX (아텍스)-Konsol Pengujian Penetrasi Otonom’. ARTEX adalah alat pemeriksaan keamanan berbasis model bahasa besar (LLM, model kecerdasan buatan yang dilatih menggunakan dokumen dan data dalam jumlah besar untuk menghasilkan teks dan memproses informasi). Laporan yang mengacu pada penjelasan industri keamanan mengemukakan kemungkinan bahwa alat ini disalahgunakan dalam serangan tersebut, tetapi belum dipastikan pada tahap mana dalam proses serangan alat itu digunakan atau fungsi apa yang dijalankannya.
Pada periode yang sama, kebocoran informasi pribadi atau upaya serangan dilaporkan terjadi di sektor keuangan, tidak hanya pada bank, tetapi juga pada bank tabungan, perusahaan pembiayaan, dan lembaga keuangan mutual. Pertanyaan penting dalam kabar ini tidak berhenti pada ‘Apakah AI meretas?’ Jejak alat AI mungkin menunjukkan bahwa serangan dapat dilakukan lebih cepat atau lebih canggih, tetapi kerentanan sistem dan kondisi pengelolaan yang memungkinkan serangan semacam itu berhasil juga perlu ditelaah.
Latar belakang dan konteks
Proyek ARTEX adalah alat yang dipublikasikan di GitHub. Pada Agustus lalu, proyek ini memenangkan tantangan kemampuan menyerang ‘Agent Plus’ (에이전트 플러스), yang diselenggarakan Pusat Respons Keamanan Baidu, Tiongkok. Fakta bahwa frasa terkait ARTEX ditemukan di server web yang digunakan dalam serangan ini menjadi petunjuk adanya kemungkinan hubungan antara ARTEX dan serangan tersebut. Namun, sekadar menemukan nama alat itu di server tidak cukup untuk menyimpulkan bahwa ARTEX menjalankan seluruh proses serangan atau menyusup secara mandiri tanpa campur tangan manusia.
Credential stuffing, yang diberitakan sebagai metode serangan kali ini, adalah cara mencuri informasi pribadi dengan berulang kali memasukkan nama pengguna dan kata sandi yang diedarkan secara ilegal di dark web untuk masuk ke akun. Sebelumnya, bot otomatis digunakan untuk memasukkan informasi login secara mekanis berdasarkan perintah yang telah ditulis oleh peretas. Kali ini, muncul dugaan bahwa alat yang mencari kerentanan sistem berbasis LLM untuk melancarkan serangan telah digunakan, tetapi peran masing-masing manusia dan AI dalam proses serangan belum diungkap.
Profesor Hwang Seok-jin dari Universitas Dongguk (동국대) menjelaskan bahwa seseorang mungkin memerlukan 5 detik untuk memasukkan informasi login, bot otomatis konvensional 1 detik, dan agen AI 0,3–0,5 detik. Ia juga mengatakan bahwa agen AI dapat menyaring akun yang tidak sesuai dengan kondisi sistem sehingga serangan menjadi lebih terarah. Ini merupakan penjelasan mengenai kecepatan dan kemampuan yang mungkin dicapai, bukan konfirmasi bahwa kecepatan atau kemampuan tersebut benar-benar digunakan dalam insiden ini.
Laporan tentang sektor keuangan juga secara umum mengungkap karakteristik sistem operasional yang menjadi sasaran serangan. Layanan pencarian untuk perekrut pinjaman Shinhan Bank dan sistem sejenis bukanlah jaringan utama yang digunakan pelanggan, melainkan sistem tambahan dan pendukung operasional. Sistem-sistem tersebut dilaporkan memiliki pengamanan yang relatif longgar, termasuk tidak menerapkan autentikasi multifaktor. Profesor Kim Myeong-ju dari Universitas Wanita Seoul (서울여대) menekankan bahwa persoalan utamanya bukan apakah AI digunakan, melainkan kegagalan mengelola kerentanan sistem tambahan bank dengan semestinya.
Arti kabar ini
Menurut laporan sektor keuangan, dipastikan bahwa informasi pribadi sekitar 25.000 nasabah Shinhan Bank—antara lain nama, nomor telepon, pendapatan tahunan, nama tempat kerja, dan sebagian nomor registrasi penduduk—telah bocor. Dilaporkan pula bahwa informasi 119 nasabah di KB Kookmin Bank (국민은행) dan 89 nasabah di Hana Bank (하나은행) bocor. Dalam upaya serangan terhadap server web eksternal di Busan Bank (부산은행), informasi 11 pegawai pengembang dari perusahaan mitra terungkap. Woori Bank (우리은행) dan NH Nonghyup Bank (NH농협은행) dilaporkan mengalami serangan serupa, tetapi tidak sampai terjadi kebocoran informasi.
Di sektor keuangan nonbank, dilaporkan bahwa informasi sekitar 40.000 nasabah Yesaram Savings Bank (예가람저축은행) dan informasi 146 perekrut pinjaman Hyundai Capital (현대캐피탈) bocor. Federasi Pusat Saemaul Geumgo (새마을금고중앙회) dan Layanan Keuangan Mutual Nonghyup (농협 상호금융) dilaporkan menghadapi upaya akses serupa, tetapi berhasil bertahan. Sektor keuangan menjelaskan bahwa sistem yang diserang terpisah dari layanan internet dan mobile banking, sehingga informasi transaksi keuangan seperti nomor rekening tidak bocor. Namun, informasi yang bocor dapat mencakup nomor kontak serta informasi pendapatan dan tempat kerja, sehingga muncul kekhawatiran akan dampak lanjutan berupa panggilan atau pesan palsu yang seolah-olah mengetahui konsultasi pinjaman yang sebenarnya pernah dilakukan korban.
Karena itu, selain memastikan apakah informasi telah bocor, penting juga untuk waspada terhadap penipuan yang menggunakan informasi bocor tersebut. Misalnya, meskipun seseorang yang pernah berkonsultasi tentang pinjaman menerima panggilan atau pesan yang seolah-olah mengetahui isi konsultasinya, lebih aman untuk tidak menganggap orang tersebut sebagai pegawai lembaga keuangan hanya berdasarkan informasi yang diketahuinya. Dilaporkan bahwa lembaga-lembaga keuangan memberi tahu nasabah terdampak secara langsung mengenai kebocoran dan cara mencegah dampak lanjutan, serta menyampaikan kebijakan untuk mengganti seluruh kerugian yang timbul akibat kebocoran informasi kali ini.
Dalam perspektif yang lebih luas, isu utama dalam insiden ini adalah bahwa sistem pendukung operasional tidak otomatis berisiko rendah hanya karena bukan jaringan utama yang digunakan pelanggan. Layanan yang digunakan perekrut pinjaman atau pegawai juga dapat menyimpan informasi pribadi, dan jika autentikasinya relatif longgar, sistem itu dapat menjadi jalur yang dibidik penyerang. Bersamaan dengan pemeriksaan terhadap kecepatan dan kemampuan otomatisasi AI, meninjau sistem mana yang dapat diakses dari luar serta bagaimana akun dan autentikasi dikelola dapat menjadi tugas utama untuk mencegah insiden serupa terulang.
Informasi terkait peraturan dan dukungan
Menurut panduan hukum internal, Pasal 48 ayat 1 Undang-Undang Jaringan Informasi dan Komunikasi (정보통신망법) menjadi dasar untuk menilai apakah seseorang memiliki hak akses yang sah ke jaringan informasi dan komunikasi serta apakah ia melampaui batas akses yang diizinkan. Fakta bahwa seseorang mengetahui nama pengguna dan kata sandi atau pernah mendapat izin untuk menggunakannya tidak dengan sendirinya membuktikan bahwa ia masih memiliki hak akses saat ini. Keadaan konkret, seperti hak dan batas akses yang diberikan penyedia layanan, perlu diperiksa.
Karena itu, laporan bahwa alat bernama ARTEX ditemukan di server yang digunakan untuk menyerang tidak cukup untuk menyimpulkan tanggung jawab hukum pelaku tertentu atau menetapkan bahwa suatu tindak pidana telah terjadi. Riwayat akses, hak akses, tindakan, dan bukti yang sebenarnya perlu diperiksa. Panduan hukum tersebut juga mengingatkan bahwa kesimpulan suatu kasus dapat berbeda bergantung pada peraturan yang berlaku saat itu dan fakta spesifik masing-masing kasus; oleh sebab itu, dalam perkara nyata, peraturan yang berlaku dan bukti konkret perlu diperiksa.
Hal-hal yang diberitakan secara berbeda
Fokus dan tingkat perincian dalam berbagai laporan berbeda-beda. Laporan terkait ARTEX berfokus pada frasa yang ditemukan di server penyerang dan karakteristik alat tersebut, serta menekankan bahwa belum jelas pada tahap mana ARTEX digunakan. Laporan mengenai sektor keuangan secara keseluruhan memaparkan kasus kebocoran dan upaya yang berhasil dicegah di sejumlah lembaga keuangan, jumlah sebagian korban, serta jenis informasi yang bocor. Laporan-laporan itu membahas aspek insiden yang berbeda dan bukan berarti penggunaan ARTEX yang sebenarnya atau skala keseluruhan dampak telah dipastikan.
Fakta yang telah dipastikan dan hal-hal yang belum diketahui
Fakta yang telah dipastikan
- Dilaporkan bahwa frasa terkait ARTEX ditemukan di server web yang digunakan untuk menyerang.
- ARTEX adalah alat pemeriksaan keamanan berbasis LLM yang dipublikasikan di GitHub dan memenangkan tantangan kemampuan menyerang pada Agustus lalu.
- Kebocoran informasi pribadi atau upaya serangan dari luar dilaporkan terjadi di sejumlah perusahaan sektor keuangan.
- Beberapa sistem pendukung operasional, seperti layanan pencarian untuk perekrut pinjaman Shinhan Bank, berbeda dari jaringan utama yang digunakan pelanggan dan dilaporkan memiliki sistem keamanan yang relatif longgar.
- Dilaporkan bahwa Presiden Lee Jae-myung (이재명 대통령) menerima laporan mengenai insiden kebocoran informasi pribadi di lembaga keuangan dan publik serta status penanganannya, lalu memerintahkan penyelidikan menyeluruh dan penyusunan langkah-langkah penanganan.
Hal-hal yang belum diketahui
- Pada tahap mana dalam serangan ARTEX benar-benar digunakan, dan fungsi apa yang dijalankannya?
- Sejauh mana manusia dan AI masing-masing terlibat dalam proses serangan?
- Bagaimana skala kebocoran informasi pribadi dan cakupan dampak dari seluruh kasus yang diberitakan akan dipastikan?
- Apakah ada upaya serangan terhadap perusahaan keuangan lain yang belum dilaporkan ke publik?
Hal yang perlu diperiksa pembaca
- Jika menerima pemberitahuan kebocoran informasi pribadi dari lembaga keuangan terkait, periksa informasi apa saja yang terdampak dan cermati langkah pencegahan yang disampaikan.
- Jangan langsung memercayai panggilan atau pesan yang menyebut konsultasi pinjaman atau informasi keuangan; periksa secara terpisah identitas yang diklaim oleh penelepon atau pengirim serta jalur kontaknya.
- Jika mencurigai telah menjadi korban akibat penggunaan informasi yang bocor, simpan pemberitahuan terkait dan catatan konsultasi, lalu periksa prosedur pelaporan dan penggantian kerugian yang diumumkan lembaga keuangan.
Referensi
- Tindak Pidana Lainnya dalam Kitab Undang-Undang Hukum Pidana: Unsur Pembentukan dan Hal yang Perlu Diperhatikan
- Liputan lain yang dirujuk: hani.co.kr
- Liputan lain yang dirujuk: hani.co.kr

















