
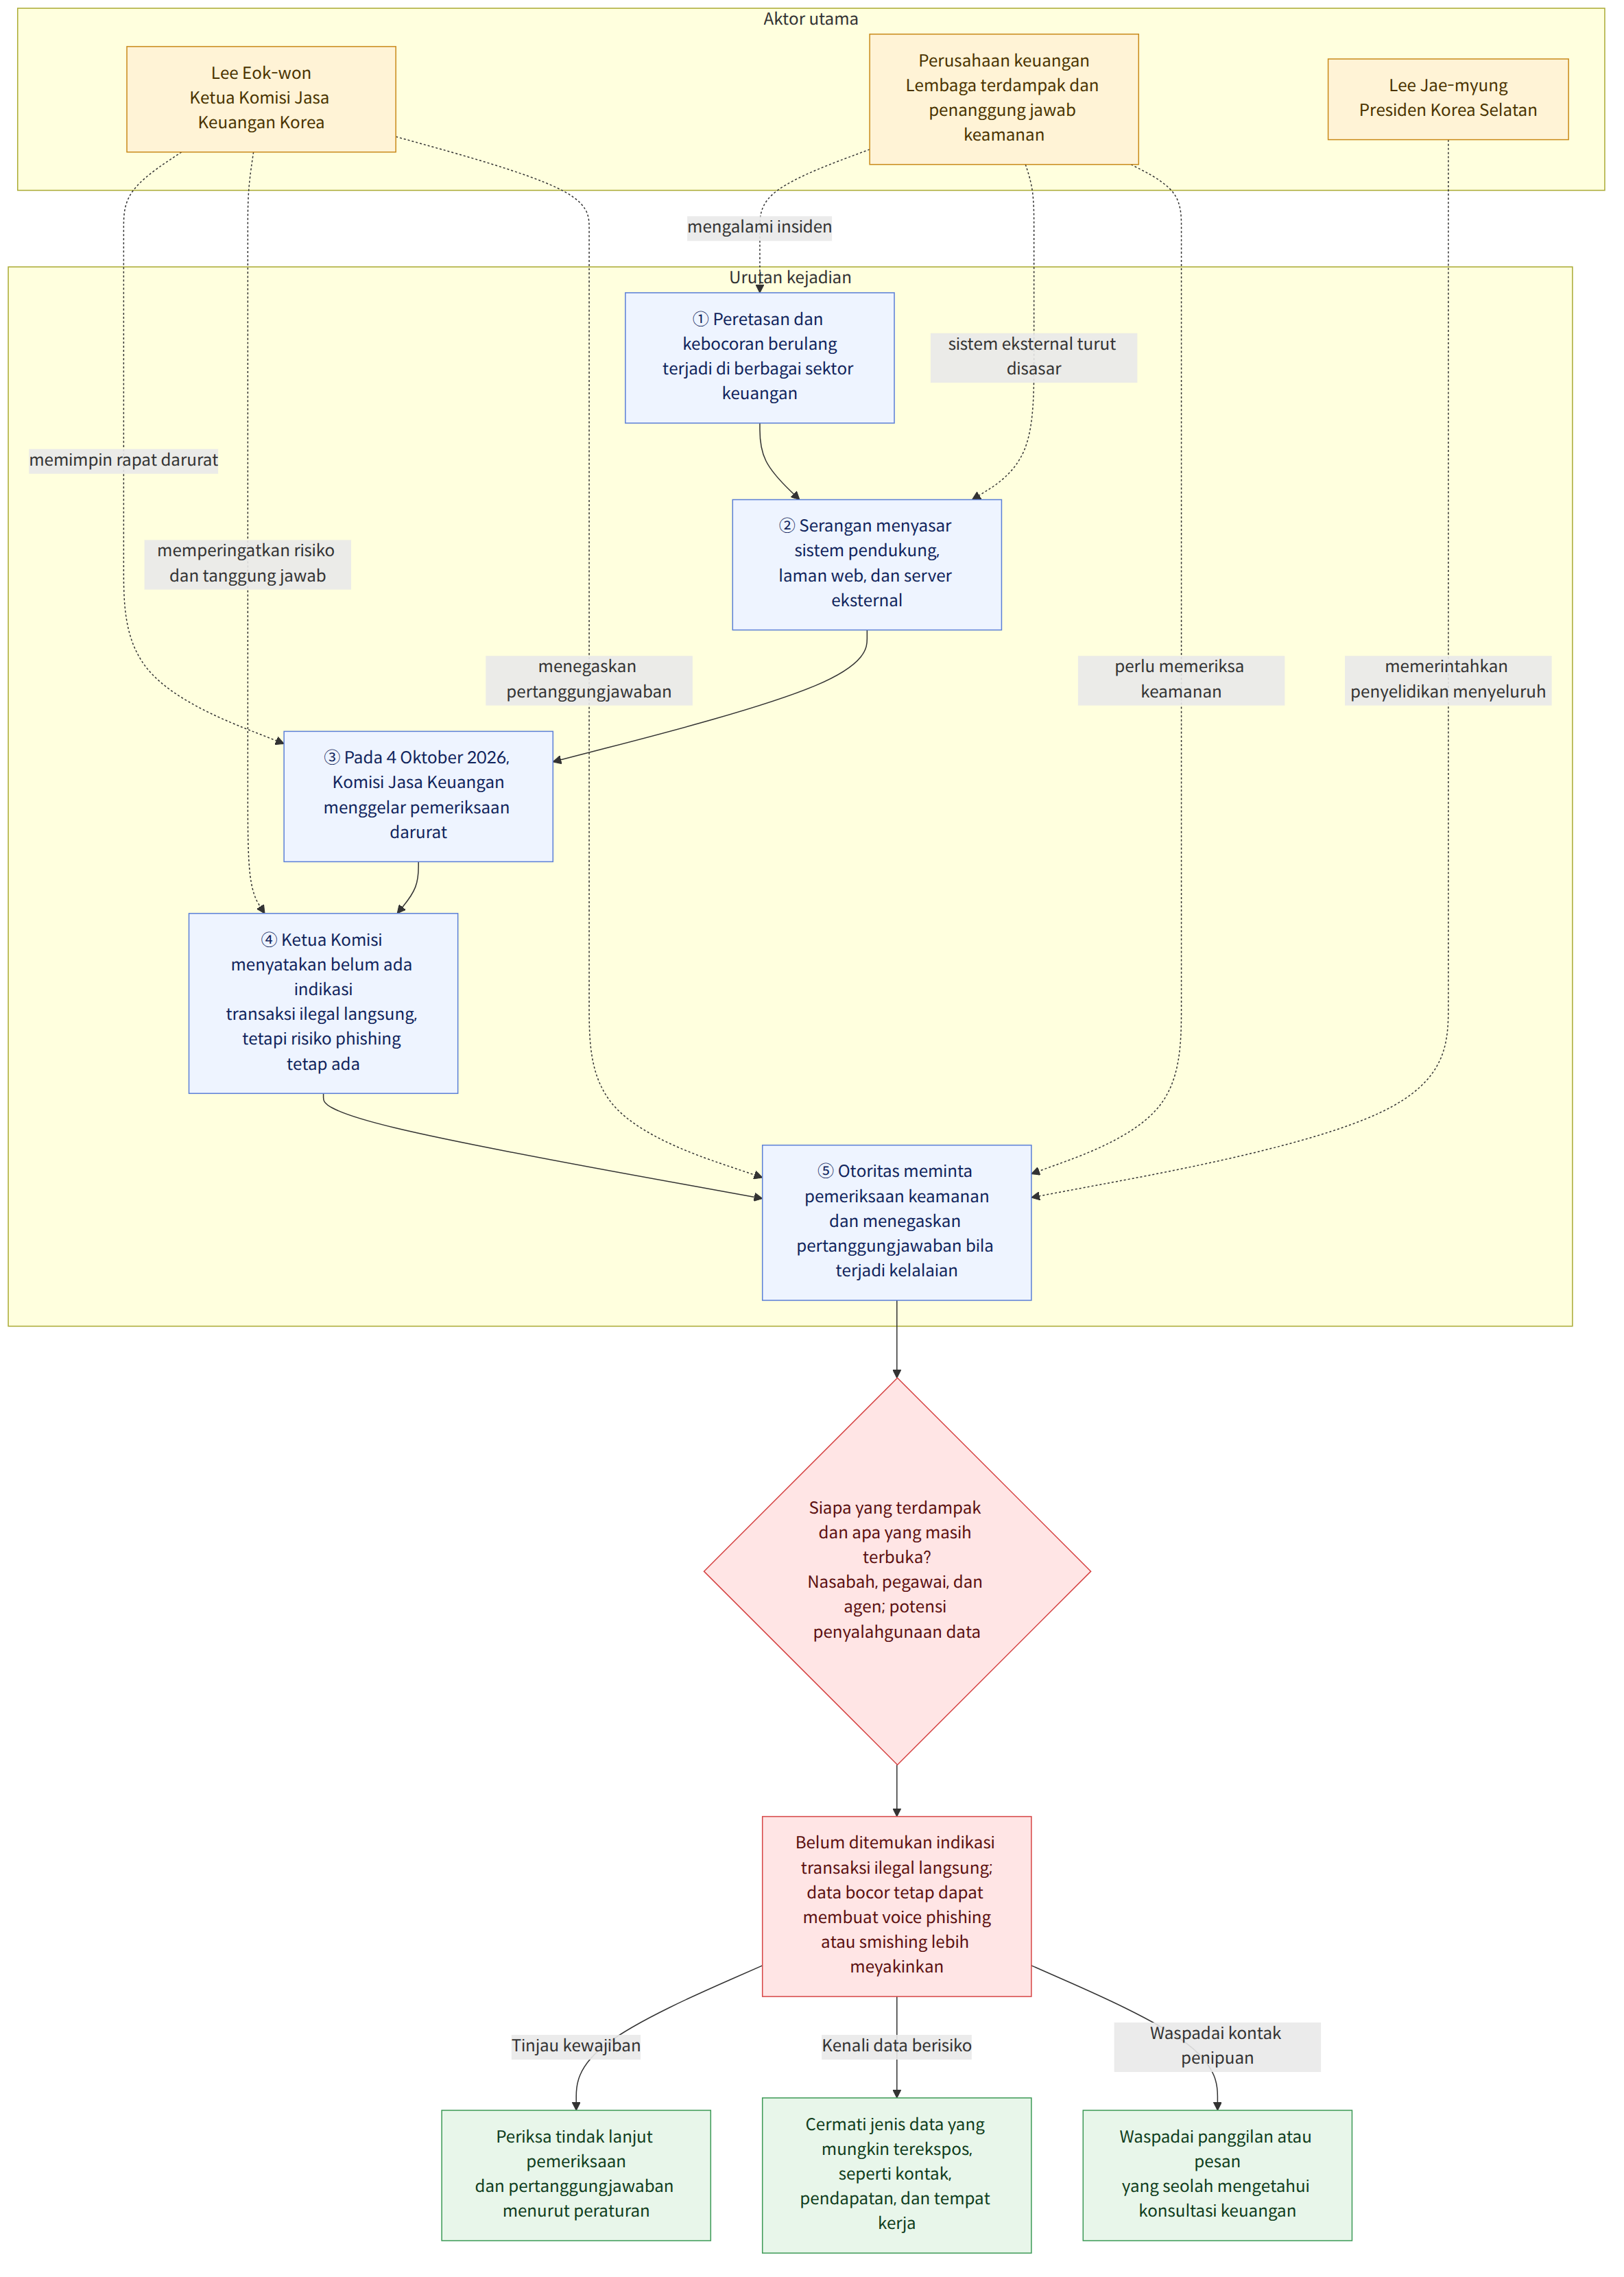
Pada 4 Oktober 2026, Lee Eok-won, Ketua Komisi Jasa Keuangan Korea (금융위원회), menggelar rapat pemeriksaan darurat untuk seluruh sektor keuangan di Kompleks Pemerintahan Seoul (정부서울청사). Ia menyatakan bahwa insiden peretasan terjadi berturut-turut dalam waktu singkat di berbagai sektor, termasuk perbankan, bank tabungan, dan perusahaan pembiayaan, serta meminta sektor keuangan untuk meningkatkan kewaspadaan ke tingkat tertinggi. Ia menjelaskan bahwa kemungkinan serangan yang memanfaatkan kecerdasan buatan (AI) juga tidak dapat dikesampingkan. Namun, ia menyatakan bahwa hingga saat ini belum ditemukan indikasi kebocoran informasi sensitif pelanggan yang dapat langsung digunakan, misalnya, untuk melakukan transaksi ilegal.
Latar belakang dan konteks
Hal yang menarik perhatian dalam insiden kali ini adalah bahwa sasaran serangan disebut mencakup area yang relatif kurang mendapat perhatian dalam pengelolaan, seperti sistem pendukung pekerjaan serta laman web dan server eksternal, bukan internet banking atau mobile banking yang digunakan langsung oleh nasabah. Ketua Komisi mengatakan bahwa kasus telah ditemukan ketika laman dan server eksternal yang digunakan agen pemasaran pinjaman atau karyawan untuk mempermudah pekerjaan dimanfaatkan dalam serangan. Artinya, sekalipun bukan sistem transaksi inti di dalam perusahaan keuangan, celah dalam lingkungan kerja yang terhubung dengannya dapat berujung pada terbukanya informasi pribadi.
Dalam rapat pada 4 Oktober, Ketua Komisi menyatakan bahwa jika insiden serupa terjadi karena pemeriksaan dan penanganan yang diperlukan diabaikan, padahal informasi serangan dan kasus insiden telah dibagikan kepada sektor keuangan, pihak terkait akan dimintai pertanggungjawaban secara tegas sesuai peraturan perundang-undangan. Rapat tersebut dihadiri para ketua asosiasi sektor perbankan, investasi keuangan, asuransi, perusahaan pembiayaan, bank tabungan, keuangan mutual, aset virtual, dan fintech, serta para eksekutif perusahaan keuangan yang mengalami insiden peretasan. Presiden Lee Jae-myung juga dilaporkan telah menerima laporan mengenai insiden kebocoran informasi pribadi di lembaga keuangan dan lembaga publik serta status penanganannya, lalu menginstruksikan dilakukannya penyelidikan menyeluruh dan penyusunan langkah penanggulangan.
Kasus kebocoran informasi yang dikonfirmasi dalam pemberitaan lain mencakup nama, nomor telepon, pendapatan tahunan, nama tempat kerja, dan sebagian nomor registrasi penduduk dari sekitar 25.000 nasabah Bank Shinhan (신한은행); informasi 119 nasabah Bank KB Kookmin (KB국민은행); dan informasi 89 nasabah Bank Hana (하나은행). Dilaporkan pula bahwa informasi 11 karyawan pengembang dari pihak luar di Bank Busan (부산은행) terekspos. Yegaram Savings Bank (예가람저축은행) mengumumkan bahwa nama, tanggal lahir, dan informasi kontak sekitar 40.000 nasabah bocor, sementara Hyundai Capital (현대캐피탈) dilaporkan telah mengetahui adanya kebocoran informasi 146 agen pemasaran pinjaman.
Arti berita ini
Namun, jika nama atau informasi kontak dipadukan dengan informasi pendapatan, tempat kerja, atau pinjaman, informasi tersebut dapat disalahgunakan dalam voice phishing atau smishing yang membuat pelaku seolah-olah mengetahui isi konsultasi keuangan korban. Karena itu, risikonya tidak terbatas pada “akses ke rekening”; yang juga perlu diperhatikan adalah kemungkinan informasi yang bocor digunakan untuk membuat kontak penipuan tampak lebih meyakinkan.
Sebagai contoh, jika seseorang yang pernah berkonsultasi mengenai pinjaman dengan perusahaan keuangan termasuk di antara pihak yang informasinya bocor, ia mungkin mengira telepon atau pesan yang seolah-olah mengetahui isi konsultasi tersebut benar-benar berasal dari perusahaan keuangan. Ini merupakan contoh hipotetis untuk menjelaskan kemungkinan yang ada, bukan berarti pelanggan tertentu benar-benar telah menerima kontak semacam itu. Ketua Komisi juga mengatakan bahwa kemungkinan dampak lanjutan, seperti voice phishing dan smishing yang memanfaatkan informasi yang bocor, tidak dapat dikesampingkan.
Tanggung jawab perusahaan keuangan tidak hanya mencakup pertahanan teknis, tetapi juga pemeriksaan laman dan server eksternal serta sistem pendukung pekerjaan, dan peninjauan apakah mereka telah menanggapi informasi serangan yang sudah diketahui. Otoritas menyatakan akan meminta pertanggungjawaban sesuai peraturan perundang-undangan atas insiden serupa yang terjadi akibat kelalaian dalam pemeriksaan dan penanganan. Ada pula laporan bahwa perusahaan keuangan telah mengirimkan pemberitahuan secara individual dan memberikan panduan pencegahan kerugian. Karena itu, bagi pelanggan yang menerima pemberitahuan kebocoran informasi, penting untuk memeriksa isi pemberitahuan dan kebijakan kompensasi jika benar-benar terjadi kerugian.
Perbedaan dalam pemberitaan
Daftar “pihak yang dipastikan mengalami kebocoran informasi” berbeda-beda, bergantung pada waktu pemberitaan dan cakupan yang dibahas. Pemberitaan mengenai rapat Ketua Komisi menyebut Bank Shinhan, Bank KB Kookmin, Bank Hana, BNK Busan Bank (BNK부산은행), Hyundai Capital, Yegaram Savings Bank, dan Wellcom Savings Bank (웰컴저축은행) sebagai kasus kebocoran yang telah dikonfirmasi. Pemberitaan lain menyebut bahwa serangan serupa juga terjadi di Woori Bank (우리은행) dan NH Nonghyup Bank (NH농협은행), tetapi tidak berujung pada kebocoran informasi, serta melaporkan upaya penyusupan ke Federasi Pusat Saemaul Geumgo (새마을금고중앙회) dan unit keuangan mutual Nonghyup (농협 상호금융). Karena itu, tempat yang diserang atau mengalami upaya serangan harus dibedakan dari tempat yang kebocoran informasinya telah dikonfirmasi.
Sehari sebelumnya, Wellcom Savings Bank melaporkan kepada otoritas bahwa, berdasarkan pemeriksaan internal, diperkirakan hingga 2.200 data terkait nasabah badan usaha telah bocor. Karena kasus ini berbeda dari kebocoran informasi nasabah perorangan yang dibahas secara terperinci dalam pemberitaan lain, baik dari segi pihak yang terdampak maupun jenis informasinya, angka tersebut tidak dapat dijumlahkan atau dibandingkan sebagai satu angka total dampak. Dari pemberitaan yang tersedia, juga belum dapat diketahui apakah cakupan akhir kebocoran di masing-masing perusahaan keuangan telah dipastikan.
Fakta yang telah dikonfirmasi dan hal yang belum diketahui
Fakta yang telah dikonfirmasi
- Pada 4 Oktober, Ketua Komisi Jasa Keuangan menggelar rapat pemeriksaan darurat untuk seluruh sektor keuangan dan meminta kewaspadaan ditingkatkan ke tingkat tertinggi.
- Kasus-kasus menunjukkan bahwa area yang relatif kurang mendapat perhatian dalam pengelolaan, seperti laman web dan server eksternal serta sistem pendukung pekerjaan, menjadi sasaran serangan.
- Ketua Komisi Jasa Keuangan mengatakan bahwa hingga saat ini belum ditemukan indikasi kebocoran informasi sensitif pelanggan yang dapat langsung digunakan untuk transaksi ilegal dan sejenisnya.
- Wellcom Savings Bank melaporkan kepada otoritas bahwa diperkirakan hingga 2.200 data terkait nasabah badan usaha telah bocor.
Hal yang belum diketahui
- Belum diketahui siapa pihak di balik serangan dan bagaimana tepatnya jalur penyusupan yang digunakan.
- Belum dapat diketahui apakah jenis dan jumlah keseluruhan informasi yang bocor dari masing-masing perusahaan keuangan telah dipastikan secara final.
- Belum terkonfirmasi apakah AI benar-benar digunakan dalam serangan.
Hal yang perlu diperiksa pembaca
- Jika menerima pemberitahuan kebocoran informasi dari perusahaan keuangan, periksa informasi apa yang terekspos dan kapan, serta apakah informasi Anda termasuk di dalamnya.
- Periksa langkah pencegahan yang disampaikan dan kebijakan kompensasi jika terjadi kerugian. Untuk telepon atau pesan mencurigakan yang mengatasnamakan perusahaan keuangan, pastikan kebenarannya melalui saluran konfirmasi resmi perusahaan tersebut.
- Dilaporkan bahwa perusahaan keuangan akan memberi tahu pelanggan terdampak secara individual mengenai kebocoran informasi dan cara mencegah dampak lanjutan, serta memiliki kebijakan untuk mengganti seluruh kerugian jika dampak tersebut terjadi akibat kebocoran informasi kali ini. Ketentuan dan prosedur penerapan sebenarnya perlu diperiksa melalui pemberitahuan dari masing-masing perusahaan keuangan.
Referensi
- Liputan lain yang dirujuk: hani.co.kr
- Liputan lain yang dirujuk: hani.co.kr

















