
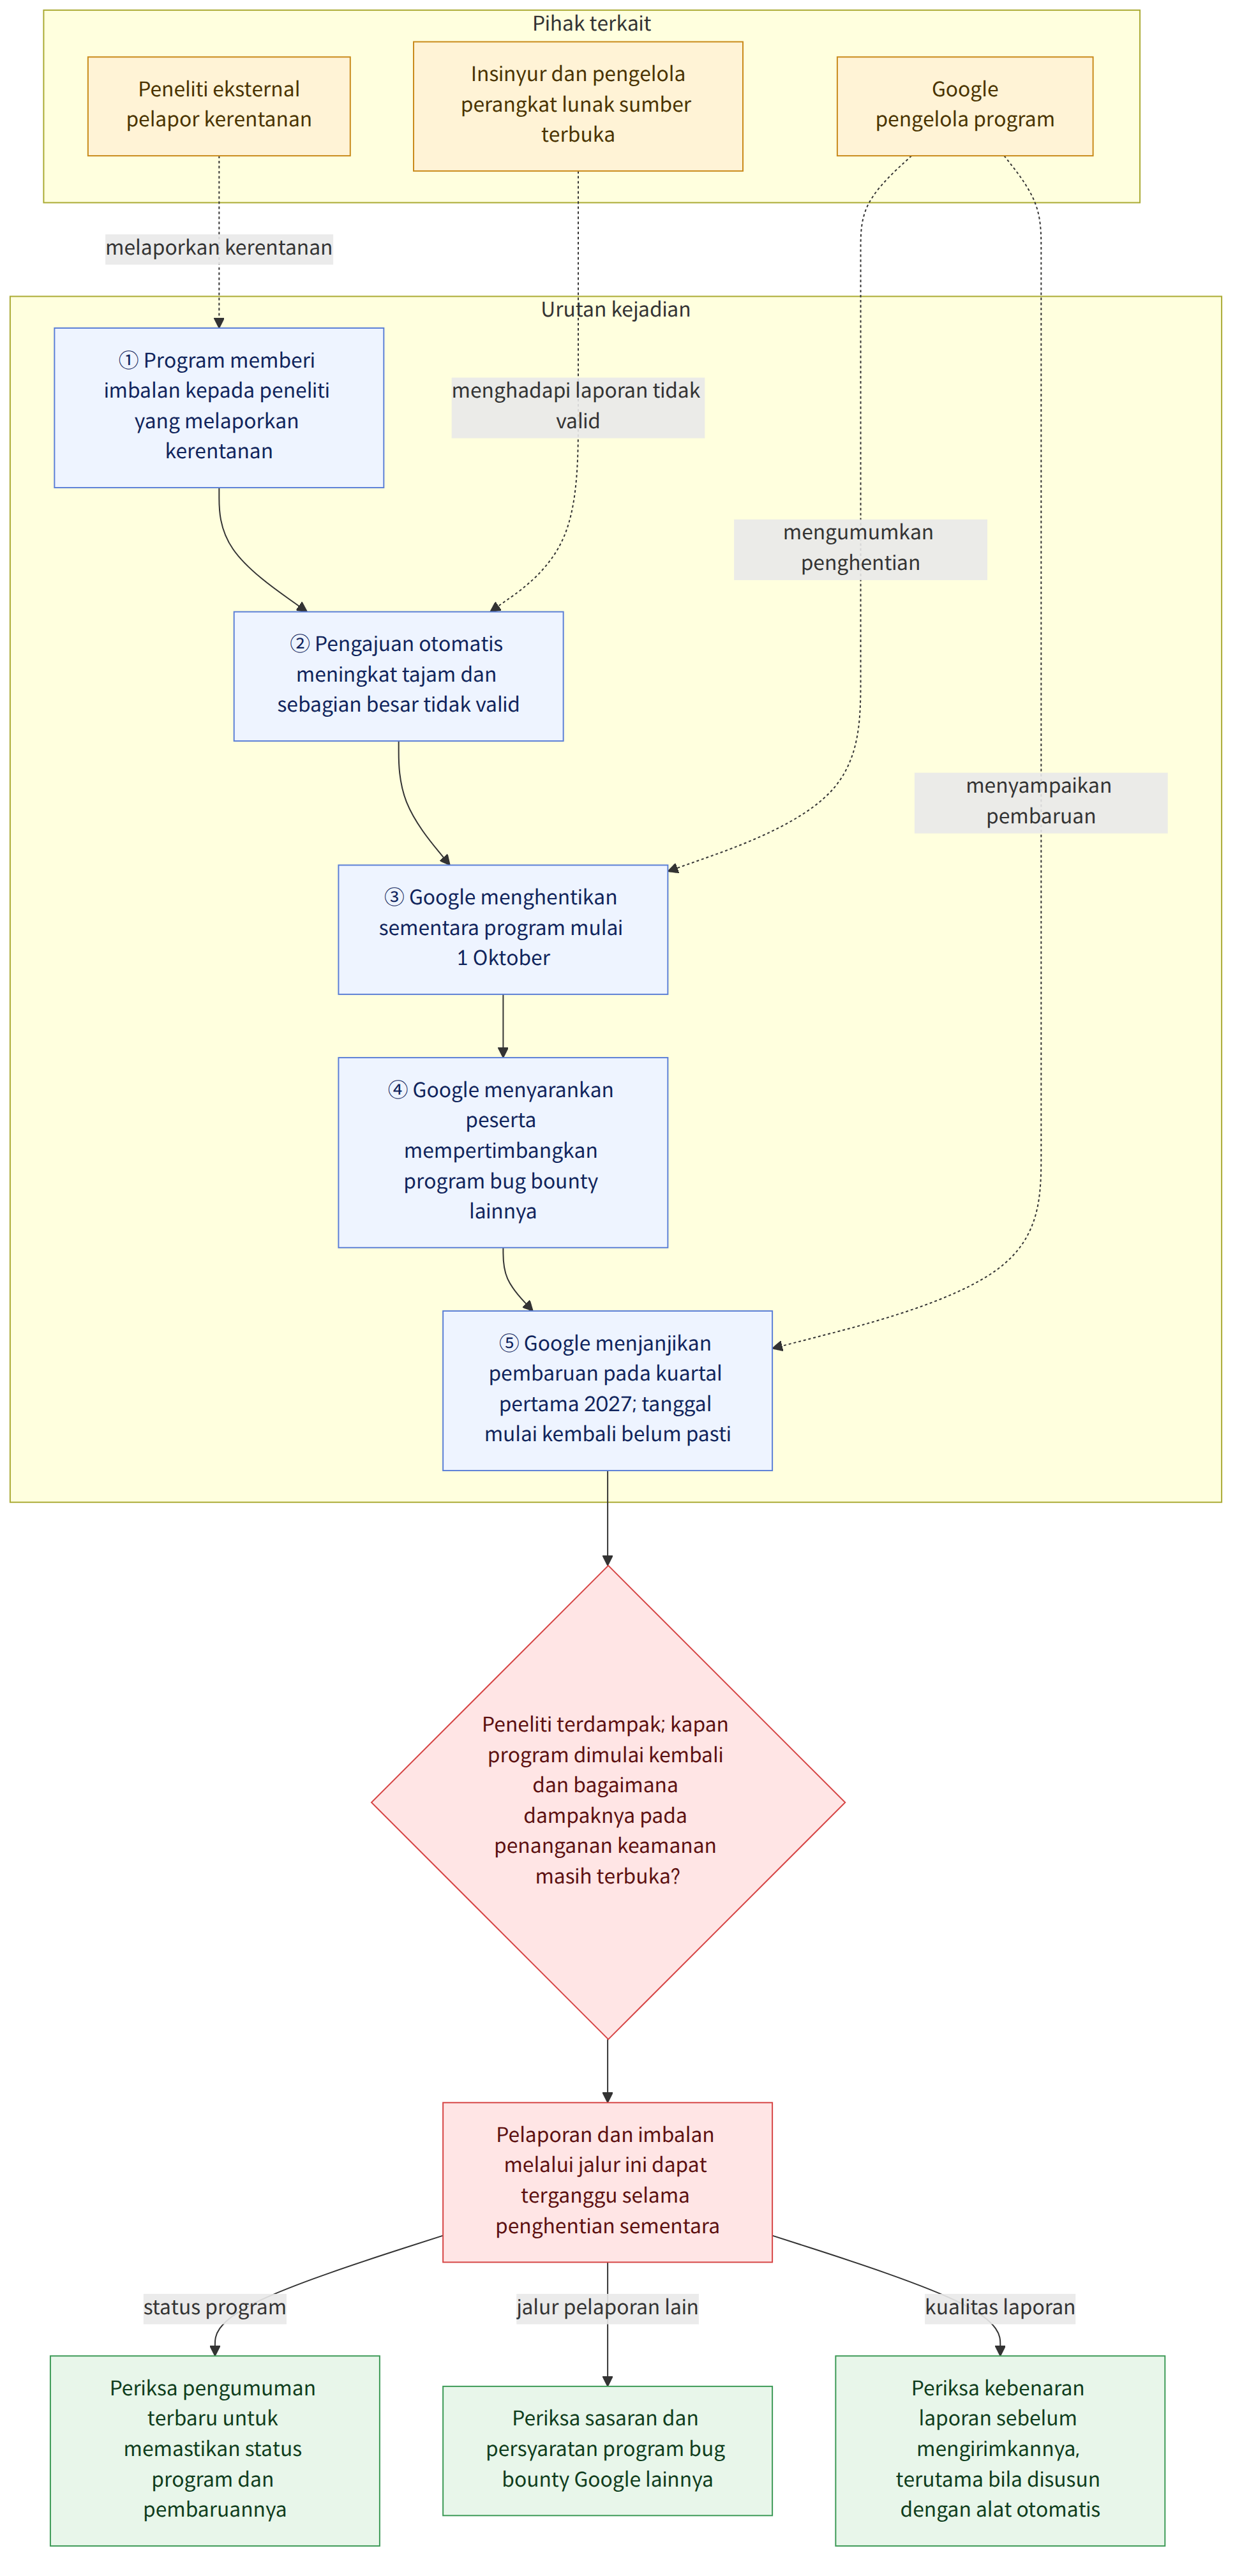
Google menghentikan sementara Program Imbalan Kerentanan Perangkat Lunak Sumber Terbuka (오픈소스 소프트웨어 취약점 보상 프로그램; Open Source Software Vulnerability Rewards Program) mulai 1 Oktober. Program ini memberikan imbalan kepada peneliti yang menemukan dan melaporkan kerentanan pada perangkat lunak sumber terbuka milik Google. Google menyebut “peningkatan signifikan” laporan otomatis sebagai alasan penghentian sementara tersebut, dan mengatakan sebagian besar laporan itu tidak valid. Google menyatakan akan memberikan pembaruan berikutnya tentang program ini pada kuartal pertama 2027, tetapi tidak menyebutkan secara pasti kapan program akan dimulai kembali.
Latar belakang dan konteks
Program imbalan kerentanan memberikan imbalan kepada peneliti eksternal yang menemukan dan melaporkan masalah keamanan pada perangkat lunak. Laporan yang mengidentifikasi kerentanan nyata dapat membantu memverifikasi dan menangani masalah keamanan. Namun, laporan yang tidak valid atau memuat informasi yang tidak benar dapat menambah beban pihak yang meninjaunya.
Menurut Tom's Hardware, para insinyur Google dan pengelola perangkat lunak sumber terbuka kewalahan menghadapi laporan yang tidak valid atau memuat halusinasi (isi yang tampak meyakinkan tetapi tidak benar). Alasan penghentian sementara yang disampaikan langsung oleh Google adalah meningkatnya pengajuan otomatis dan rendahnya tingkat validitasnya. Pemberitaan mengaitkan hal ini dengan masalah pengajuan berbasis AI, tetapi tidak ada informasi yang diungkapkan mengenai seberapa banyak laporan yang dihasilkan AI di antara laporan otomatis tersebut.
TechCrunch melaporkan bahwa tahun lalu para pakar keamanan siber memperingatkan bahwa konten berkualitas rendah yang dibuat AI dapat menimbulkan risiko serius bagi program bug bounty. Penghentian sementara ini menunjukkan bahwa ketika laporan otomatis meningkat, kemampuan untuk meninjau laporan dan memverifikasi kebenarannya—bukan hanya jumlah laporan—dapat menjadi syarat penting bagi pengelolaan program.
Arti kabar ini
Pihak yang terdampak langsung adalah para peneliti yang bermaksud melaporkan kerentanan melalui program Google tersebut. Selama program dihentikan sementara, pelaporan dan pemberian imbalan melalui jalur ini dapat terganggu. Google menyarankan peserta untuk mempertimbangkan program bug bounty Google lainnya.
Kualitas laporan juga penting bagi para peninjau dan pengelola perangkat lunak sumber terbuka. Jika banyak laporan tidak valid menumpuk, dibutuhkan lebih banyak peninjauan untuk memilah laporan kerentanan yang nyata, dan hal ini dapat memengaruhi fungsi program imbalan sebagai sarana untuk menemukan kerentanan. Namun, yang disampaikan Google adalah bahwa pengajuan otomatis meningkat dan sebagian besar tidak valid; belum diketahui seberapa jauh hal ini menunda penanganan keamanan yang sebenarnya.
Sebagai contoh, jika seorang peneliti merasa telah menemukan kerentanan pada perangkat lunak sumber terbuka Google, ia perlu terlebih dahulu memastikan apakah program tersebut masih dihentikan sementara, lalu memeriksa program bug bounty Google lainnya yang disarankan. Namun, informasi yang terkonfirmasi di sini tidak mencakup cakupan penerimaan atau persyaratan masing-masing program.
Fakta yang terkonfirmasi dan hal yang belum diketahui
Fakta yang terkonfirmasi
- Google menghentikan sementara Program Imbalan Kerentanan Perangkat Lunak Sumber Terbuka mulai 1 Oktober.
- Google menyatakan bahwa pengajuan otomatis meningkat signifikan dan sebagian besar tidak valid.
- Tom's Hardware melaporkan bahwa para insinyur Google dan pengelola perangkat lunak sumber terbuka kewalahan menghadapi laporan yang tidak valid atau memuat halusinasi.
- Google menyatakan akan memberikan pembaruan terkait program ini pada kuartal pertama 2027 dan menyarankan peserta untuk mempertimbangkan program bug bounty Google lainnya.
Hal yang belum diketahui
- Belum diumumkan secara pasti kapan program akan dimulai kembali. Informasi untuk kuartal pertama 2027 mengacu pada waktu pembaruan, bukan tanggal mulai kembali yang telah dikonfirmasi.
- Belum diketahui proporsi laporan yang dihasilkan AI di antara pengajuan otomatis.
- Dampak konkret penghentian sementara terhadap peninjauan laporan kerentanan yang sebenarnya atau penanganan keamanan juga belum diketahui.
Hal yang perlu diperiksa pembaca
- Peneliti yang ingin mengirim laporan melalui program tersebut dapat memeriksa pengumuman terbaru di situs web program untuk memastikan status penghentiannya dan melihat pembaruan pada kuartal pertama 2027.
- Jika ingin melaporkan melalui jalur lain, periksa program bug bounty Google lainnya yang telah disarankan. Namun, sasaran dan persyaratan pengajuan setiap program perlu diperiksa secara terpisah.
- Jika menggunakan alat otomatis untuk menyusun laporan, penting untuk memeriksa sebelum mengirimkannya apakah laporan tersebut memuat kerentanan yang benar-benar telah diverifikasi beserta bukti pendukungnya.

















