
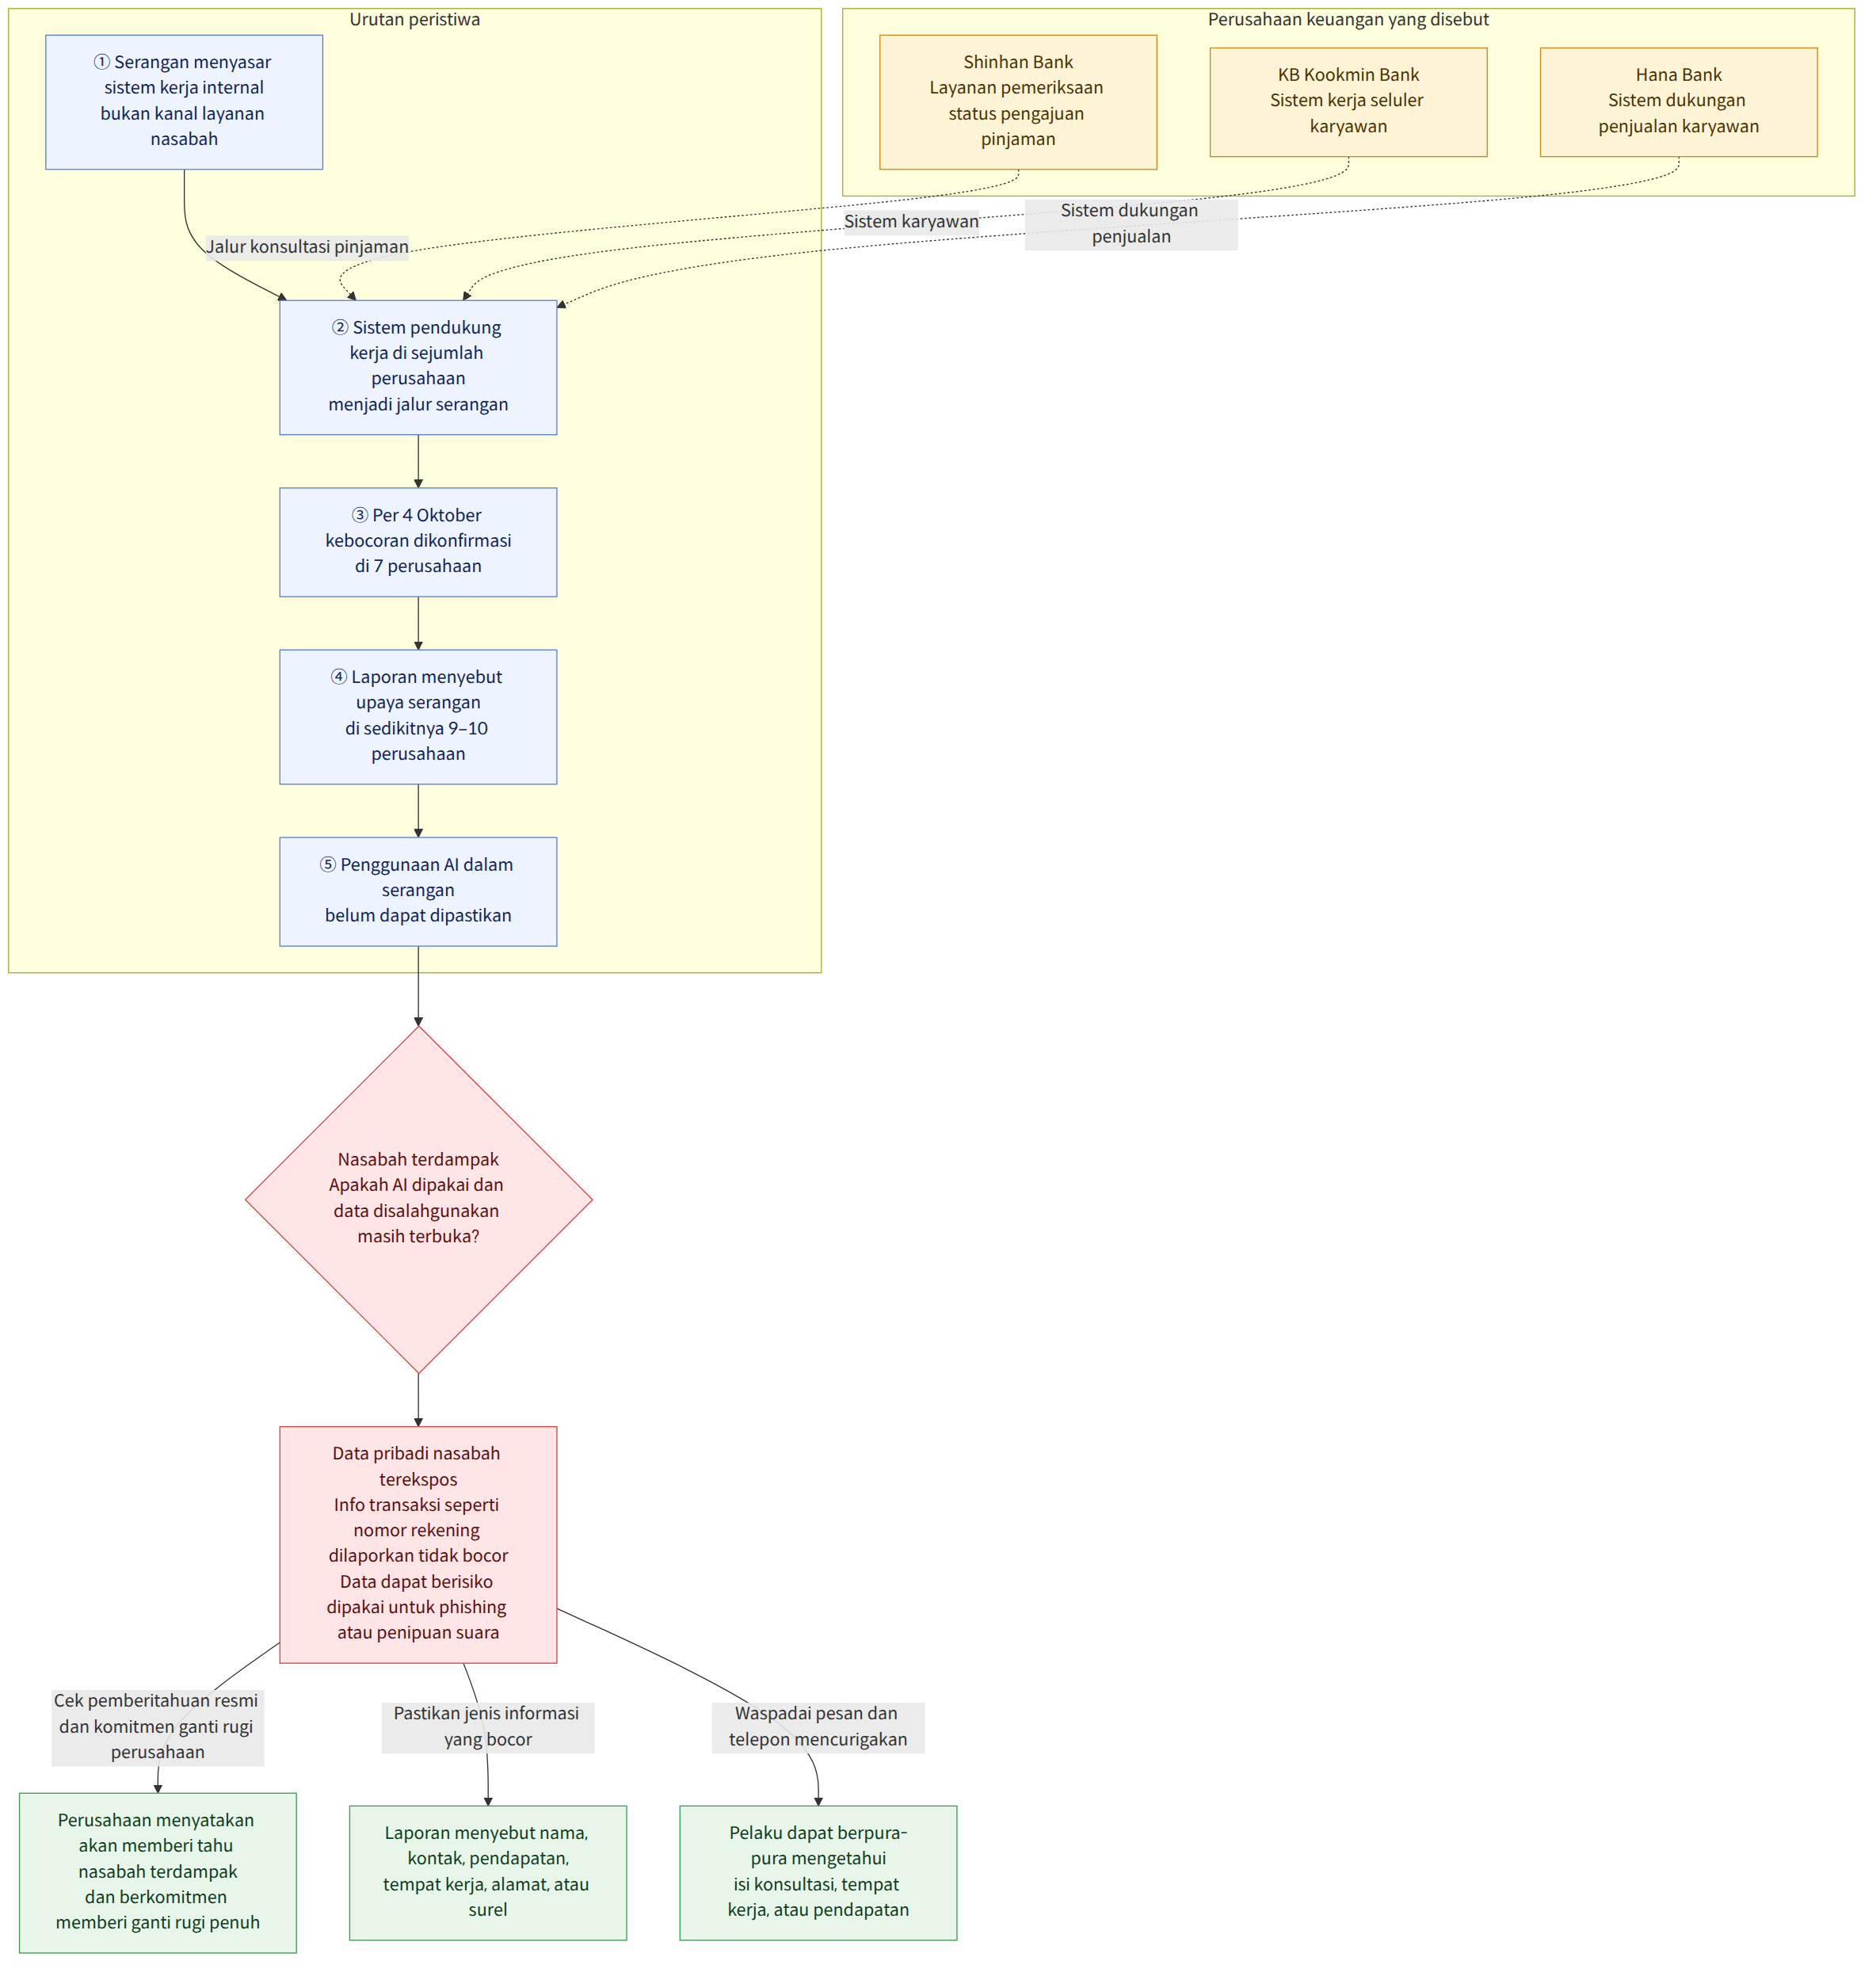
Peretasan yang diduga memanfaatkan agen kecerdasan buatan (AI) berujung pada kebocoran data pribadi nasabah melalui sistem pendukung kerja karyawan di sejumlah perusahaan keuangan. Hingga 4 Oktober, kebocoran telah dikonfirmasi di 7 perusahaan, sementara sejumlah laporan menyebut upaya serangan terdeteksi di sedikitnya 9–10 perusahaan. Di Shinhan Bank (신한은행), sebanyak 25.727 data pribadi nasabah dilaporkan bocor. Sementara itu, di Yegaram Savings Bank (예가람저축은행), nama, tanggal lahir, dan nomor kontak sekitar 40 ribu orang dilaporkan bocor. Inti dari peristiwa ini adalah bahwa kerentanan jaringan kerja internal perusahaan keuangan dapat berdampak langsung pada data pribadi dan keamanan finansial nasabah.
Latar belakang dan konteks
Serangan ini digambarkan bukan sebagai upaya yang berfokus pada satu perusahaan, melainkan serangan yang menyasar banyak perusahaan keuangan, lalu mencari dan menerobos perusahaan yang memiliki celah keamanan. Sebuah editorial melaporkan bahwa agen kecerdasan buatan melancarkan serangan acak ke sejumlah perusahaan keuangan dan menembus titik-titik yang lemah. Namun, laporan susulan menyebutkan bahwa kemiripan waktu dan metode serangan memunculkan dugaan bahwa serangan dilakukan oleh pihak yang sama, sekaligus menyatakan bahwa penggunaan AI dalam serangan sebenarnya belum dapat dipastikan.
Jalur yang bermasalah bukan layanan internet atau mobile banking untuk nasabah, melainkan sistem yang digunakan karyawan atau pihak yang terkait dengan pekerjaan. Jalur serangan yang diberitakan mencakup layanan pemeriksaan status pengajuan pinjaman oleh konsultan pinjaman Shinhan Bank, sistem pendukung kerja seluler untuk karyawan KB Kookmin Bank (KB국민은행), dan sistem dukungan penjualan untuk karyawan Hana Bank (하나은행). Hal ini menunjukkan bahwa layanan internal yang prosedur autentikasinya mungkin lebih longgar atau pengelolaan keamanannya relatif kurang ketat dibandingkan sistem nasabah dapat menjadi mata rantai yang lemah dalam keamanan.
Menurut laporan susulan, dipastikan bahwa informasi 119 nasabah di Kookmin Bank dan 89 nasabah di Hana Bank bocor. Di Busan Bank (부산은행), informasi 11 pegawai pengembang alih daya terekspos saat terjadi upaya serangan terhadap server web eksternal. Woori Bank (우리은행) dan NH Nonghyup Bank (NH농협은행) juga dilaporkan mengalami serangan serupa, tetapi serangan itu tidak sampai menyebabkan kebocoran data. Di sektor keuangan nonbank, dipastikan bahwa informasi 146 perekrut pinjaman Hyundai Capital (현대캐피탈) bocor. Sementara itu, laporan menyebutkan bahwa upaya serangan terhadap Saemaul Geumgo Federation (새마을금고중앙회) dan layanan keuangan bersama Nonghyup (농협 상호금융) berhasil diblokir atau ditangkal.
Sebuah editorial melaporkan bahwa serangan tersebut kemungkinan besar menggunakan “ARTEX AI” (아텍스 AI), sebuah platform uji penetrasi otonom berbasis model bahasa besar (LLM—AI yang dilatih dengan kumpulan teks dalam jumlah besar agar dapat memahami dan menghasilkan tulisan), yang dirilis sebagai perangkat lunak sumber terbuka di kalangan berbahasa Tionghoa. Namun, penggunaan alat tersebut belum dikonfirmasi. Penyebutan nama atau asal sebuah alat saja tidak berarti bahwa metode serangan sebenarnya atau pihak di baliknya telah diketahui.
Arti kabar ini
Hal yang penting bagi nasabah bukan hanya bahwa peretasan terjadi, tetapi juga informasi apa yang bocor dan bagaimana informasi itu dapat disalahgunakan. Informasi yang disebut dalam laporan mencakup nama, nomor kontak, pendapatan tahunan, nama tempat kerja, alamat, dan alamat surel. Beberapa nomor registrasi penduduk yang telah dienkripsi juga disebutkan. Sektor keuangan menjelaskan bahwa sistem yang diserang merupakan saluran terpisah dari sistem transaksi keuangan, sehingga informasi transaksi seperti nomor rekening tidak bocor. Meski demikian, jika informasi terkait konsultasi pinjaman atau pendapatan digabungkan dengan data pribadi lainnya, ada risiko informasi itu digunakan untuk phishing yang disesuaikan atau penipuan suara, dengan pelaku berpura-pura mengetahui isi konsultasi sebenarnya.
Sebagai contoh, seseorang yang pernah berkonsultasi mengenai pinjaman dapat menerima pesan atau telepon dari pihak yang seolah-olah mengetahui isi konsultasi, tempat kerja, atau pendapatannya. Orang tersebut bisa keliru mengira penelepon sebagai pegawai perusahaan keuangan. Ini bukan kerugian lanjutan yang telah dipastikan terjadi, melainkan kemungkinan dampak lanjutan yang diangkat dalam laporan. Perlu juga dicermati bahwa perusahaan keuangan menyampaikan akan memberi tahu nasabah terdampak secara pribadi mengenai kebocoran dan cara pencegahannya, serta berkomitmen memberi ganti rugi penuh apabila kebocoran ini menimbulkan kerugian.
Peristiwa ini menunjukkan bahwa suatu sistem tidak serta-merta berisiko rendah hanya karena merupakan “sistem internal”. Sebuah editorial mendesak agar sistem karyawan diberi autentikasi yang tak kalah ketat dari sistem nasabah, dan agar aktivitas mencurigakan seperti upaya masuk berulang kali dengan berganti-ganti IP (alamat yang mengidentifikasi perangkat yang terhubung ke internet) dideteksi secara langsung. Ketua Komisi Jasa Keuangan (금융위원회) dan Kepala Layanan Pengawasan Keuangan (금융감독원) mengundang para ketua asosiasi sektor keuangan dan para CEO perusahaan keuangan yang mengalami insiden untuk mengadakan rapat pemeriksaan darurat. Efektivitas langkah-langkah yang diambil dapat bergantung pada apakah sistem kerja internal turut dimasukkan dalam cakupan pemeriksaan dan deteksi keamanan.
Hal yang diberitakan secara berbeda dalam tiap laporan
Sebuah editorial menyebutkan bahwa hingga 4 Oktober, kebocoran data pribadi telah dikonfirmasi di 7 perusahaan dan upaya serangan terjadi di sedikitnya 9–10 perusahaan. Laporan terperinci pada hari yang sama menguraikan secara spesifik kasus kebocoran dan penangkalan yang telah dikonfirmasi di bank, bank tabungan, perusahaan pembiayaan, serta lembaga keuangan bersama. Karena waktu pemberitaan dan cakupan penghitungan dapat berbeda, angka-angka ini tidak boleh ditafsirkan sebagai jumlah akhir perusahaan terdampak atau skala kerugian yang sudah dipastikan.
Fakta yang telah dikonfirmasi dan hal yang belum diketahui
Fakta yang telah dikonfirmasi
- Hingga 4 Oktober, kebocoran di 7 perusahaan keuangan dilaporkan telah dikonfirmasi, dan dilaporkan pula bahwa upaya serangan terdeteksi di sedikitnya 9–10 perusahaan.
- Sebanyak 25.727 data pribadi nasabah di Shinhan Bank dan nama, tanggal lahir, serta nomor kontak sekitar 40 ribu orang di Yegaram Savings Bank dilaporkan bocor.
- Layanan pemeriksaan oleh konsultan pinjaman Shinhan Bank, sistem pendukung kerja seluler untuk karyawan KB Kookmin Bank, serta sistem dukungan penjualan untuk karyawan Hana Bank disebut sebagai jalur serangan.
- Sektor keuangan menjelaskan bahwa sistem yang diserang merupakan saluran terpisah dari sistem transaksi keuangan, dan informasi transaksi seperti nomor rekening tidak bocor.
- Pada 4 Oktober, Ketua Komisi Jasa Keuangan dan Kepala Layanan Pengawasan Keuangan mengadakan rapat pemeriksaan darurat bersama para pemangku kepentingan sektor keuangan dan CEO perusahaan keuangan yang mengalami insiden.
Hal yang belum diketahui
- Pihak di balik peretasan belum teridentifikasi.
- Belum dipastikan apakah ARTEX AI benar-benar digunakan dalam serangan.
- Jumlah akhir perusahaan keuangan yang terdampak dan keseluruhan skala data pribadi yang bocor belum diketahui.
- Berdasarkan laporan yang disajikan, belum dapat dipastikan apakah data yang bocor benar-benar disalahgunakan untuk phishing atau penipuan suara.
Hal yang perlu diperiksa pembaca
- Jika menerima pemberitahuan kebocoran data pribadi dari perusahaan keuangan, sebaiknya periksa jenis informasi yang bocor dan langkah pencegahan yang disarankan, lalu pastikan apakah insiden tersebut memang berdampak pada diri Anda.
- Jangan langsung menganggap bahwa telepon atau pesan yang seolah-olah mengetahui urusan pinjaman atau transaksi keuangan Anda benar-benar berasal dari perusahaan keuangan. Sebelum memberikan informasi pribadi atau data autentikasi yang diminta, pastikan kebenarannya melalui kanal resmi perusahaan keuangan tersebut.
- Karena perusahaan keuangan menyampaikan komitmen untuk memberi ganti rugi penuh jika kebocoran menimbulkan kerugian, penting untuk memeriksa prosedur pelaporan kerugian dan ketentuan ganti rugi yang tercantum dalam pemberitahuan.
Referensi
- Liputan lain yang dirujuk: hani.co.kr
- Liputan lain yang dirujuk: hani.co.kr

















