
Presiden Lee Jae-myung mendesak penyelidikan menyeluruh atas rangkaian insiden kebocoran data pribadi di lembaga keuangan. Dalam pemberitaan Yonhap News pada 4 Oktober 2026, disebutkan bahwa Presiden Lee menerima laporan mengenai insiden kebocoran di lembaga keuangan dan lembaga publik serta penanganannya, lalu memerintahkan pihak berwenang untuk menangani masalah ini dengan serius dan berupaya melakukan penyelidikan serta menyusun langkah penanganan.
Inti dari kabar ini bukanlah satu insiden di bank tertentu, melainkan bahwa kebocoran data dan upaya peretasan terjadi di sejumlah tempat, termasuk lembaga keuangan. Namun, karena lembaga dan data yang terdampak berbeda dalam tiap pemberitaan, tidak tepat untuk menyimpulkan bahwa jenis dan jumlah data yang sama bocor di semua lembaga keuangan.
Latar belakang dan konteks
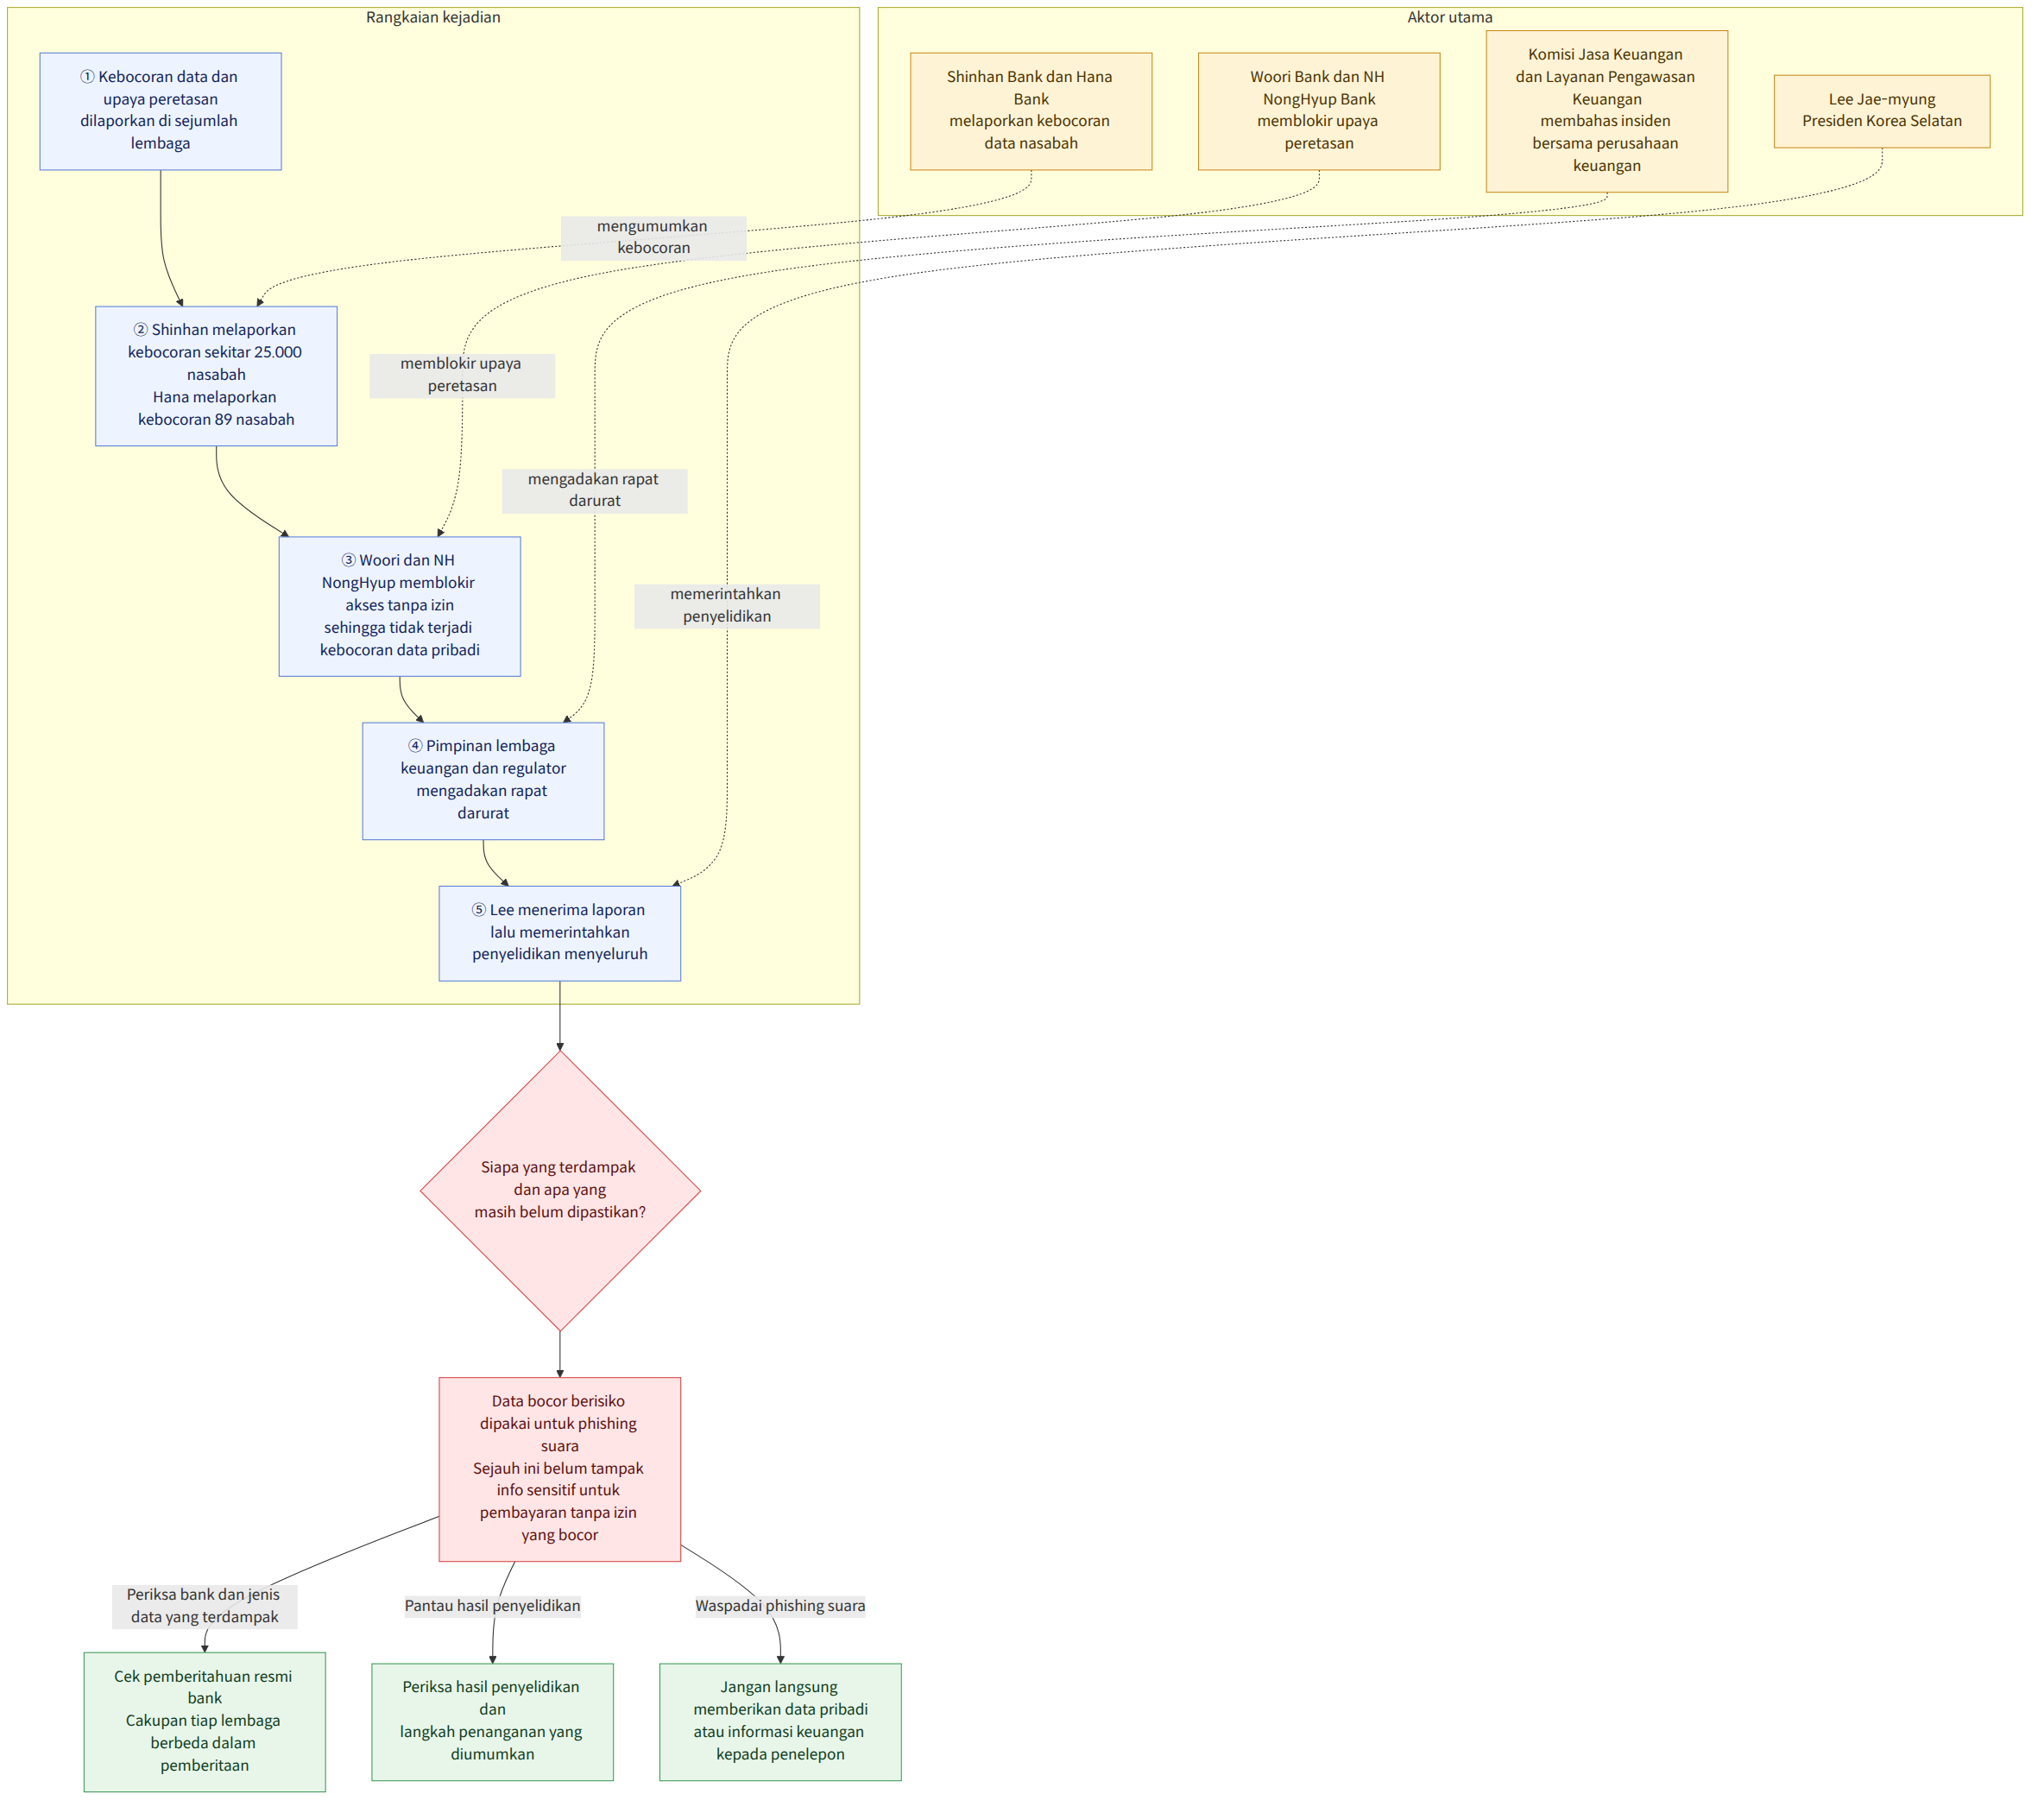
Menurut laporan lanjutan Yonhap News, Shinhan Bank pada Kamis mengumumkan kebocoran data pribadi sekitar 25.000 nasabah. Data yang bocor dilaporkan mencakup nama, nomor telepon, dan pendapatan tahunan. Di Hana Bank, data pribadi 89 nasabah dilaporkan bocor.
Laporan yang sama menyebut bahwa Woori Bank (우리은행) dan NH NongHyup Bank (NH농협은행) juga menjadi sasaran upaya peretasan serupa, tetapi berhasil memblokir akses tanpa izin sehingga tidak terjadi kebocoran data pribadi. Ketua Komisi Jasa Keuangan (금융위원회) dan Gubernur Layanan Pengawasan Keuangan (금융감독원) mengadakan rapat darurat dengan para pimpinan perusahaan keuangan yang terdampak untuk membahas masalah tersebut.
Ketua Komisi Jasa Keuangan mengatakan bahwa dalam waktu singkat, beberapa insiden keamanan juga terdeteksi di perusahaan pembiayaan khusus kredit dan bank tabungan, bukan hanya di bank-bank komersial besar. Ia juga mengatakan bahwa sejauh ini tampaknya tidak ada informasi sensitif yang dapat disalahgunakan untuk melakukan pembayaran tanpa izin yang bocor. Namun, ia memperingatkan bahwa data yang bocor dapat digunakan untuk penipuan seperti phishing suara dan meminta kewaspadaan tingkat tinggi.
Ketua Komisi Jasa Keuangan memperingatkan bahwa data yang bocor dapat disalahgunakan untuk penipuan lain, seperti phishing suara. Risiko ini perlu diperhatikan terlepas dari penjelasan bahwa sejauh ini belum ditemukan informasi sensitif yang dapat digunakan untuk melakukan pembayaran tanpa izin.
Arti kabar ini
Bagi pengguna layanan keuangan, yang penting bukan hanya fakta bahwa “kebocoran terjadi”, tetapi juga apakah lembaga yang mereka gunakan mengalami insiden dan jenis informasi apa yang terdampak. Peringatan Ketua Komisi Jasa Keuangan menunjukkan bahwa bahkan jika informasi dasar seperti nama atau nomor kontak terekspos, ada kekhawatiran informasi tersebut dapat digunakan untuk menghubungi korban dengan menyamar sebagai pihak lain atau melakukan penipuan. Namun, pemberitaan saja tidak cukup untuk mengetahui apakah pengguna tertentu benar-benar menjadi korban penipuan.
Sebagai contoh, jika seseorang menerima kontak yang mengaku berasal dari lembaga keuangan, sebaiknya ia tidak langsung memberikan data pribadi atau informasi keuangan yang diminta, dengan mempertimbangkan risiko phishing suara yang disebut dalam pemberitaan. Ini bukan berarti kerugian akibat insiden telah dipastikan, melainkan kewaspadaan umum untuk menghadapi kemungkinan penyalahgunaan yang diberitakan.
Hal-hal yang berbeda dalam tiap pemberitaan
Penjelasan mengenai lembaga yang mengalami insiden dan cakupan dampaknya berbeda-beda di setiap laporan. Salah satu laporan menyebut bahwa insiden beruntun dilaporkan terjadi di Shinhan Bank, KB Kookmin Bank (KB국민은행), Hana Bank, dan BNK Busan Bank (BNK부산은행), serta menyatakan bahwa data yang bocor mencakup nama, nomor telepon, pendapatan tahunan, batas pinjaman, dan sebagian nomor registrasi penduduk. Sebaliknya, laporan lanjutan secara spesifik menyebut kebocoran data sekitar 25.000 nasabah Shinhan Bank dan 89 nasabah Hana Bank, serta melaporkan bahwa Woori Bank dan NH NongHyup Bank berhasil memblokir upaya peretasan sehingga tidak terjadi kebocoran. Berdasarkan penjelasan kedua laporan tersebut saja, jenis data yang bocor di setiap lembaga belum dapat dipastikan seluruhnya, dan penjelasan yang berbeda itu tidak dapat digabungkan menjadi satu daftar data terdampak.
Tingkat kepastian mengenai penggunaan kecerdasan buatan (AI) juga berbeda. Salah satu laporan menjelaskan bahwa serangan siber berbasis AI semakin sering menyasar lembaga keuangan, sedangkan laporan lanjutan menyebut bahwa Ketua Komisi Jasa Keuangan tidak mengesampingkan kemungkinan bahwa alat AI digunakan dalam peretasan.
Fakta yang terkonfirmasi dan hal-hal yang belum diketahui
Fakta yang terkonfirmasi
- Presiden Lee menerima laporan mengenai kebocoran data pribadi di lembaga keuangan dan lembaga publik serta penanganannya, lalu memerintahkan penyelidikan menyeluruh dan penyusunan langkah penanganan.
- Pemberitaan menyebut kebocoran data sekitar 25.000 nasabah Shinhan Bank dan 89 nasabah Hana Bank.
- Woori Bank dan NH NongHyup Bank dilaporkan berhasil memblokir upaya peretasan sehingga tidak terjadi kebocoran data pribadi.
- Ketua Komisi Jasa Keuangan memperingatkan kemungkinan penyalahgunaan untuk penipuan seperti phishing suara dan tidak mengesampingkan kemungkinan penggunaan alat AI.
Hal-hal yang belum diketahui
- Jenis akhir dan total jumlah data yang benar-benar bocor di masing-masing lembaga keuangan
- Pihak yang melakukan penyelidikan atas tiap insiden, hasil penyelidikan, dan langkah konkret yang akan diambil setelahnya
- Cara nasabah yang data pribadinya bocor diberi tahu
Hal yang perlu diperiksa pembaca
- Periksa pengumuman resmi lembaga keuangan yang Anda gunakan untuk mengetahui apakah terjadi insiden dan apakah data Anda terdampak.
- Jika ada pemberitahuan, periksa jenis data yang bocor dan langkah penanganan yang disarankan oleh lembaga tersebut.
- Jika menerima kontak yang mengaku berasal dari lembaga keuangan, jangan langsung memberikan informasi yang diminta. Pastikan kebenarannya melalui kanal resmi.
Referensi
- Liputan lain yang dirujuk: koreatimes.co.kr
- Liputan lain yang dirujuk: en.yna.co.kr

















