
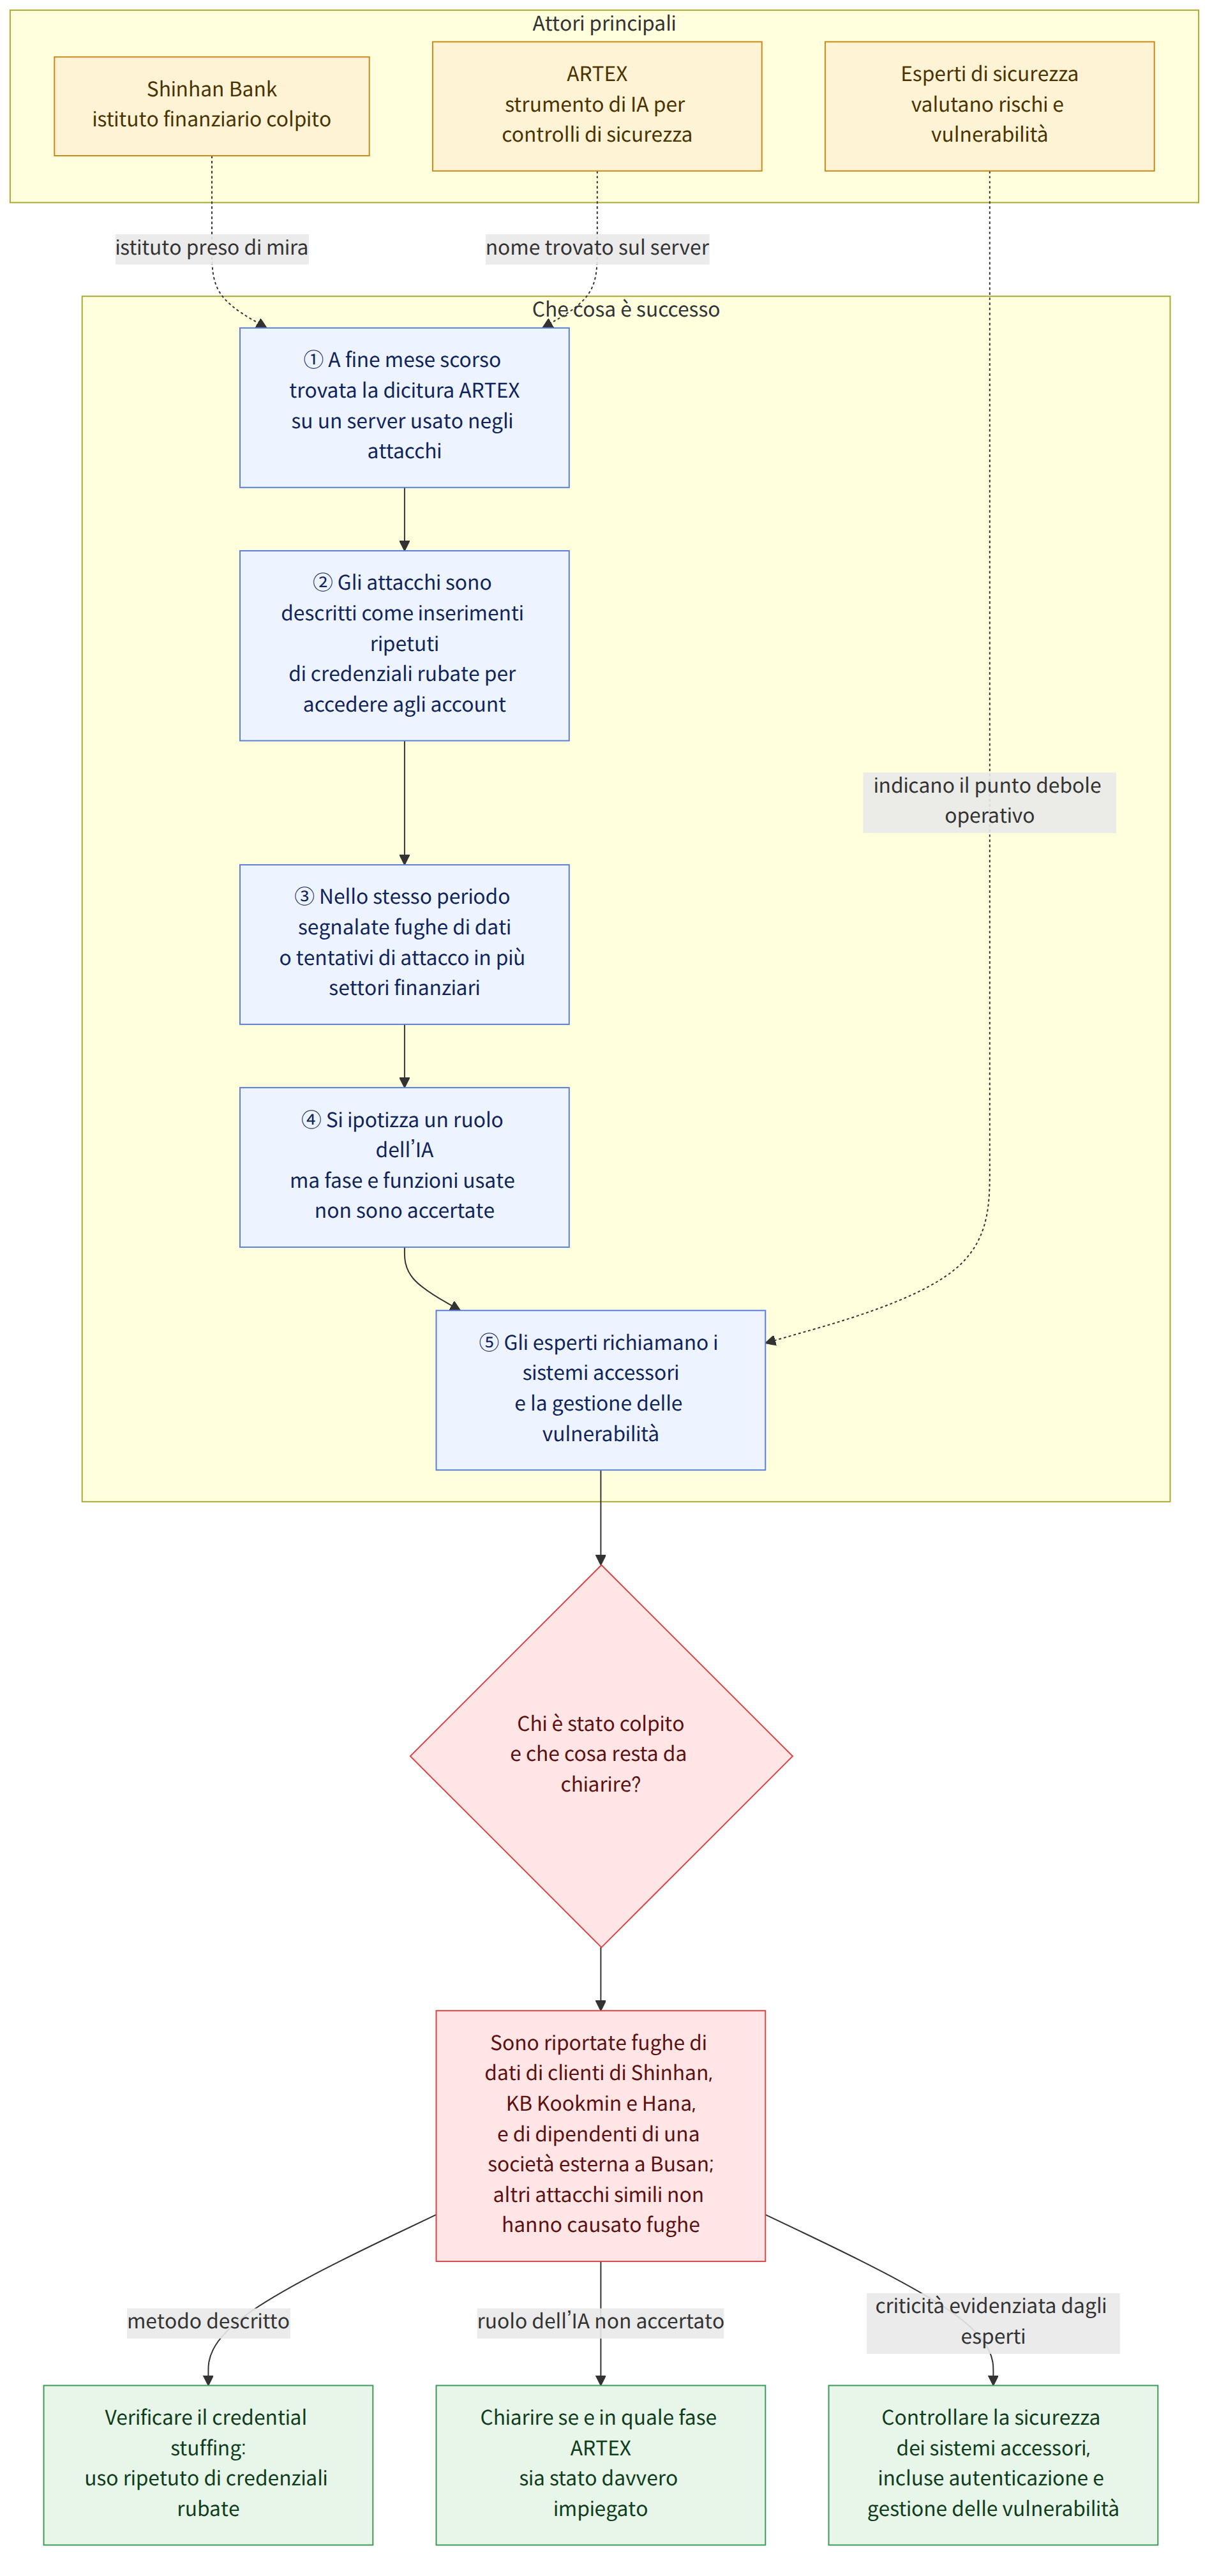
Alla fine del mese scorso, su un server web utilizzato negli attacchi informatici contro istituti finanziari sudcoreani, tra cui Shinhan Bank (신한은행), è stata trovata la dicitura «ARTEX – console di controllo per test di penetrazione autonomi (自主渗透测试控制台)». ARTEX è uno strumento per i controlli di sicurezza basato su un modello linguistico di grandi dimensioni (LLM, un modello di intelligenza artificiale addestrato su grandi quantità di documenti e dati, in grado di generare testi ed elaborare informazioni). Alcuni articoli, basati sulle spiegazioni fornite dal settore della sicurezza informatica, hanno ipotizzato che lo strumento possa essere stato sfruttato negli attacchi, ma non è stato accertato in quale fase del processo e con quali funzioni sia stato effettivamente usato.
Nello stesso periodo, nel settore finanziario sono state segnalate fughe di dati personali o tentativi di attacco non solo presso le banche, ma anche presso casse di risparmio, società finanziarie e istituti di credito cooperativo. La domanda importante non è soltanto: «È stata l’IA a violare i sistemi?». Gli strumenti di IA potrebbero aver reso gli attacchi più rapidi o sofisticati, ma occorre esaminare anche le vulnerabilità e lo stato della gestione dei sistemi che potrebbero averli resi possibili.
Contesto e quadro generale
Il progetto ARTEX è uno strumento pubblicato su GitHub e, lo scorso agosto, ha vinto la sfida sulle capacità offensive «Agent Plus» (에이전트 플러스), organizzata dal Centro di risposta alla sicurezza di Baidu in Cina (중국 바이두 보안대응센터). Il ritrovamento di una dicitura riferita allo strumento sul server web utilizzato negli attacchi costituisce un indizio di un possibile legame tra ARTEX e gli attacchi. Tuttavia, il solo fatto che il nome dello strumento sia stato trovato sul server non basta per concludere che ARTEX abbia eseguito l’intero attacco o che sia penetrato autonomamente nei sistemi senza l’intervento umano.
Il credential stuffing, descritto come la modalità impiegata negli attacchi, consiste nell’inserire ripetutamente credenziali — nomi utente e password distribuiti illegalmente sul dark web — per accedere agli account e sottrarre dati personali. In precedenza si usavano bot automatizzati che inserivano meccanicamente le credenziali seguendo istruzioni preimpostate dagli hacker. In questo caso è stata avanzata l’ipotesi che sia stato impiegato uno strumento capace di individuare vulnerabilità dei sistemi attraverso un LLM e di lanciare attacchi, ma non è stato chiarito quale ruolo abbiano avuto, rispettivamente, le persone e l’IA.
Hwang Seok-jin, professore all’Università Dongguk (동국대), ha spiegato che una persona potrebbe impiegare 5 secondi per inserire le credenziali, un bot automatizzato tradizionale 1 secondo e un agente di IA da 0,3 a 0,5 secondi. Ha inoltre affermato che un agente di IA potrebbe rendere gli attacchi più sofisticati, escludendo gli account che non soddisfano le condizioni del sistema. Si tratta di una spiegazione delle velocità e delle capacità possibili, non della conferma che in questo caso siano state effettivamente utilizzate.
Dalle notizie sugli attacchi al settore finanziario è emersa anche una caratteristica comune dei sistemi operativi presi di mira. Servizi come quello di consultazione per gli agenti di prestito di Shinhan Bank non appartenevano alla rete informatica principale utilizzata dai clienti, ma erano sistemi accessori e di supporto operativo; secondo quanto riportato, erano progettati con un livello di sicurezza relativamente meno rigoroso, per esempio senza autenticazione a più fattori. Kim Myeong-ju, professore all’Università femminile di Seoul (서울여대), ha sottolineato che il punto centrale non è se sia stata usata l’IA, ma la mancata gestione adeguata delle vulnerabilità dei sistemi accessori delle banche.
Che cosa significa questa notizia
Secondo quanto riportato dai media sul settore finanziario, è stata confermata la fuga di dati di circa 25.000 clienti di Shinhan Bank, tra cui nomi, numeri di telefono, reddito annuo, nomi dei datori di lavoro e parte dei numeri di registrazione dei residenti. È stato riferito che sono stati esposti i dati di 119 clienti di KB Kookmin Bank (국민은행) e di 89 clienti di Hana Bank (하나은행). Durante un tentativo di attacco a un server web esterno di Busan Bank (부산은행), sono stati esposti i dati di 11 dipendenti di una società di sviluppo esterna. Secondo quanto riferito, Woori Bank (우리은행) e NH Nonghyup Bank (NH농협은행) hanno subito attacchi simili, che però non hanno causato fughe di dati.
Nel settore finanziario non bancario, è stata riportata la fuga dei dati di circa 40.000 clienti di Yesaram Savings Bank (예가람저축은행) e di 146 agenti di prestito di Hyundai Capital (현대캐피탈). Secondo quanto riferito, la Federazione centrale Saemaul Geumgo (새마을금고중앙회) e il settore del credito cooperativo di Nonghyup (농협 상호금융) hanno subito tentativi di accesso simili, ma sono riusciti a difendersi. Il settore finanziario ha spiegato che i sistemi attaccati erano separati dai servizi di internet e mobile banking e che, pertanto, non erano stati sottratti dati relativi alle transazioni finanziarie, come i numeri di conto. Tuttavia, i dati esposti possono includere recapiti, informazioni sul reddito e sul posto di lavoro, suscitando timori di danni secondari, per esempio telefonate o messaggi fraudolenti che sembrino provenire da qualcuno a conoscenza di una consulenza effettiva per un prestito.
Per questo è importante sia verificare se i propri dati siano stati esposti, sia prestare attenzione ai tentativi di impersonificazione che sfruttano le informazioni trafugate. Per esempio, anche se si riceve una telefonata o un messaggio da qualcuno che sembra conoscere i dettagli di una consulenza per un prestito, è più prudente non considerare quella persona un dipendente di un istituto finanziario soltanto in base alle informazioni che conosce. Secondo quanto riportato, gli istituti finanziari hanno informato individualmente i clienti coinvolti della fuga di dati e delle misure per prevenire danni secondari, dichiarando inoltre che risarciranno integralmente i danni causati da questa fuga di informazioni.
Più in generale, uno dei punti centrali del caso è che non si può ritenere poco rischioso un sistema di supporto operativo solo perché non fa parte della rete informatica principale destinata ai clienti. Anche i servizi utilizzati da agenti di prestito o dipendenti possono raccogliere dati personali e, se l’autenticazione è relativamente debole, diventare una possibile via d’accesso per gli aggressori. Oltre a verificare la velocità e le capacità di automazione dell’IA, esaminare quali sistemi sono accessibili dall’esterno e come vengono gestiti gli account e l’autenticazione può essere essenziale per prevenire il ripetersi di casi simili.
Normativa e informazioni sui servizi di supporto
Secondo una guida legale interna, il comma 1 dell’articolo 48 della Legge sulle reti di informazione e comunicazione (정보통신망법 제48조 제1항) costituisce un riferimento per valutare se vi fosse un legittimo diritto di accesso alla rete e se siano stati superati i limiti dell’autorizzazione. Il fatto di conoscere un nome utente e una password, o di aver ricevuto in passato il permesso di usarli, non basta per concludere che si abbia ancora il diritto di accedere. Occorre esaminare le circostanze specifiche, tra cui i permessi e i limiti concessi dal fornitore del servizio.
Pertanto, la sola notizia che uno strumento chiamato ARTEX sia stato trovato su un server utilizzato negli attacchi non consente di concludere che un determinato soggetto sia legalmente responsabile o che sia stato commesso un reato. È necessario esaminare le modalità di accesso, i permessi, le azioni compiute e le prove. La guida legale avverte inoltre che le conclusioni relative a un caso possono variare in base alle leggi in vigore al momento e ai fatti specifici; per una situazione concreta occorre quindi verificare la normativa vigente e le prove disponibili.
Aspetti presentati in modo diverso dalle varie testate
Le testate hanno dato risalto ad aspetti diversi e fornito livelli di dettaglio differenti. Gli articoli su ARTEX si sono concentrati sulla dicitura trovata sul server degli attacchi e sulle caratteristiche dello strumento, sottolineando che non è chiaro in quale fase sia stato impiegato. Le notizie sul settore finanziario nel suo complesso hanno riportato i casi di fuga di dati e di attacchi sventati presso diversi istituti, il numero di alcune delle persone coinvolte e le tipologie di informazioni esposte. Si tratta di aspetti diversi degli eventi, non della conferma che sia stato accertato l’impiego effettivo di ARTEX o l’entità complessiva dei danni.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- È stato riportato che su un server web utilizzato negli attacchi è stata trovata una dicitura riferita ad ARTEX.
- ARTEX è uno strumento per i controlli di sicurezza basato su un LLM, pubblicato su GitHub, che lo scorso agosto ha vinto una sfida sulle capacità offensive.
- Presso diverse società finanziarie sono state segnalate fughe di dati personali o tentativi di attacco dall’esterno.
- Secondo quanto riferito, alcuni sistemi di supporto operativo, come il servizio di consultazione per gli agenti di prestito di Shinhan Bank, erano separati dalla rete informatica principale destinata ai clienti e avevano un livello di sicurezza relativamente meno rigoroso.
- Secondo quanto riferito, il presidente Lee Jae-myung ha ricevuto un rapporto sugli incidenti di fuga di dati personali e sulle risposte delle istituzioni finanziarie e pubbliche, e ha ordinato un’indagine approfondita e l’elaborazione di contromisure.
Aspetti ancora da chiarire
- In quale fase dell’attacco e con quali funzioni è stato effettivamente usato ARTEX?
- In quale misura sono intervenuti, rispettivamente, le persone e l’IA durante gli attacchi?
- Quale sarà l’entità complessiva della fuga di dati personali e la portata dei danni una volta riuniti tutti i casi riportati?
- Ci sono stati altri tentativi di attacco contro istituti finanziari che non sono stati segnalati all’esterno?
Che cosa possono verificare i lettori
- Se avete ricevuto dall’istituto finanziario interessato una comunicazione relativa alla fuga di dati, verificate quali informazioni sono state esposte e consultate le misure preventive indicate.
- Non fidatevi subito di telefonate o messaggi che menzionano una consulenza per un prestito o informazioni finanziarie: verificate separatamente l’identità dichiarata dall’interlocutore e il canale di contatto.
- Se sospettate di aver subito un danno a causa dell’uso dei dati esposti, conservate le comunicazioni ricevute e gli appunti relativi alle consulenze, e verificate le procedure di segnalazione e risarcimento indicate dall’istituto finanziario.
Riferimenti
- Altri reati previsti dal Codice penale: requisiti e avvertenze
- Altri articoli consultati: hani.co.kr
- Altri articoli consultati: hani.co.kr

















