
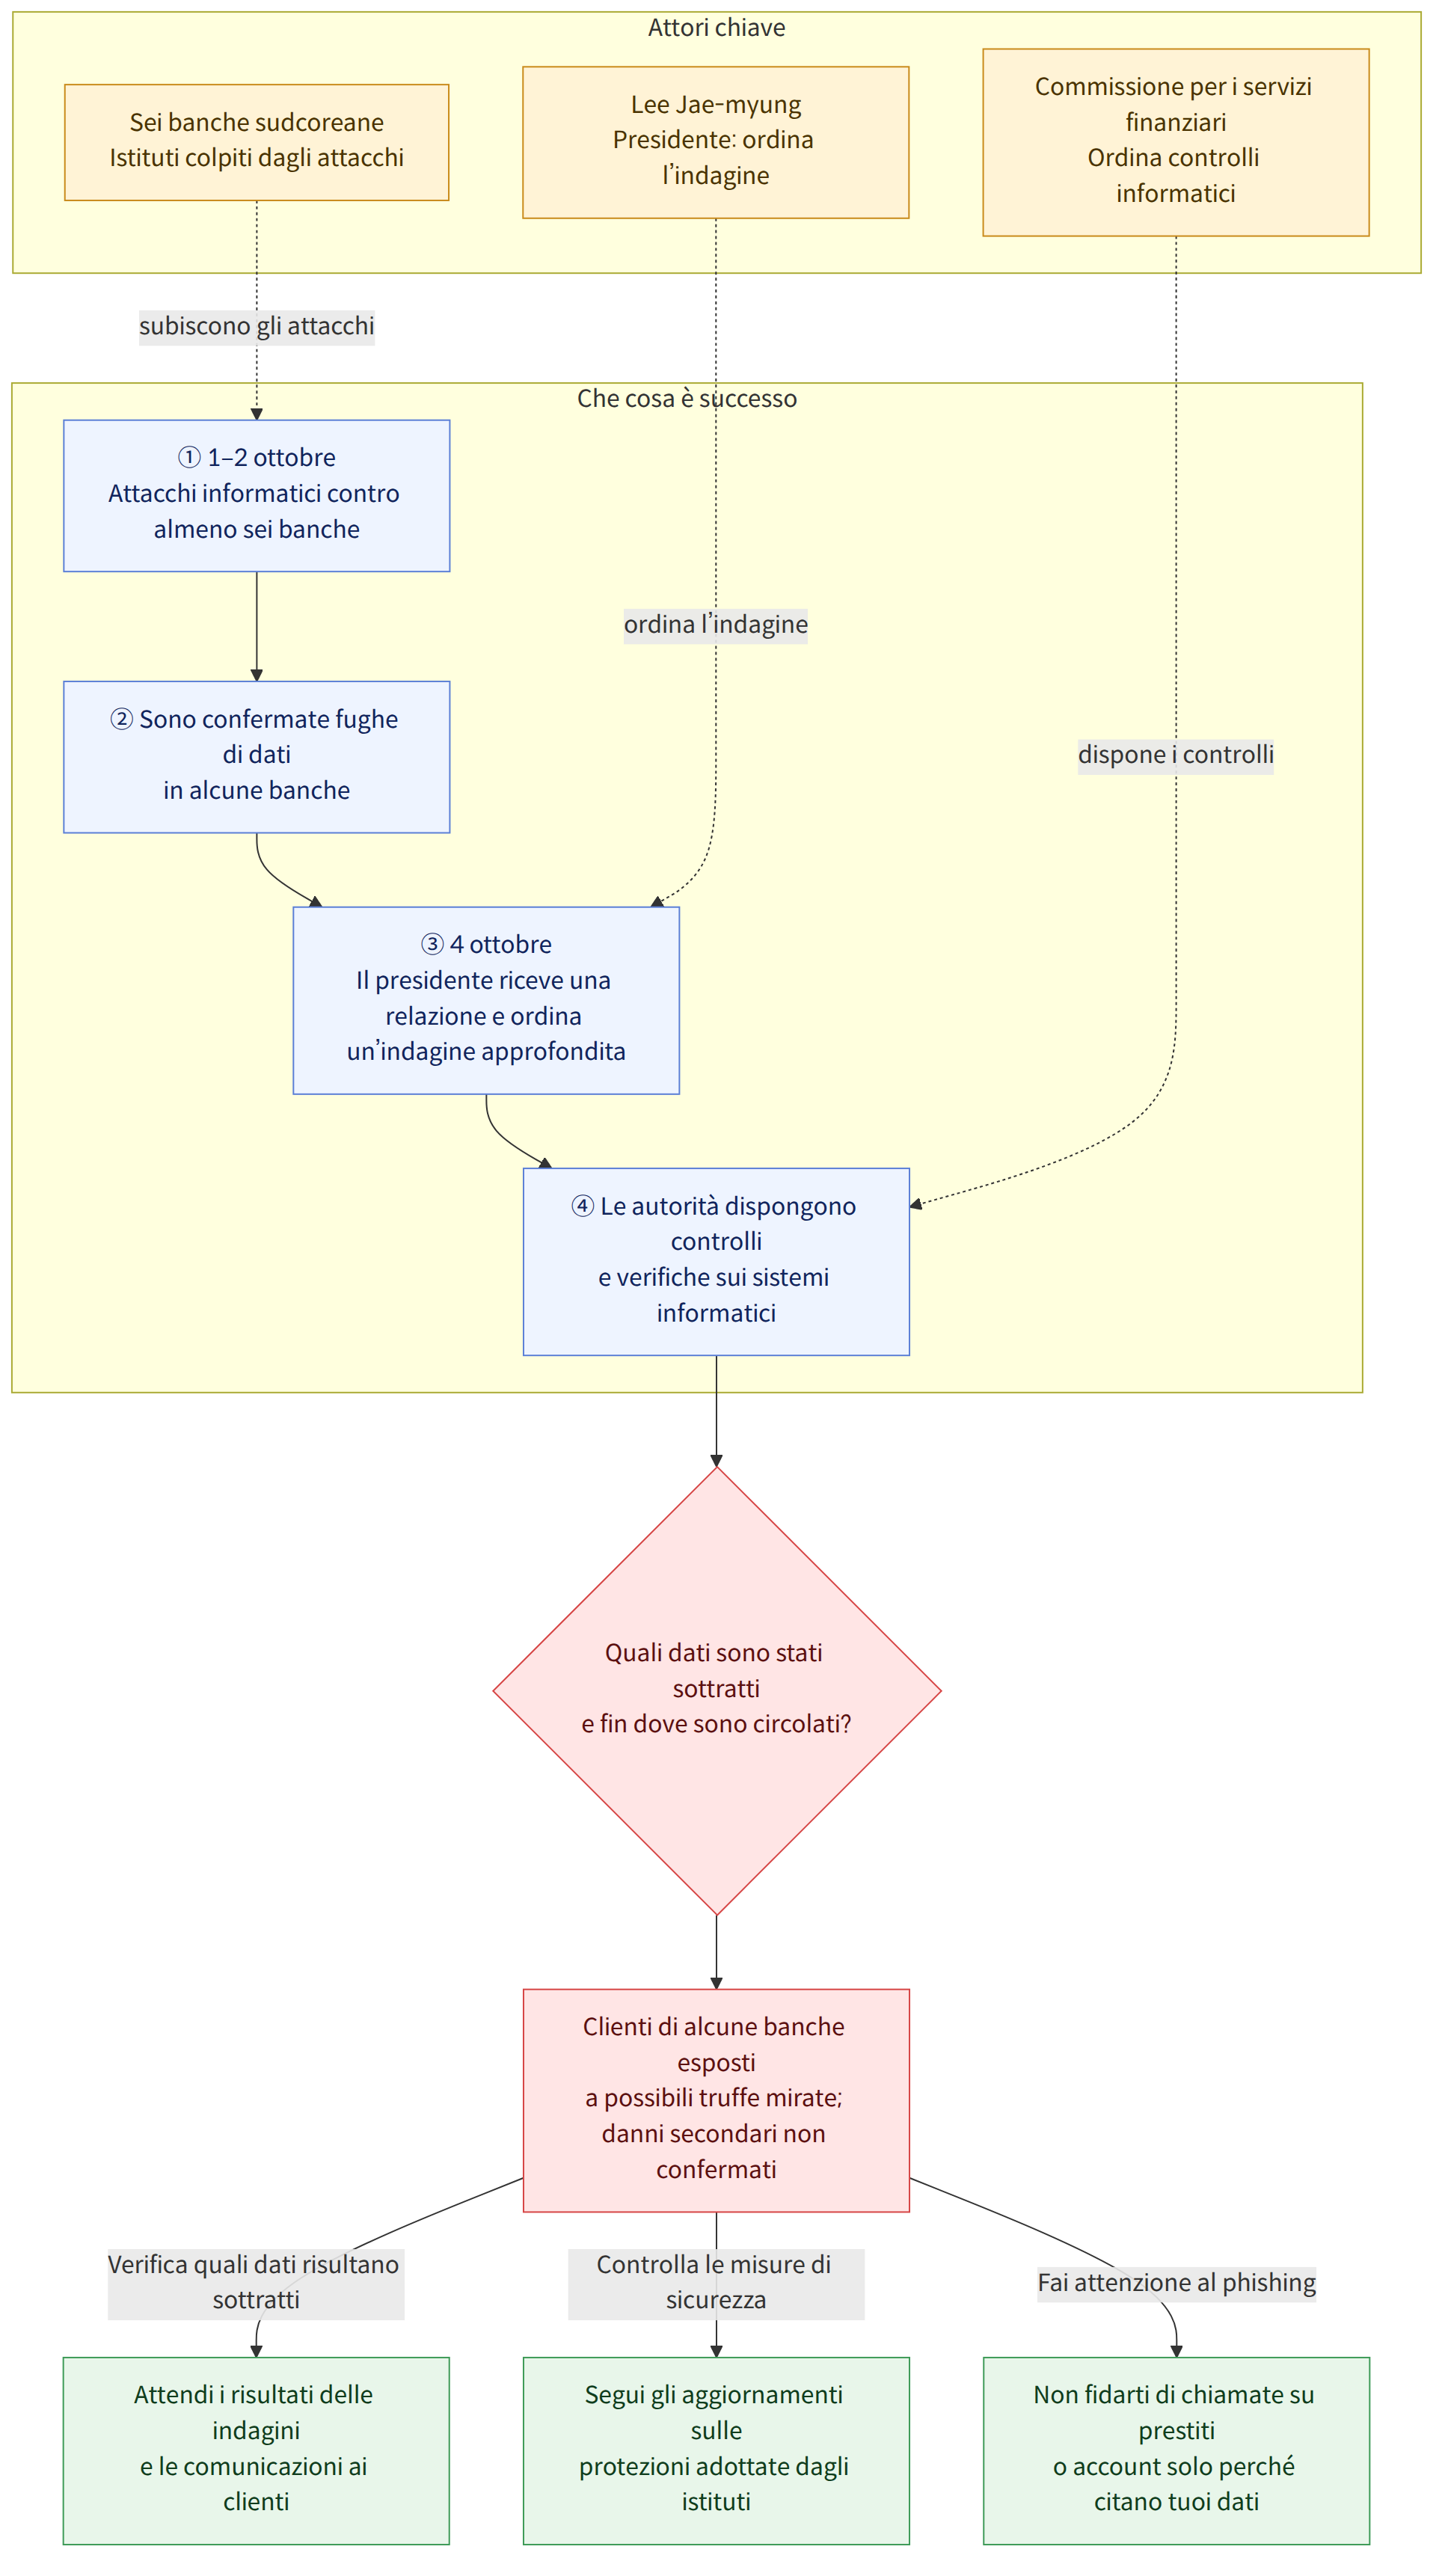
Il 4 ottobre 2026 il presidente Lee Jae-myung ha ricevuto una relazione sugli incidenti di fuga di dati personali presso istituzioni finanziarie e pubbliche e ha ordinato un’indagine approfondita e la definizione di misure di risposta. Il 1° e il 2 ottobre si sono susseguiti attacchi informatici che si ritiene abbiano sfruttato l’intelligenza artificiale (IA) contro almeno 6 banche sudcoreane: la Banca Shinhan (신한은행), la Banca KB Kookmin (KB국민은행), la Banca Hana (하나은행), la Banca Woori (우리은행), la Banca NH Nonghyup (NH농협은행) e la Banca BNK Busan (BNK부산은행). Presso la Banca Shinhan, la Banca KB Kookmin e la Banca Hana è stata confermata la fuga di alcuni dati personali dei clienti; presso la Banca BNK Busan sono stati sottratti dati di dipendenti di un’azienda esterna.
La Commissione per i servizi finanziari (금융위원회) ha ordinato controlli sistematici dei sistemi informatici nel settore bancario e in quello delle carte di pagamento. Secondo alcune notizie, il presidente della Commissione per i servizi finanziari Lee Eog-weon e il governatore del Servizio di vigilanza finanziaria (금융감독원) Lee Chan-jin hanno tenuto una riunione urgente di verifica con i presidenti delle associazioni del settore finanziario e gli amministratori delegati degli istituti coinvolti. La questione non si esaurisce nell’accertare che ci sia stato un attacco. La fase successiva, decisiva per valutare i rischi per i clienti, consiste nel chiarire quali dati siano stati effettivamente sottratti e fin dove siano circolati, oltre a verificare quali misure di sicurezza aggiuntive adotteranno gli istituti finanziari.
Contesto
Non si è trattato di un incidente circoscritto a una sola banca: gli attacchi si sono verificati a più riprese in diverse istituzioni finanziarie nell’arco di un breve periodo. Secondo le notizie, gli obiettivi comprendevano almeno 6 banche; alcune fonti hanno riferito che attacchi simili sono stati segnalati anche nel comparto finanziario non bancario, tra cui casse di risparmio, società finanziarie e istituti di credito cooperativo. Tuttavia, finora l’eventuale impiego dell’IA negli attacchi è stato riportato come una stima o una possibilità.
Le notizie hanno fornito dettagli anche sugli istituti in cui è stata confermata una fuga di dati e sulla quantità di informazioni coinvolte. Una fonte ha riferito che presso la Banca Shinhan sono stati sottratti nome, numero di telefono, reddito annuo e altri dati di circa 25.000 clienti e che presso la Banca Hana è stata confermata la fuga di dati personali di 89 persone. È stato inoltre riferito che la Banca Woori e la Banca NH Nonghyup sono state colpite da attacchi simili, ma hanno bloccato gli accessi non autorizzati e non hanno subito fughe di dati personali. Questi numeri e dettagli corrispondono a quanto riportato dalle fonti e non si può affermare che coincidano con la portata complessiva dei danni o con i risultati definitivi delle indagini.
Che cosa significa questa notizia
Per i clienti non conta soltanto il fatto che ci sia stato un attacco informatico: è importante sapere se i propri dati siano stati effettivamente sottratti e quali informazioni siano state esposte. Se sono stati sottratti dati come nomi o recapiti, che possono essere combinati con altre informazioni e usati per impersonare qualcuno, non si può escludere che seguano tentativi di phishing telefonico o truffe mirate. L’avvertimento del presidente della Commissione per i servizi finanziari, secondo cui i dati sottratti potrebbero essere usati per frodi come il phishing telefonico, richiama l’attenzione anche sui danni secondari che possono verificarsi dopo una fuga di dati.
Il responsabile delle autorità finanziarie ha dichiarato che, finora, non sembra siano stati sottratti dati sensibili utilizzabili per effettuare pagamenti non autorizzati, ma ha comunque invitato il settore finanziario a mantenere un elevato livello di allerta.
Per esempio, se un cliente della banca riceve una chiamata che finge di riguardare una consulenza su un prestito o la verifica di un account, non dovrebbe considerarla autentica soltanto perché chi chiama conosce alcuni suoi dati personali. Tuttavia, sulla base delle informazioni rese pubbliche finora, non è possibile confermare che un cliente specifico abbia ricevuto una chiamata simile o che si siano già verificati danni secondari. È per questo che è importante che i risultati delle indagini condotte dagli istituti finanziari e dalle autorità si traducano in comunicazioni rivolte ai clienti e in misure successive concrete.
L’ordine del presidente sollecita un’indagine e la definizione di misure di risposta, ma non significa che siano già state chiarite le modalità dell’attacco o la portata della fuga di dati. Anche se le autorità finanziarie svolgeranno controlli sui sistemi informatici e ogni istituto condurrà le proprie verifiche, occorrerà ancora accertare quali informazioni siano state sottratte e quali misure saranno messe a disposizione dei clienti danneggiati. Perciò, al momento, è più importante concentrarsi sui risultati delle indagini e sui dettagli delle comunicazioni dei singoli istituti che sull’espressione «attacco informatico con IA».
Differenze tra le notizie pubblicate
Le fonti hanno riferito in modo diverso il momento in cui si è svolta la riunione urgente di verifica. Alcune hanno scritto che il presidente della Commissione per i servizi finanziari Lee Eog-weon e il governatore del Servizio di vigilanza finanziaria Lee Chan-jin avrebbero dovuto riunirsi nel pomeriggio del 4 ottobre; altre hanno riferito che la riunione si è svolta e che il presidente della Commissione per i servizi finanziari è intervenuto durante l’incontro. La differenza sembra riflettere il momento della pubblicazione e gli aggiornamenti delle notizie, ma sulla base di queste informazioni non è possibile stabilire con precisione l’orario in cui si è svolta.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- Il presidente Lee ha ricevuto il 4 ottobre una relazione sugli incidenti di fuga di dati personali e ha ordinato un’indagine approfondita e la definizione di misure di risposta.
- Il 1° e il 2 ottobre almeno 6 banche sudcoreane sono state colpite da attacchi informatici che si ritiene abbiano sfruttato l’IA.
- Presso la Banca Shinhan, la Banca KB Kookmin e la Banca Hana è stata confermata la fuga di alcuni dati personali dei clienti; è stata inoltre riportata la fuga di dati di dipendenti esterni presso la Banca BNK Busan.
- La Commissione per i servizi finanziari ha ordinato controlli sistematici dei sistemi informatici nel settore bancario e in quello delle carte di pagamento.
Aspetti ancora da chiarire
- Chi è responsabile degli attacchi informatici e quali sono state le modalità precise di intrusione?
- Qual è la portata complessiva della fuga di dati e quali informazioni sono state sottratte nei singoli istituti?
- Quali misure successive adotteranno i singoli istituti finanziari e come informeranno i clienti danneggiati, una volta conclusa l’indagine?
Che cosa possono verificare i lettori
- Consultate le comunicazioni ufficiali della banca o dell’istituto finanziario interessato per verificare se i vostri dati siano stati coinvolti e quali informazioni siano state sottratte.
- Se ricevete una chiamata che si presenta come una consulenza su un prestito o una verifica dell’account, non fidatevi soltanto perché l’interlocutore conosce alcuni vostri dati personali: verificate la situazione tramite i canali ufficiali dell’istituto finanziario.
- Verificate se le autorità finanziarie e i singoli istituti finanziari pubblicano i risultati delle indagini e le misure successive. Le notizie disponibili al momento non riportano ancora né la portata complessiva dei danni né tutte le misure adottate dai singoli istituti.
Riferimenti
- Altri articoli consultati: hani.co.kr
- Altri articoli consultati: en.yna.co.kr

















