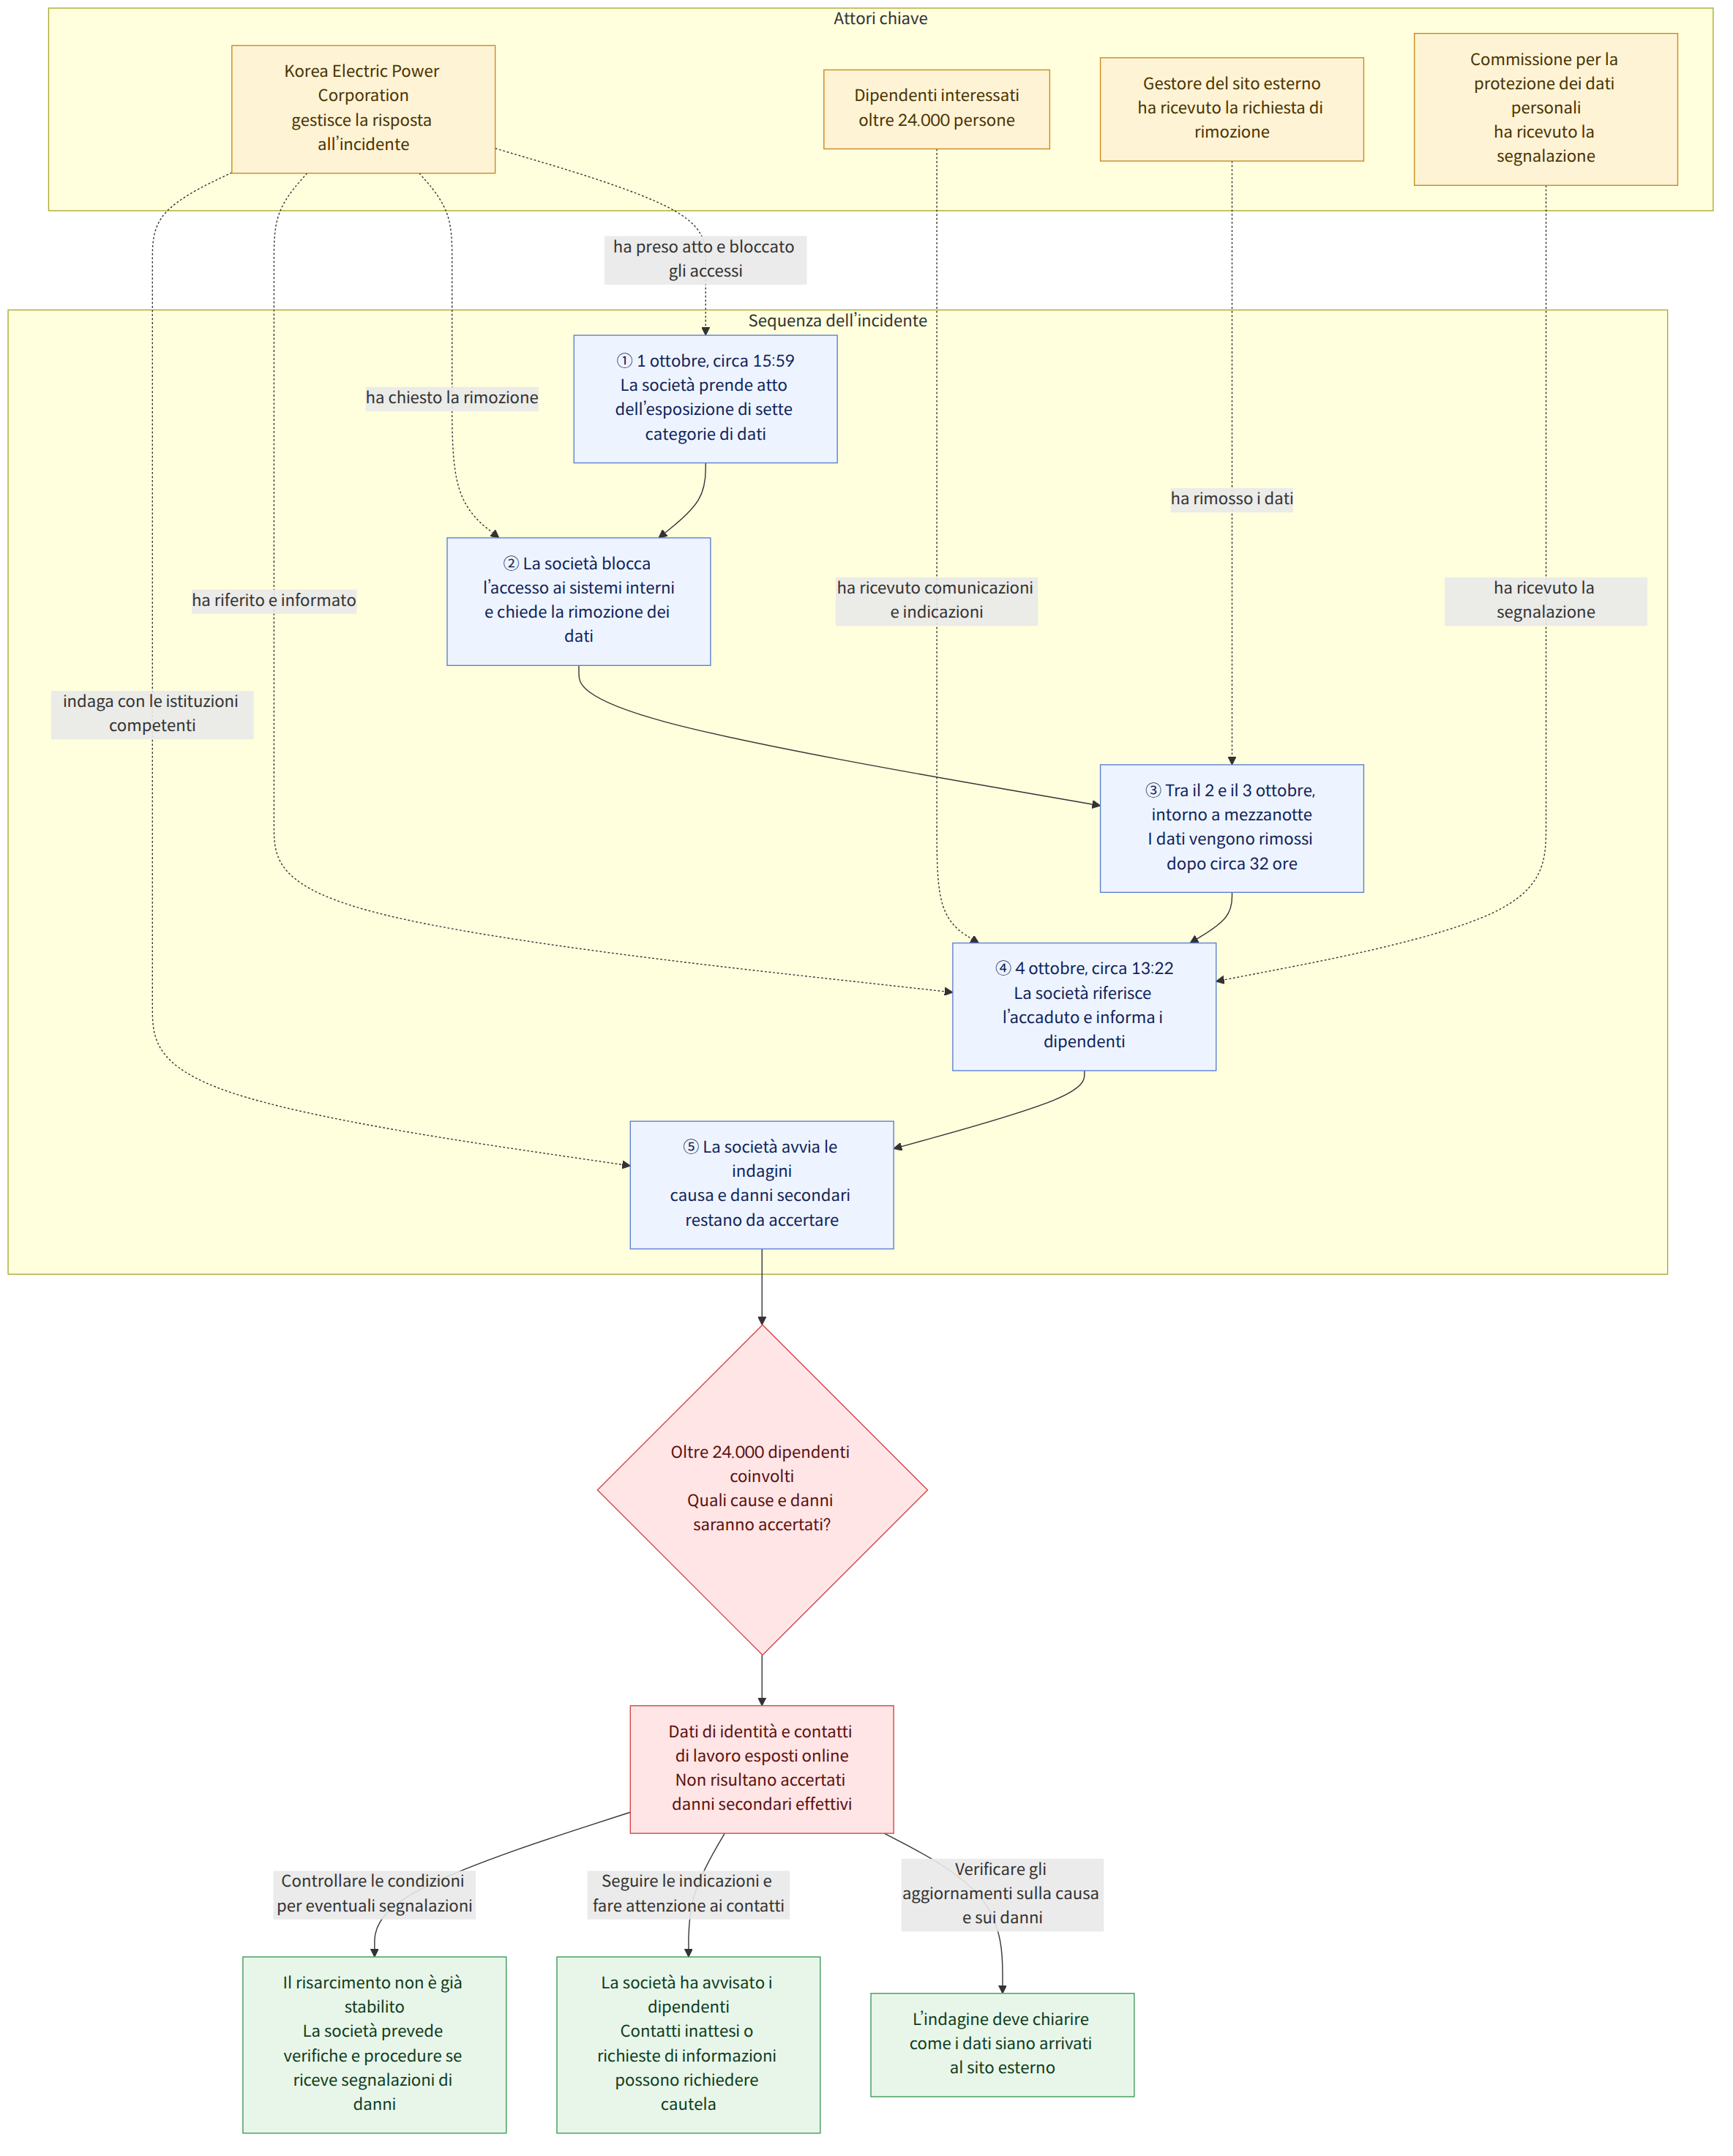
Sette categorie di dati di oltre 24.000 dipendenti della Korea Electric Power Corporation (한국전력공사), tra cui nome, struttura di appartenenza, numero di matricola, numero di cellulare, numero di telefono interno, indirizzo e-mail e posizione, sono state esposte su un sito web esterno. La società ha preso atto dell’esposizione intorno alle 15:59 del 1° ottobre; secondo quanto riportato, le informazioni sono state rimosse dal sito intorno alla mezzanotte tra il 2 e il 3 ottobre, circa 32 ore dopo la presa d’atto. Non è ancora stato accertato né che cosa abbia causato l’esposizione né se si siano verificati danni secondari effettivi.
Contesto
Le informazioni esposte non erano dati identificativi univoci, come i numeri di registrazione dei residenti, né dati sensibili, ma informazioni collegate all’identità e alla struttura di appartenenza dei dipendenti e ai loro contatti di lavoro. La società ha spiegato che non sono stati esposti neppure i dati dei clienti, gestiti in un sistema dedicato separato. Si tratta di un elemento importante per valutare la portata dell’esposizione, ma non ridimensiona l’incidente in sé: informazioni sui dipendenti sono state rese pubbliche all’esterno.
La società ha dichiarato di aver bloccato l’accesso ai sistemi interni relativi ai dati personali dei dipendenti dopo aver preso atto dell’esposizione e di aver chiesto al gestore del sito esterno di rimuovere le informazioni. Tuttavia, il completamento della rimozione ha richiesto circa 32 ore.
La società ha riferito i fatti alla Commissione per la protezione dei dati personali (개인정보보호위원회) intorno alle 13:22 del 4 ottobre e ha istituito una sala operativa complessiva per la risposta alle emergenze (비상대응 종합상황실). Ha dichiarato di stare indagando sulle circostanze precise dell’esposizione insieme alle istituzioni competenti, ma, sulla base delle informazioni attualmente disponibili, non è possibile sapere attraverso quale canale i dati siano stati pubblicati sul sito esterno. La società ha inoltre informato individualmente i dipendenti dell’incidente e delle sue circostanze tramite SMS, e-mail e altri mezzi, fornendo loro indicazioni per prevenire danni secondari.
Che cosa significa questa notizia
Le persone direttamente interessate dall’incidente sono, di fatto, gli oltre 24.000 dipendenti della società. La spiegazione della società secondo cui non sono stati esposti i numeri di registrazione dei residenti né i dati dei clienti è un elemento da tenere presente nel valutare la portata dei danni. Tuttavia, la combinazione di nome, struttura di appartenenza, numero di matricola, numero di telefono e indirizzo e-mail può essere usata per identificare e contattare uno specifico dipendente; gli interessati dovrebbero quindi prestare attenzione a contatti inattesi o a tentativi di impersonificazione. Questa è un’interpretazione dei rischi possibili, non significa che tali danni si siano effettivamente verificati.
Per esempio, se un dipendente riceve un contatto che sembra riguardare il lavoro interno e gli vengono chieste ulteriori informazioni o conferme, può essere opportuno considerare la possibilità che si tratti di un tentativo di impersonificazione legato alle circostanze successive all’esposizione. Tuttavia, non è stato accertato che questo incidente abbia causato effettivi danni da phishing o impersonificazione. La società ha dichiarato di aver fornito individualmente indicazioni per prevenire i danni; i dipendenti che hanno ricevuto la comunicazione possono consultarle e, se ricevono contatti sospetti, farebbero bene a non rispondere precipitosamente né a fornire informazioni.
La valutazione della risposta all’incidente dipende non soltanto dal fatto che le informazioni siano state rimosse, ma anche dall’accertamento delle circostanze dell’esposizione, dall’eventuale conferma di danni effettivi e dalla possibilità di ottenere un risarcimento in caso di danni. La società ha dichiarato che individuerà le cause e predisporrà misure per prevenire il ripetersi dell’accaduto attraverso un’indagine congiunta con le istituzioni competenti e una propria indagine. Ha inoltre affermato che, se riceverà segnalazioni di danni verificatisi o previsti, svolgerà le verifiche necessarie e avvierà procedure di risarcimento, compreso il risarcimento dei danni. Ciò non significa che il risarcimento sia già stato stabilito, ma che la società prevede di procedere tramite segnalazioni e indagini.
Norme e informazioni sull’assistenza
La società ha dichiarato che, se riceverà segnalazioni di danni verificatisi o previsti, svolgerà le verifiche necessarie e avvierà procedure di risarcimento, compreso il risarcimento dei danni. Tuttavia, la sola esposizione di dati personali non determina automaticamente il diritto al risarcimento né il suo importo. Secondo materiali basati su casi di consulenza della Korea Legal Aid Corporation (법률구조공단), il risarcimento viene calcolato tenendo conto del tipo di danno e delle circostanze in cui si è verificato, della colpa della persona danneggiata, dei termini di un accordo e dell’eventuale ricezione di indennizzi assicurativi o prestazioni. Questi materiali illustrano i principi generali del risarcimento e non stabiliscono la responsabilità né l’importo dovuto a ciascun individuo in questo incidente.
Pertanto, i dipendenti che ritengono di aver subito un danno effettivo possono conservare la comunicazione relativa all’esposizione, i contatti pertinenti e i documenti che attestano il danno subito, e chiedere alla società quali procedure di segnalazione e quali documenti siano necessari. Se valutano un accordo, dovrebbero esaminarne anche la portata. In generale, un accordo può limitare la possibilità di presentare ulteriori richieste in seguito; i materiali spiegano però che potrebbe essere possibile avanzare ulteriori richieste per danni gravi sopravvenuti che non erano prevedibili al momento dell’accordo. L’applicabilità concreta e i termini di prescrizione possono variare in base alla natura del danno e al momento in cui se ne è venuti a conoscenza, quindi non è possibile formulare una conclusione valida in ogni caso.
Differenze tra le diverse notizie
Le notizie descrivono in modo diverso il momento della rimozione delle informazioni. Una riferisce che i dati sono stati rimossi intorno alla mezzanotte tra il 2 e il 3 ottobre, mentre un’altra, in lingua inglese, scrive che la rimozione è stata completata intorno alla mezzanotte di venerdì. Sulla base delle informazioni fornite non è possibile stabilire se le due espressioni indichino lo stesso momento in modo diverso o se vi sia stata effettivamente una differenza negli orari. L’indicazione di circa 32 ore è riportata dalle notizie in coreano.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- La società ha preso atto intorno alle 15:59 del 1° ottobre dell’esposizione di dati personali dei dipendenti su un sito web esterno.
- Le sette categorie di dati esposte sono nome, struttura di appartenenza, numero di matricola, numero di cellulare, numero di telefono interno, indirizzo e-mail e posizione; le persone interessate sono oltre 24.000.
- La società ha spiegato che non sono stati esposti dati identificativi univoci o sensibili né i dati dei clienti conservati in un sistema dedicato separato.
- La società ha bloccato l’accesso ai sistemi interni e chiesto la rimozione dei dati; il 4 ottobre ha riferito l’accaduto alla Commissione per la protezione dei dati personali e ha istituito una sala operativa complessiva per la risposta alle emergenze.
- La società ha informato individualmente i dipendenti e ha dichiarato che, in caso di segnalazioni di danni, svolgerà verifiche e avvierà una procedura di risarcimento.
Aspetti ancora da chiarire
- Quali sono le circostanze precise e le cause dell’esposizione dei dati dei dipendenti sul sito esterno?
- L’esposizione ha provocato effettivi danni secondari?
- Se vi sono stati danni, di che tipo e di quale entità sono stati, e come si svolgeranno le indagini e le procedure di risarcimento?
Che cosa possono verificare i lettori
- I dipendenti della società possono controllare la comunicazione individuale e le indicazioni per prevenire danni secondari ricevute via SMS o e-mail, e fare attenzione a non fornire dati personali o altre informazioni in risposta a contatti sospetti.
- Se si sono verificati danni effettivi o si ritiene che possano verificarsi, è possibile conservare i contatti pertinenti e i documenti che attestano il danno, quindi chiedere alla società informazioni sulle procedure di segnalazione e sui documenti necessari. Non si può dare per scontato che la comunicazione indichi una specifica modalità di segnalazione.
- Chi valuta una richiesta di risarcimento o un accordo può verificare i documenti relativi al danno e il contenuto dell’accordo; per le questioni che richiedono una valutazione caso per caso può rivolgersi a un consulente legale.
Riferimenti
- Risarcimento dei danni in generale: aspetti essenziali della domanda e della quantificazione
- Altri articoli consultati: koreatimes.co.kr
- Altri articoli consultati: en.yna.co.kr