
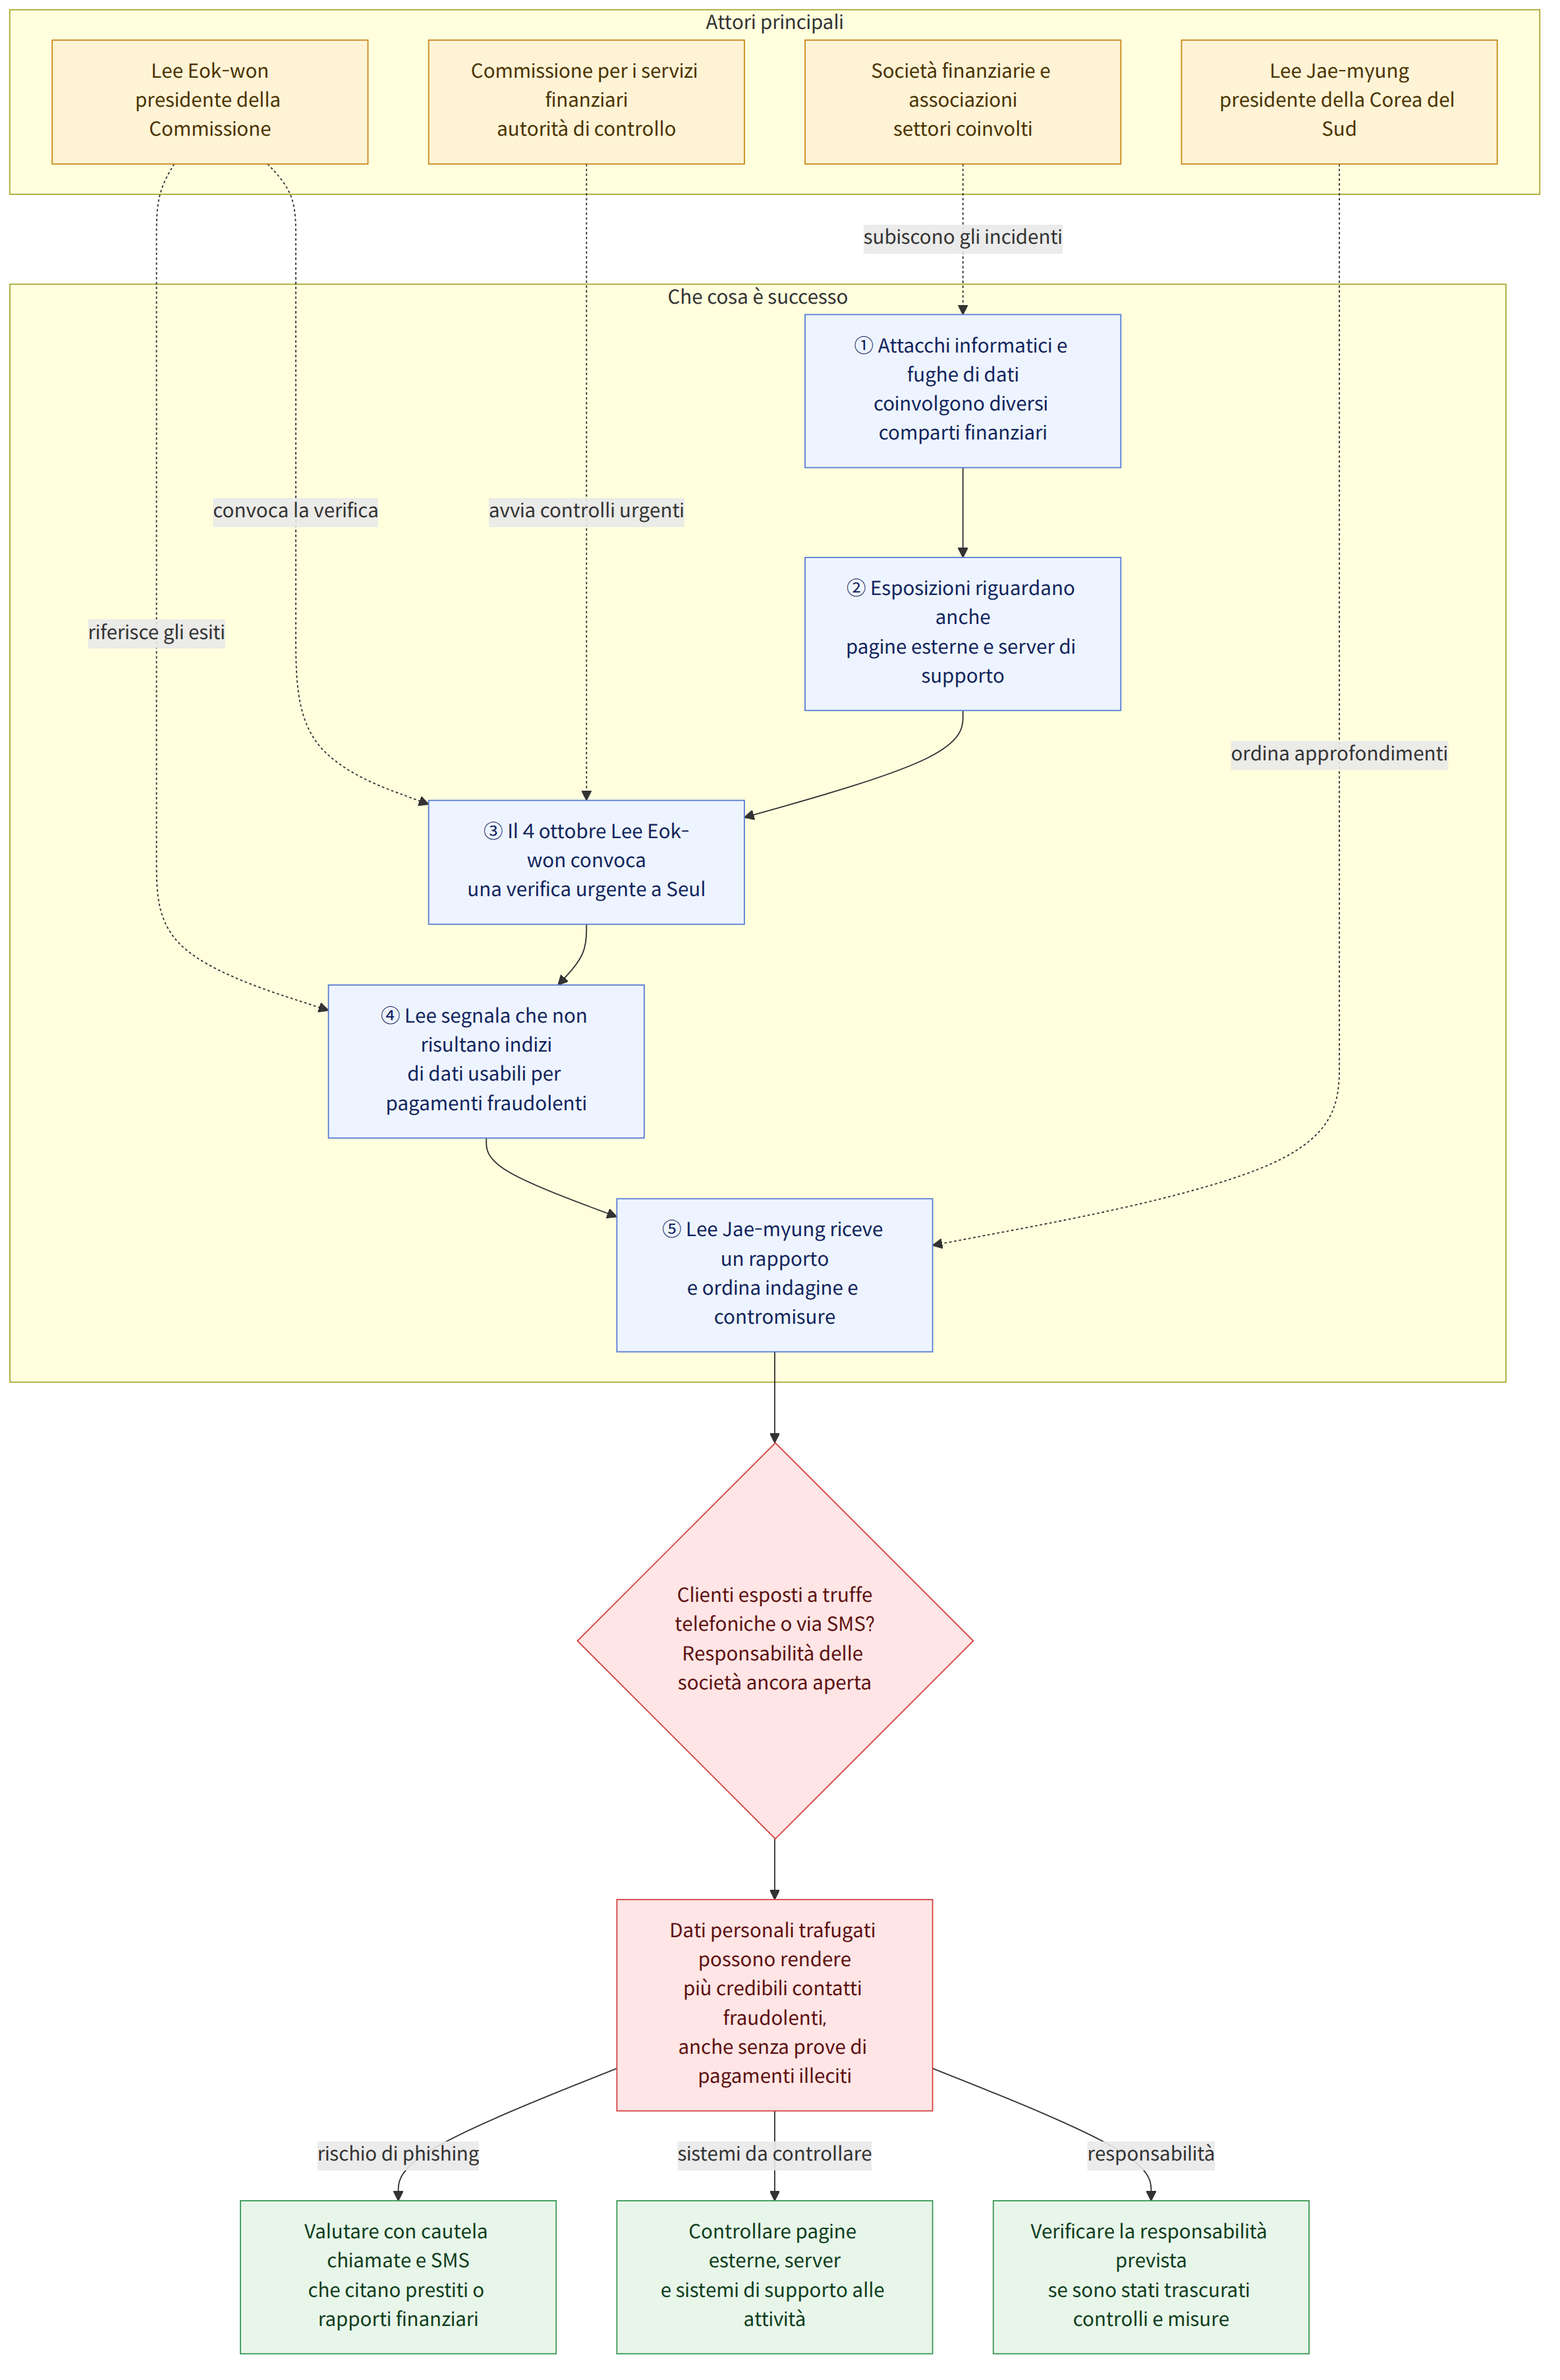
Lee Eok-won, presidente della Commissione per i servizi finanziari (금융위원회), ha convocato il 4 ottobre 2026, presso il Complesso governativo di Seul, una riunione urgente di verifica con rappresentanti di tutti i comparti finanziari. Ha sottolineato che, in un breve arco di tempo, si sono susseguiti incidenti informatici in diversi settori, tra cui banche, casse di risparmio e società finanziarie, e ha chiesto al comparto finanziario di mantenere il massimo livello di allerta. Ha inoltre spiegato che non si può escludere la possibilità di attacchi condotti con l’intelligenza artificiale (IA). Ha tuttavia dichiarato che, finora, non sono stati rilevati indizi di fughe di dati sensibili dei clienti utilizzabili direttamente per pagamenti fraudolenti o attività simili.
Contesto e quadro generale
Un aspetto rilevante di questi incidenti è che, tra gli obiettivi degli attacchi, sono stati indicati sistemi di supporto alle attività, pagine web esterne e server, aree che avevano ricevuto relativamente meno attenzione nella gestione rispetto ai servizi di internet e mobile banking utilizzati direttamente dai clienti. Lee ha spiegato che è stato accertato l’uso, negli attacchi, di pagine web esterne e server impiegati da agenti di prestito o dipendenti per agevolare il lavoro. Ciò significa che, anche quando non sono coinvolti i sistemi centrali delle transazioni interne a una società finanziaria, le lacune negli ambienti di lavoro collegati possono portare all’esposizione di dati personali.
Durante la riunione del 4 ottobre, Lee ha dichiarato che, se si verificassero incidenti analoghi perché le società finanziarie hanno trascurato i controlli e le misure di risposta necessarie nonostante le informazioni sulle minacce e i casi di attacchi già condivisi nel settore, i responsabili saranno chiamati a risponderne con rigore ai sensi delle leggi e dei regolamenti pertinenti. Alla riunione hanno partecipato i presidenti delle associazioni dei settori bancario, degli investimenti finanziari, assicurativo, delle società finanziarie specializzate, delle casse di risparmio, della finanza mutualistica, delle cripto-attività e delle fintech, nonché dirigenti delle società finanziarie colpite da incidenti informatici. È stato inoltre riferito che il presidente Lee Jae-myung ha ricevuto un rapporto sugli incidenti di fuga di dati personali che hanno coinvolto istituzioni finanziarie e pubbliche e sulle misure adottate, e ha ordinato un’indagine approfondita e la definizione di contromisure.
Tra i casi di fuga di dati personali riportati da altre testate figurano quelli di circa 25.000 clienti di Shinhan Bank (신한은행), i cui dati comprendevano nome, numero di telefono, reddito annuo, nome del datore di lavoro e parte del numero di registrazione anagrafica; quelli di 119 clienti di KB Kookmin Bank (KB국민은행) e di 89 clienti di Hana Bank (하나은행). È stato riferito che presso Busan Bank (부산은행) sono stati esposti i dati di 11 dipendenti esterni addetti allo sviluppo. Yegaram Savings Bank (예가람저축은행) ha annunciato la fuga dei nomi, delle date di nascita e dei recapiti di circa 40.000 clienti. È stato inoltre riferito che Hyundai Capital (현대캐피탈) ha preso atto della fuga di dati di 146 agenti di prestito.
Che cosa significa
Quando a un nome o a un recapito si aggiungono informazioni sul reddito, sul datore di lavoro o sui prestiti, i dati possono essere sfruttati per truffe telefoniche o via SMS in cui il truffatore si presenta come se conoscesse le reali conversazioni del cliente con la società finanziaria. Il rischio, quindi, non si limita all’«accesso al conto»: i dati trafugati possono anche rendere più credibili i contatti fraudolenti.
Per esempio, se una persona che ha chiesto una consulenza su un prestito a una società finanziaria rientra tra le vittime della fuga di dati, potrebbe scambiare per una comunicazione autentica della società una telefonata o un messaggio che sembri fare riferimento alla consulenza. Si tratta di un’ipotesi che illustra una possibilità e non significa che un cliente specifico abbia effettivamente ricevuto un contatto di questo tipo. Anche Lee ha dichiarato che non si possono escludere danni secondari, come truffe telefoniche e via SMS che sfruttino i dati trafugati.
Alle società finanziarie si chiede di assumersi la responsabilità non solo delle difese tecniche, ma anche di controllare le pagine web e i server esterni e i sistemi di supporto alle attività, verificando inoltre se abbiano risposto alle informazioni sulle minacce già note. Le autorità hanno dichiarato che, in caso di incidenti analoghi dovuti a controlli e misure di risposta trascurati, faranno valere le responsabilità previste dalla legge. Secondo alcune notizie, le società finanziarie stanno inviando comunicazioni individuali e indicazioni per prevenire i danni. Per i clienti che ricevono una notifica di fuga di dati è quindi importante verificare quali informazioni sono state esposte e quale politica di risarcimento si applicherebbe in caso di danni effettivi.
Differenze tra le notizie riportate
L’elenco degli istituti presso i quali è stata accertata una «fuga di dati» varia a seconda della data e dell’ambito delle notizie. I resoconti sulla riunione del presidente della Commissione per i servizi finanziari hanno citato Shinhan, KB Kookmin, Hana e BNK Busan Bank (BNK부산은행), oltre a Hyundai Capital, Yegaram Savings Bank e Welcome Savings Bank (웰컴저축은행), come casi in cui la fuga era stata accertata. Altre notizie hanno riferito di attacchi analoghi contro Woori Bank (우리은행) e NH Nonghyup Bank (NH농협은행), senza che si verificasse un’effettiva fuga di dati, e hanno riportato tentativi di intrusione contro la Federazione centrale di Saemaul Geumgo (새마을금고중앙회) e il comparto della finanza mutualistica di Nonghyup (농협 상호금융). Occorre quindi distinguere gli istituti colpiti da un attacco o da un tentativo di attacco da quelli presso i quali è stata accertata una fuga di dati.
Il giorno precedente, Welcome Savings Bank aveva comunicato alle autorità, sulla base di una verifica interna, che si riteneva fossero stati esposti fino a 2.200 record relativi a clienti aziendali. Poiché questo caso differisce per soggetti coinvolti e tipologia di dati dai numeri relativi alle fughe di dati personali trattati in dettaglio da altre testate, non è possibile sommarlo agli altri o confrontarlo come se facesse parte di un unico totale complessivo dei danni. Le notizie disponibili non consentono inoltre di sapere se l’entità finale delle fughe di dati presso ciascuna società finanziaria sia stata definitivamente accertata.
Fatti confermati e aspetti ancora da chiarire
Fatti confermati
- Il presidente della Commissione per i servizi finanziari ha convocato il 4 ottobre una riunione urgente di verifica con rappresentanti di tutti i comparti finanziari e ha chiesto il massimo livello di allerta.
- È stato accertato che in alcuni casi gli attacchi hanno preso di mira aree meno curate, come pagine web e server esterni e sistemi di supporto alle attività.
- Il presidente della Commissione per i servizi finanziari ha dichiarato che, finora, non sono stati rilevati indizi di fughe di dati sensibili dei clienti utilizzabili direttamente per pagamenti fraudolenti o attività simili.
- Welcome Savings Bank ha comunicato alle autorità che si riteneva fossero stati esposti fino a 2.200 record relativi a clienti aziendali.
Aspetti ancora da chiarire
- Non sono stati identificati i responsabili degli attacchi né le specifiche modalità di intrusione.
- Non è possibile sapere se siano stati definiti in via definitiva i tipi e il volume complessivo dei dati trafugati presso ciascuna società finanziaria.
- Non è stato accertato se l’IA sia stata effettivamente utilizzata negli attacchi.
Che cosa dovrebbero verificare i lettori
- Se avete ricevuto una comunicazione di fuga di dati da una società finanziaria, verificate quali informazioni sono state esposte e quando, e se i vostri dati sono inclusi.
- Verificate le misure preventive indicate e la politica di risarcimento in caso di danni; per le telefonate e i messaggi sospetti che si presentano a nome di una società finanziaria, controllate che siano autentici attraverso i canali ufficiali di verifica dell’istituto.
- È stato riportato che le società finanziarie intendono informare individualmente i clienti colpiti della fuga di dati e dei modi per prevenire danni secondari, e risarcire integralmente eventuali danni causati dalla fuga. Le condizioni e le procedure effettivamente applicabili vanno verificate nelle comunicazioni della società finanziaria interessata.
Riferimenti
- Altri articoli consultati: hani.co.kr
- Altri articoli consultati: hani.co.kr

















