
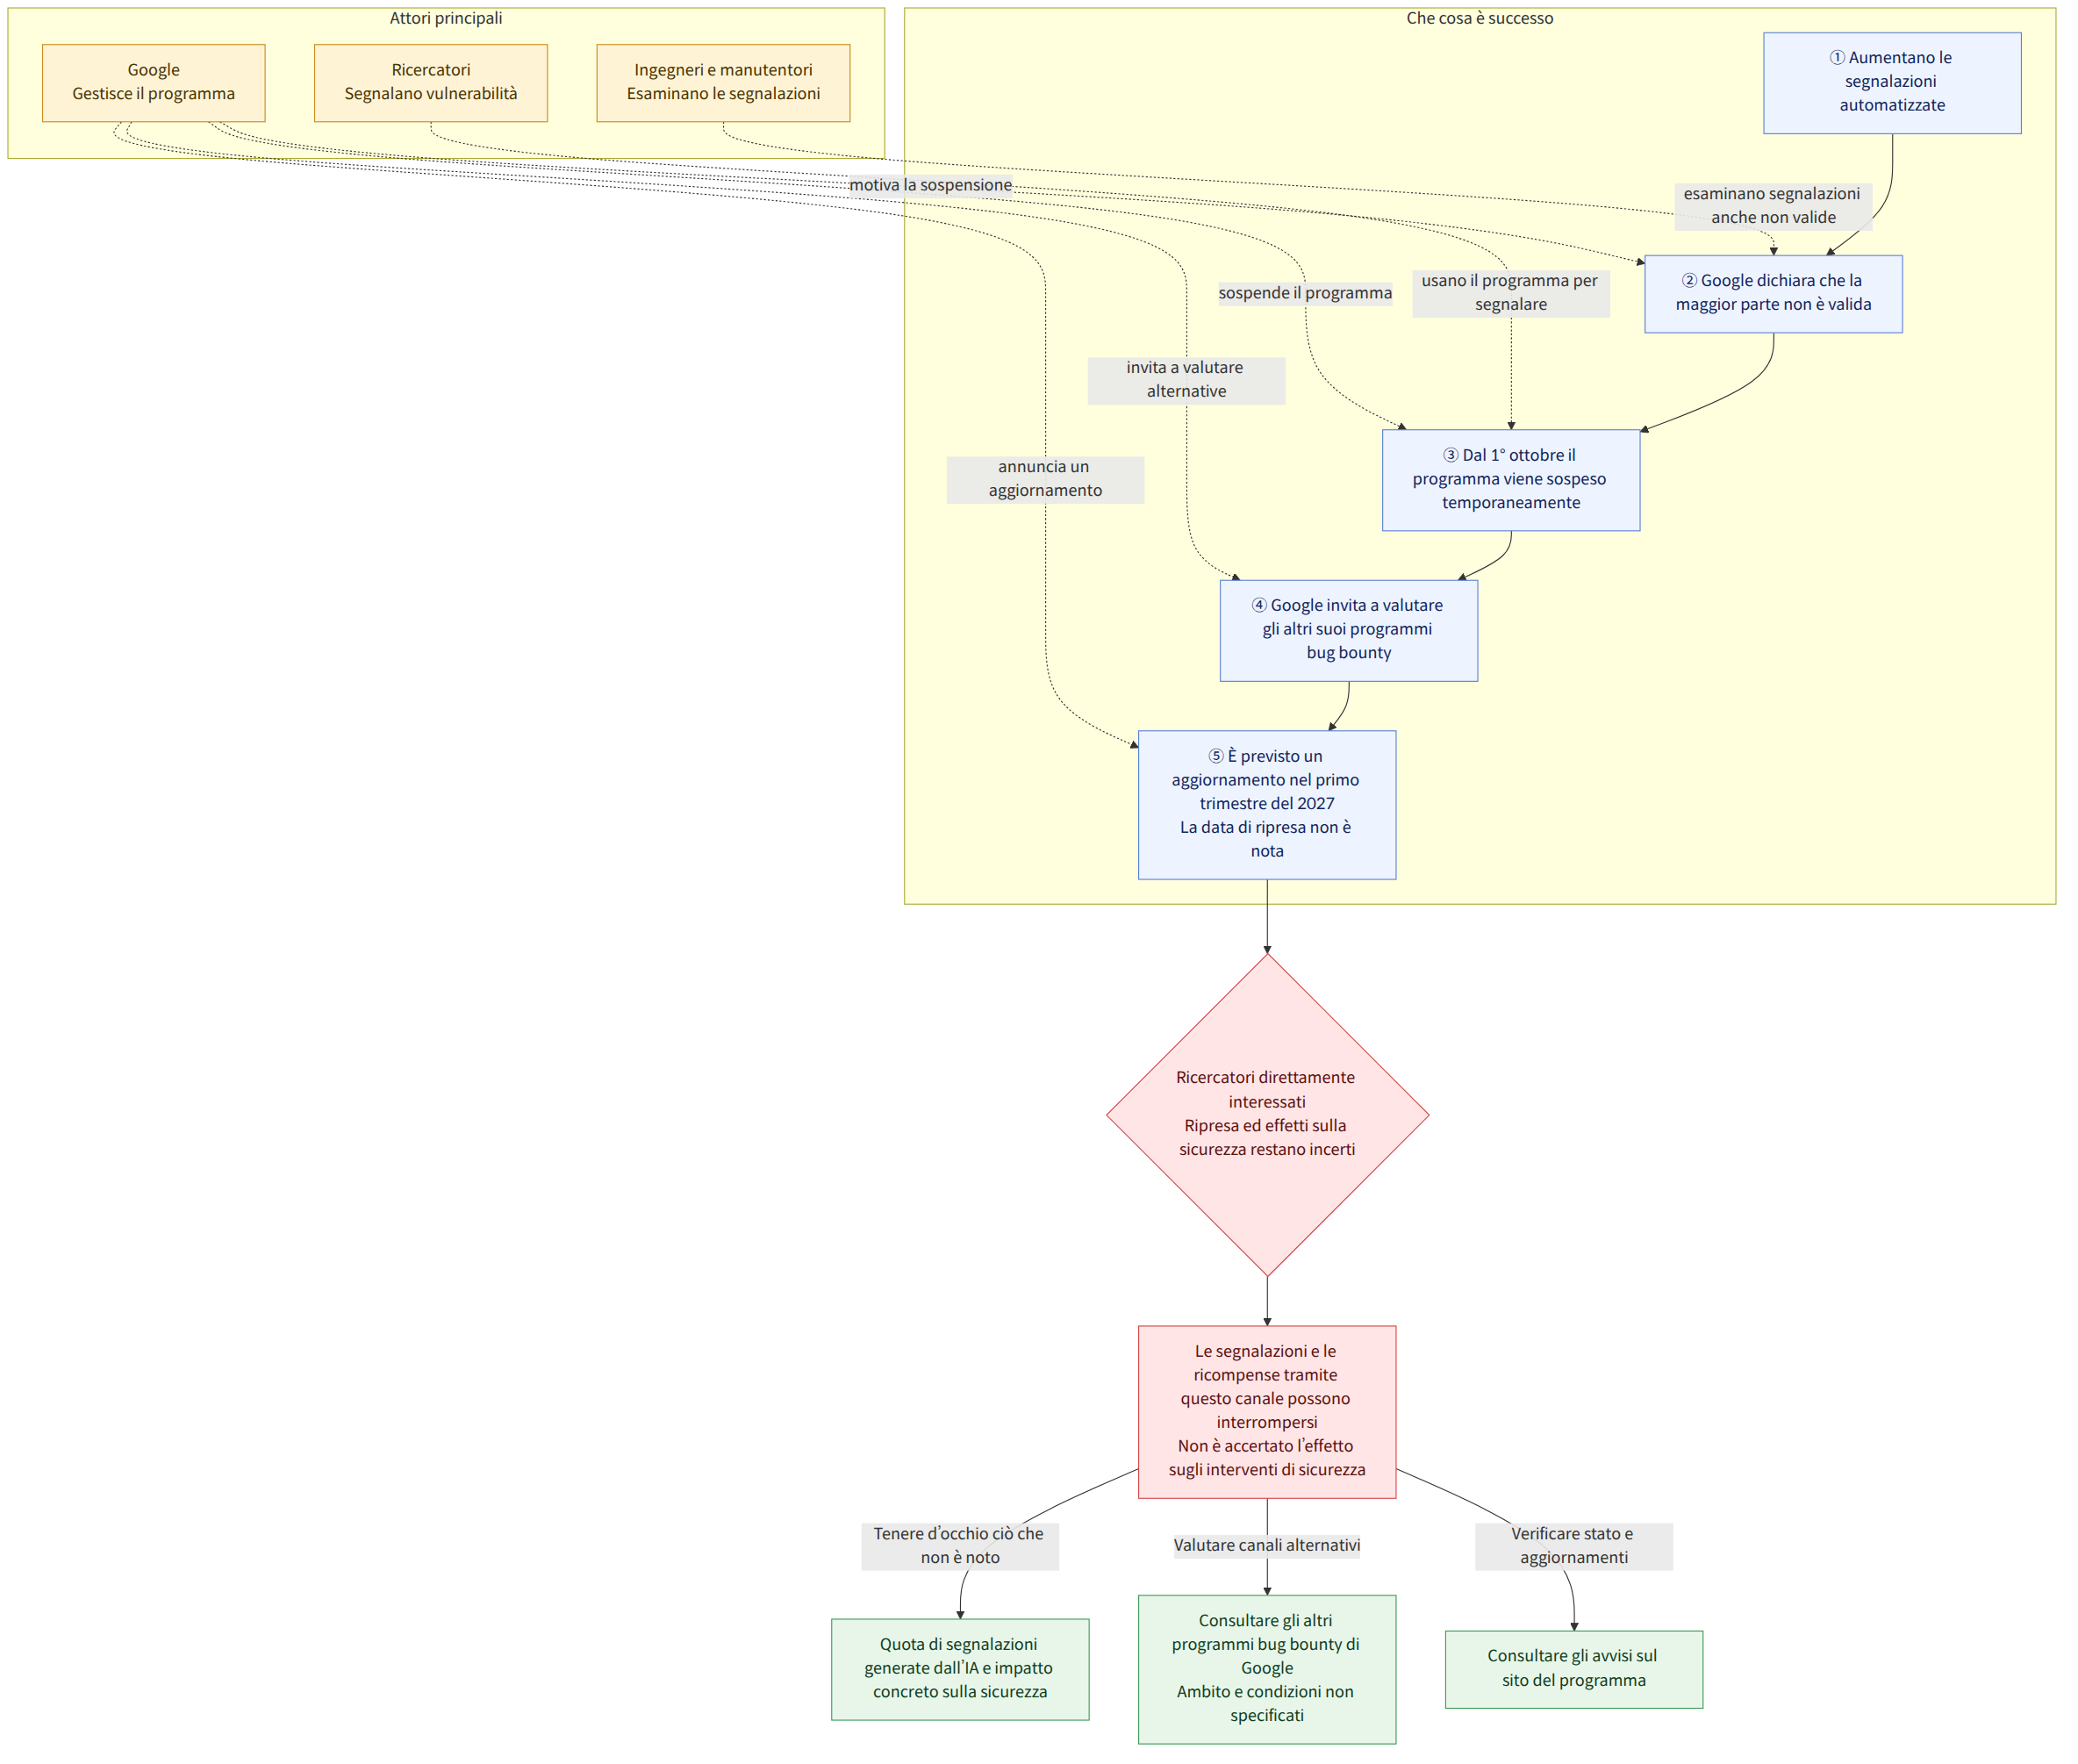
Dal 1° ottobre Google ha sospeso temporaneamente il Programma di ricompense per le vulnerabilità nei software open source (오픈소스 소프트웨어 취약점 보상 프로그램, Open Source Software Vulnerability Rewards Program). Il programma ricompensa i ricercatori che individuano e segnalano vulnerabilità nei software open source di Google. L’azienda ha motivato la sospensione con un «notevole aumento» delle segnalazioni automatizzate, precisando che la maggior parte non era valida. Ha dichiarato che fornirà un aggiornamento sul programma nel primo trimestre del 2027, ma non ha comunicato una data precisa per la ripresa.
Contesto
I programmi di ricompensa per le vulnerabilità offrono premi a ricercatori esterni che individuano e segnalano problemi di sicurezza nei software. Le segnalazioni che individuano vulnerabilità reali possono aiutare a verificare e affrontare i problemi di sicurezza; quelle non valide o contenenti informazioni false, invece, possono aumentare il carico di lavoro di chi le esamina.
Secondo Tom’s Hardware, gli ingegneri di Google e i manutentori dei progetti open source sono stati sommersi da segnalazioni non valide o contenenti allucinazioni, cioè informazioni plausibili ma false. La motivazione dichiarata direttamente da Google per la sospensione è l’aumento delle segnalazioni automatizzate e la loro scarsa validità. Le notizie hanno collegato il problema alle segnalazioni generate dall’IA, ma non è stata resa nota la quota di segnalazioni automatizzate prodotta dall’IA.
TechCrunch ha riferito che lo scorso anno esperti di cybersicurezza avevano avvertito che i contenuti di bassa qualità generati dall’IA potevano rappresentare un grave rischio per i programmi bug bounty. Questa sospensione mostra che, quando aumentano le segnalazioni automatizzate, per la gestione del programma possono diventare importanti non solo il numero delle segnalazioni, ma anche la capacità di esaminarle e verificarne l’attendibilità.
Che cosa significa questa notizia
Le persone direttamente interessate sono i ricercatori che intendevano segnalare vulnerabilità tramite il programma di Google. Finché il programma resterà sospeso, le segnalazioni e le attività di ricompensa attraverso questo canale potrebbero subire interruzioni. Google ha invitato i partecipanti a prendere in considerazione gli altri suoi programmi bug bounty.
Anche per chi esamina le segnalazioni e per i manutentori dei progetti open source la loro qualità è importante. Se si accumulano molte segnalazioni non valide, potrebbe essere necessario più lavoro per distinguere quelle relative a vulnerabilità reali, con possibili conseguenze sul ruolo del programma come strumento per individuare vulnerabilità. Google ha però dichiarato soltanto che le segnalazioni automatizzate sono aumentate e che la maggior parte non era valida; non è stato possibile accertare quanto questo abbia ritardato gli interventi effettivi in materia di sicurezza.
Per esempio, se un ricercatore ritiene di aver individuato una vulnerabilità in un software open source di Google, dovrebbe prima verificare se il programma è sospeso e consultare gli altri programmi bug bounty indicati dall’azienda. Le informazioni qui disponibili, tuttavia, non specificano l’ambito di accettazione o le condizioni di ciascun programma.
Fatti confermati e aspetti ancora incerti
Fatti confermati
- Dal 1° ottobre Google ha sospeso temporaneamente il programma di ricompense per le vulnerabilità nei software open source.
- Google ha dichiarato che le segnalazioni automatizzate sono aumentate considerevolmente e che la maggior parte non era valida.
- Tom’s Hardware ha riferito che gli ingegneri di Google e i manutentori dei progetti open source sono stati sommersi da segnalazioni non valide o contenenti allucinazioni.
- Google ha dichiarato che fornirà un aggiornamento sul programma nel primo trimestre del 2027 e ha invitato i partecipanti a prendere in considerazione gli altri suoi programmi bug bounty.
Aspetti ancora incerti
- Non è stata resa nota la data precisa in cui il programma riprenderà. L’annuncio previsto per il primo trimestre del 2027 riguarda un aggiornamento, non una data confermata per la ripresa.
- Non si sa quale percentuale delle segnalazioni automatizzate fosse costituita da rapporti generati dall’IA.
- Non sono stati accertati gli effetti concreti della sospensione sull’esame delle segnalazioni di vulnerabilità reali o sugli interventi di sicurezza.
Che cosa possono verificare i lettori
- I ricercatori che intendono inviare una segnalazione tramite il programma possono consultare gli ultimi avvisi sul sito del programma, per verificarne lo stato di sospensione e gli aggiornamenti previsti per il primo trimestre del 2027.
- Chi intende segnalare una vulnerabilità tramite un altro canale può consultare gli altri programmi bug bounty indicati da Google, verificando separatamente l’ambito e le condizioni di invio di ciascuno.
- Se si usano strumenti automatizzati per redigere un rapporto, è importante controllare prima dell’invio che la segnalazione descriva una vulnerabilità effettivamente verificata e ne riporti le prove.

















