
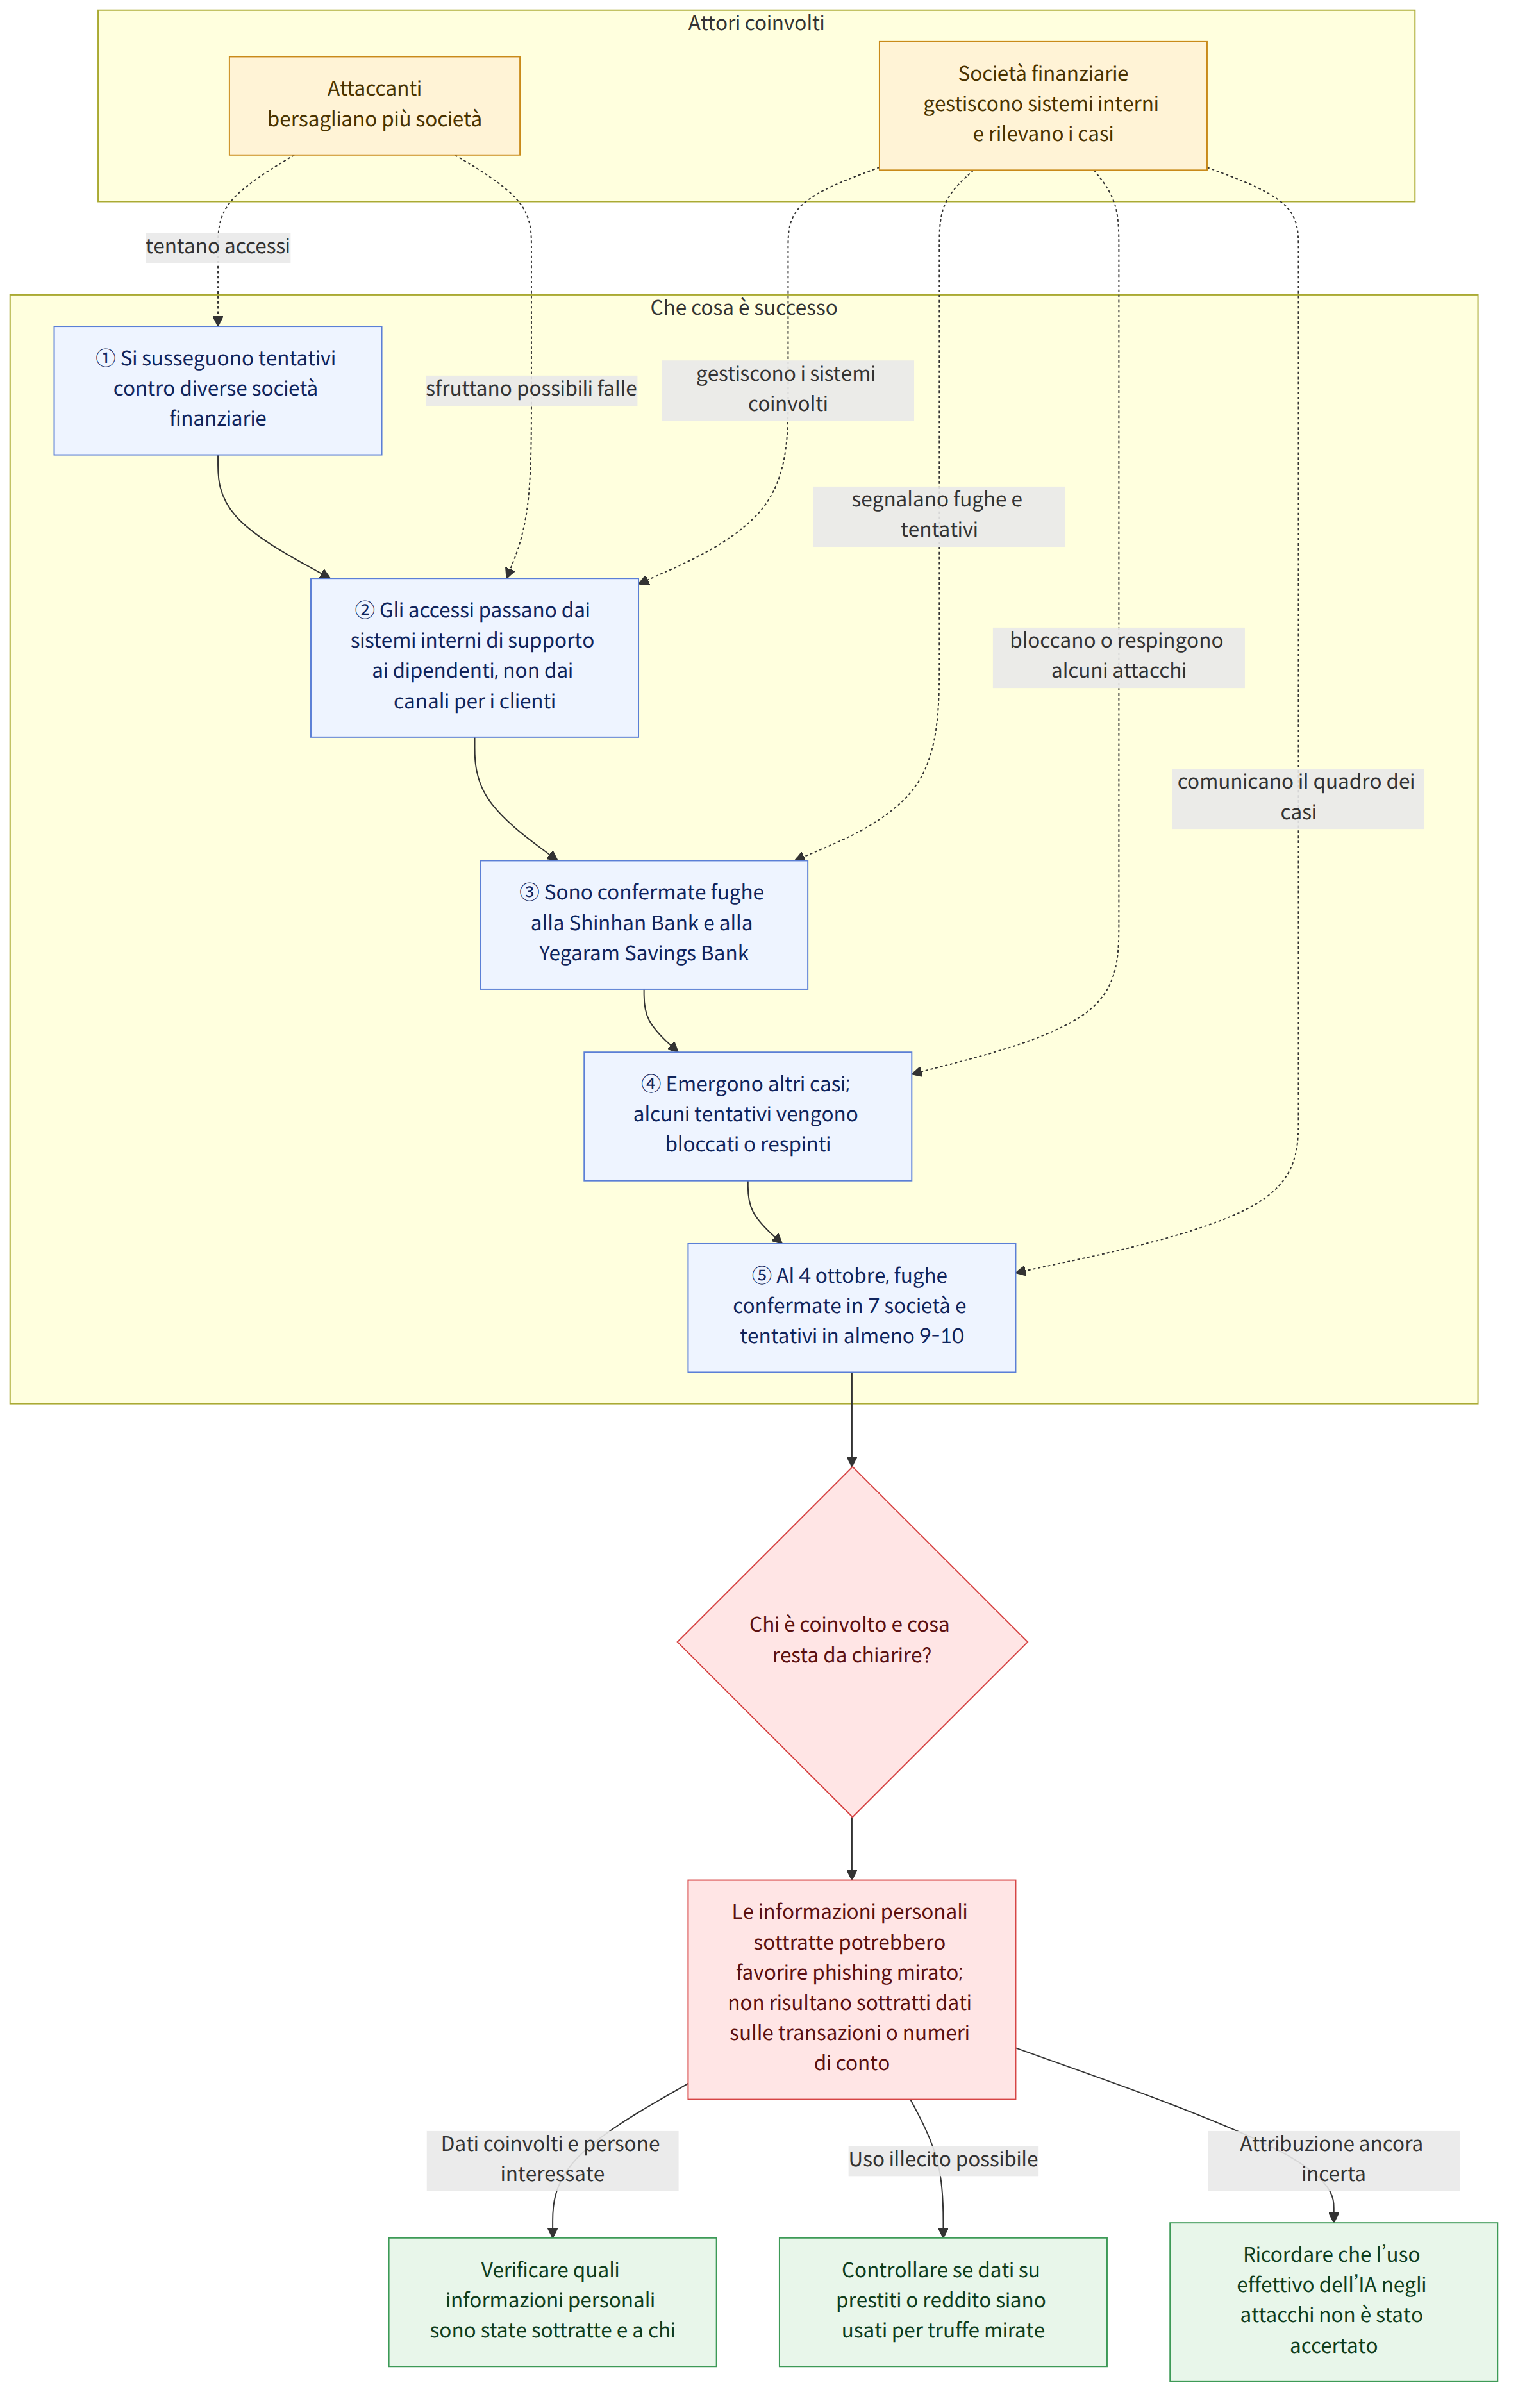
Attacchi informatici che si presume abbiano sfruttato agenti di intelligenza artificiale (IA) hanno portato alla fuga di dati personali dei clienti passando attraverso i sistemi interni di supporto al lavoro dei dipendenti di diverse società finanziarie. Al 4 ottobre, la fuga era stata confermata in 7 società e, secondo quanto riportato, erano stati accertati tentativi di attacco in almeno 9-10. Si è appreso che dalla Shinhan Bank (신한은행) sono stati sottratti 25.727 dati personali di clienti e dalla Yegaram Savings Bank (예가람저축은행) nomi, date di nascita, recapiti e altre informazioni di circa 40.000 persone. Il punto centrale della vicenda è che le vulnerabilità della rete interna di una società finanziaria possono incidere direttamente sui dati personali e sulla sicurezza finanziaria dei clienti.
Contesto
L’attacco è stato descritto non come un’operazione concentrata su una singola società, bensì come una serie di tentativi contro diverse società finanziarie, seguiti dalla ricerca di quelle vulnerabili. Un editoriale ha riferito che un agente di intelligenza artificiale avrebbe attaccato indiscriminatamente diverse società finanziarie, sfruttandone i punti deboli. Tuttavia, secondo successive notizie, sebbene la somiglianza degli orari e dei metodi abbia fatto ipotizzare che gli attacchi fossero opera dello stesso gruppo, non è stato accertato se l’IA sia stata effettivamente impiegata.
La via d’accesso non era l’internet banking o il mobile banking destinato ai clienti, ma un sistema utilizzato dai dipendenti o da persone che collaborano con le società. Tra i sistemi indicati come possibili vie d’attacco figurano il servizio della Shinhan Bank per consultare lo stato delle pratiche di prestito presentate dai consulenti finanziari, il sistema mobile interno di supporto al lavoro dei dipendenti della KB Kookmin Bank (KB국민은행) e il sistema di supporto alle attività commerciali dei dipendenti della Hana Bank (하나은행). Il caso mostra come i servizi interni, che potrebbero avere procedure di autenticazione meno rigorose o una gestione della sicurezza relativamente carente rispetto ai sistemi per i clienti, possano diventare l’anello debole.
Secondo successive notizie, è stata accertata la fuga di dati di 119 clienti della Kookmin Bank e di 89 clienti della Hana Bank; nel corso di un tentativo di attacco a un server web esterno della Busan Bank (부산은행), sono stati esposti i dati di 11 dipendenti di un’impresa di sviluppo esterna. Anche la Woori Bank (우리은행) e la NH Nonghyup Bank (NH농협은행) avrebbero subito attacchi simili, che però non avrebbero causato fughe effettive. Nel settore finanziario non bancario è stata accertata la fuga dei dati di 146 intermediari del credito della Hyundai Capital (현대캐피탈); secondo quanto riportato, la National Credit Union Federation of Korea (새마을금고중앙회) e il settore della finanza mutualistica Nonghyup (농협 상호금융) hanno subito tentativi di attacco, ma li hanno bloccati o respinti.
Un editoriale ha riferito che è probabile che sia stata utilizzata la piattaforma autonoma di penetration testing «ARTEX AI (아텍스)», basata su un modello linguistico di grandi dimensioni (LLM, un’IA addestrata su un’enorme quantità di testi per comprenderli e generarli) pubblicato come open source in un’area di lingua cinese. Tuttavia, il suo utilizzo non è un fatto accertato. Il solo fatto che siano stati menzionati il nome o la provenienza dello strumento non consente di considerare chiariti i metodi effettivi dell’attacco o i suoi responsabili.
Che cosa significa questa notizia
Per i clienti conta non solo il fatto che si sia verificato un attacco informatico, ma anche quali informazioni siano state sottratte e come potrebbero essere utilizzate illecitamente. Tra i dati la cui fuga è stata riportata figurano nomi, recapiti, reddito annuo, nome del datore di lavoro, indirizzi ed e-mail; sono stati menzionati anche alcuni numeri di registrazione dei residenti cifrati. Il settore finanziario ha spiegato che i sistemi attaccati erano su canali separati da quelli per le operazioni finanziarie e che non sono stati sottratti dati relativi alle transazioni, come i numeri di conto. Ciò nonostante, se le informazioni su consulenze per prestiti o sul reddito vengono combinate con altri dati personali, potrebbero essere usate per phishing mirato o truffe telefoniche, facendo credere che chi contatta la vittima conosca i dettagli di una consulenza reale.
Per esempio, una persona che ha richiesto una consulenza per un prestito potrebbe ricevere una telefonata o un messaggio che sembra provenire da qualcuno a conoscenza dei dettagli della consulenza, del suo posto di lavoro o del suo reddito, e scambiare l’interlocutore per un dipendente di una società finanziaria. Non si tratta di un danno effettivamente accertato, ma di un possibile danno secondario indicato dalle notizie. È inoltre importante considerare che le società finanziarie hanno dichiarato di informare individualmente i clienti colpiti della fuga di dati e delle misure preventive e di voler risarcire integralmente gli eventuali danni causati da questa violazione.
La vicenda dimostra che non si può considerare basso il rischio solo perché si tratta di «sistemi interni». Un editoriale ha chiesto di applicare anche ai sistemi per i dipendenti procedure di autenticazione non meno rigorose di quelle previste per i sistemi dei clienti e di rilevare in tempo reale le anomalie, come i tentativi ripetuti di connessione effettuati cambiando indirizzo IP (l’indirizzo che identifica un dispositivo connesso a Internet). Il presidente della Commissione per i servizi finanziari (금융위원회) e il governatore del Servizio di vigilanza finanziaria (금융감독원) hanno convocato i presidenti delle associazioni del settore finanziario e gli amministratori delegati delle società coinvolte in una riunione urgente di verifica. L’efficacia delle misure potrebbe dipendere dall’inclusione dei sistemi interni di lavoro nei controlli di sicurezza e nei sistemi di rilevamento.
Aspetti presentati diversamente nelle varie notizie
Un editoriale ha indicato che, al 4 ottobre, la fuga di dati personali era stata confermata in 7 società e che erano stati segnalati tentativi di attacco in almeno 9-10. Un resoconto più dettagliato pubblicato lo stesso giorno ha elencato i casi confermati di fuga e quelli in cui gli attacchi sono stati respinti, distinguendo tra banche, casse di risparmio, società finanziarie e istituti di credito mutualistico. Poiché le date di pubblicazione e gli ambiti di conteggio possono variare, questi numeri non vanno interpretati come una conferma definitiva del numero di istituti coinvolti o dell’entità dei danni.
Fatti accertati e aspetti ancora ignoti
Fatti accertati
- Al 4 ottobre, secondo quanto riportato, la fuga di dati era stata confermata in 7 società finanziarie e in almeno 9-10 erano stati accertati tentativi di attacco.
- È stato riferito che dalla Shinhan Bank sono stati sottratti 25.727 dati personali di clienti e dalla Yegaram Savings Bank nomi, date di nascita, recapiti e altre informazioni di circa 40.000 persone.
- Sono stati indicati come vie d’accesso il servizio della Shinhan Bank per consultare le pratiche presentate dai consulenti finanziari, il sistema mobile interno di supporto al lavoro dei dipendenti della KB Kookmin Bank e il sistema di supporto alle attività commerciali dei dipendenti della Hana Bank.
- Il settore finanziario ha spiegato che i sistemi attaccati erano su canali separati da quelli per le operazioni finanziarie e che non sono stati sottratti dati relativi alle transazioni, come i numeri di conto.
- Il 4 ottobre, il presidente della Commissione per i servizi finanziari e il governatore del Servizio di vigilanza finanziaria hanno tenuto una riunione urgente di verifica con i rappresentanti del settore finanziario e gli amministratori delegati delle società coinvolte.
Aspetti ancora ignoti
- Non è stato accertato chi si trovi dietro gli attacchi informatici.
- Non è stato accertato se ARTEX AI sia stata effettivamente utilizzata negli attacchi.
- Non si conoscono ancora il numero definitivo delle società finanziarie colpite né l’entità complessiva dei dati personali sottratti.
- Sulla base delle sole notizie citate non è possibile accertare se i dati sottratti siano stati effettivamente usati per phishing o truffe telefoniche.
Che cosa verificare
- Se si riceve da una società finanziaria una comunicazione relativa alla fuga di dati personali, è opportuno verificare quali informazioni siano state sottratte e quali misure preventive siano indicate, controllando se il caso riguardi la propria situazione.
- Anche se una telefonata o un messaggio sembra conoscere i dettagli di un prestito o di un’operazione finanziaria, non bisogna presumere che provenga davvero dalla società finanziaria: prima di fornire dati personali o informazioni di autenticazione richieste dall’interlocutore, occorre verificarne l’autenticità attraverso i canali ufficiali della società.
- Poiché le società finanziarie hanno dichiarato che risarciranno integralmente gli eventuali danni causati dalla fuga, è necessario conservare e verificare le procedure per segnalare i danni e le condizioni di risarcimento indicate nella comunicazione.
Riferimenti
- Altri articoli consultati: hani.co.kr
- Altri articoli consultati: hani.co.kr

















