
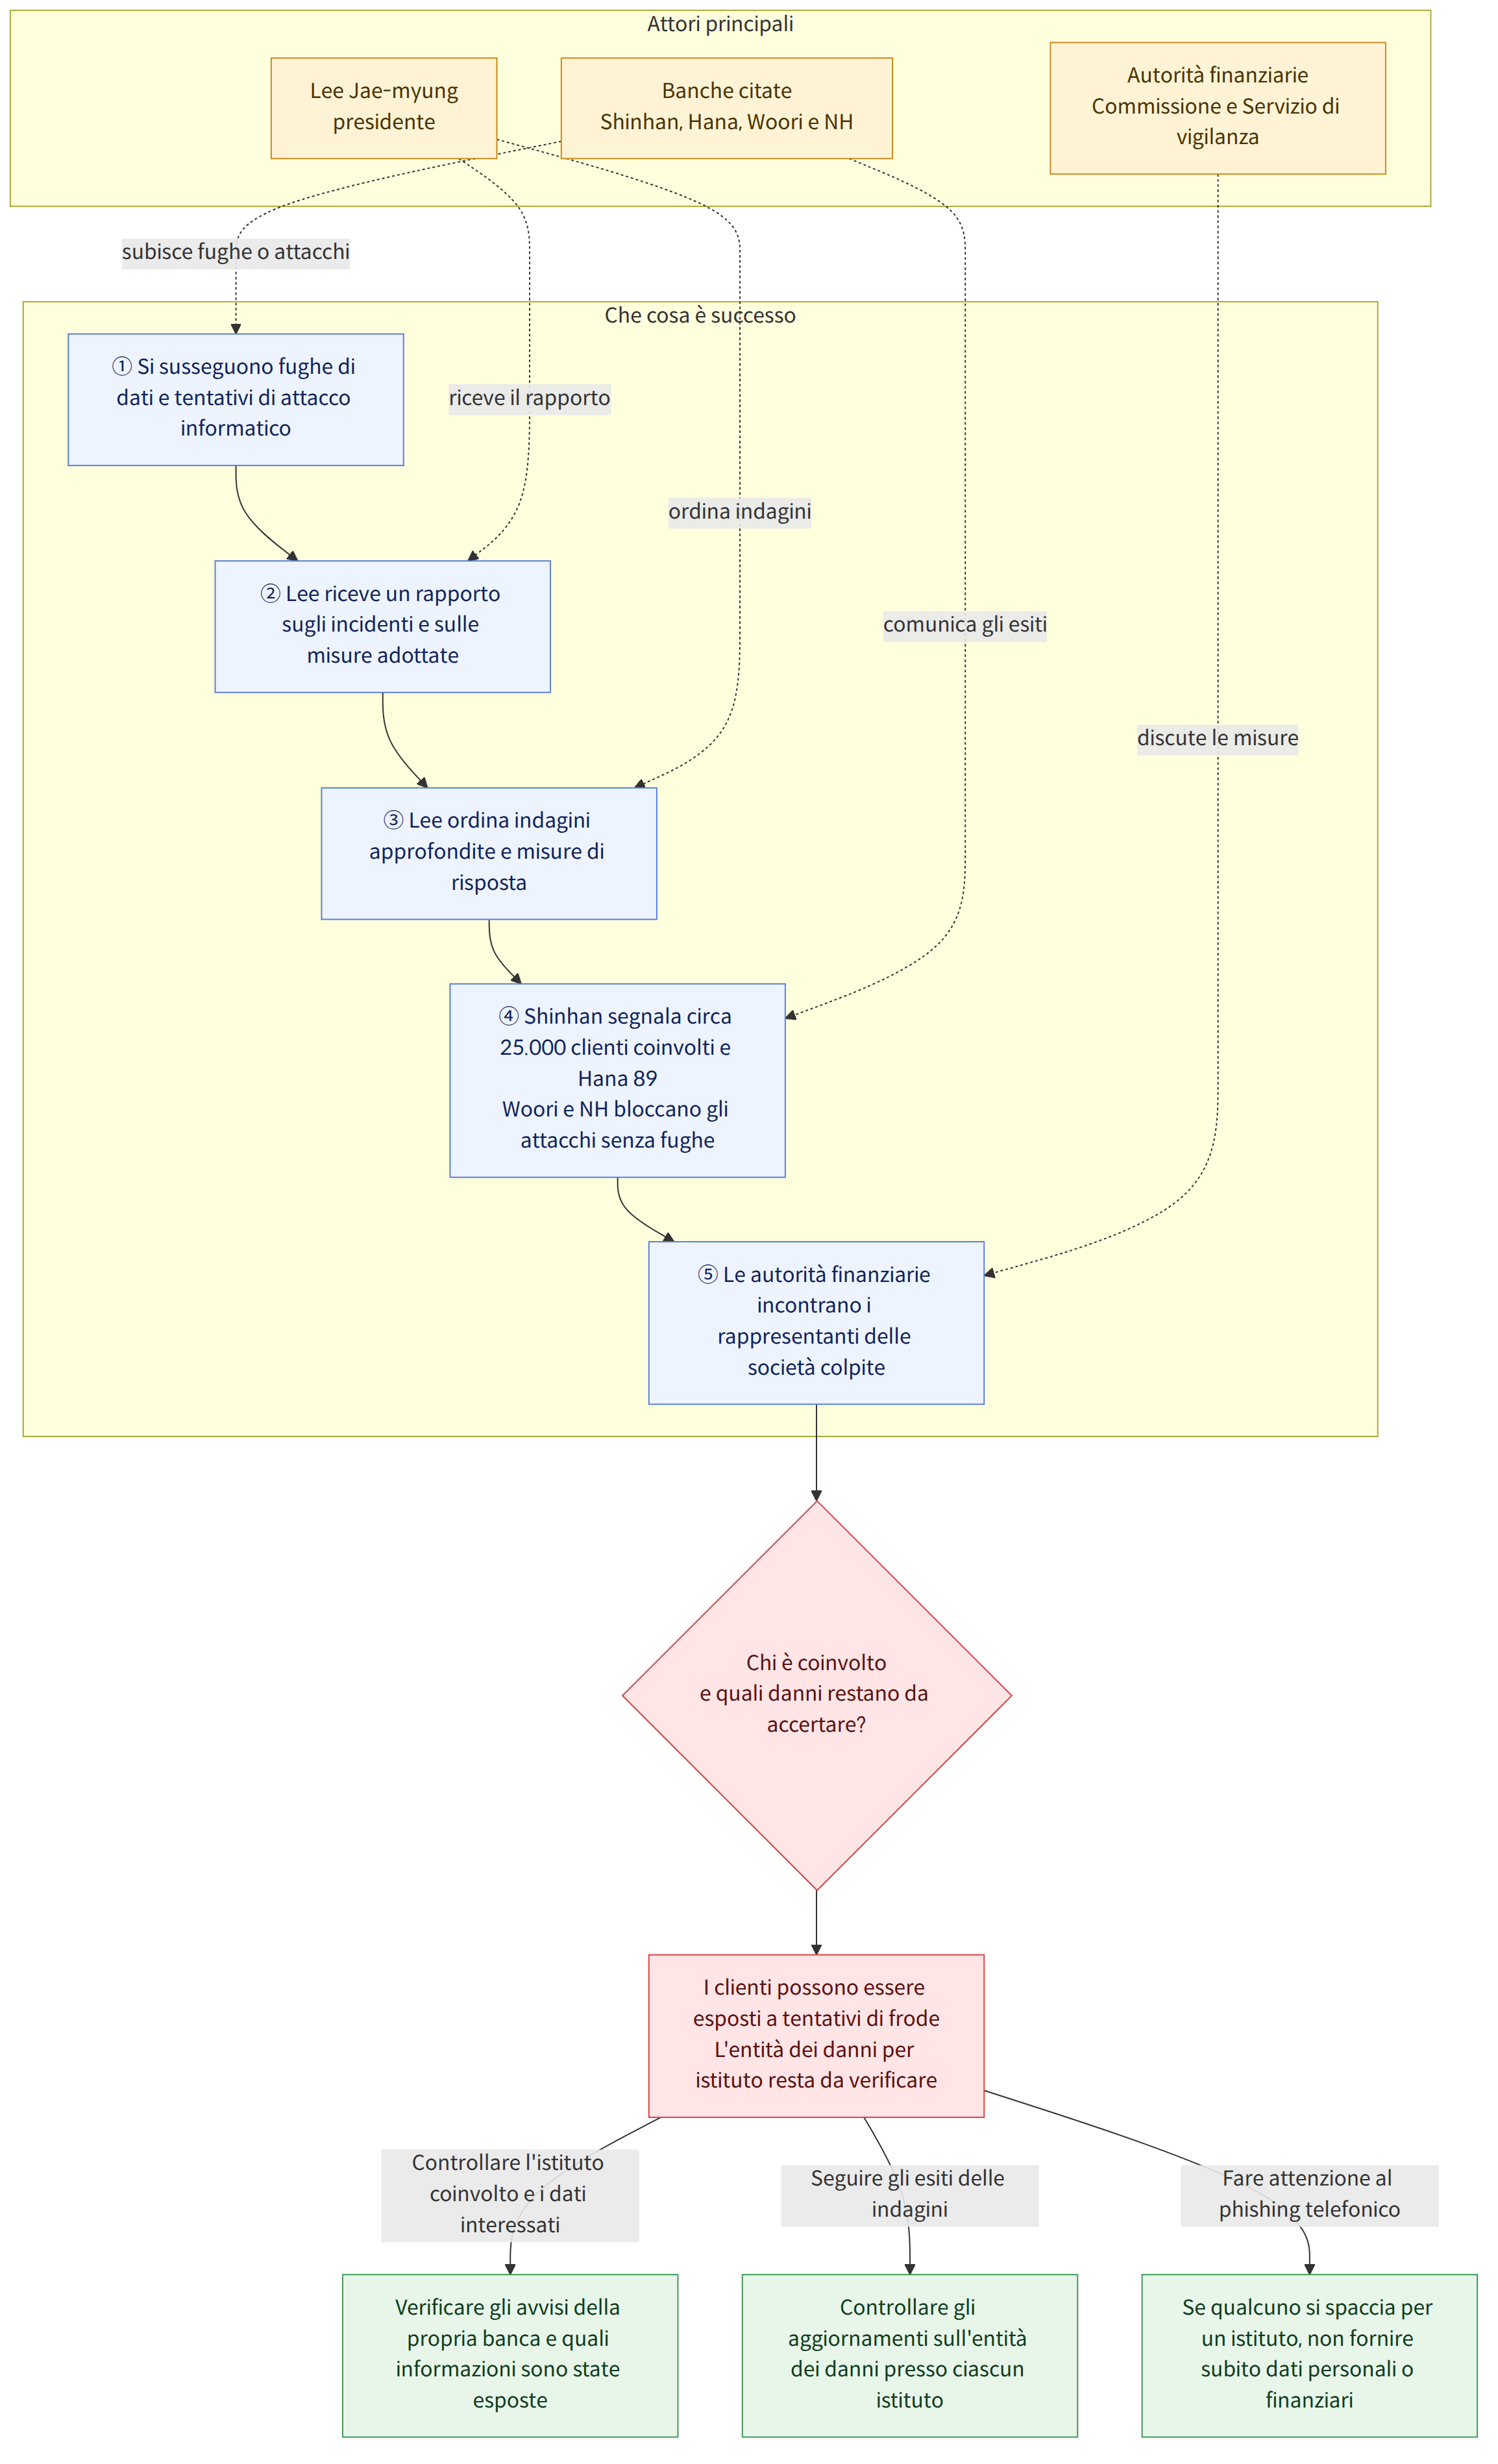
Il presidente Lee Jae-myung ha chiesto un’indagine approfondita sulle ripetute fughe di dati personali presso istituti finanziari. In un articolo del 4 ottobre 2026, l’agenzia di stampa Yonhap (연합뉴스) ha riferito che il presidente Lee aveva ricevuto un rapporto sugli incidenti di fuga di dati presso istituti finanziari e pubblici e sulle relative misure di risposta, e aveva incaricato le autorità di trattare la questione con la massima serietà e di impegnarsi nelle indagini e nell’elaborazione di misure.
Il punto centrale della notizia non è un singolo incidente presso una banca specifica, ma il fatto che in diversi luoghi, compresi istituti finanziari, si siano susseguite fughe di dati e tentativi di attacco informatico. Tuttavia, poiché le notizie citano istituti e dati delle persone coinvolte diversi, non si deve concludere che in tutti gli istituti finanziari siano stati sottratti dati dello stesso tipo e nella stessa quantità.
Contesto e quadro generale
Secondo un successivo articolo di Yonhap, giovedì Shinhan Bank ha comunicato la fuga di dati personali di circa 25.000 clienti. Secondo quanto riportato, tra i dati sottratti figuravano nomi, numeri di telefono e redditi annui. Si è appreso che presso Hana Bank sono stati sottratti i dati personali di 89 clienti.
Lo stesso articolo ha riferito che anche Woori Bank (우리은행) e NH Nonghyup Bank (NH농협은행) erano state oggetto di tentativi di attacco informatico simili, ma che avevano bloccato gli accessi non autorizzati e che non si erano verificate fughe di dati personali. Il presidente della Commissione per i servizi finanziari (금융위원회) e il governatore del Servizio di vigilanza finanziaria (금융감독원) hanno tenuto una riunione d’emergenza con i rappresentanti delle società finanziarie colpite per discutere la questione.
Il presidente della Commissione per i servizi finanziari ha affermato che in un breve periodo sono state accertate diverse violazioni della sicurezza, non solo presso le principali banche commerciali, ma anche presso le casse di risparmio e le società finanziarie specializzate nel credito. Ha inoltre dichiarato che, per quanto risulta finora, non sembrano essere stati sottratti dati sensibili utilizzabili per effettuare pagamenti non autorizzati, ma ha esortato a mantenere un elevato livello di allerta, poiché le informazioni sottratte potrebbero essere usate per frodi come il phishing telefonico.
Il presidente della Commissione per i servizi finanziari ha avvertito che le informazioni sottratte potrebbero essere utilizzate per altre frodi, come il phishing telefonico. Si tratta di un rischio da considerare a parte rispetto alla dichiarazione secondo cui, finora, non sono stati individuati dati sensibili utilizzabili per effettuare pagamenti non autorizzati.
Che cosa significa questa notizia
Per chi utilizza servizi finanziari, non conta soltanto il fatto che «si sia verificata una fuga di dati», ma anche sapere se l’istituto di cui si è clienti è stato coinvolto e quali informazioni siano state interessate. L’avvertimento del presidente della Commissione per i servizi finanziari mostra che, anche quando vengono esposti dati di base come nomi o recapiti, si possono temere contatti che si spacciano per altri o tentativi di frode. Tuttavia, sulla base del solo articolo non è possibile sapere se singoli clienti siano effettivamente rimasti vittime di frodi.
Per esempio, se una persona riceve un contatto da qualcuno che si spaccia per un istituto finanziario, è più prudente tenere presente il rischio di phishing telefonico menzionato nell’articolo e non fornire subito i dati personali o finanziari richiesti. Questo non significa che sia stato accertato un danno per le persone coinvolte nell’incidente, ma è una precauzione generale contro i possibili usi illeciti descritti nelle notizie.
Differenze tra le notizie
Le notizie descrivono in modo diverso gli istituti coinvolti e l’entità dei danni. Una notizia ha riferito che erano stati segnalati incidenti in rapida successione presso Shinhan Bank, KB Kookmin Bank (KB국민은행), Hana Bank e BNK Busan Bank (BNK부산은행), indicando che tra i dati sottratti figuravano nomi, numeri di telefono, redditi annui, limiti di credito e alcuni numeri di registrazione anagrafica. Un successivo articolo ha invece specificato la fuga di dati riguardante circa 25.000 clienti di Shinhan Bank e 89 clienti di Hana Bank, e ha riferito che Woori Bank e NH Nonghyup Bank avevano bloccato i tentativi di attacco informatico senza subire fughe di dati. Sulla base di quanto riportato nei due articoli, non è possibile stabilire con certezza tutti i dati sottratti presso ciascun istituto né riunire le descrizioni divergenti in un unico elenco delle informazioni coinvolte.
Anche il modo in cui viene descrizzato l’eventuale uso dell’intelligenza artificiale (IA) è diverso. Una notizia ha spiegato che gli attacchi informatici basati sull’IA prendono sempre più di mira gli istituti finanziari; un successivo articolo ha riferito che il presidente della Commissione per i servizi finanziari non aveva escluso la possibilità che negli attacchi informatici fossero stati usati strumenti di IA.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- Il presidente Lee ha ricevuto un rapporto sulle fughe di dati personali e sulle misure di risposta presso istituti finanziari e pubblici e ha ordinato indagini approfondite e l’elaborazione di misure.
- Le notizie hanno menzionato la fuga di dati riguardante circa 25.000 clienti di Shinhan Bank e 89 clienti di Hana Bank.
- È stato riferito che Woori Bank e NH Nonghyup Bank avevano subito tentativi di attacco informatico, ma li avevano bloccati senza che si verificassero fughe di dati personali.
- Il presidente della Commissione per i servizi finanziari ha messo in guardia dal possibile uso dei dati per frodi, come il phishing telefonico, e non ha escluso l’eventualità che siano stati utilizzati strumenti di IA.
Aspetti ancora da chiarire
- Quali siano esattamente i tipi di dati sottratti presso ciascun istituto finanziario e la portata complessiva delle fughe
- Chi stia conducendo le indagini su ciascun incidente, quali siano i risultati e quali misure concrete saranno adottate in seguito
- In che modo siano stati informati i clienti i cui dati personali sono stati sottratti
Che cosa dovrebbero verificare i lettori
- Controllate gli avvisi ufficiali dell’istituto finanziario che utilizzate per verificare se si è verificato un incidente e se i vostri dati sono stati interessati.
- Se è disponibile una comunicazione, verificate quali tipi di dati siano stati sottratti e quali misure l’istituto raccomandi.
- Se ricevete un contatto da qualcuno che si spaccia per un istituto finanziario, non fornite subito le informazioni richieste e verificate che sia autentico tramite i canali ufficiali.
Riferimenti
- Altri articoli consultati: koreatimes.co.kr
- Altri articoli consultati: en.yna.co.kr

















