
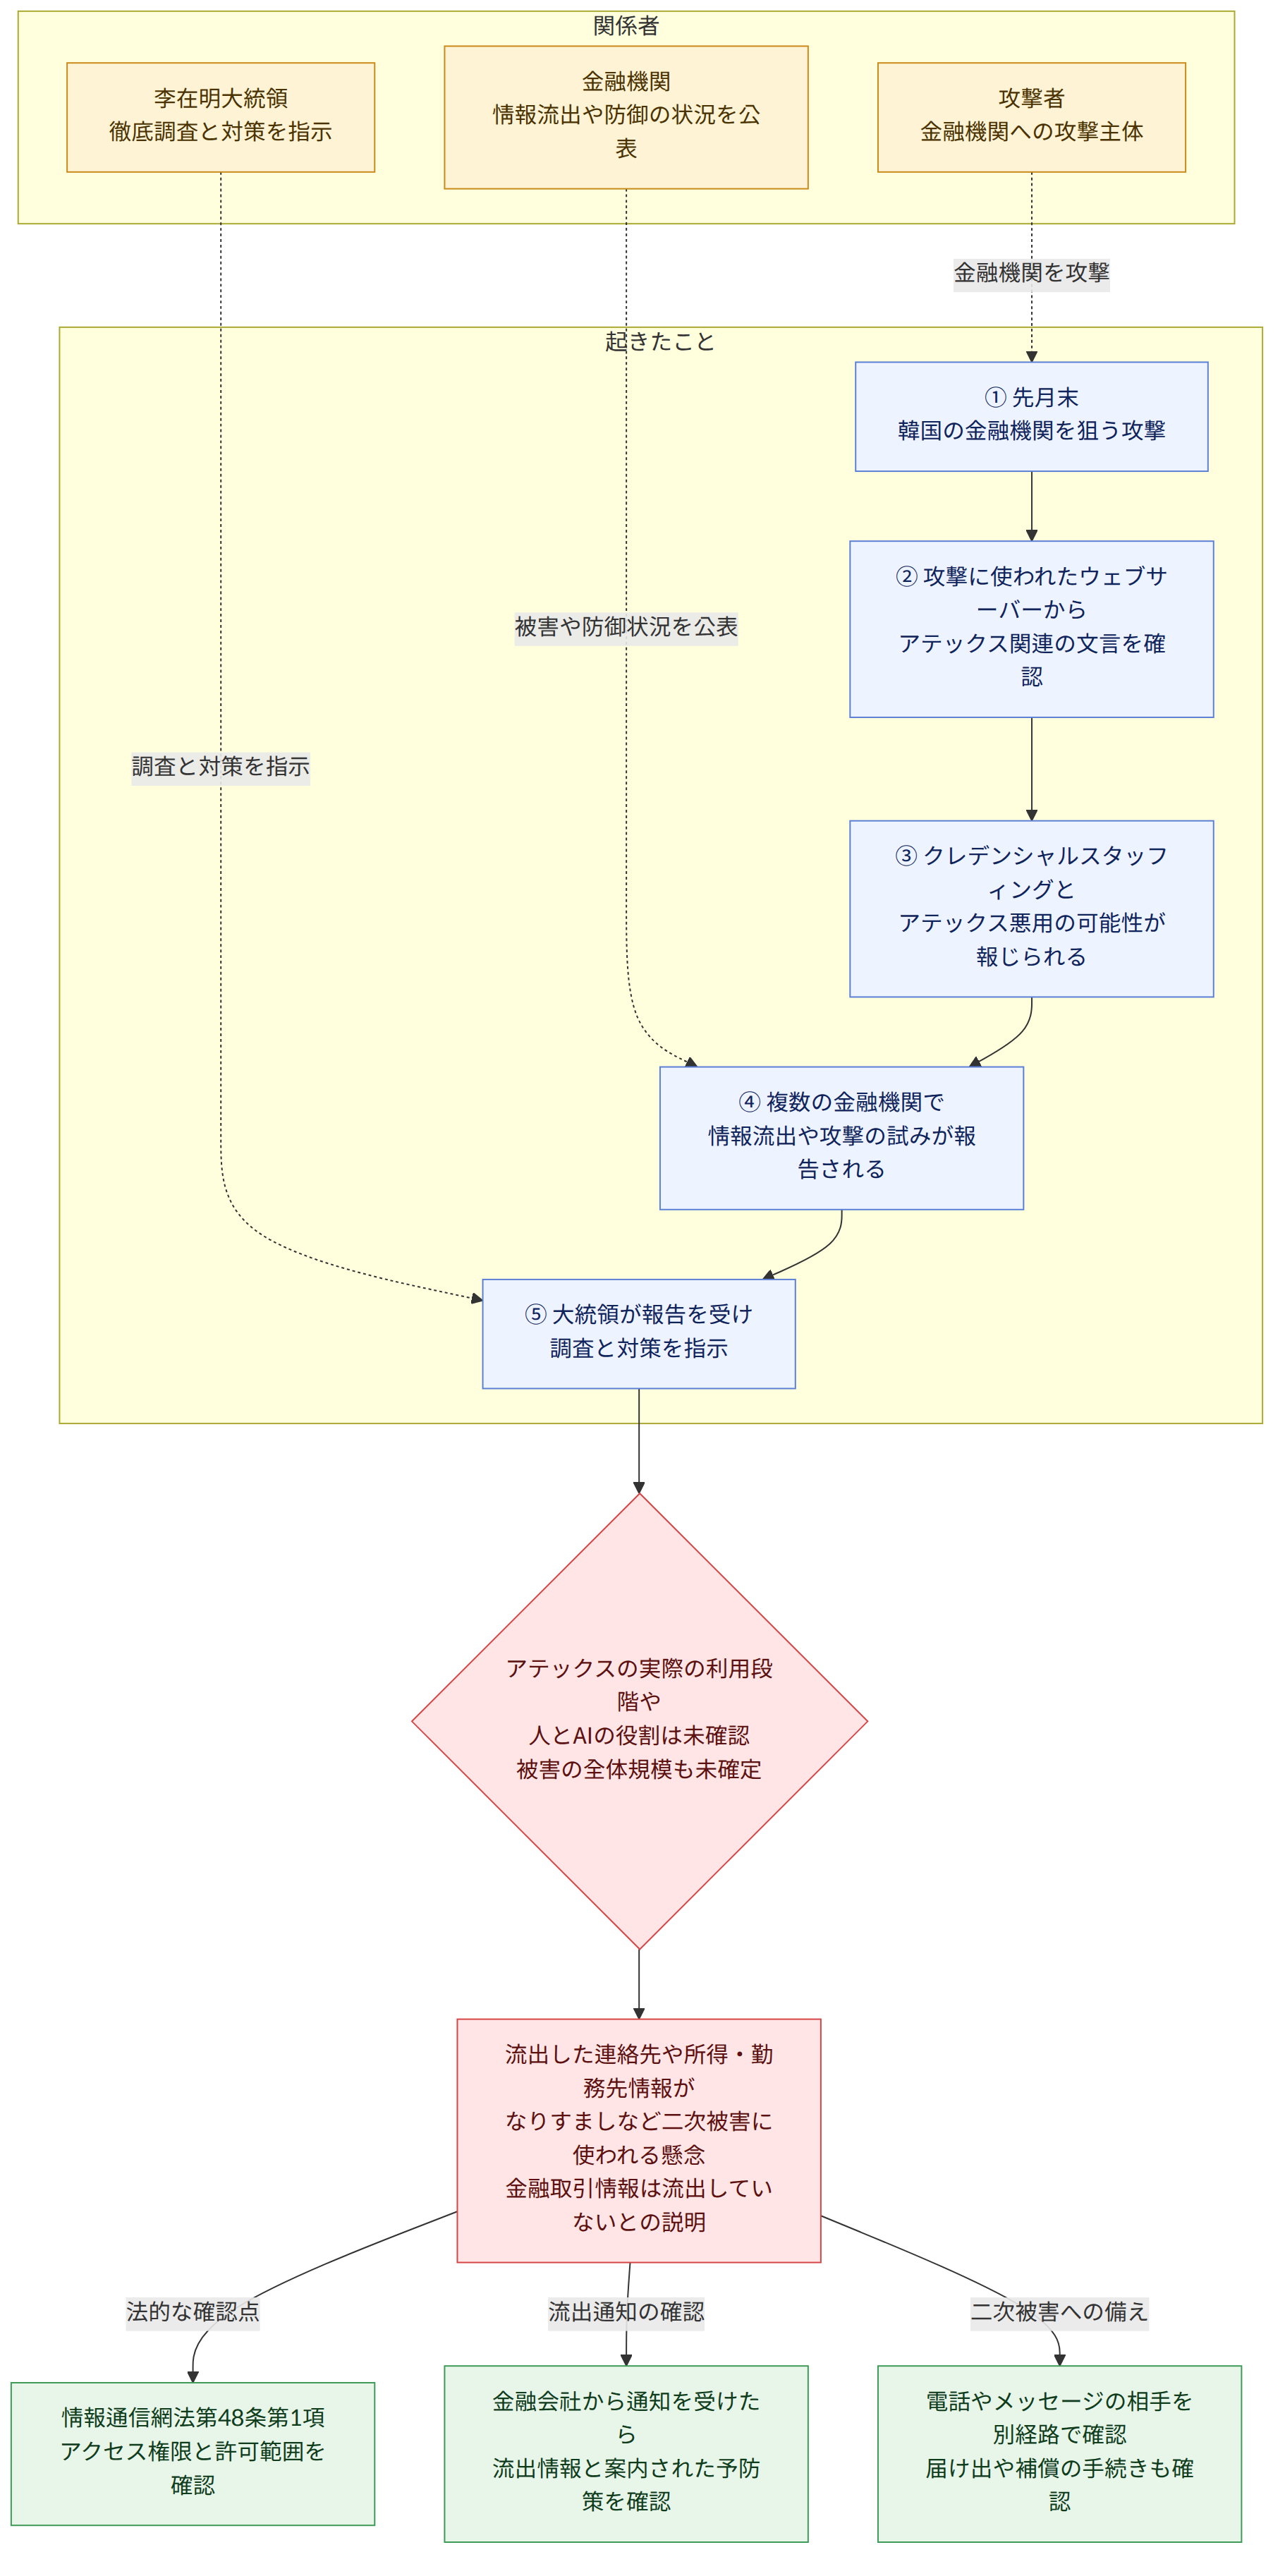
先月末、新韓銀行(신한은행)など韓国の金融機関を狙ったハッキング攻撃に使われたウェブサーバーから、「ARTEX-自律型侵入テスト制御コンソール」という文言が見つかった。アテックスは、大規模言語モデル(LLM・大量の文書やデータを学習して文章を生成し、情報を処理する人工知能モデル)を基盤とするセキュリティ点検ツールだ。セキュリティ業界の説明に基づく報道では、このツールが攻撃に悪用された可能性が指摘されたが、実際の攻撃過程のどの段階で、どの機能が使われたのかは確認されていない。
同じ時期、金融業界では銀行だけでなく、貯蓄銀行・キャピタル会社・相互金融でも、個人情報の流出や攻撃の試みが報告された。このニュースで重要なのは、「AIがハッキングしたのか」という問いだけではない。AIツールの痕跡が攻撃をより速く、あるいは巧妙にした可能性はあるが、そうした攻撃を許すことになったシステムの脆弱性や管理状況も併せて検証する必要がある。
背景と文脈
アテックスのプロジェクトはGitHubで公開されているツールで、8月に中国の百度セキュリティ対応センターが主催した「エージェント・プラス(에이전트 플러스)」攻撃能力チャレンジで優勝した。今回の攻撃に使われたウェブサーバーから関連の文言が見つかったことは、アテックスと攻撃との関連性を示す手掛かりとなる。しかし、サーバーからツール名が見つかっただけで、アテックスが攻撃の全過程を実行した、あるいは人の介入なしに自律的に侵入したと断定することはできない。
今回の攻撃手法として報じられたクレデンシャルスタッフィングは、ダークウェブで違法に流通しているIDとパスワードを繰り返し入力してログインし、個人情報を抜き取る手法だ。従来は、ハッカーがあらかじめ作成した指示に従い、自動化ボットがログイン情報を機械的に入力する形が使われていた。今回は、システムの脆弱性をLLMに基づいて探索し、攻撃を実行するツールが使われた可能性が指摘されているが、攻撃過程で人とAIがそれぞれ担った役割は明らかになっていない。
東国大学(동국대)のファン・ソクジン教授は、人がログイン情報を入力するには5秒、従来の自動化ボットなら1秒、AIエージェントなら0.3~0.5秒かかる可能性があると説明した。また、AIエージェントはシステムの条件に合わないアカウントをふるい落とし、攻撃をより巧妙にできると述べた。これは、実現可能な速度や機能についての説明であり、今回の事件で実際にその速度や機能が使われたと確認されたわけではない。
金融業界をめぐる報道では、攻撃対象となった業務システムの性質にも共通点が見られた。新韓銀行のローン募集人向け照会サービスなどは、顧客が利用する基幹システムではなく、付帯・業務支援システムであり、多要素認証を適用していないなど、セキュリティ体制が相対的に緩く設計されていたと伝えられている。ソウル女子大学(서울여대)のキム・ミョンジュ教授は、核心はAIの利用の有無ではなく、銀行の付帯システムの脆弱性を適切に管理していなかった点にあると指摘した。
このニュースが意味すること
金融業界をめぐる報道によると、新韓銀行では顧客約2万5,000人の氏名・電話番号・年収・勤務先名・一部の住民登録番号などが流出したことが確認された。国民銀行(국민은행)では顧客119人、ハナ銀行(하나은행)では顧客89人の情報が流出したと報じられた。釜山銀行(부산은행)では外部ウェブサーバーへの攻撃の試みの過程で、外部委託先の開発担当者11人の情報が露出した。また、ウリ銀行(우리은행)とNH農協銀行(NH농협은행)は類似の攻撃を受けたものの、実際の流出には至らなかったと伝えられている。
第二金融圏では、イェガラム貯蓄銀行(예가람저축은행)の顧客約4万人の情報流出と、現代キャピタル(현대캐피탈)のローン募集人146人の情報流出が報じられた。セマウル金庫中央会(새마을금고중앙회)や農協相互金融(농협 상호금융)などは、同様のアクセスの試みがあったものの、防御に成功したとされる。金融機関側は、攻撃されたシステムはインターネットバンキングやモバイルバンキングとは別であり、口座番号などの金融取引情報は流出していないと説明した。ただし、流出した情報には連絡先や所得・勤務先の情報などが含まれる可能性があり、実際のローン相談を知っているかのように装う電話やメッセージによる二次被害への懸念が浮上した。
このため、情報流出の有無を確認するとともに、流出した情報を使ったなりすましに注意することが重要だ。たとえば、ローンの相談をした相手に、相談内容を知っているかのような電話やメッセージが届いても、相手が知っている情報だけで金融会社の職員だと判断しないほうが安全だ。金融会社は、被害に遭った顧客に個別に情報流出の事実と二次被害の防止策を案内し、今回の情報流出による被害が生じた場合は全額補償する方針を伝えたと報じられている。
より広い視点で見ると、業務支援システムは顧客向けの基幹システムではないからといって、危険性が低いとは言えないことが今回の事件の論点だ。ローン募集人や職員が使うサービスにも個人情報が集まることがあり、認証が相対的に緩ければ、攻撃者が狙う入口になり得る。AIの速度や自動化能力を点検するとともに、どのシステムが外部からアクセス可能なのか、アカウントや認証がどのように管理されているのかを調べることが、再発防止の重要な課題となり得る。
関連する制度・支援情報
社内法律ガイドによると、情報通信網法(정보통신망법)第48条第1項は、情報通信網への正当なアクセス権限があるか、また許可された範囲を逸脱したかどうかを判断する根拠となる。IDとパスワードを知っていることや、過去に使用許可を得たことだけで、現在もアクセス権限があると断定することはできない。サービス提供者が付与した権限や許可範囲など、具体的な事情を調べる必要がある。
したがって、アテックスというツールが攻撃サーバーから見つかったとの報道だけで、特定の行為者の法的責任や犯罪の成立を結論づけることはできない。実際のアクセス経緯、権限、行為、証拠を検討する必要がある。法律ガイドも、事例の結論は当時の法令と個別の事実関係によって異なり得るため、実際の案件では現行法令と具体的な証拠を確認する必要があると注意を促している。
報道によって異なる点
報道の焦点や詳しさは異なる。アテックス関連の報道は、攻撃サーバーで見つかった文言とツールの性質を中心に、アテックスがどの段階で使われたのか不明である点を強調した。金融業界全体を扱った報道は、複数の金融会社における情報流出・防御の事例、一部の被害人数、流出した情報の種類を示した。これは事件の異なる範囲を扱ったものであり、アテックスが実際に利用されたかどうかや、被害の全体規模が確定したことを意味するわけではない。
確認された事実と、まだ分からないこと
確認された事実
- 攻撃に使われたウェブサーバーから、アテックス関連の文言が見つかったと報じられた。
- アテックスはGitHubで公開されているLLMベースのセキュリティ点検ツールで、8月に攻撃能力チャレンジで優勝した。
- 金融業界の複数の会社で、個人情報の流出または外部からの攻撃の試みが報告された。
- 新韓銀行のローン募集人向け照会サービスなど一部の業務支援システムは、顧客向けの基幹システムとは異なり、セキュリティ体制が相対的に緩かったと伝えられている。
- 李在明(이재명)大統領は、金融機関と公共機関における個人情報流出事故や対応状況について報告を受け、徹底した調査と対策の策定を指示したと伝えられている。
まだ分からないこと
- アテックスは実際の攻撃のどの段階で、どのような機能を使って利用されたのか?
- 攻撃の過程で、人とAIはそれぞれどの程度関与したのか?
- 報道された事例をすべて合算した個人情報の流出規模と被害範囲は、どのように確定されるのか?
- 外部に報告されていない金融会社への攻撃の試みは、ほかにもあったのか?
読者が確認すること
- 金融会社から個人情報流出の案内を受けた場合は、どの情報が含まれていたかを確認し、案内された予防策を確認してください。
- ローン相談や金融情報に言及する電話・メッセージであっても、すぐに信用せず、相手が主張する身元や連絡経路を別途確認してください。
- 流出した情報を使った被害が疑われる場合は、関連する案内や相談記録を保管し、金融会社が告知した届け出・補償の手続きを確認してください。
参考資料
- 刑法上のその他の犯罪:成立要件と注意点
- あわせて参照した報道: hani.co.kr
- あわせて参照した報道: hani.co.kr

















