
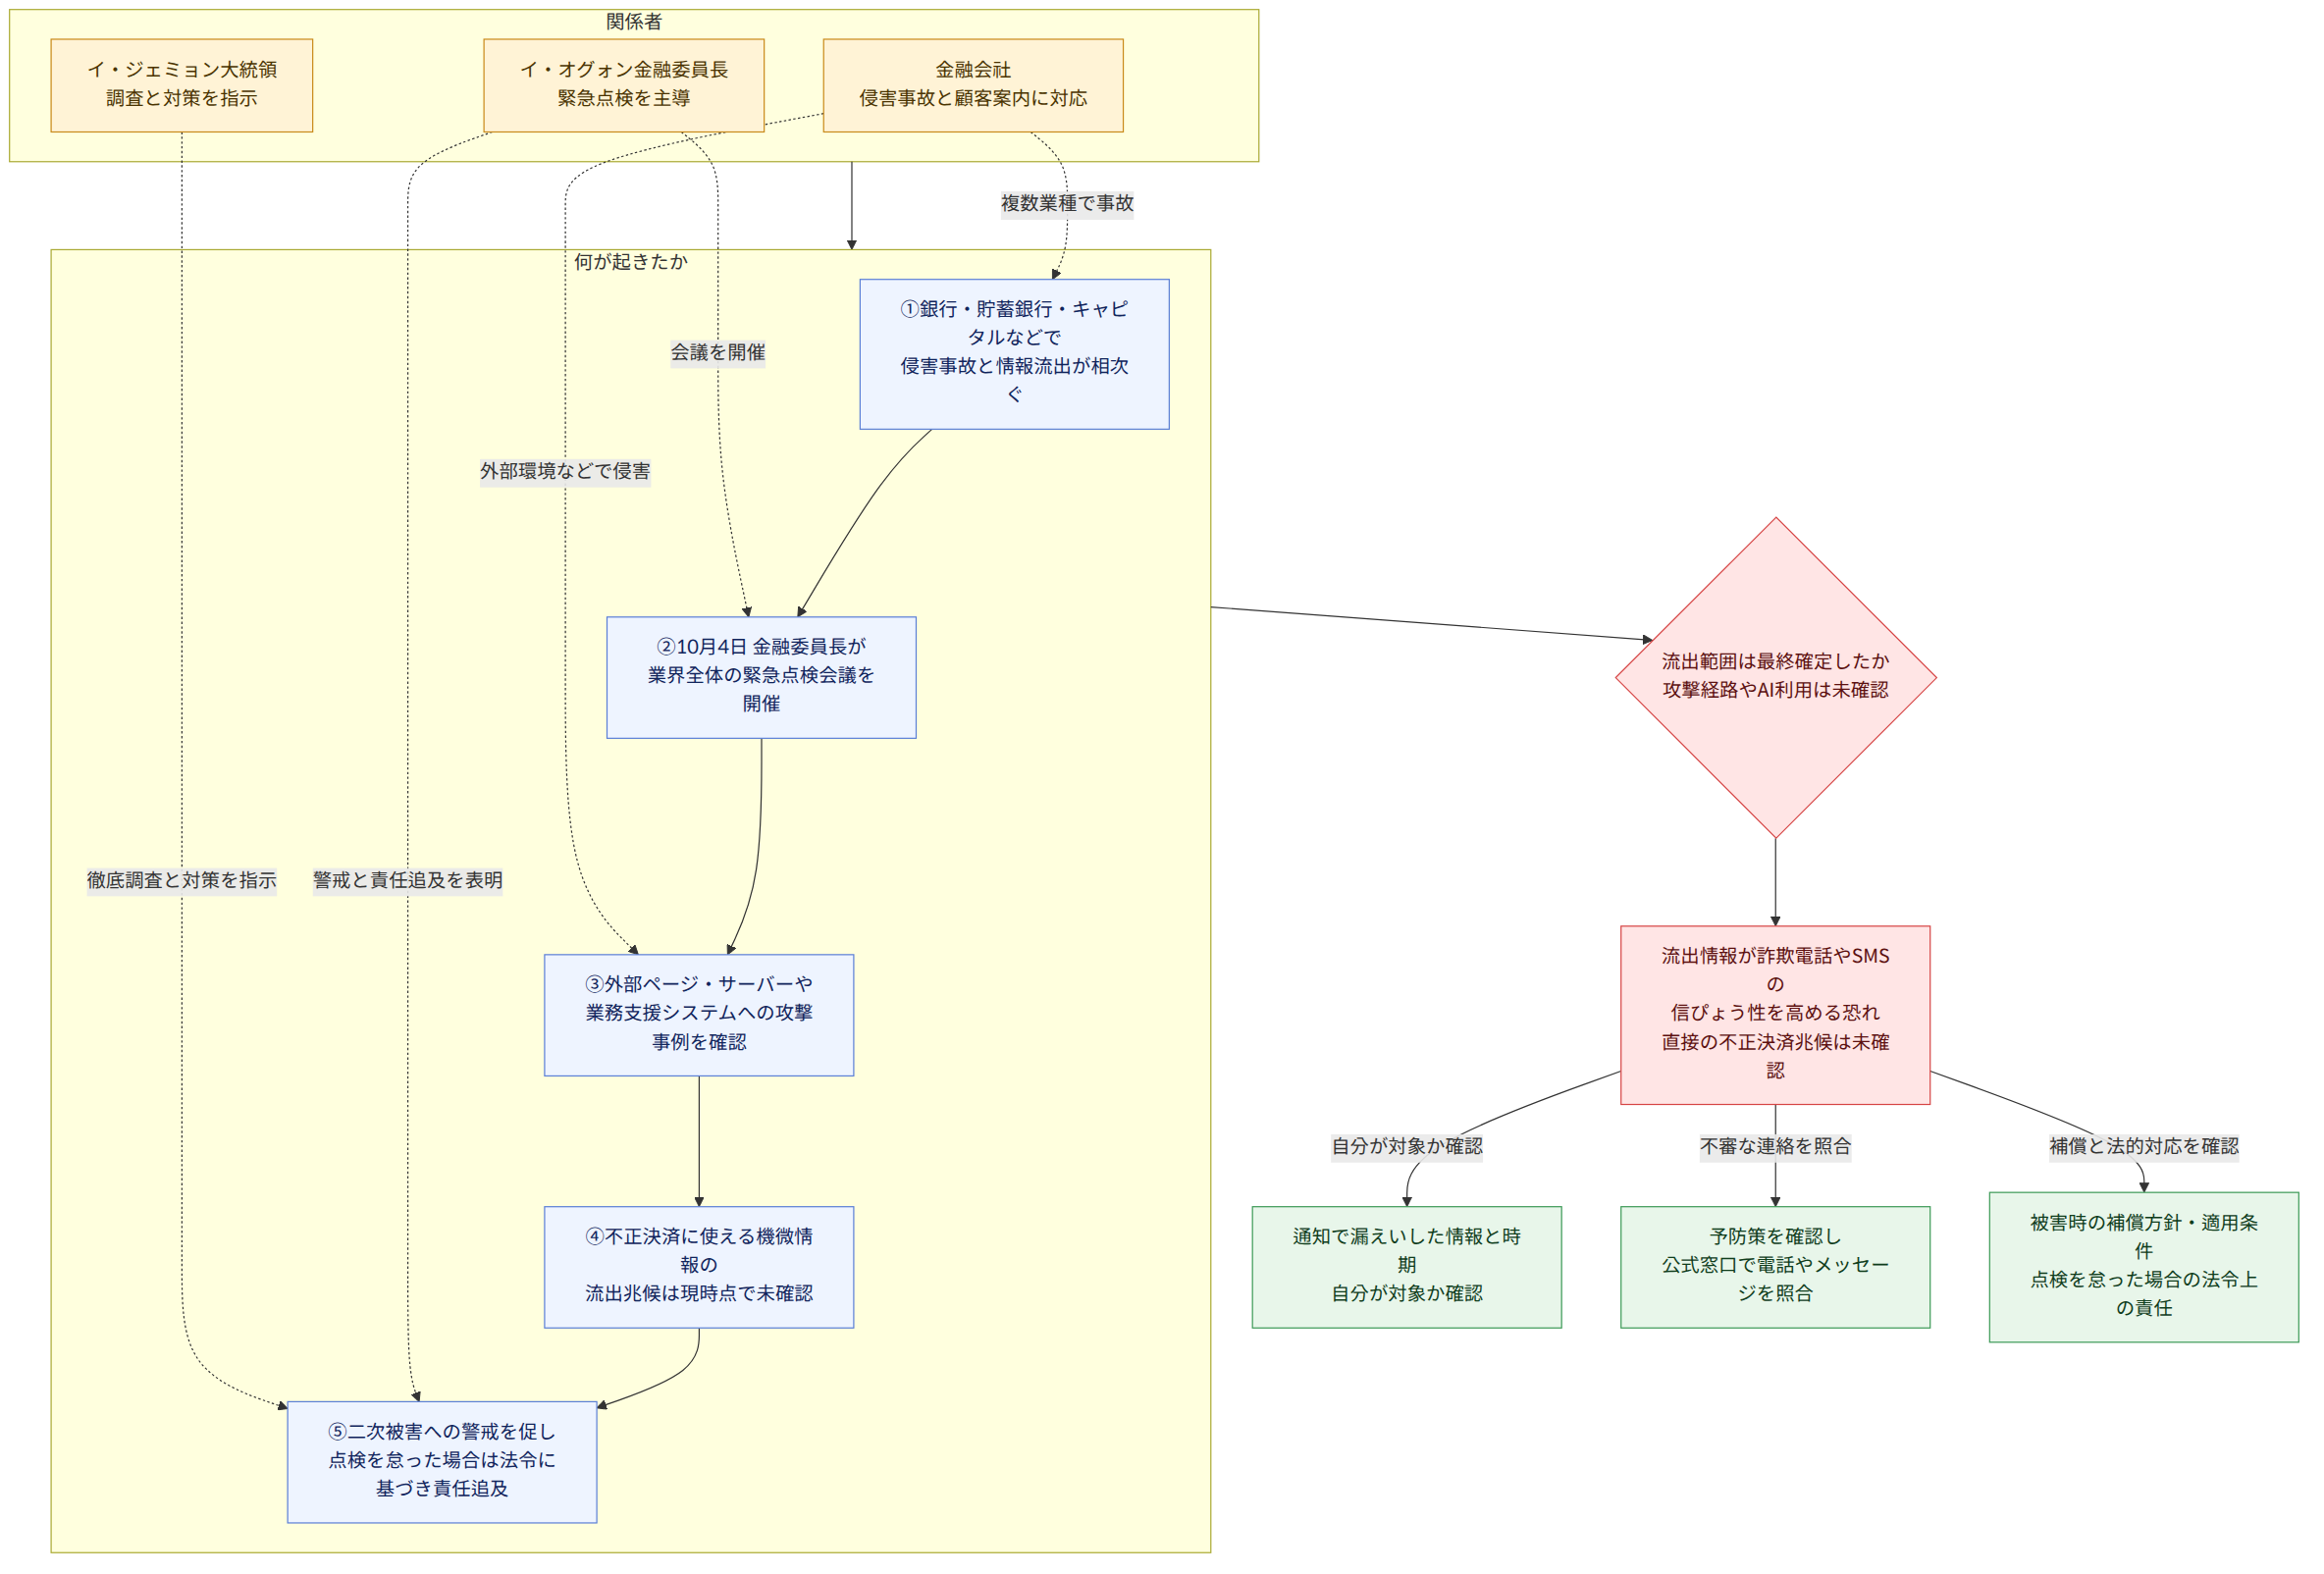
イ・オグォン金融委員長は2026年10月4日、政府ソウル庁舎(정부서울청사)で金融業界全体の緊急点検会議を開き、銀行・貯蓄銀行・キャピタル会社など複数の業種で侵害事故が短期間に相次いでいるとして、金融業界に最高水準の警戒を求めました。人工知能(AI)を利用した攻撃の可能性も排除できないとの説明です。ただし、これまでのところ、不正決済などに直接利用できる機微な顧客情報が流出した兆候は確認されていないと明らかにしました。
背景と経緯
今回の事故で注目されるのは、顧客が直接利用するインターネット・モバイルバンキングよりも、業務支援用システムや外部ウェブページ、サーバーなど、相対的に管理の目が届きにくかった領域が攻撃対象として挙げられたことです。イ委員長は、ローン募集人や役職員が業務上の利便性のために使う外部ページやサーバーが攻撃に利用された事例が確認されたと説明しました。金融会社内部の中核的な取引システムでなくても、接続された業務環境の隙が個人情報の漏えいにつながり得るということです。
10月4日の会議でイ委員長は、金融業界ですでに共有されている攻撃情報や事故の事例があるにもかかわらず、必要な点検や対応を怠り、類似の事故が発生した場合は、関連法令に基づき厳正に責任を問うと述べました。銀行・金融投資・保険・クレジット金融・貯蓄銀行・相互金融・暗号資産・フィンテック各業界の協会長と、侵害事故が発生した金融会社の役員が会議に出席しました。イ・ジェミョン大統領も、金融機関と公共機関における個人情報流出事故と対応状況について報告を受け、徹底した調査と対策の策定を指示したと伝えられています。
他の報道で確認された情報流出事例には、新韓銀行(신한은행)の顧客約2万5000人の氏名・電話番号・年収・勤務先名・一部の住民登録番号、KB国民銀行(KB국민은행)の顧客119人、ハナ銀行(하나은행)の顧客89人の情報が含まれていました。釜山銀行(부산은행)では、外部委託の開発職員11人の情報が漏えいしたと報じられました。イェガラム貯蓄銀行(예가람저축은행)は、顧客約4万人の氏名・生年月日・連絡先が流出したと発表し、現代キャピタル(현대캐피탈)は、ローン募集人146人の情報が流出したことを把握したと伝えられています。
このニュースが意味すること
しかし、氏名や連絡先に所得・勤務先・ローン関連の情報が加わると、相手が実際の金融相談の内容を知っているかのように近づくボイスフィッシングやスミッシングに悪用される可能性があります。したがって、リスクは「口座へのアクセス」に限らず、流出情報によって詐欺の電話やメッセージの信ぴょう性を高めるところまで及び得る点が注目されます。
例えば、金融会社でローン相談をした人が関連情報の流出対象となった場合、相談内容を知っているかのような電話やメッセージを受け取ると、実際に金融会社から連絡があったと誤認する可能性があります。これは可能性を説明するための仮定であり、特定の顧客が実際にこのような連絡を受けたという意味ではありません。イ委員長も、流出情報を悪用したボイスフィッシングやスミッシングなどの二次被害の可能性は排除できないと述べました。
金融会社には、技術的な防御だけでなく、外部ページ・サーバーや業務支援システムまで点検し、既知の攻撃情報に対応していたかを確認する責任が問われています。当局は、点検や対応を怠った類似事故について、法令に基づく責任を問うとしました。金融会社が個別に通知し、被害防止策を案内しているとの報道もあるため、情報流出の通知を受けた顧客は、案内の内容と、実際に被害が発生した場合の補償方針を確認することが重要です。
報道によって異なる点
報道の時期や扱った範囲によって、「情報流出が確認されたところ」の一覧は異なります。金融委員長の会議に関する報道では、新韓・KB国民・ハナ・BNK釜山銀行(BNK부산은행)と、現代キャピタル・イェガラム貯蓄銀行・ウェルカム貯蓄銀行(웰컴저축은행)が、流出が確認された事例として挙げられました。別の報道では、ウリ銀行(우리은행)・NH農協銀行(NH농협은행)にも類似の攻撃があったものの、実際の流出には至らなかったと伝えられ、新村金庫中央会(새마을금고중앙회)と農協相互金融(농협 상호금융)への侵入の試みも紹介されました。したがって、攻撃を受けた、または攻撃の試みがあったところと、情報流出が確認されたところは区別する必要があります。
ウェルカム貯蓄銀行は前日、自社点検で法人顧客関連の情報が最大2200件流出したと推定されると当局に報告しました。これは他の報道で詳しく扱われた個人顧客の情報流出とは、件数の対象や情報の種類が異なるため、全体の被害規模として合算したり比較したりすることはできません。各金融会社における最終的な流出範囲が確定したかどうかも、提供された報道だけでは分かりません。
確認された事実と、まだ分かっていないこと
確認された事実
- 金融委員長は10月4日、金融業界全体の緊急点検会議を開き、最高水準の警戒を求めました。
- 外部ウェブページ・サーバーや業務支援システムなど、相対的に管理の目が届きにくかった領域が攻撃対象となった事例が確認されました。
- 金融委員長は、これまでのところ、不正決済などに直接利用される機微な顧客情報が流出した兆候は確認されていないと述べました。
- ウェルカム貯蓄銀行は、法人顧客関連の情報が最大2200件流出したと推定されると当局に報告しました。
まだ分かっていないこと
- 攻撃の背後関係や具体的な侵入経路は確認されていません。
- 各金融会社で流出した情報の種類と全体の規模が最終的に確定したかどうかは分かりません。
- AIが実際の攻撃に利用されたかどうかも確認されていません。
読者が確認すべきこと
- 金融会社から情報流出の通知を受けた場合、どの情報がいつ漏えいしたのか、自分の情報が対象に含まれているのかを確認してください。
- 通知された予防措置と、被害が発生した場合の補償方針を確認してください。金融会社を名乗る不審な電話・メッセージについては、その金融会社の公式な確認窓口を通じて事実関係を確かめてください。
- 被害を受けた顧客に対し、流出の事実と二次被害を防ぐ方法を個別に案内し、今回の情報流出によって被害が発生した場合は全額補償する方針だと報じられています。実際の適用条件と手続きは、該当する金融会社の案内で確認する必要があります。
参考資料
- あわせて参照した報道: hani.co.kr
- あわせて参照した報道: hani.co.kr

















