
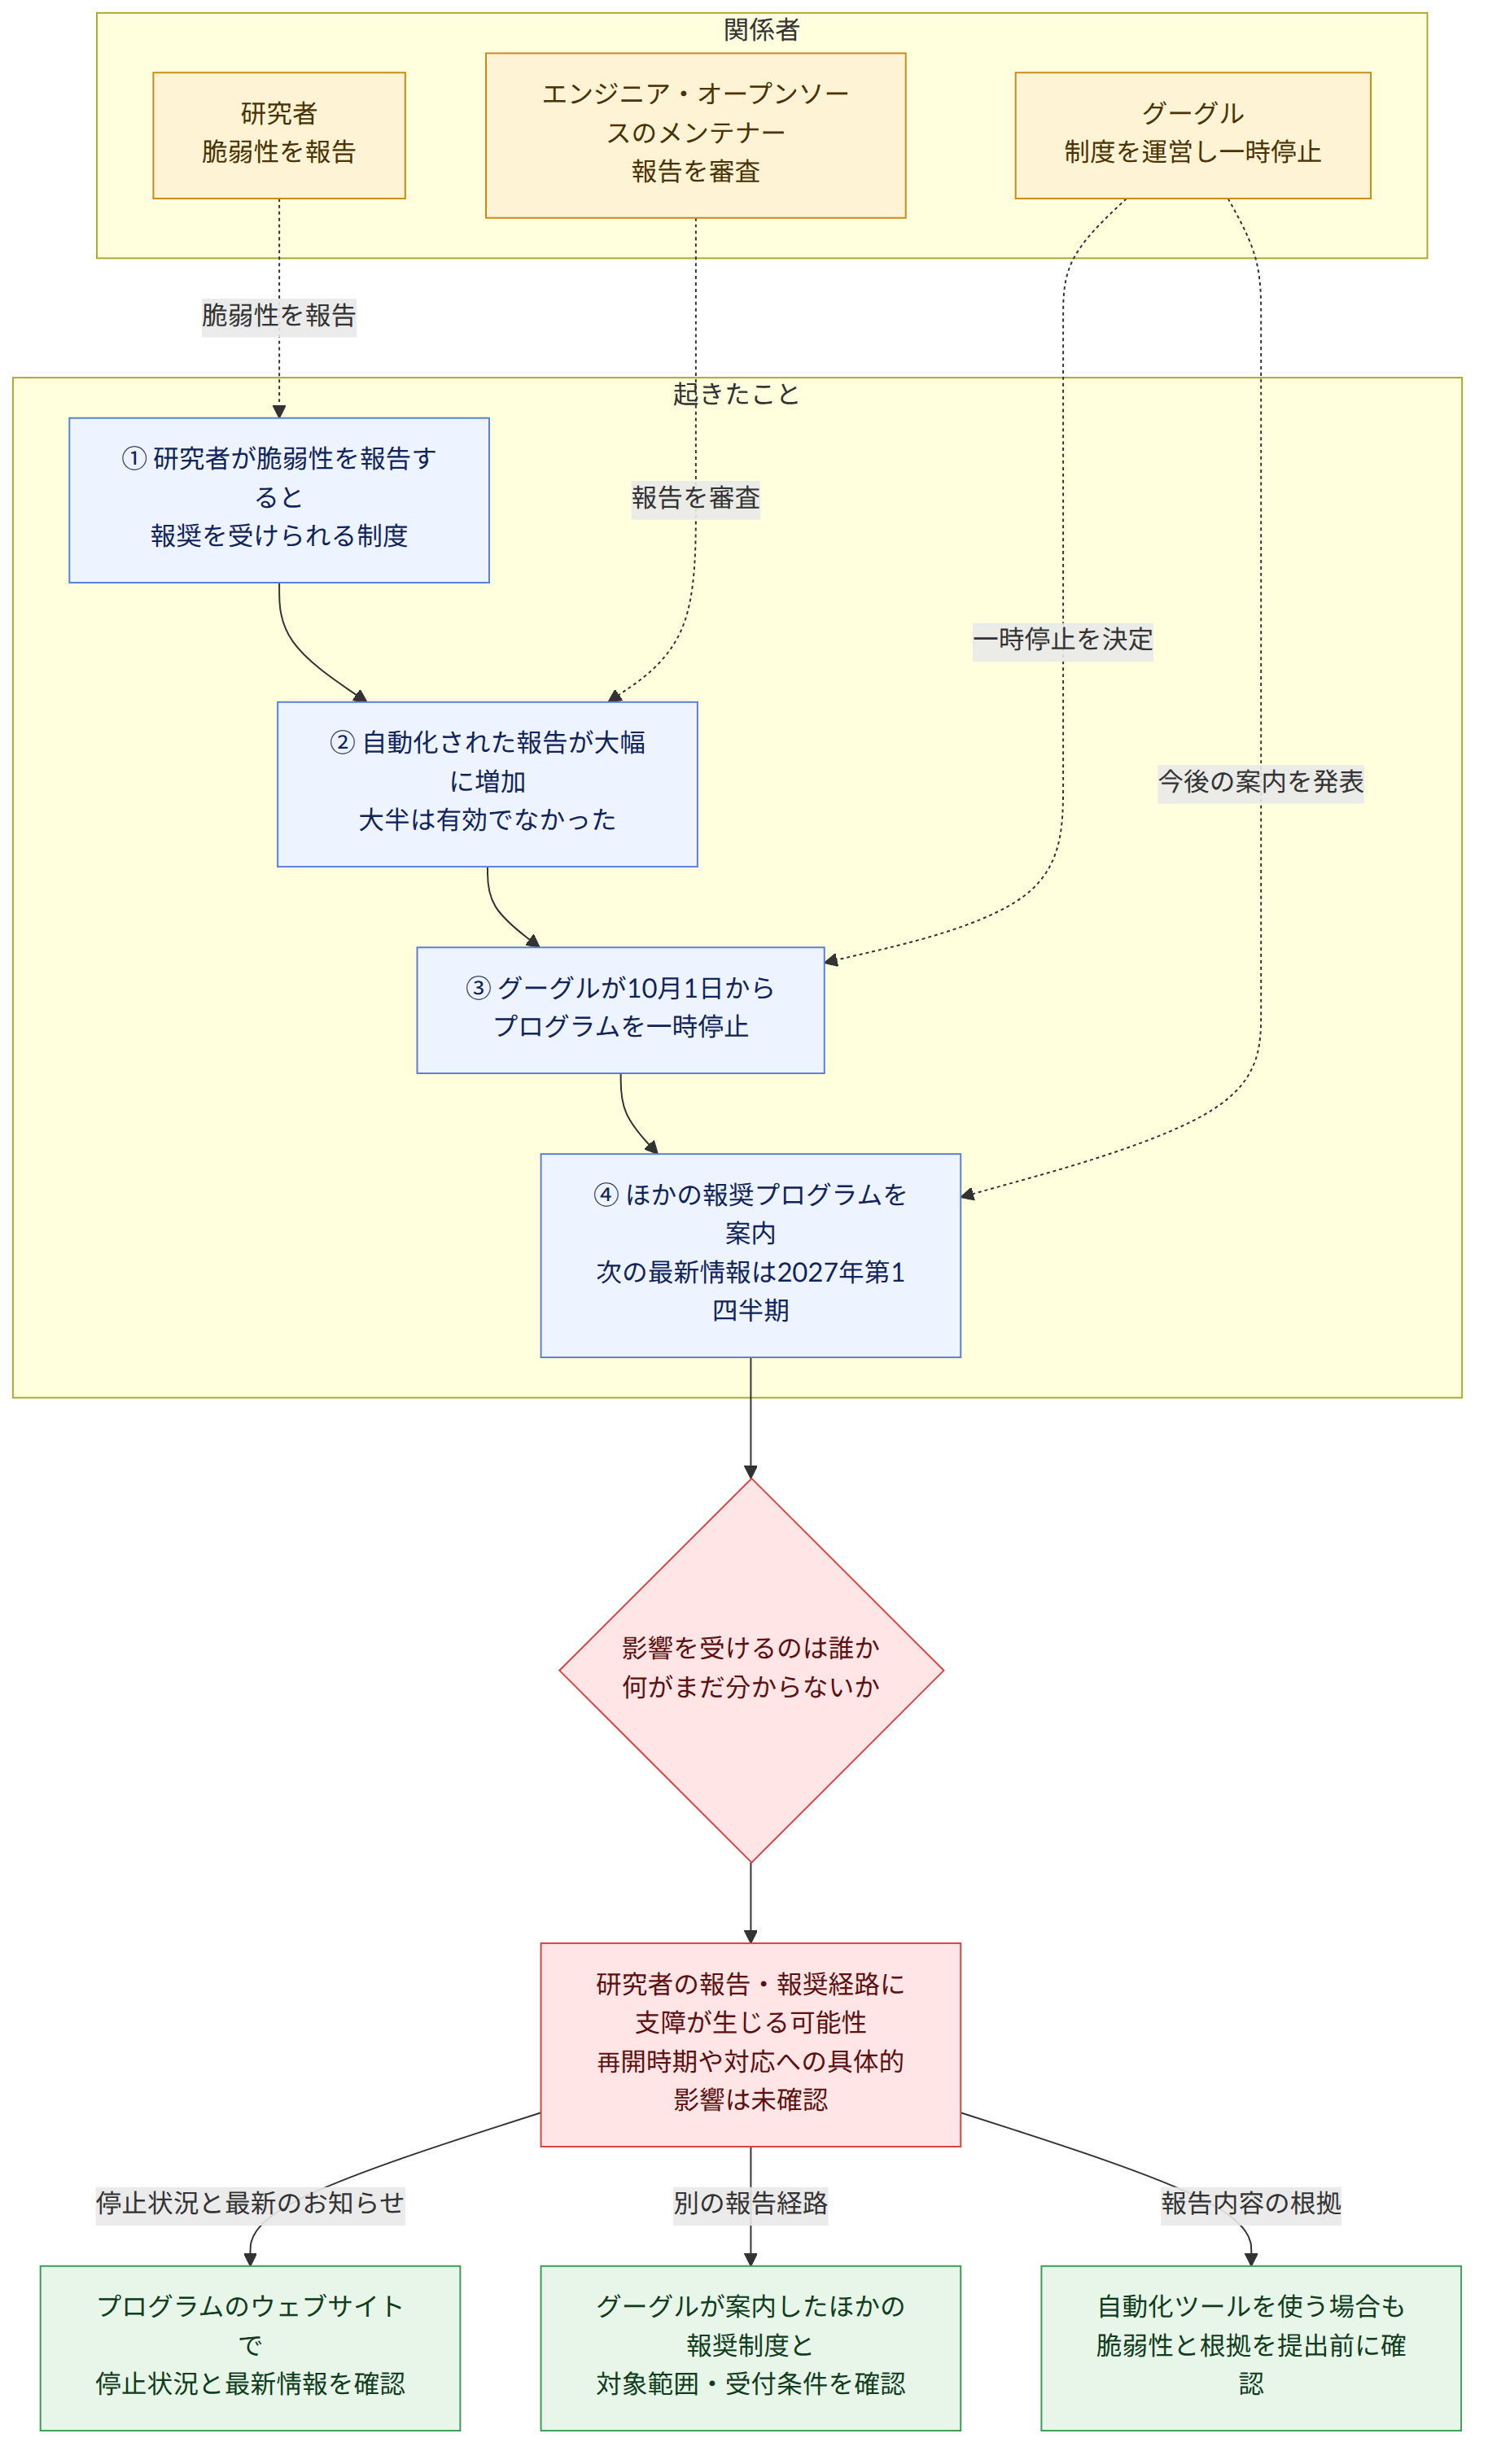
Googleは、オープンソースソフトウェア脆弱性報奨プログラム(오픈소스 소프트웨어 취약점 보상 프로그램、Open Source Software Vulnerability Rewards Program)を10月1日から一時停止した。このプログラムは、研究者がGoogleのオープンソースソフトウェアで脆弱性を見つけて報告すると、報奨を支払う制度だ。Googleは停止の理由として、自動化された報告の「大幅な増加」を挙げ、その大半が有効ではなかったと明らかにした。プログラムに関する次の最新情報は2027年第1四半期に提供するとしたが、正確な再開時期は明らかにしていない。
背景と文脈
脆弱性報奨プログラムは、外部の研究者がソフトウェアのセキュリティ上の問題を見つけて報告するよう、報奨を提供する。報告が実際の脆弱性を指摘していれば、セキュリティ上の問題の確認や対処に役立つ可能性がある。一方、報告が有効でなかったり、事実ではない内容を含んでいたりすると、審査する側の負担が増すことがある。
トムズ・ハードウェアによると、Googleのエンジニアやオープンソースのメンテナーは、有効でない報告や幻覚(もっともらしいが事実ではない内容)を含む報告に圧倒されていた。Googleが自ら明らかにした停止理由は、自動化された報告の増加と、その有効性の低さだ。報道ではこれをAIによる報告の問題と結び付けているが、自動化された報告のうちAIが生成したものがどの程度を占めるのかは公表されていない。
テッククランチは、昨年、サイバーセキュリティの専門家が、AIが生成する低品質なコンテンツはバグ報奨プログラムに深刻なリスクをもたらす可能性があると警告したと伝えた。今回の停止は、自動化された報告が増えるなか、報告件数だけでなく、それを審査して真偽を見極める能力も、プログラム運営の重要な条件になり得ることを示している。
このニュースが意味すること
直接影響を受けるのは、Googleのこのプログラムを通じて脆弱性を報告しようとしていた研究者だ。プログラムが停止している間は、この経路での報告や報奨を受ける活動に支障が生じる可能性がある。Googleは参加者に対し、自社のほかのバグ報奨プログラムを検討するよう勧めた。
審査担当者やオープンソースのメンテナーにとっても、報告の質は重要だ。有効でない報告が多く寄せられると、実際の脆弱性に関する報告を見分けるために、より多くの審査が必要になる可能性があり、報奨プログラムが脆弱性を発見する手段として機能することに影響し得る。ただし、Googleが明らかにしたのは、自動化された報告が増え、その大半が有効ではなかったという点であり、これによって実際のセキュリティ対応がどの程度遅れたのかは確認されていない。
たとえば、研究者がGoogleのオープンソースソフトウェアで脆弱性を見つけたと思った場合、まず該当プログラムが停止中かどうかを確認し、Googleが案内したほかのバグ報奨プログラムを調べる必要がある。ただし、各プログラムの対象範囲や条件については、ここで確認された情報には含まれていない。
確認できていることと、まだ分かっていないこと
確認できていること
- Googleは、オープンソースソフトウェアの脆弱性報奨プログラムを10月1日から一時停止した。
- Googleは、自動化された報告が大幅に増え、その大半が有効ではなかったと明らかにした。
- トムズ・ハードウェアは、有効でない報告や幻覚を含む報告に、Googleのエンジニアやオープンソースのメンテナーが圧倒されていたと伝えた。
- Googleは2027年第1四半期にプログラムに関する最新情報を提供するとし、参加者には自社のほかのバグ報奨プログラムを検討するよう勧めた。
まだ分かっていないこと
- プログラムが正確にいつ再開するかは公表されていない。2027年第1四半期に案内するというのは最新情報の提供時期であり、再開日と確認されたわけではない。
- 自動化された報告のうち、AIが生成した報告が占める割合は分かっていない。
- 停止が実際の脆弱性報告の審査やセキュリティ対応に及ぼした具体的な影響も確認されていない。
読者が確認すべきこと
- 該当プログラムへの報告を考えている研究者は、プログラムのウェブサイトで最新のお知らせを確認し、停止状況や2027年第1四半期の最新情報を確認できる。
- 別の経路で報告する場合は、Googleが案内したほかのバグ報奨プログラムを確認する。ただし、それぞれのプログラムの対象や受付条件は個別に確認する必要がある。
- 自動化ツールを使って報告書を作成する場合は、報告内容に実際に確認された脆弱性とその根拠が含まれているか、提出前に確かめることが重要だ。

















