
人工知能(AI)エージェントを活用したとみられるハッキングが、複数の金融会社の職員向け業務支援システムを経由し、顧客の個人情報流出につながった。10月4日現在、流出が確認されたのは7社で、少なくとも9~10社で攻撃の試みが確認されたとの報道があった。新韓銀行(신한은행)では顧客の個人情報2万5727件、イェガラム貯蓄銀行(예가람저축은행)では約4万人の氏名・生年月日・連絡先などが流出したと伝えられた。金融会社の内部業務ネットワークの脆弱性が、顧客の個人情報や金融上の安全に直接影響し得ることが、今回の事件の核心だ。
背景と経緯
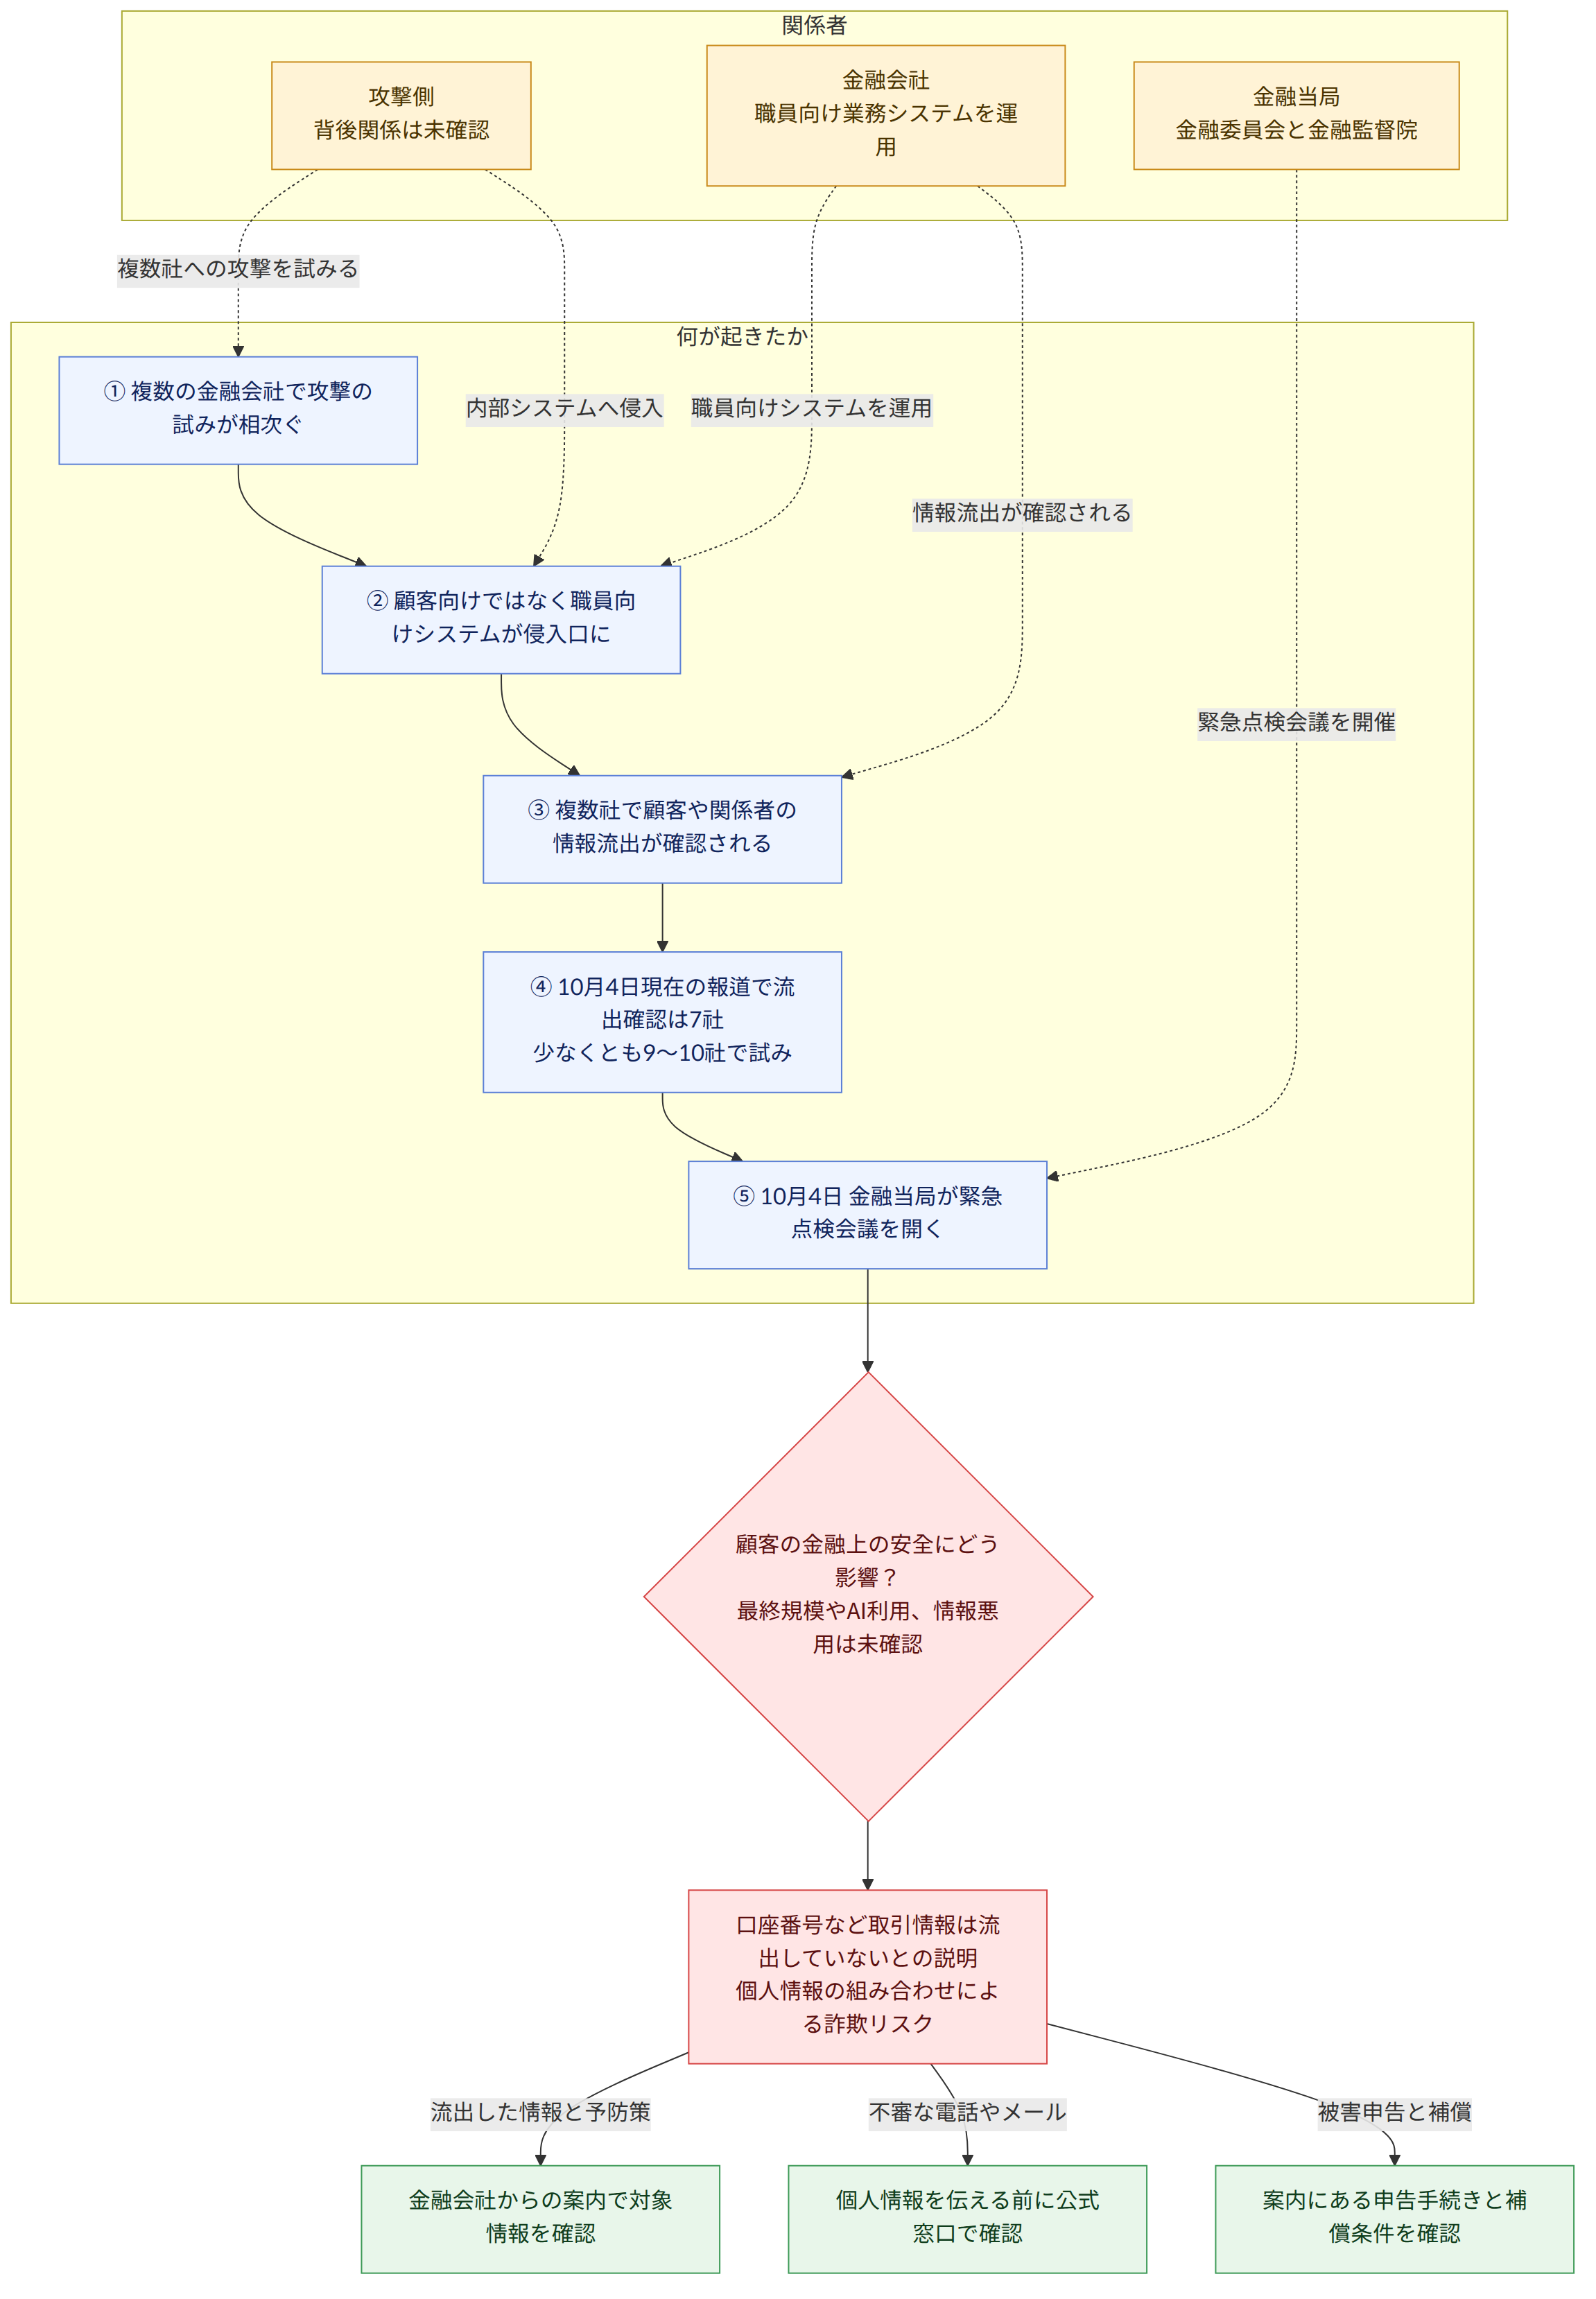
今回の攻撃は、特定の一社を集中的に狙ったというより、複数の金融会社に攻撃を試みたうえで、脆弱なところを見つけて侵入したと説明された。社説は、人工知能エージェントが複数の金融会社に無差別に攻撃を仕掛け、隙を突いたと伝えた。ただし、後続の報道は、攻撃の時間帯や手口が似ていることから同一勢力の可能性が指摘されている一方、実際の攻撃にAIが使われたかどうかは確認されていないと伝えた。
侵入口となったのは、顧客向けのインターネットバンキングやモバイルバンキングではなく、職員や業務関係者が使うシステムだった。新韓銀行の融資相談員向け融資進捗状況照会サービス、KB国民銀行(KB국민은행)の職員向けモバイル業務支援システム、ハナ銀行(하나은행)の職員向け営業支援システムが、攻撃経路として報じられた。顧客向けシステムより認証手続きが緩かったり、セキュリティー管理が相対的に不十分だったりする内部向けサービスが、攻撃の弱点になり得ることを示している。
後続の報道によると、国民銀行では顧客119人、ハナ銀行では89人の情報流出が確認され、釜山銀行(부산은행)では外部ウェブサーバーへの攻撃の試みの過程で、外部委託の開発職員11人の情報が露出した。ウリィ銀行(우리은행)とNH農協銀行(NH농협은행)も同様の攻撃を受けたが、実際の流出には至らなかったと伝えられた。第2金融圏では現代キャピタル(현대캐피탈)の融資募集人146人の情報流出が確認され、セマウル金庫中央会(새마을금고중앙회)と農協相互金融(농협 상호금융)では攻撃の試みがあったものの、遮断または防御したと報じられた。
社説は、中国語圏でオープンソースとして公開された大規模言語モデル(LLM・膨大な文章データを学習し、文章を理解・生成するAI)を基盤とする自律型ペネトレーションテストプラットフォーム「アーテックス(ARTEX)AI」(아텍스(ARTEX) AI)が攻撃に使われた可能性が高いと伝えた。しかし、これは利用が確認されたという事実ではない。ツールの名称や出所が言及されたことだけで、実際の攻撃手法や背後関係が明らかになったとは言えない。
このニュースが意味すること
顧客にとって重要なのは、ハッキングが起きたという事実だけでなく、どの情報が流出し、どのように悪用される可能性があるかだ。報道された流出情報には、氏名、連絡先、年収、勤務先名、住所、メールアドレスなどが含まれ、一部の暗号化された住民登録番号にも言及があった。金融業界は、攻撃を受けたシステムは金融取引システムとは別の経路であり、口座番号などの取引情報は流出していないと説明した。それでも、融資相談や所得に関する情報がほかの個人情報と組み合わされれば、実際の相談内容を知っているかのように接触する標的型フィッシングや電話を使った詐欺に利用されるリスクがある。
例えば、融資相談をした人が、実際の相談内容や勤務先・所得を知っているかのようなメールや電話を受ければ、相手を金融会社の職員だと誤認する可能性がある。これは被害の発生が確認されたということではなく、報道で指摘された二次被害の可能性だ。金融会社が被害顧客に個別に情報流出の事実と予防策を案内し、今回の流出によって被害が発生した場合は全額補償する方針を伝えたことも、併せて確認しておくべきだ。
今回の事件は、「内部システム」だからといってリスクが小さいとは限らないことを明らかにした。社説は、職員向けシステムにも顧客向けシステムと同等の認証を導入し、IP(インターネットに接続された機器を識別するアドレス)を変えながら繰り返しアクセスする異常な兆候をリアルタイムで検知すべきだと訴えた。金融委員会委員長(금융위원장)と金融監督院長(금융감독원장)は、金融業界の協会長や事故が発生した金融会社の最高経営責任者を招き、緊急点検会議を開いた。対策の実効性は、内部業務システムまでセキュリティー点検と検知の対象に含めるかどうかに左右される可能性がある。
報道によって異なる点
社説は、10月4日現在、個人情報の流出が確認されたのは7社で、少なくとも9~10社で攻撃の試みがあったと伝えた。同日付の詳報は、銀行・貯蓄銀行・キャピタル会社・相互金融ごとに、確認された流出や防御の事例を具体的に列挙した。報道の時点や集計範囲が異なる可能性があるため、この数字だけで最終的な被害金融機関数や被害規模が確定したと解釈すべきではない。
確認された事実と、まだ分からないこと
確認された事実
- 10月4日現在、流出が確認された金融会社は7社と報じられ、少なくとも9~10社で攻撃の試みが確認されたと伝えられた。
- 新韓銀行で顧客の個人情報2万5727件、イェガラム貯蓄銀行で約4万人の氏名・生年月日・連絡先などが流出したと報じられた。
- 新韓銀行の融資相談員向け照会サービス、KB国民銀行の職員向けモバイル業務支援システム、ハナ銀行の職員向け営業支援システムが攻撃経路として指摘された。
- 金融業界は、攻撃を受けたシステムは金融取引システムとは別の経路であり、口座番号などの取引情報は流出していないと説明した。
- 金融委員会委員長と金融監督院長は10月4日、金融業界の関係者および事故が発生した金融会社の最高経営責任者と緊急点検会議を開いた。
まだ分からないこと
- ハッキングの背後に誰がいるのかは確認されていない。
- アーテックスAIが実際の攻撃に使われたかどうかは確認されていない。
- 最終的に被害を受けた金融会社と、流出した個人情報の全体規模はまだ分からない。
- 流出情報が実際にフィッシングや電話を使った詐欺に悪用されたかどうかも、提示された報道だけでは確認できない。
読者が確認すべきこと
- 金融会社から個人情報流出の案内を受けた場合は、流出した情報の種類と案内された予防策を確認し、自分に関係する事故かどうかを確認するとよい。
- 融資や金融取引の内容を知っているかのような電話やメールであっても、実際に金融会社からの連絡だと決めつけず、相手に個人情報や認証情報を提供する前に、当該金融会社の公式窓口を通じて事実かどうかを確認する必要がある。
- 金融会社は、情報流出によって被害が発生した場合は全額補償する方針を伝えているため、案内に記載された被害申告の手続きと補償条件を確認しておく必要がある。
参考資料
- あわせて参照した報道: hani.co.kr
- あわせて参照した報道: hani.co.kr

















