
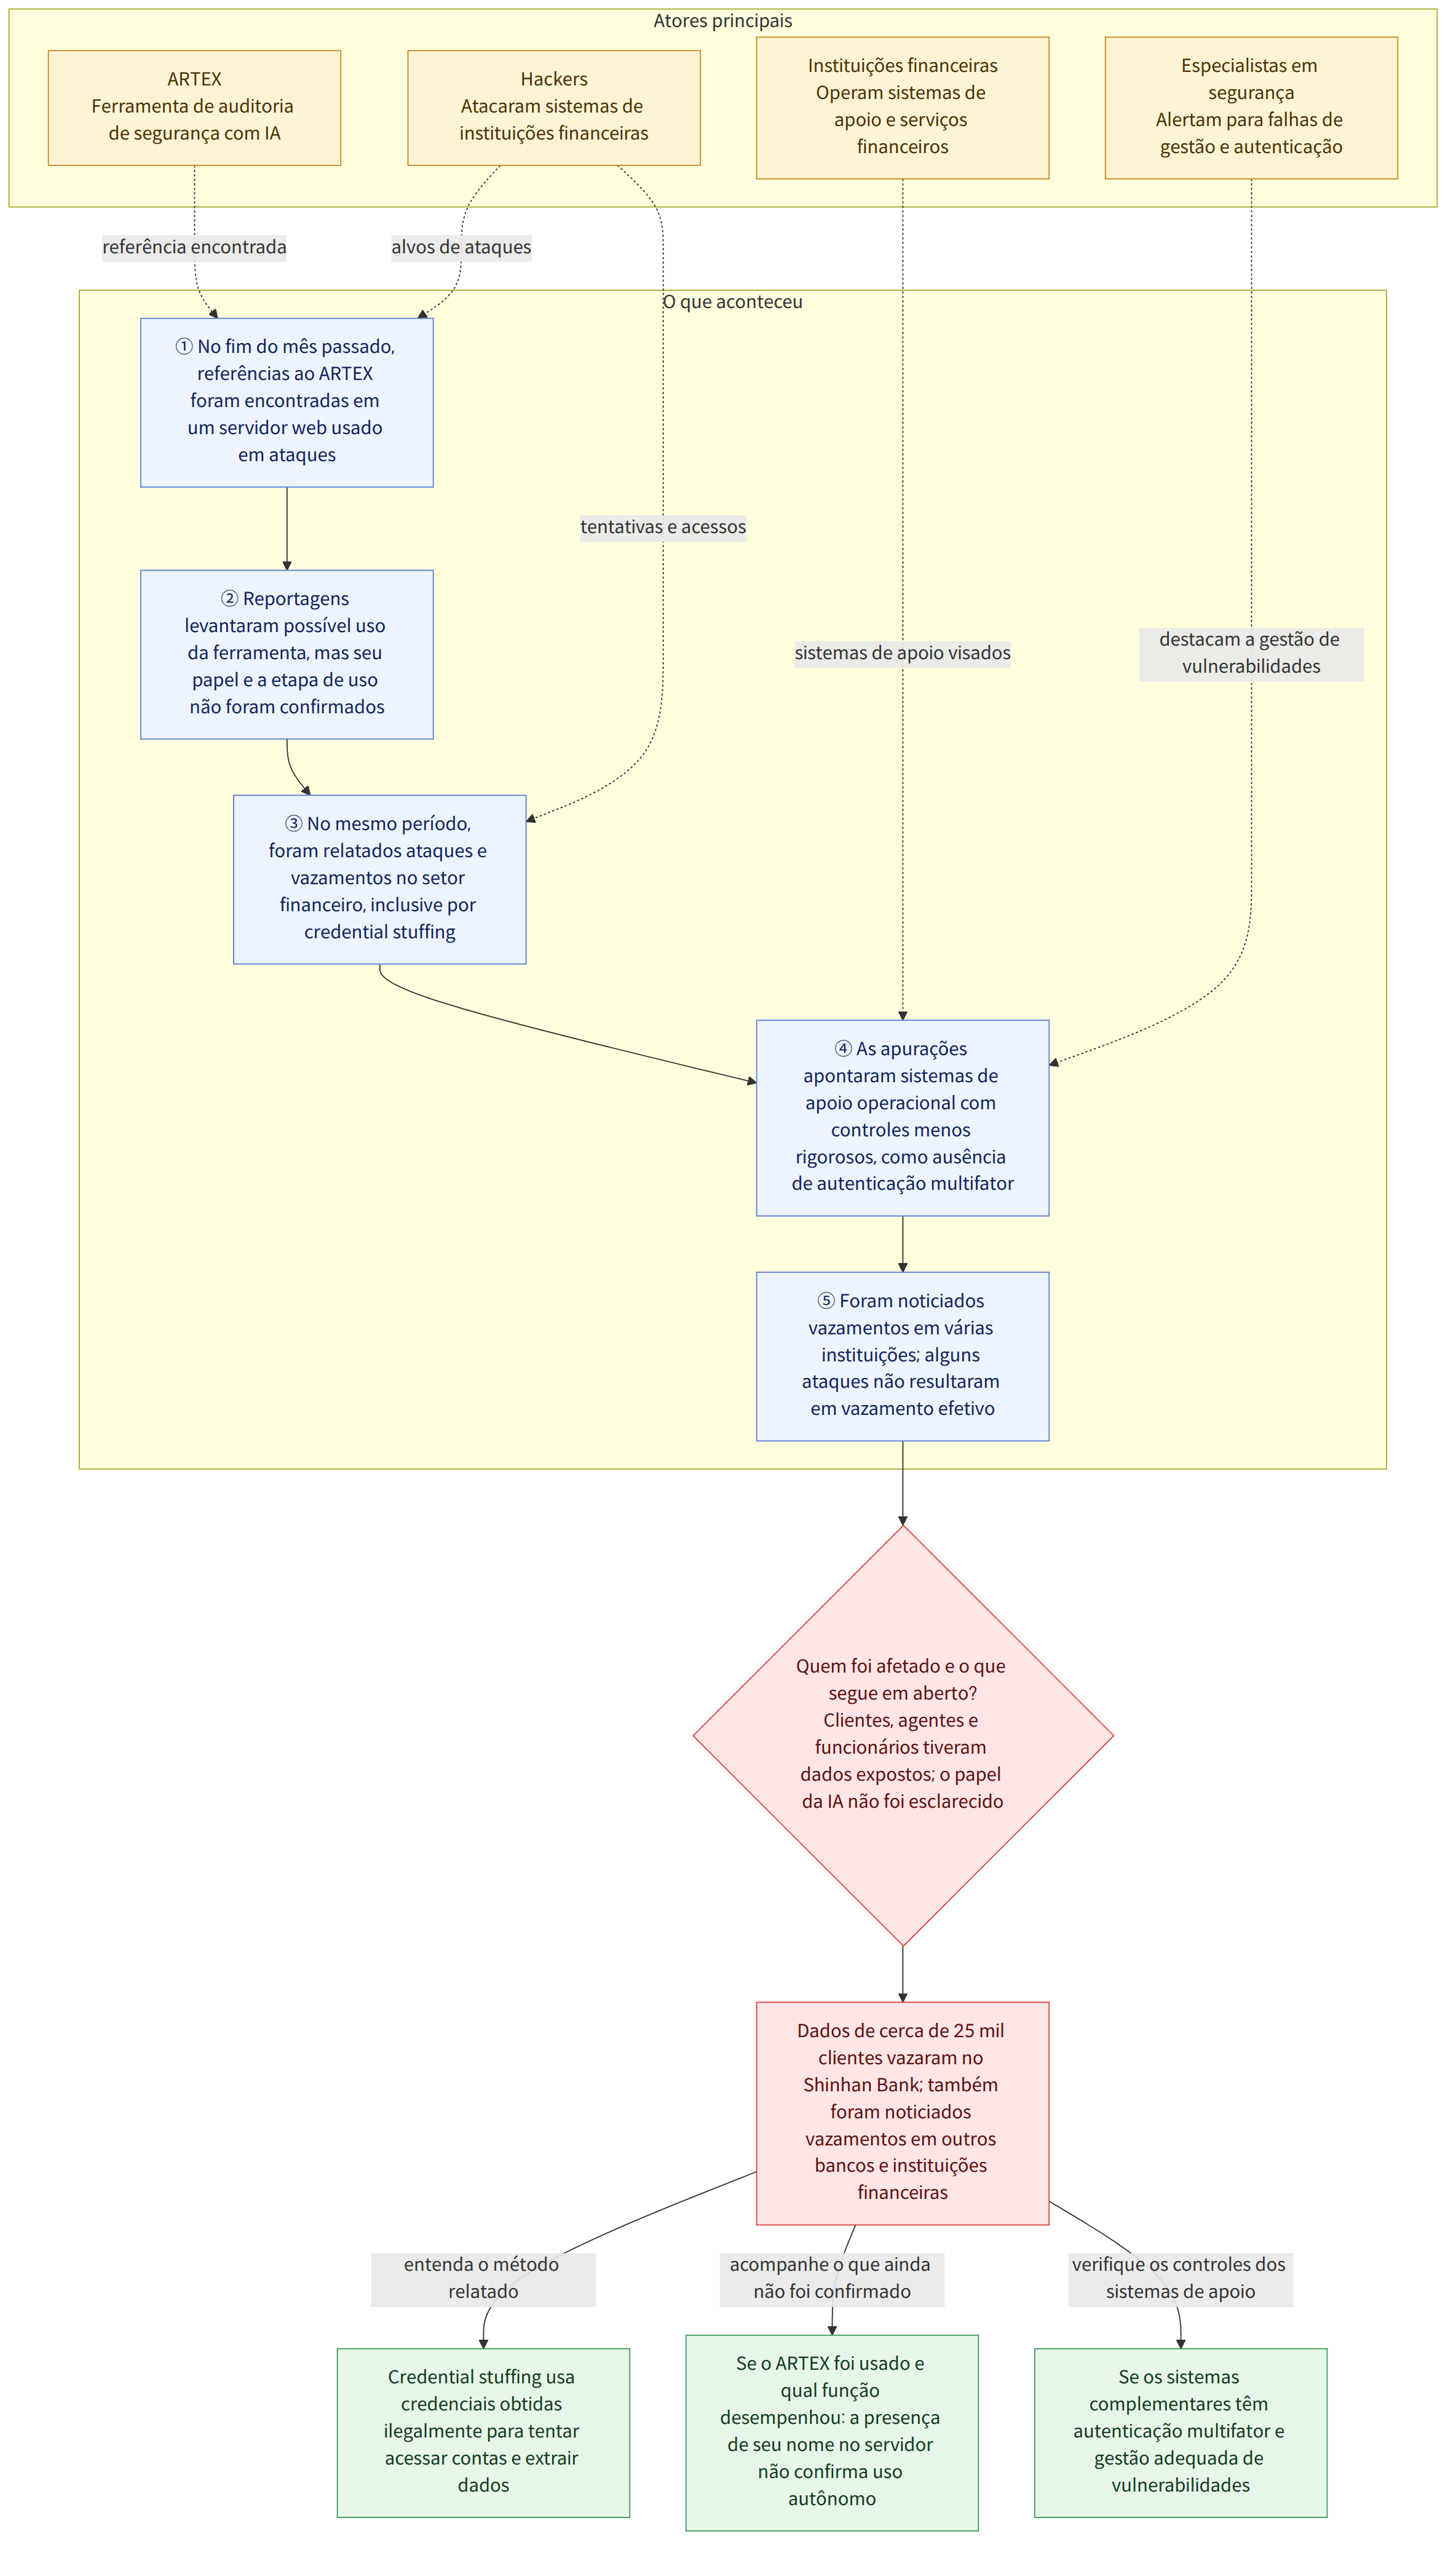
No fim do mês passado, foi encontrada em um servidor web usado em ataques de hackers contra instituições financeiras sul-coreanas, entre elas o Shinhan Bank (신한은행), a frase “ARTEX (아텍스)-Console de Testes de Penetração Autônomos”. O ARTEX é uma ferramenta de auditoria de segurança baseada em modelos de linguagem de grande porte (LLM, modelos de inteligência artificial treinados com grandes volumes de documentos e dados para produzir textos e processar informações). Reportagens baseadas em informações do setor de segurança levantaram a possibilidade de que a ferramenta tenha sido usada indevidamente nos ataques, mas não foi confirmado em que etapa do processo nem para executar quais funções.
No mesmo período, foram relatados vazamentos de dados pessoais ou tentativas de ataque no setor financeiro, que atingiram não apenas bancos, mas também instituições de poupança e crédito, financeiras e cooperativas de crédito. A questão importante não se limita a “a IA hackeou?”. Ferramentas de IA podem ter tornado os ataques mais rápidos ou sofisticados, mas também é preciso avaliar as vulnerabilidades e as condições de gestão dos sistemas que permitiram que esses ataques fossem bem-sucedidos.
Contexto
O projeto ARTEX é uma ferramenta disponibilizada no GitHub e venceu, em agosto passado, o desafio de capacidades de ataque “Agent Plus” (에이전트 플러스), organizado pelo Centro de Resposta a Incidentes de Segurança da Baidu (바이두 보안대응센터). A confirmação de referências relacionadas ao ARTEX no servidor web usado nos ataques é uma pista que indica uma possível ligação entre a ferramenta e os ataques. No entanto, o simples fato de o nome da ferramenta ter sido encontrado no servidor não permite concluir que o ARTEX tenha conduzido todo o ataque ou invadido sistemas de forma autônoma, sem intervenção humana.
O credential stuffing, descrito em reportagens como o método usado nos ataques, consiste em inserir repetidamente nomes de usuário e senhas distribuídos ilegalmente na dark web para acessar contas e, depois, extrair dados pessoais. Antes, era comum o uso de bots automatizados que inseriam mecanicamente dados de acesso seguindo comandos preparados de antemão por hackers. Neste caso, levantou-se a possibilidade de que tenha sido usada uma ferramenta baseada em LLM para detectar vulnerabilidades do sistema e executar ataques, mas não foi esclarecido qual foi o papel de pessoas e da IA em cada etapa.
Hwang Seok-jin, professor da Universidade Dongguk (동국대), explicou que uma pessoa pode levar 5 segundos para inserir dados de acesso, um bot automatizado tradicional, 1 segundo, e um agente de IA, de 0,3 a 0,5 segundo. Também afirmou que um agente de IA pode filtrar contas que não correspondam às condições do sistema, tornando o ataque mais sofisticado. Essa é uma explicação sobre velocidades e funcionalidades possíveis, não uma confirmação de que tais velocidades ou funções tenham sido usadas neste caso.
As reportagens sobre o setor financeiro também revelaram um aspecto comum: a natureza dos sistemas operacionais visados. Serviços como o sistema de consulta destinado a agentes de crédito do Shinhan Bank não faziam parte da rede central usada pelos clientes, mas eram sistemas complementares e de apoio operacional. Segundo as informações divulgadas, eles tinham mecanismos de segurança relativamente menos rigorosos, como a ausência de autenticação multifator. Kim Myeong-ju, professor da Universidade Feminina de Seul (서울여대), afirmou que o essencial não é saber se houve uso de IA, mas examinar a falha em gerir adequadamente as vulnerabilidades dos sistemas complementares dos bancos.
O que esta notícia significa
Segundo reportagens sobre o setor financeiro, confirmou-se que foram vazados no Shinhan Bank dados de cerca de 25 mil clientes, incluindo nomes, números de telefone, renda anual, nomes dos locais de trabalho e partes dos números de registro de residente. Foi noticiado que informações de 119 clientes do Kookmin Bank e de 89 clientes do Hana Bank também foram vazadas. No Busan Bank, durante uma tentativa de ataque a um servidor web externo, foram expostos dados de 11 funcionários de uma empresa terceirizada de desenvolvimento. O Woori Bank e o NH Nonghyup Bank também foram alvo de ataques semelhantes, mas, segundo as informações divulgadas, não houve vazamento efetivo.
No setor financeiro não bancário, foram noticiados o vazamento de dados de cerca de 40 mil clientes da Yegaram Savings Bank e o vazamento de dados de 146 agentes de crédito da Hyundai Capital. A Federação Central Saemaeul Geumgo (새마을금고중앙회) e as cooperativas de crédito da Nonghyup (농협 상호금융), entre outras, teriam sido alvo de tentativas de acesso semelhantes, mas conseguiram se defender. O setor financeiro explicou que os sistemas atacados eram separados dos serviços de internet e mobile banking e que, por isso, dados de transações financeiras, como números de conta, não foram vazados. Ainda assim, como os dados vazados podem incluir informações de contato, renda e local de trabalho, foram levantadas preocupações com danos secundários, como ligações ou mensagens fraudulentas que pareçam conhecer uma consulta de crédito feita pela vítima.
Por isso, além de verificar se houve vazamento de dados, é importante ficar atento a tentativas de fraude que usem essas informações. Por exemplo, mesmo que alguém que tenha feito uma consulta de crédito receba uma ligação ou mensagem que pareça conhecer os detalhes da conversa, é mais seguro não presumir que o interlocutor seja funcionário de uma instituição financeira apenas porque ele conhece algumas informações. Foi noticiado que as instituições financeiras informariam individualmente os clientes afetados sobre o vazamento e as formas de prevenir danos secundários, além de terem anunciado que compensariam integralmente os prejuízos causados por esse vazamento.
De forma mais ampla, uma questão central deste caso é que não se pode considerar que os sistemas de apoio operacional apresentem baixo risco apenas por não serem a rede central usada pelos clientes. Serviços utilizados por agentes de crédito ou funcionários também podem armazenar dados pessoais e, se a autenticação for relativamente pouco rigorosa, podem se tornar uma porta de entrada para ataques. Junto com a avaliação da velocidade e da capacidade de automação da IA, uma tarefa central para evitar novos casos pode ser verificar quais sistemas podem ser acessados de fora e como são gerenciadas as contas e a autenticação.
Informações sobre legislação e apoio relacionadas
Segundo um guia jurídico interno, o artigo 48, parágrafo 1, da Lei de Redes de Informação e Comunicação (정보통신망법) serve de base para avaliar se alguém tinha autorização legítima para acessar uma rede de informação e comunicação e se ultrapassou os limites permitidos. O fato de alguém saber um nome de usuário e uma senha ou ter recebido autorização para usá-los no passado não permite concluir que essa pessoa ainda tenha autorização de acesso. É preciso examinar as circunstâncias concretas, como as permissões concedidas pelo prestador do serviço e seus limites.
Portanto, apenas a notícia de que uma ferramenta chamada ARTEX foi identificada em um servidor usado nos ataques não permite concluir qual é a responsabilidade jurídica de um agente específico nem se houve crime. É necessário examinar as circunstâncias do acesso, as permissões, as ações e as provas. O guia jurídico também alerta que as conclusões podem variar conforme a legislação vigente na época e os fatos específicos de cada caso; por isso, em situações concretas, é necessário verificar a legislação em vigor e as provas específicas.
Pontos apresentados de forma diferente nas reportagens
O foco e o nível de detalhe variam entre as reportagens. As matérias sobre o ARTEX se concentraram na frase encontrada no servidor usado nos ataques e na natureza da ferramenta, enfatizando que não está claro em que etapa o ARTEX foi usado. As reportagens sobre o setor financeiro como um todo apresentaram casos de vazamento e de bloqueio de ataques em várias instituições, o número de algumas vítimas e os tipos de dados vazados. Elas abordam aspectos diferentes do caso e não significam que o uso efetivo do ARTEX ou a dimensão total dos danos tenham sido confirmados.
O que foi confirmado e o que ainda não se sabe
Fatos confirmados
- Foi noticiado que foram encontradas referências ao ARTEX em um servidor web usado nos ataques.
- O ARTEX é uma ferramenta de auditoria de segurança baseada em LLM, disponibilizada no GitHub, e venceu um desafio de capacidades de ataque em agosto passado.
- Foram relatados vazamentos de dados pessoais ou tentativas de ataques externos em várias instituições financeiras.
- Segundo as informações divulgadas, alguns sistemas de apoio operacional, como o sistema de consulta destinado a agentes de crédito do Shinhan Bank, eram diferentes da rede central usada pelos clientes e tinham mecanismos de segurança relativamente menos rigorosos.
- Foi noticiado que o presidente Lee Jae-myung (이재명 대통령) recebeu um relatório sobre os vazamentos de dados pessoais e as medidas de resposta de instituições financeiras e públicas, e determinou a realização de uma investigação minuciosa e a elaboração de medidas.
O que ainda não se sabe
- Em que etapa do ataque o ARTEX foi realmente usado e que funções desempenhou?
- Em que medida pessoas e a IA participaram, cada uma, do processo de ataque?
- Como serão determinados o volume total de dados pessoais vazados e a dimensão dos danos, somando todos os casos noticiados?
- Houve outras tentativas de ataque contra instituições financeiras que não foram comunicadas ao público?
O que os leitores podem verificar
- Se recebeu da instituição financeira em questão um aviso de vazamento de dados pessoais, verifique quais informações foram incluídas e consulte as medidas preventivas indicadas.
- Mesmo que uma ligação ou mensagem mencione uma consulta de crédito ou informações financeiras, não confie imediatamente: confirme por outros meios a identidade alegada pelo interlocutor e o canal de contato.
- Se suspeitar que sofreu danos decorrentes do uso de dados vazados, guarde as comunicações e os registros de atendimento relacionados e consulte os procedimentos de notificação e compensação informados pela instituição financeira.
Referências
- Outros crimes previstos no Código Penal: requisitos para sua configuração e pontos de atenção
- Outras reportagens consultadas: hani.co.kr
- Outras reportagens consultadas: hani.co.kr

















