
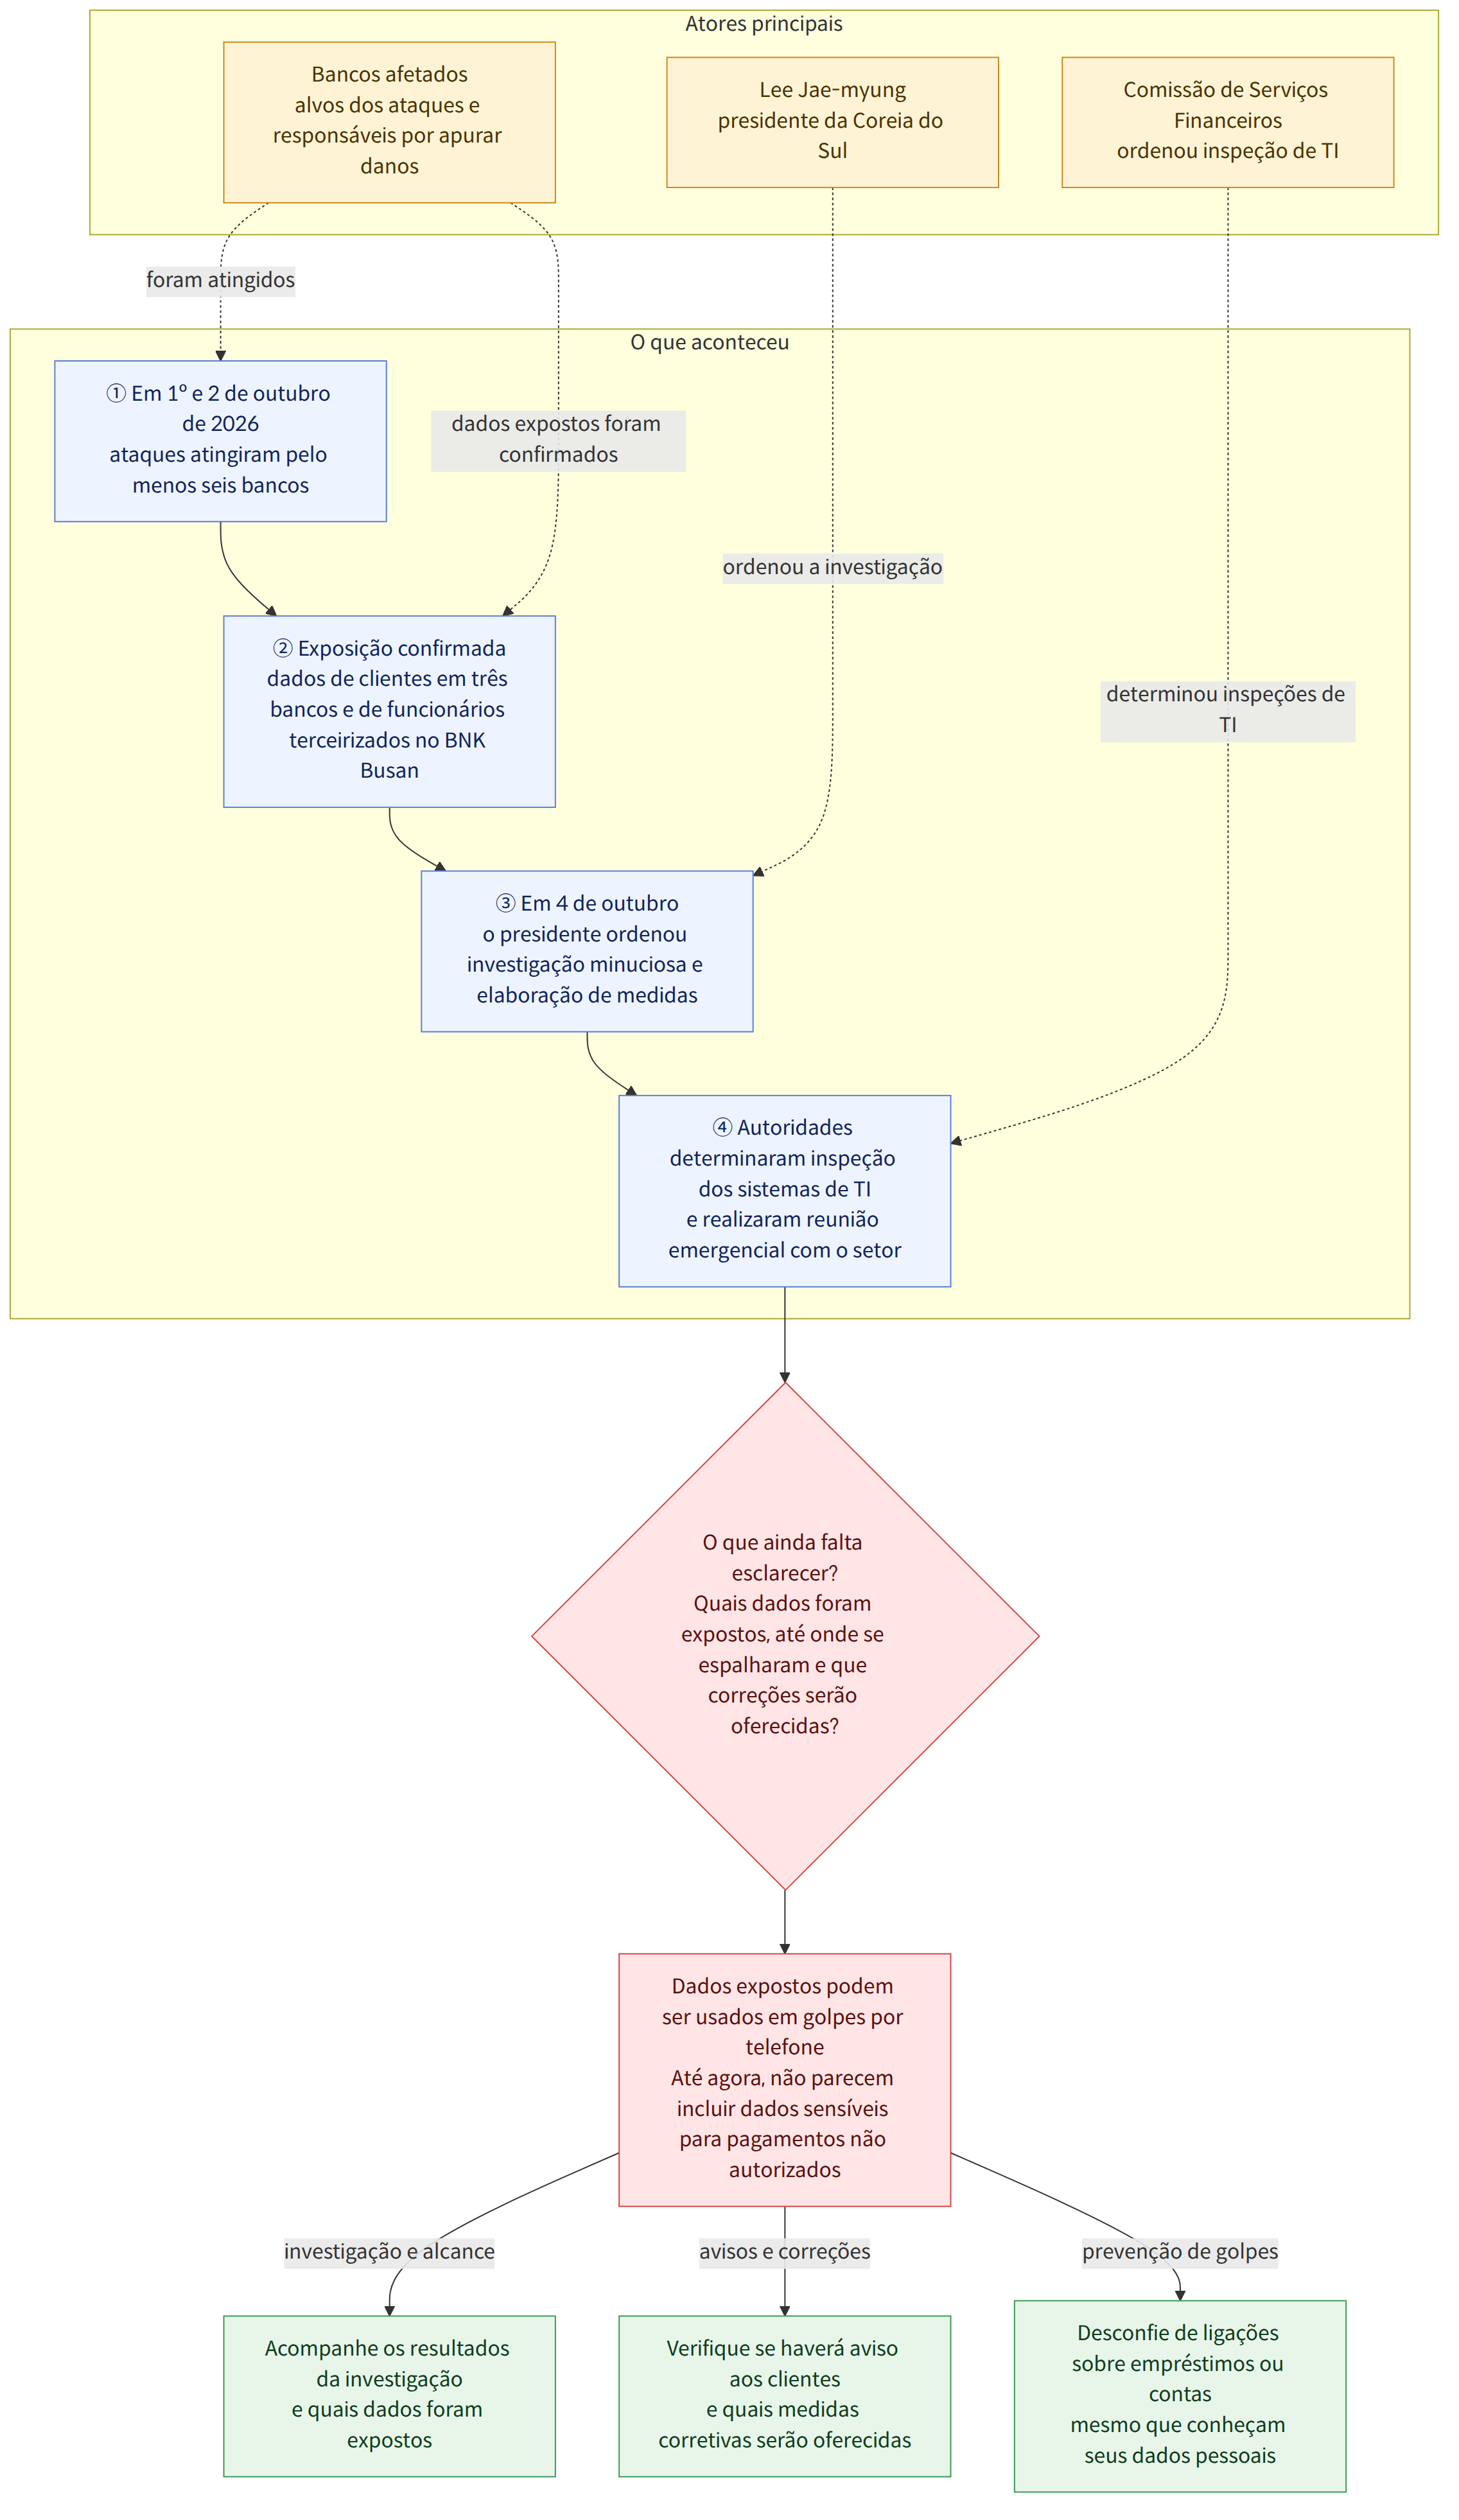
Em 4 de outubro de 2026, o presidente Lee Jae-myung recebeu um relatório sobre incidentes de exposição de dados pessoais em instituições financeiras e públicas e ordenou uma investigação minuciosa e a elaboração de medidas. Em 1º e 2 de outubro, uma série de ataques hacker que se acredita terem usado inteligência artificial (IA) atingiu pelo menos seis bancos sul-coreanos: o Banco Shinhan, o Banco KB Kookmin, o Banco Hana, o Banco Woori (우리은행), o Banco NH Nonghyup (NH농협은행) e o Banco BNK Busan (BNK부산은행). Entre eles, foi confirmada a exposição de dados pessoais de alguns clientes do Shinhan, do KB Kookmin e do Hana, e houve exposição de dados de funcionários terceirizados do BNK Busan.
A Comissão de Serviços Financeiros determinou que os setores bancário e de cartões, entre outros, realizassem uma inspeção geral de seus sistemas de TI. Também foi noticiado que o presidente da Comissão de Serviços Financeiros, Lee Eog-weon, e o presidente do Serviço de Supervisão Financeira (금융감독원), Lee Chan-jin, realizaram uma reunião emergencial de avaliação com dirigentes de associações do setor financeiro e os principais executivos das instituições financeiras afetadas. O caso não termina com a confirmação de que houve um ataque. A próxima etapa, que determinará o risco para os clientes, é saber quais dados foram efetivamente expostos e até onde se espalharam, além de quais medidas corretivas as instituições financeiras adotarão.
Contexto
O ataque não se limitou a um único banco: ocorreu em várias instituições financeiras em um curto período. Segundo as notícias, os alvos incluíram pelo menos seis bancos, e alguns veículos também informaram que ataques semelhantes foram registrados em instituições financeiras não bancárias, como bancos de poupança, financeiras e instituições financeiras cooperativas. No entanto, até agora, o uso de IA nos ataques foi noticiado como uma hipótese ou possibilidade.
As notícias também apresentaram detalhes sobre as instituições em que a exposição foi confirmada e a quantidade de informações envolvidas. Uma reportagem informou que foram expostos dados de cerca de 25 mil clientes do Shinhan, incluindo nomes, números de telefone e renda anual, e que foi confirmada a exposição de dados pessoais de 89 pessoas no Hana. Também foi divulgado que o Woori e o NH Nonghyup sofreram ataques semelhantes, mas impediram o acesso não autorizado e não tiveram dados pessoais expostos. Esses números e categorias correspondem ao que foi noticiado; não se pode afirmar que representem a dimensão total dos danos ou o resultado final da investigação.
O que essa notícia significa
O que importa para os clientes não é apenas o fato de que “houve um ataque hacker”, mas se seus dados foram efetivamente expostos e quais informações foram reveladas. Se foram expostos dados que podem ser combinados com outras informações e usados para se passar por alguém, como nomes ou contatos, não é possível descartar novas tentativas de golpes por telefone ou fraudes personalizadas. O alerta do presidente da Comissão de Serviços Financeiros de que os dados expostos podem ser usados em golpes, como fraudes por telefone, também significa que é preciso estar atento aos danos secundários após a exposição das informações.
O chefe das autoridades financeiras afirmou que, até o momento, não parece que tenham sido expostos dados sensíveis que possam ser usados para realizar pagamentos não autorizados, mas pediu ao setor financeiro que mantenha um alto nível de vigilância.
Por exemplo, mesmo que um cliente do banco receba uma ligação que se passe por uma consulta sobre empréstimo ou uma verificação de conta, não deve concluir que o contato é realmente da instituição financeira apenas porque a pessoa conhece seus dados pessoais. No entanto, com base apenas nas informações divulgadas até agora, não é possível confirmar que um cliente específico tenha recebido esse tipo de contato ou que tenha ocorrido algum dano secundário. É por isso que importa saber se os resultados das investigações das instituições financeiras e das autoridades se traduzirão em notificações específicas aos clientes e em medidas posteriores.
A ordem do presidente pediu uma investigação e a elaboração de medidas; ela não significa, por si só, que a via do ataque ou a extensão da exposição já tenham sido esclarecidas. Mesmo que as autoridades financeiras inspecionem os sistemas de TI e as instituições financeiras façam suas próprias verificações, ainda será necessário esclarecer quais informações foram retiradas e que medidas serão oferecidas aos clientes afetados. Portanto, neste momento, é necessário prestar atenção menos à expressão “ataque hacker com IA” e mais aos detalhes concretos que constarão dos resultados das investigações e dos comunicados de cada instituição financeira.
Diferenças entre as notícias
As notícias relataram datas diferentes para a reunião emergencial de avaliação. Alguns veículos informaram que o presidente da Comissão de Serviços Financeiros, Lee Eog-weon, e o presidente do Serviço de Supervisão Financeira, Lee Chan-jin, realizariam uma reunião na tarde de 4 de outubro; outros noticiaram que a reunião havia ocorrido e que o presidente da Comissão de Serviços Financeiros havia se pronunciado nela. Isso parece refletir diferenças nos horários de publicação e atualização das notícias, mas, com base nestas informações, é difícil confirmar o horário exato em que a reunião ocorreu.
Fatos confirmados e o que ainda não se sabe
Fatos confirmados
- Em 4 de outubro, o presidente Lee recebeu um relatório sobre incidentes de exposição de dados pessoais e ordenou uma investigação minuciosa e a elaboração de medidas.
- Em 1º e 2 de outubro, ocorreram ataques hacker que se acredita terem usado IA contra pelo menos seis bancos sul-coreanos.
- Foi confirmada a exposição de dados pessoais de alguns clientes do Shinhan, do KB Kookmin e do Hana, e foi noticiada a exposição de dados de funcionários terceirizados do BNK Busan.
- A Comissão de Serviços Financeiros determinou que os setores bancário e de cartões, entre outros, realizassem uma inspeção geral de seus sistemas de TI.
O que ainda não se sabe
- Quem está por trás dos ataques e qual foi a via específica de invasão?
- Qual é a dimensão total da exposição e quais categorias de dados foram retiradas de cada instituição?
- Que medidas posteriores cada instituição financeira adotará e que informações fornecerá aos clientes afetados após a conclusão das investigações?
O que os leitores devem verificar
- Consulte os comunicados oficiais do banco ou da instituição financeira para verificar se você está entre as pessoas afetadas e quais dados foram expostos.
- Se receber um contato que alegue tratar de uma consulta sobre empréstimo ou de uma verificação de conta, não confie nele apenas porque a pessoa conhece seus dados pessoais; confirme se é legítimo pelos canais oficiais da instituição financeira.
- Verifique se as autoridades financeiras e cada instituição financeira divulgarão os resultados das investigações e as medidas posteriores. As notícias atuais não divulgaram toda a extensão dos danos nem as medidas de cada instituição.
Referências
- Outras reportagens consultadas: hani.co.kr
- Outras reportagens consultadas: en.yna.co.kr

















