
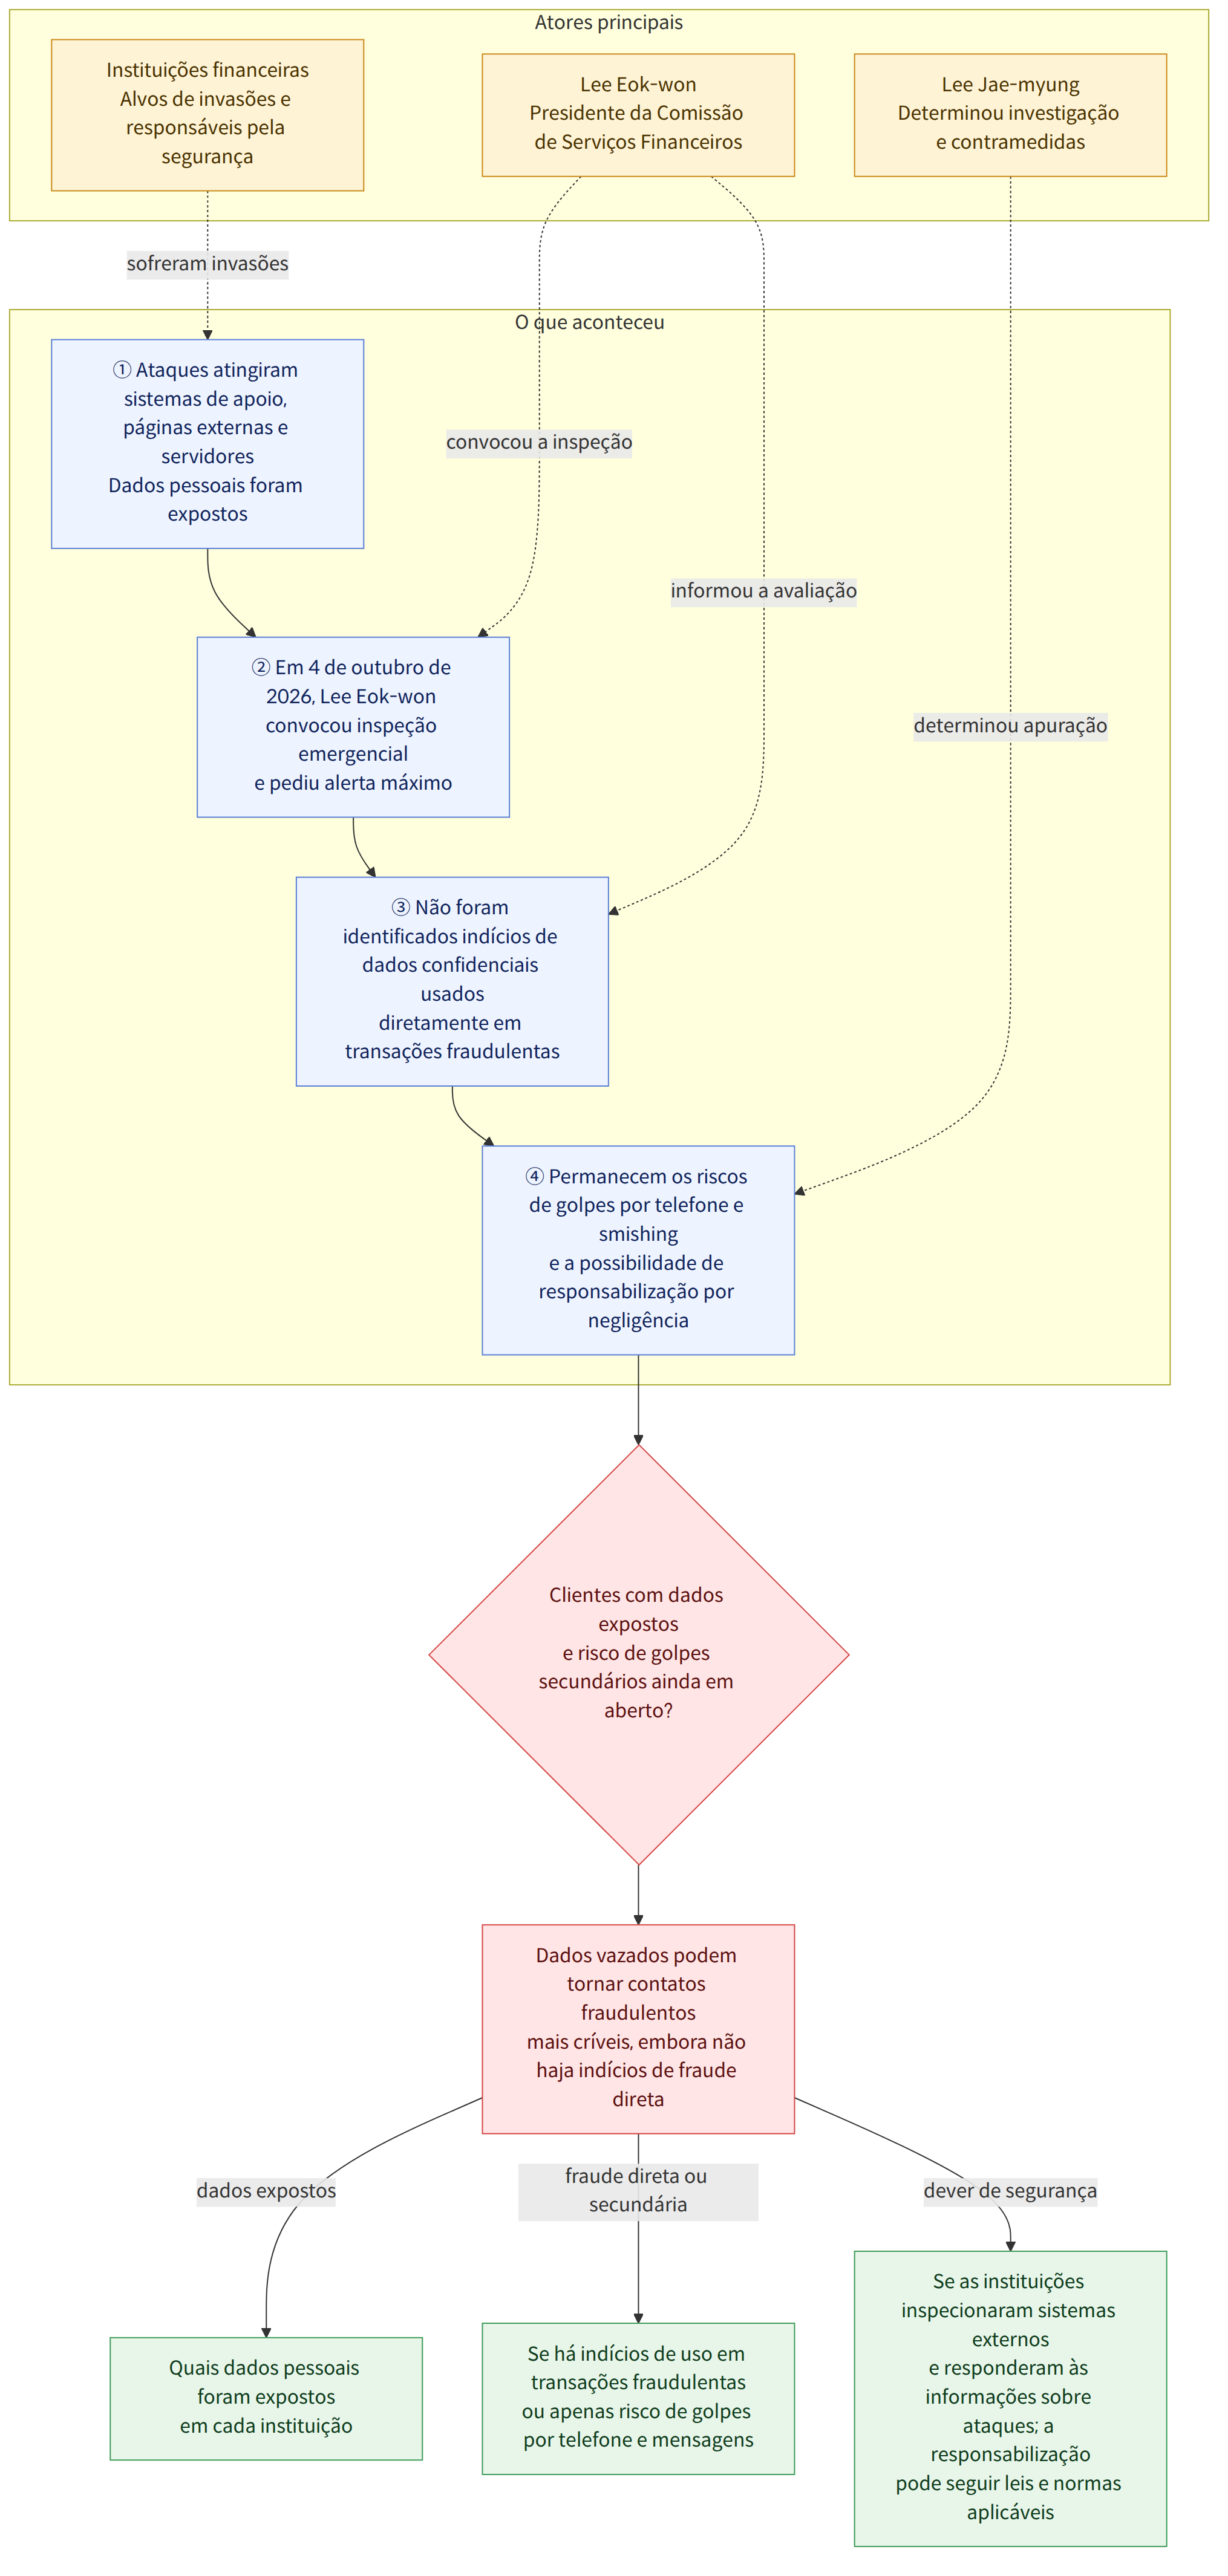
Em 4 de outubro de 2026, o presidente da Comissão de Serviços Financeiros (금융위원회), Lee Eok-won, convocou uma reunião emergencial de inspeção de todo o setor financeiro no Complexo Governamental de Seul (정부서울청사). Ele afirmou que incidentes de invasão vinham ocorrendo em rápida sucessão, em vários segmentos, como bancos, instituições de poupança e crédito e empresas de capitalização, e pediu que o setor financeiro mantivesse o mais alto nível de alerta. Segundo ele, também não se pode descartar a possibilidade de ataques que utilizem inteligência artificial (IA). No entanto, declarou que, até o momento, não foram identificados indícios de vazamento de informações confidenciais de clientes que pudessem ser usadas diretamente em transações fraudulentas, por exemplo.
Antecedentes e contexto
Um aspecto que chama a atenção nesses incidentes é que os alvos mencionados foram áreas que recebiam relativamente menos atenção em termos de segurança, como sistemas de apoio operacional, páginas externas da internet e servidores, e não os serviços de internet banking ou mobile banking usados diretamente pelos clientes. Lee explicou que foram identificados casos em que páginas e servidores externos, usados por agentes de crédito ou funcionários por conveniência no trabalho, foram explorados em ataques. Isso significa que, mesmo que não se trate dos sistemas centrais de transações das instituições financeiras, vulnerabilidades nos ambientes de trabalho conectados podem levar à exposição de dados pessoais.
Na reunião de 4 de outubro, Lee afirmou que, se ocorrerem incidentes semelhantes porque as instituições negligenciaram as inspeções e as medidas de resposta necessárias, apesar de já terem sido compartilhadas no setor financeiro informações sobre ataques e casos de incidentes, os responsáveis serão rigorosamente responsabilizados nos termos das leis e normas aplicáveis. Participaram da reunião os presidentes das associações dos setores bancário, de investimentos financeiros, de seguros, de crédito especializado, de poupança e crédito, de finanças cooperativas, de criptoativos e de fintech, além de executivos de instituições financeiras que sofreram invasões. Também foi informado que o presidente Lee Jae-myung recebeu um relatório sobre incidentes de vazamento de dados pessoais em instituições financeiras e públicas e sobre as medidas adotadas, e determinou uma investigação rigorosa e a elaboração de contramedidas.
Entre os casos de vazamento de dados pessoais confirmados em outras reportagens estavam informações de cerca de 25 mil clientes do Shinhan Bank (신한은행) — nomes, números de telefone, renda anual, nome do empregador e parte dos números de registro de residente —, de 119 clientes do KB Kookmin Bank (KB국민은행) e de 89 clientes do Hana Bank (하나은행). Foi noticiado que informações de 11 funcionários terceirizados de desenvolvimento do Busan Bank (부산은행) também ficaram expostas. O Yeogaram Savings Bank (예가람저축은행) anunciou o vazamento de nomes, datas de nascimento e contatos de cerca de 40 mil clientes, e foi informado que a Hyundai Capital (현대캐피탈) tomou conhecimento do vazamento de informações de 146 agentes de crédito.
O que esta notícia significa
No entanto, quando informações sobre renda, emprego ou empréstimos se somam a nomes ou contatos, elas podem ser usadas em golpes por telefone ou mensagens de texto — inclusive mensagens de smishing — nos quais os criminosos abordam as vítimas como se conhecessem detalhes reais de suas conversas com instituições financeiras. Por isso, o risco não se limita ao “acesso à conta”: também é importante considerar que os dados vazados podem aumentar a credibilidade de contatos fraudulentos.
Por exemplo, se uma pessoa que recebeu orientação sobre um empréstimo de uma instituição financeira estiver entre as afetadas pelo vazamento, poderá receber uma ligação ou mensagem que pareça conhecer os detalhes da conversa e confundi-la com um contato legítimo da instituição. Trata-se de uma hipótese que ilustra uma possibilidade, e não significa que algum cliente específico tenha recebido esse tipo de contato. Lee também afirmou que não se pode descartar a possibilidade de danos secundários, como golpes por telefone e smishing, com o uso indevido dos dados vazados.
As instituições financeiras enfrentam a responsabilidade de não apenas manter defesas técnicas, mas também inspecionar páginas e servidores externos e sistemas de apoio operacional, além de verificar se responderam às informações conhecidas sobre ataques. As autoridades afirmaram que responsabilizarão, nos termos das leis e normas aplicáveis, as instituições envolvidas em incidentes semelhantes que tenham negligenciado as inspeções e as medidas de resposta. Também há notícias de que as instituições financeiras estão notificando os clientes individualmente e fornecendo orientações para prevenir danos. Para quem recebeu uma notificação de vazamento, é importante verificar o conteúdo informado e a política de compensação em caso de danos efetivos.
Pontos apresentados de forma diferente entre as reportagens
A lista de locais em que “foi confirmado um vazamento de dados” varia conforme a data de publicação e o escopo de cada reportagem. Notícias sobre a reunião do presidente da Comissão de Serviços Financeiros citaram Shinhan, KB Kookmin, Hana, BNK Busan Bank (BNK부산은행), Hyundai Capital, Yeogaram Savings Bank e Welcome Savings Bank (웰컴저축은행) como casos confirmados de vazamento. Outras reportagens informaram que houve ataques semelhantes contra o Woori Bank (우리은행) e o NH Nonghyup Bank (NH농협은행), mas que eles não resultaram em vazamento efetivo, e também mencionaram tentativas de invasão contra a Federação Nacional Saemaul Geumgo (새마을금고중앙회) e o Nonghyup Mutual Finance (농협 상호금융). Portanto, é preciso distinguir os locais que sofreram ataques ou tentativas de ataque daqueles em que o vazamento de dados foi confirmado.
No dia anterior, o Welcome Savings Bank informou às autoridades que, segundo sua própria inspeção, estimava-se que até 2.200 registros de informações relacionadas a clientes corporativos tivessem sido vazados. Como esse caso difere, em termos de pessoas afetadas e tipos de informação, dos vazamentos de dados de clientes individuais detalhados em outras reportagens, não é possível somá-lo a esses números nem compará-lo como parte de um único total de danos. Com base apenas nas reportagens fornecidas, também não é possível saber se o escopo final dos vazamentos em cada instituição financeira já foi definido.
Fatos confirmados e o que ainda não se sabe
Fatos confirmados
- Em 4 de outubro, o presidente da Comissão de Serviços Financeiros convocou uma reunião emergencial de inspeção de todo o setor financeiro e pediu o mais alto nível de alerta.
- Foram identificados casos em que áreas relativamente menos monitoradas, como páginas e servidores externos e sistemas de apoio operacional, foram alvos de ataques.
- O presidente da Comissão de Serviços Financeiros afirmou que, até o momento, não foram identificados indícios de vazamento de informações confidenciais de clientes que pudessem ser usadas diretamente em transações fraudulentas.
- O Welcome Savings Bank informou às autoridades que estimava que até 2.200 registros de informações relacionadas a clientes corporativos tivessem sido vazados.
O que ainda não se sabe
- Não foram identificados os responsáveis pelos ataques nem as vias específicas de invasão.
- Não se sabe se os tipos e o volume total de dados vazados em cada instituição financeira já foram definidos em caráter final.
- Não foi confirmado se a IA foi efetivamente usada nos ataques.
O que os leitores devem verificar
- Se você recebeu uma notificação de vazamento de dados de uma instituição financeira, verifique quais informações foram expostas, quando isso ocorreu e se seus dados estão entre os afetados.
- Confira as medidas preventivas recomendadas e a política de compensação em caso de danos. Se receber uma ligação ou mensagem suspeita que use o nome de uma instituição financeira, verifique se é legítima por meio dos canais oficiais dessa instituição.
- Foi noticiado que as instituições financeiras informarão individualmente os clientes afetados sobre o vazamento e sobre como prevenir danos secundários, e que adotarão a política de compensar integralmente os danos decorrentes deste vazamento de dados. As condições e os procedimentos efetivamente aplicáveis devem ser confirmados nas informações fornecidas pela instituição financeira em questão.
Referências
- Outras reportagens consultadas: hani.co.kr
- Outras reportagens consultadas: hani.co.kr

















