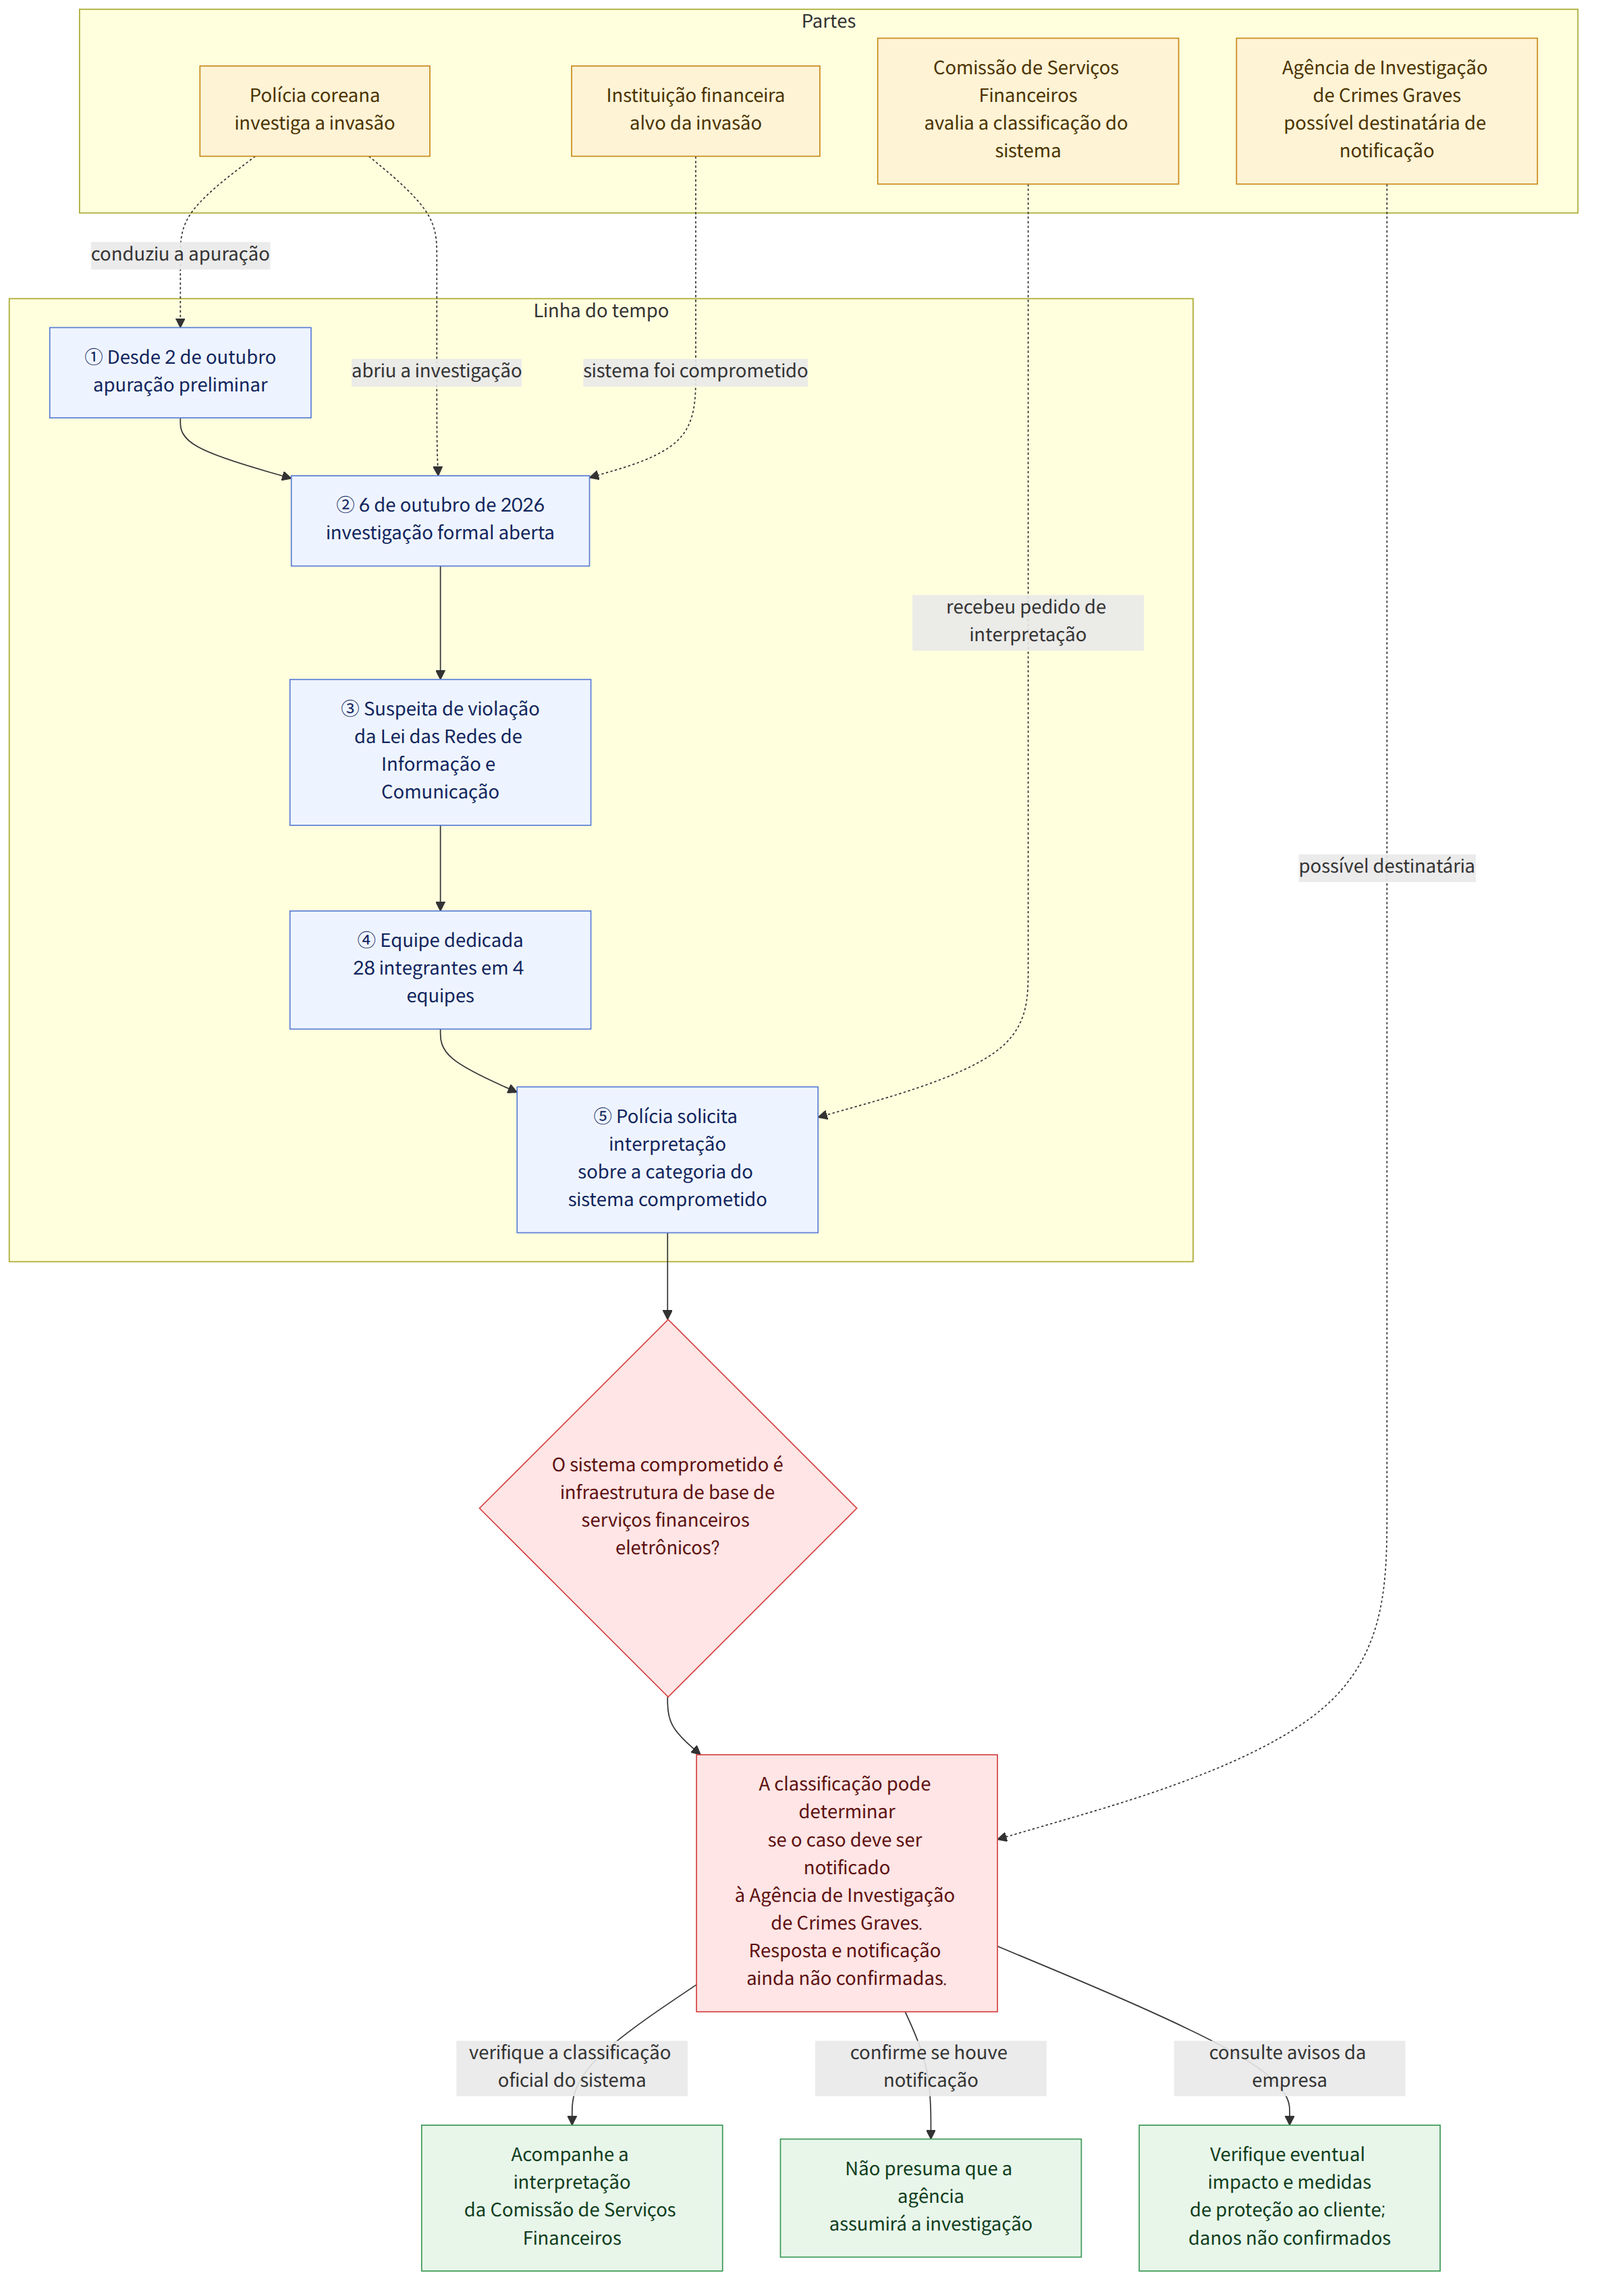
A polícia abriu uma investigação formal sobre a invasão a uma instituição financeira ocorrida recentemente, sob suspeita de violação da Lei das Redes de Informação e Comunicação. A Agência Nacional de Polícia da Coreia, Gabinete Nacional de Investigação (경찰청 국가수사본부), informou que, em 6 de outubro de 2026, após confirmar os fatos objetivos, o caso passou à fase de investigação. A Unidade de Investigação de Ciberterrorismo foi designada como equipe responsável pelo caso, e 28 integrantes, distribuídos em 4 equipes, foram mobilizados sob a liderança do chefe da Divisão de Resposta ao Ciberterrorismo (사이버테러대응과장). Paralelamente à investigação, as autoridades também avaliam se o sistema comprometido se enquadra nos casos que devem ser comunicados à Agência de Investigação de Crimes Graves (중대범죄수사청, 중수청).
Antecedentes e contexto
A polícia vinha conduzindo, desde 2 de outubro, uma apuração preliminar à abertura formal do caso (procedimento para examinar os fatos antes do registro oficial da investigação). Em seguida, abriu formalmente a investigação por suspeita de violação da Lei das Redes de Informação e Comunicação. Isso significa que o caso passou oficialmente à fase de investigação, não que os fatos criminosos ou a responsabilidade dos suspeitos tenham sido comprovados.
Neste caso, a necessidade de notificar a Agência de Investigação de Crimes Graves não é determinada apenas pelo fato de a instituição financeira atingida ser ou não uma empresa financeira. Segundo as reportagens, os crimes cibernéticos sujeitos a notificação incluem violações da Lei das Redes de Informação e Comunicação relacionadas a invasões de infraestruturas nacionais essenciais, bem como violações da Lei de Transações Financeiras Eletrônicas (전자금융거래법) relacionadas a invasões de infraestruturas de base de serviços financeiros eletrônicos. A polícia considera que, mesmo que a própria instituição financeira atingida não seja uma infraestrutura nacional essencial, o caso poderá estar sujeito a notificação se o sistema comprometido for uma infraestrutura de base de serviços financeiros eletrônicos.
Por isso, a interpretação oficial solicitada à Comissão de Serviços Financeiros (금융위원회) é um ponto decisivo. Só será possível determinar se o caso deve ser notificado depois de se decidir a que categoria de infraestrutura o sistema pertence. Até o momento, porém, o que foi confirmado é apenas que a polícia solicitou essa interpretação à Comissão de Serviços Financeiros. Isso não significa que a resposta já tenha sido emitida ou que a notificação à Agência de Investigação de Crimes Graves tenha sido decidida.
O que esta notícia significa
O foco da investigação é tanto esclarecer os fatos da invasão quanto determinar em que categoria jurídica se enquadra o sistema atingido. O caso chama atenção porque a classificação do sistema pode alterar os caminhos jurídicos aplicáveis e a forma de atuação das instituições envolvidas. No entanto, com base apenas nas informações publicadas, não é possível saber se a Agência de Investigação de Crimes Graves assumirá efetivamente a investigação nem como os procedimentos seguirão após uma eventual notificação.
Para os clientes de empresas financeiras, pode ser importante verificar se foram afetados e em que medida. Outras reportagens mencionaram vazamentos de informações em várias empresas financeiras e a possibilidade de impacto sobre clientes, mas não foi confirmado se o escopo descrito nessas reportagens coincide com o caso que a polícia passou a investigar formalmente. Por exemplo, se você é cliente de uma empresa financeira envolvida neste caso, pode ser útil verificar se ela divulgará informações específicas sobre eventuais danos ou medidas de proteção. Isso não significa que algum dano tenha sido confirmado; trata-se de uma verificação recomendável porque as reportagens disponíveis ainda não distinguem claramente o escopo de cada caso.
O tamanho da equipe de investigação, por si só, não permite prever o resultado da investigação nem a reparação dos danos. A polícia afirmou que investigará o caso com rapidez e rigor, em colaboração com as instituições competentes. Na prática, a confirmação do sistema comprometido, a interpretação da Comissão de Serviços Financeiros e os fatos apurados durante a investigação poderão influenciar as decisões posteriores.
Informações sobre normas e apoio relacionados
O Guia Jurídico Interno L1 explica que, para determinar se houve acesso não autorizado nos termos da Lei das Redes de Informação e Comunicação, o fato de alguém conhecer um nome de usuário e uma senha ou ter recebido autorização para usá-los no passado não basta, por si só, para comprovar que a pessoa tinha autorização válida para acessar o sistema naquele momento. É necessário examinar as circunstâncias concretas, como a autorização concedida pelo prestador do serviço e se ela ainda estava válida. Isso não significa que o sistema comprometido ou o método de acesso neste caso já tenham sido identificados, nem substitui a avaliação da polícia sobre as suspeitas.
Portanto, neste caso, em vez de concluir qual lei se aplica ou quem é responsável apenas com base no fato de que “houve acesso ao sistema de uma empresa financeira”, é necessário verificar a que sistema se teve acesso, com que autorização e se esse sistema se enquadra como infraestrutura de base de serviços financeiros eletrônicos. O Guia L1 também alerta que qualquer avaliação jurídica exige a análise dos fatos concretos e da legislação vigente. O material não apresenta nenhum programa específico de apoio a que vítimas de invasões a instituições financeiras possam recorrer, nem prazo para fazer uma solicitação.
Diferenças entre as reportagens
As reportagens sobre o início da investigação policial informaram a abertura formal do caso, a equipe dedicada de 28 integrantes, a análise sobre a notificação à Agência de Investigação de Crimes Graves e o pedido de interpretação oficial à Comissão de Serviços Financeiros. Outras reportagens, por sua vez, afirmaram que foram relatados vazamentos de informações em 7 empresas financeiras e que mais de 67 mil pessoas podem ter sido afetadas. Uma terceira reportagem mencionou que alguns endereços IP usados na invasão ao Shinhan Bank também tentaram acessar servidores do Toss Bank, mas foram bloqueados.
Essas reportagens abordam invasões e tentativas de acesso relatadas no setor financeiro em geral, mas as informações disponíveis não permitem confirmar até que ponto as instituições atingidas, o número de pessoas e as tentativas de acesso mencionados em cada reportagem coincidem com o caso formalmente aberto pela polícia. Portanto, os números divulgados em outras reportagens não devem ser interpretados como o total confirmado de vítimas do caso investigado pela polícia.
Fatos confirmados e questões ainda sem resposta
Fatos confirmados
- A polícia iniciou uma apuração preliminar em 2 de outubro e, em 6 de outubro, abriu formalmente uma investigação por suspeita de violação da Lei das Redes de Informação e Comunicação.
- A Unidade de Investigação de Ciberterrorismo da Agência Nacional de Polícia foi designada como equipe responsável pelo caso, com um total de 28 integrantes distribuídos em 4 equipes.
- A polícia solicitou à Comissão de Serviços Financeiros uma interpretação oficial sobre se o sistema comprometido constitui infraestrutura de base de serviços financeiros eletrônicos.
- A possibilidade de notificação à Agência de Investigação de Crimes Graves está sendo analisada; não foi confirmado que a notificação tenha sido decidida.
Questões ainda sem resposta
- Como a invasão ocorreu em detalhes e qual sistema foi comprometido.
- Até que ponto o caso investigado pela polícia coincide com as empresas financeiras e a dimensão dos danos mencionadas em outras reportagens.
- Quem foi responsável pelo ataque e como a Comissão de Serviços Financeiros decidirá se o sistema se enquadra como infraestrutura de base de serviços financeiros eletrônicos.
- Se o caso será comunicado à Agência de Investigação de Crimes Graves e como serão definidos os procedimentos de investigação posteriores.
O que os leitores podem verificar
- Consulte os comunicados da empresa financeira em questão para verificar se você foi afetado e quais informações foram divulgadas. Não presuma que os números de vítimas mencionados em outras reportagens correspondam ao mesmo escopo do caso policial.
- Se receber uma mensagem alegando haver uma invasão ou vazamento de dados pessoais, confirme a informação por meio dos canais oficiais da empresa financeira. Essa orientação não significa que já tenha ocorrido um dano secundário; é uma medida preventiva, considerando que o escopo do caso ainda precisa ser esclarecido.
- Ao acompanhar o andamento da investigação, diferencie a interpretação da Comissão de Serviços Financeiros sobre a classificação do sistema da decisão da polícia sobre notificar a Agência de Investigação de Crimes Graves. O pedido de interpretação oficial e a análise da possibilidade de notificação não significam que nenhuma dessas decisões já tenha sido concluída.
Referências
- Outros crimes previstos no Código Penal: requisitos para sua configuração e pontos de atenção
- Outras reportagens consultadas: koreatimes.co.kr
- Outras reportagens consultadas: hani.co.kr