
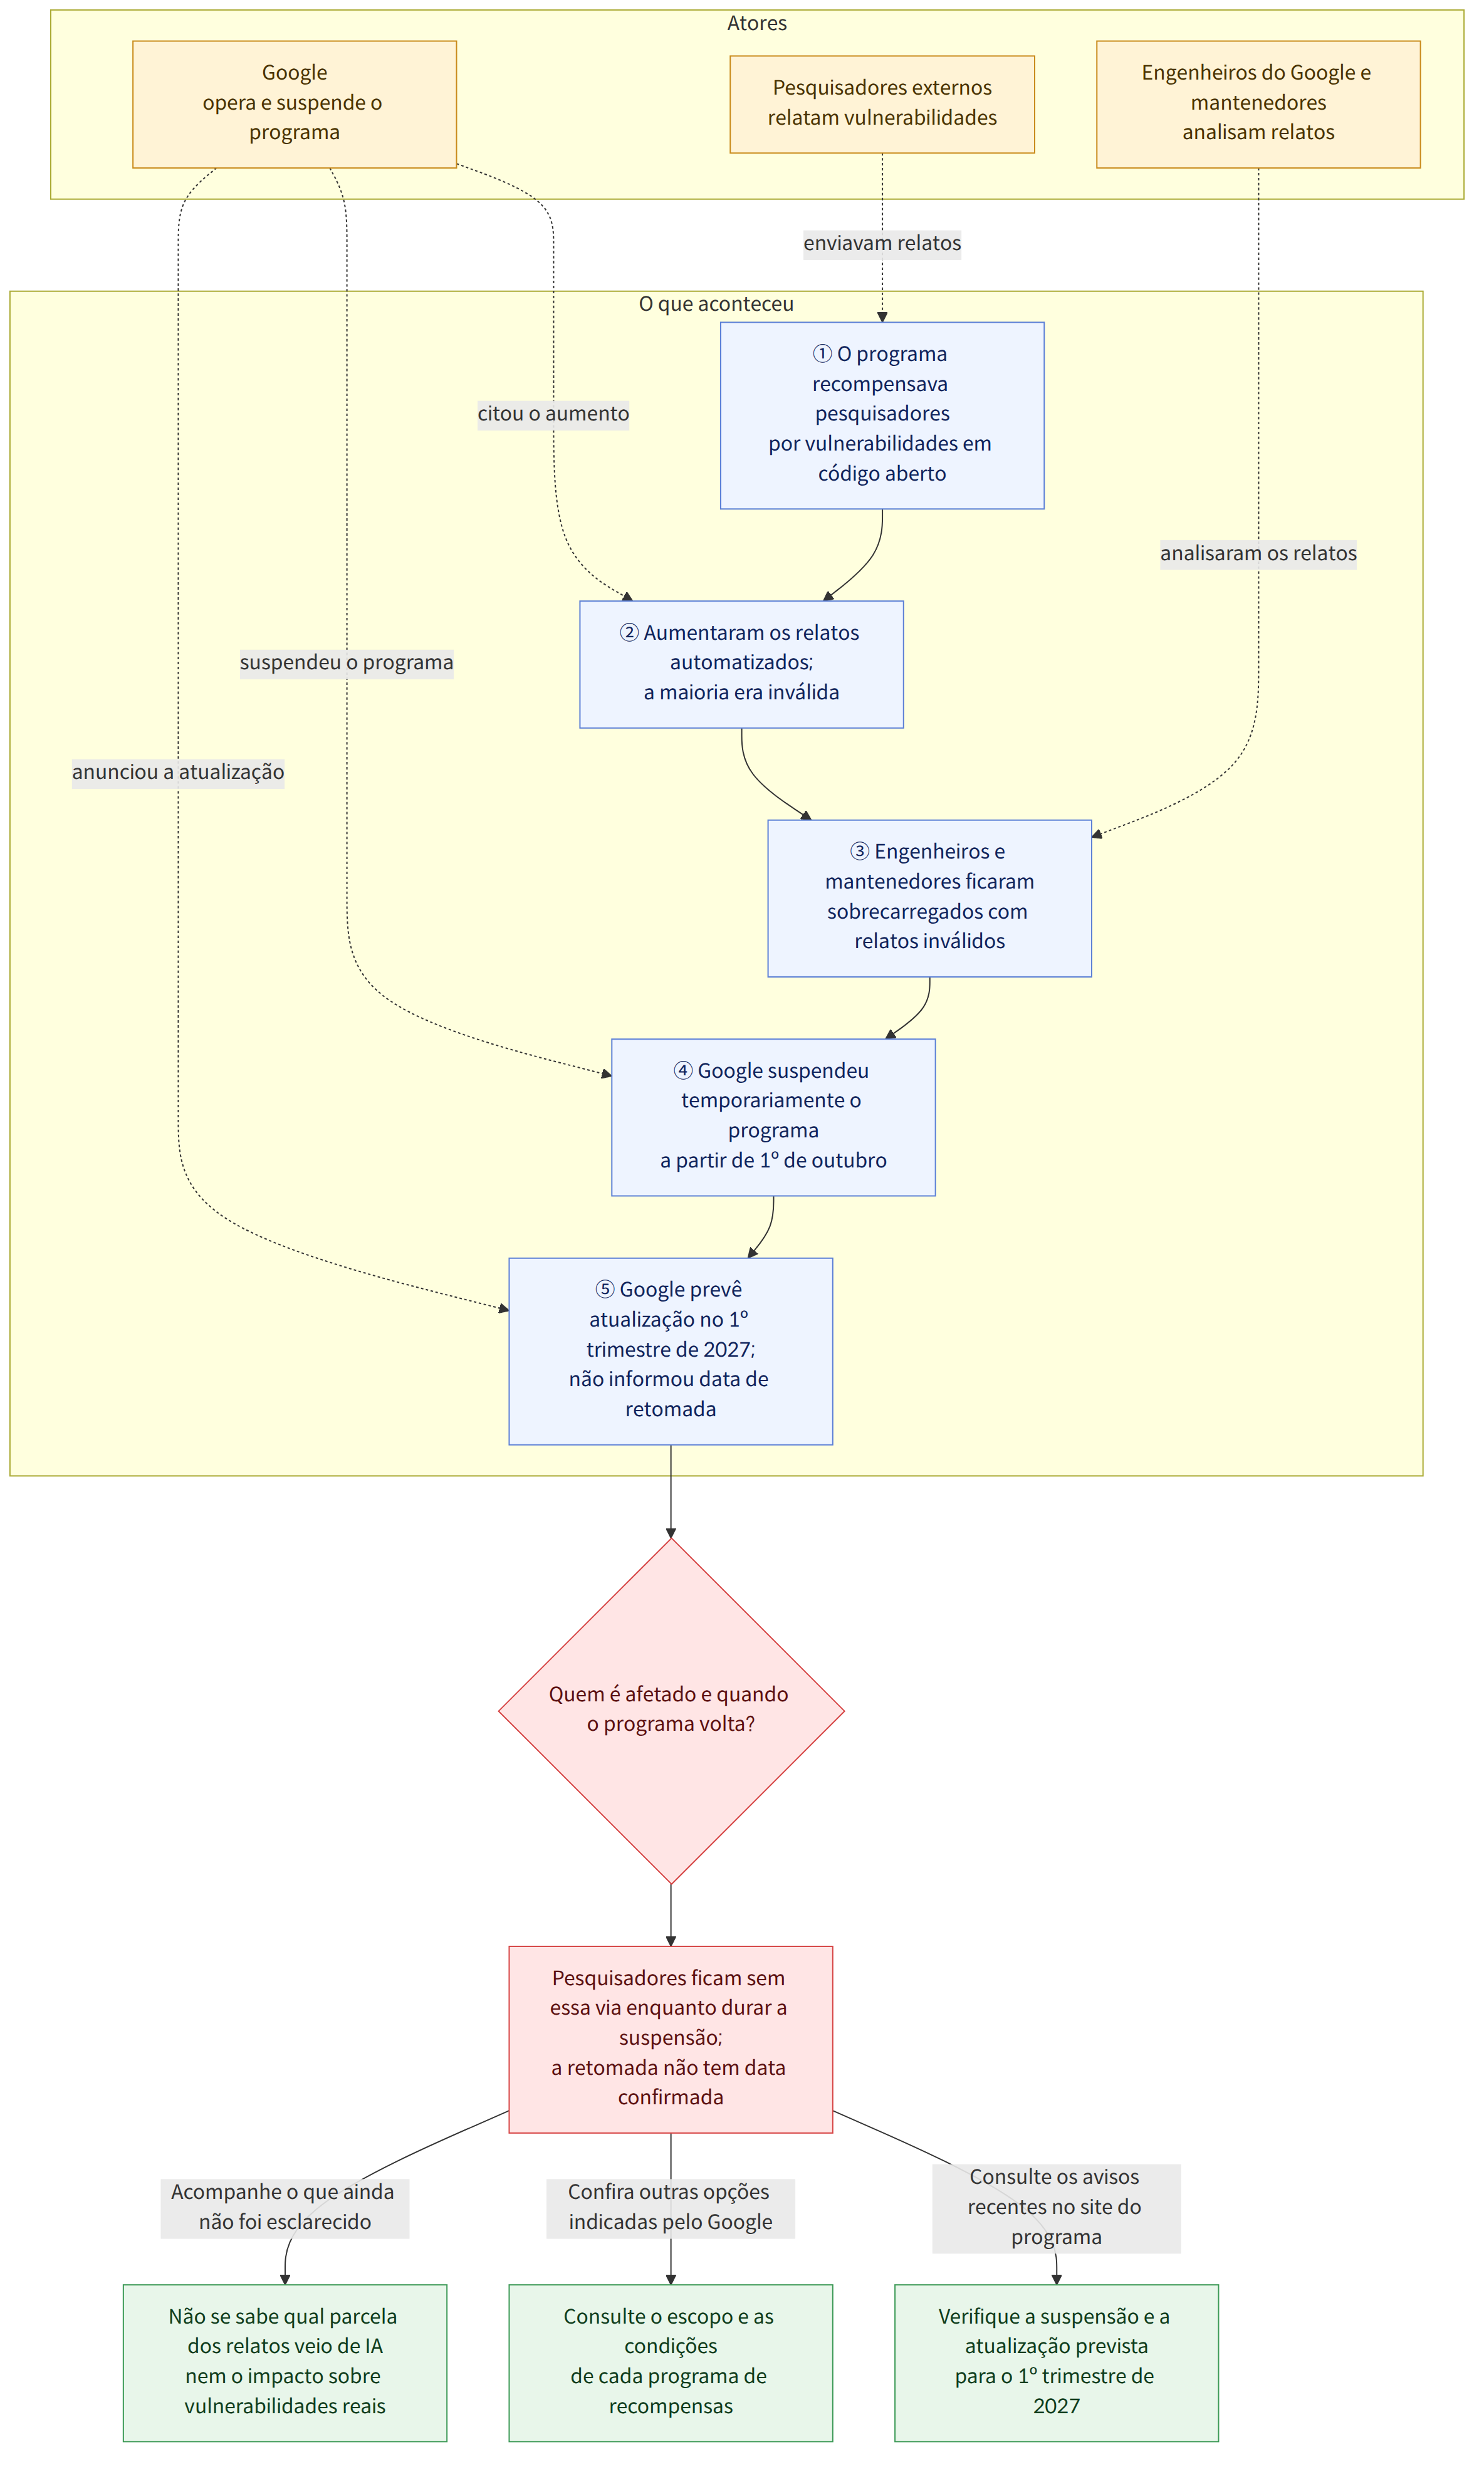
O Google suspendeu temporariamente, a partir de 1º de outubro, o Programa de Recompensas por Vulnerabilidades em Software de Código Aberto (오픈소스 소프트웨어 취약점 보상 프로그램; Open Source Software Vulnerability Rewards Program). O programa recompensa pesquisadores que encontram e relatam vulnerabilidades em softwares de código aberto do Google. A empresa citou como motivo da suspensão um “aumento significativo” nos relatos automatizados e afirmou que a maioria deles era inválida. O Google disse que fornecerá a próxima atualização sobre o programa no primeiro trimestre de 2027, mas não informou uma data exata para a retomada.
Contexto
Os programas de recompensas por vulnerabilidades oferecem incentivos para que pesquisadores externos encontrem e relatem problemas de segurança em softwares. Quando um relato aponta uma vulnerabilidade real, ele pode ajudar a identificar e solucionar um problema de segurança. Mas, se for inválido ou incluir informações falsas, pode aumentar a carga de trabalho de quem precisa analisá-lo.
Segundo o Tom’s Hardware, engenheiros do Google e mantenedores de projetos de código aberto ficaram sobrecarregados com relatos inválidos ou que continham alucinações — conteúdo plausível, mas falso. O motivo da suspensão informado diretamente pelo Google foi o aumento dos envios automatizados e sua baixa taxa de validade. Reportagens relacionaram o problema a envios feitos por IA, mas não foi divulgado que proporção dos relatos automatizados foi gerada por IA.
O TechCrunch informou que, no ano passado, especialistas em cibersegurança alertaram que conteúdo de baixa qualidade gerado por IA poderia representar um risco grave para programas de recompensas por bugs. A suspensão mostra que, quando aumentam os relatos automatizados, a capacidade de analisá-los e verificar sua autenticidade pode ser tão importante para a operação do programa quanto o número de relatos recebidos.
O que essa notícia significa
Os pesquisadores diretamente afetados são aqueles que pretendiam relatar vulnerabilidades por meio desse programa do Google. Enquanto ele estiver suspenso, os relatos e as recompensas por essa via podem ser prejudicados. O Google recomendou aos participantes que considerem outros programas de recompensas por bugs da empresa.
A qualidade dos relatos também é importante para os responsáveis pela análise e os mantenedores de projetos de código aberto. Se muitos relatos inválidos se acumularem, poderá ser necessário dedicar mais tempo à análise para identificar os relatos de vulnerabilidades reais, o que pode afetar a capacidade do programa de funcionar como um canal para descobrir vulnerabilidades. No entanto, o que o Google informou foi que os envios automatizados aumentaram e que a maioria era inválida; não foi confirmado em que medida isso atrasou respostas a problemas reais de segurança.
Por exemplo, se um pesquisador acreditar ter encontrado uma vulnerabilidade em um software de código aberto do Google, deverá primeiro verificar se o programa está suspenso e consultar os outros programas de recompensas por bugs indicados pelo Google. As informações confirmadas aqui, porém, não incluem o escopo de aceitação nem as condições de cada programa.
Fatos confirmados e o que ainda não se sabe
Fatos confirmados
- O Google suspendeu temporariamente, a partir de 1º de outubro, o programa de recompensas por vulnerabilidades em software de código aberto.
- O Google afirmou que os envios automatizados aumentaram consideravelmente e que a maioria era inválida.
- O Tom’s Hardware informou que engenheiros do Google e mantenedores de projetos de código aberto ficaram sobrecarregados com relatos inválidos ou que continham alucinações.
- O Google disse que fornecerá uma atualização sobre o programa no primeiro trimestre de 2027 e recomendou aos participantes que considerem outros programas de recompensas por bugs da empresa.
O que ainda não se sabe
- Não foi divulgada a data exata de retomada do programa. A atualização prevista para o primeiro trimestre de 2027 é uma atualização sobre o programa, não uma data confirmada para sua retomada.
- Não se sabe qual proporção dos envios automatizados corresponde a relatos gerados por IA.
- Também não foi confirmado o impacto concreto da suspensão na análise de relatos de vulnerabilidades reais ou nas respostas a problemas de segurança.
O que os leitores devem verificar
- Pesquisadores que pretendem enviar relatos por meio desse programa podem consultar os avisos mais recentes no site do programa para verificar a suspensão e a atualização prevista para o primeiro trimestre de 2027.
- Quem pretender fazer um relato por outra via deve consultar os outros programas de recompensas por bugs indicados pelo Google e verificar separadamente o escopo e as condições de envio de cada um.
- Se usar ferramentas automatizadas para elaborar um relatório, é importante verificar, antes de enviá-lo, se o relato apresenta uma vulnerabilidade realmente confirmada e as evidências que a sustentam.

















