
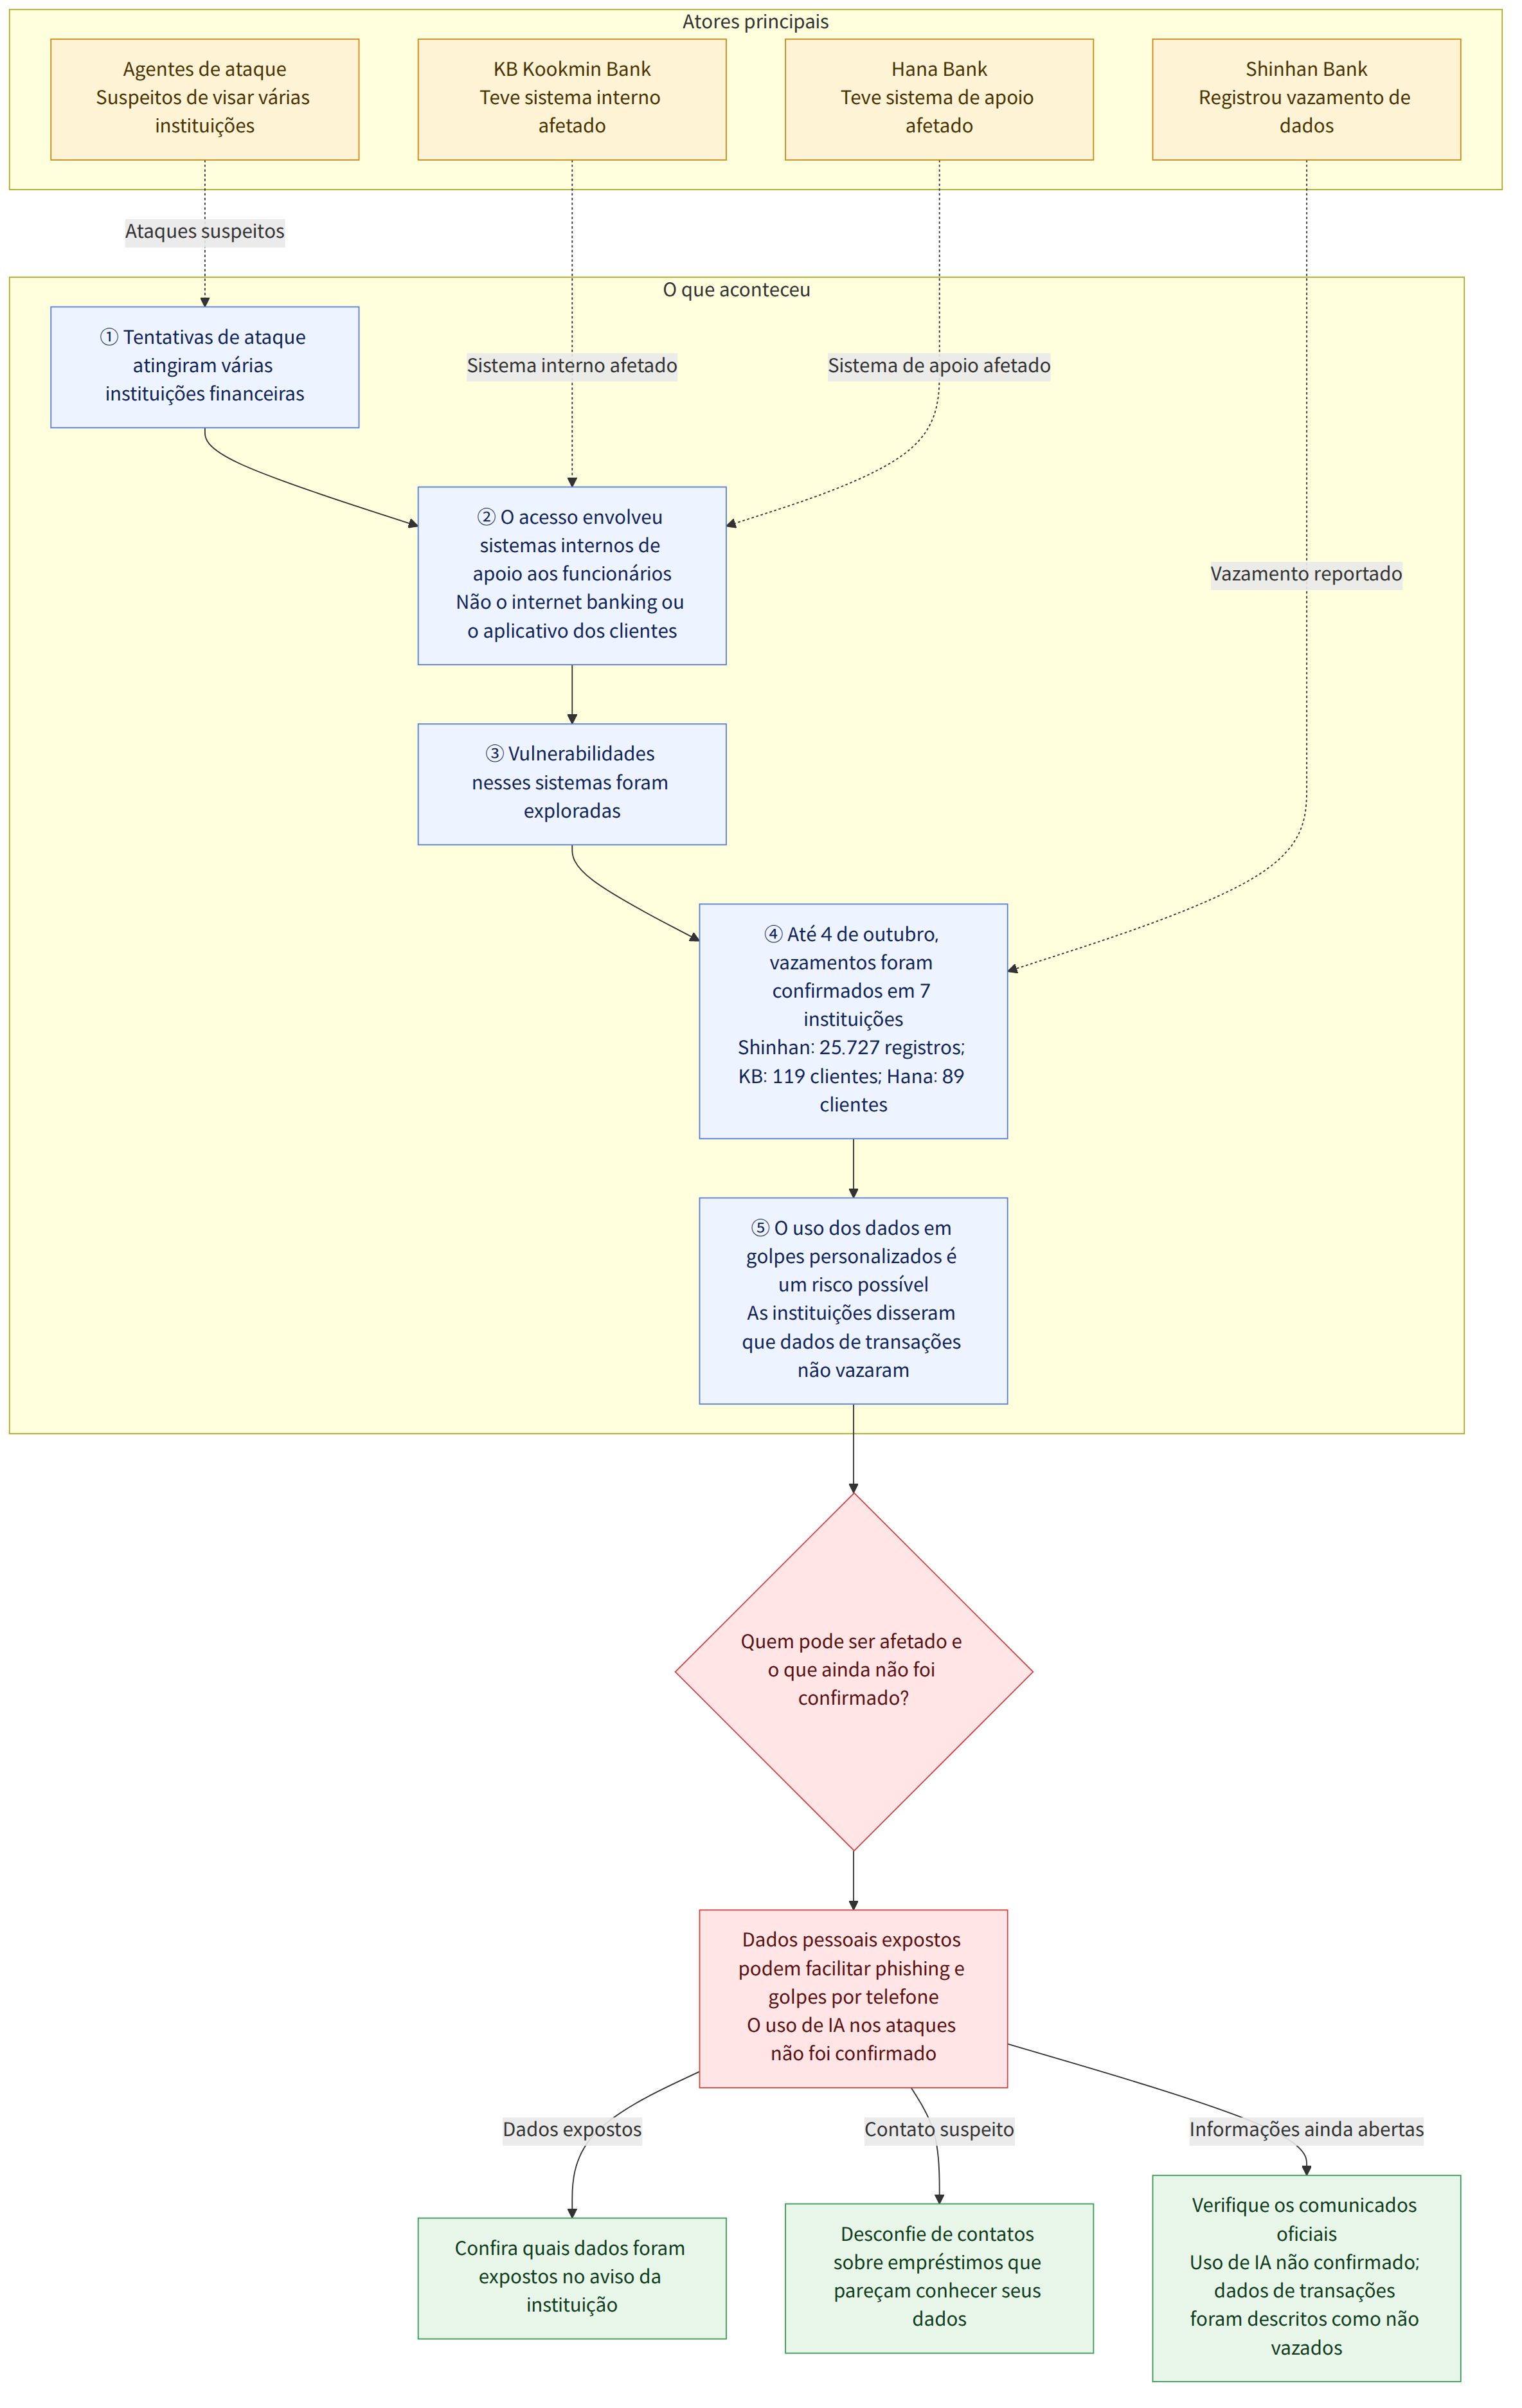
Ataques cibernéticos que, segundo suspeitas, utilizaram agentes de inteligência artificial (IA) levaram ao vazamento de dados pessoais de clientes após invadirem sistemas internos de apoio ao trabalho de várias instituições financeiras. Até 4 de outubro, os vazamentos haviam sido confirmados em 7 instituições, e notícias relataram tentativas de ataque em pelo menos 9 a 10. Segundo informações divulgadas, no Shinhan Bank (신한은행) vazaram 25.727 registros de dados pessoais de clientes, enquanto no Yegaram Savings Bank (예가람저축은행) foram expostos nomes, datas de nascimento, contatos e outros dados de cerca de 40 mil pessoas. O ponto central do caso é que vulnerabilidades nas redes internas de trabalho das instituições financeiras podem afetar diretamente os dados pessoais e a segurança financeira dos clientes.
Antecedentes e contexto
Os ataques foram descritos não como uma investida concentrada contra uma única empresa, mas como tentativas contra várias instituições financeiras, seguidas pela exploração daquelas que apresentavam vulnerabilidades. Um editorial informou que agentes de inteligência artificial atacaram várias instituições financeiras de forma aleatória e exploraram brechas. No entanto, notícias posteriores afirmaram que, embora os horários e métodos dos ataques fossem semelhantes, levantando a possibilidade de terem sido obra do mesmo grupo, não foi confirmado se a IA foi efetivamente usada nos ataques.
A via de acesso não foi o internet banking ou o aplicativo bancário destinado aos clientes, mas um sistema usado por funcionários ou pessoas ligadas às operações. Foram apontados como vias de ataque o serviço do Shinhan Bank para consultar o andamento de empréstimos encaminhados por consultores de crédito, o sistema móvel interno de apoio ao trabalho dos funcionários do KB Kookmin Bank (KB국민은행) e o sistema de apoio às operações comerciais dos funcionários do Hana Bank (하나은행). O caso mostra que serviços internos, cujos procedimentos de autenticação podem ser menos rigorosos ou cuja segurança pode ser menos bem gerida em comparação com a dos sistemas voltados aos clientes, podem se tornar o elo fraco de um ataque.
Segundo notícias posteriores, foi confirmado o vazamento de dados de 119 clientes do Kookmin Bank e de 89 clientes do Hana Bank. No Busan Bank (부산은행), dados de 11 funcionários terceirizados de desenvolvimento foram expostos durante uma tentativa de ataque a um servidor web externo. O Woori Bank (우리은행) e o NH Nonghyup Bank (NH농협은행) também teriam sido alvo de ataques semelhantes, mas, segundo as informações, não houve vazamento efetivo. No setor financeiro não bancário, foi confirmado o vazamento de dados de 146 agentes de crédito da Hyundai Capital (현대캐피탈). A Saemaul Geumgo Federation (새마을금고중앙회) e o Nonghyup Mutual Finance (농협 상호금융) teriam sofrido tentativas de ataque, mas conseguiram bloqueá-las ou se defender.
Um editorial informou que é provável que os ataques tenham usado a “ARTEX AI”, uma plataforma autônoma de testes de intrusão baseada em um modelo de linguagem de grande escala (LLM, uma IA treinada com grandes volumes de textos para compreender e gerar conteúdo), disponibilizada como código aberto em comunidades de língua chinesa. No entanto, seu uso não foi confirmado. A simples menção ao nome ou à origem de uma ferramenta não significa que o método real do ataque ou seus responsáveis tenham sido identificados.
O que essa notícia significa
Para os clientes, importa não apenas o fato de ter ocorrido um ataque, mas também quais informações foram vazadas e como elas podem ser usadas indevidamente. Entre os dados citados nas notícias estão nomes, contatos, renda anual, nome do empregador, endereço e e-mail; também foram mencionados alguns números de registro de residente criptografados. As instituições financeiras explicaram que os sistemas atacados eram canais separados dos sistemas de transações financeiras e que informações sobre transações, como números de conta, não foram vazadas. Ainda assim, se informações sobre consultas de crédito ou renda forem combinadas com outros dados pessoais, há o risco de serem usadas em tentativas de phishing ou golpes por telefone personalizados, que abordem as vítimas como se o golpista conhecesse os detalhes reais da consulta.
Por exemplo, alguém que tenha feito uma consulta sobre um empréstimo pode receber uma mensagem ou ligação de alguém que pareça conhecer os detalhes da conversa, o local de trabalho ou a renda dessa pessoa; assim, ela pode confundir o interlocutor com um funcionário de uma instituição financeira. Trata-se de uma possibilidade de dano secundário levantada nas notícias, não de um prejuízo cuja ocorrência tenha sido confirmada. Também é importante considerar que as instituições financeiras informaram que notificariam individualmente os clientes afetados sobre o vazamento e as medidas preventivas e que pretendem ressarcir integralmente os danos causados por esse incidente.
O caso demonstra que não se pode presumir que o risco seja baixo apenas porque se trata de um “sistema interno”. O editorial defendeu que sistemas usados por funcionários também tenham autenticação tão rigorosa quanto a dos sistemas voltados aos clientes e que anomalias, como acessos repetidos com mudanças de endereço IP (endereço que identifica um dispositivo conectado à internet), sejam detectadas em tempo real. O presidente da Comissão de Serviços Financeiros (금융위원회) e o diretor do Serviço de Supervisão Financeira (금융감독원) convocaram os presidentes de associações do setor financeiro e os principais executivos das instituições afetadas para uma reunião emergencial de avaliação. A eficácia das medidas pode depender de incluir os sistemas internos de trabalho nas inspeções e na detecção de ameaças à segurança.
Pontos apresentados de forma diferente nas notícias
O editorial informou que, até 4 de outubro, vazamentos de dados pessoais haviam sido confirmados em 7 instituições e que tentativas de ataque haviam ocorrido em pelo menos 9 a 10. Uma reportagem detalhada publicada no mesmo dia enumerou casos específicos de vazamentos e de defesa em bancos, bancos de poupança, empresas de crédito e instituições financeiras mútuas. Como as datas de publicação e os critérios de contagem podem variar, esses números não devem ser interpretados como uma confirmação definitiva do número de instituições afetadas ou da dimensão dos danos.
O que foi confirmado e o que ainda não se sabe
Fatos confirmados
- Até 4 de outubro, foi noticiado que vazamentos haviam sido confirmados em 7 instituições financeiras e que tentativas de ataque tinham sido identificadas em pelo menos 9 a 10.
- Foi noticiado que vazaram 25.727 registros de dados pessoais de clientes do Shinhan Bank e nomes, datas de nascimento, contatos e outros dados de cerca de 40 mil pessoas do Yegaram Savings Bank.
- Foram apontados como vias de ataque o serviço do Shinhan Bank para consulta de dados por consultores de crédito, o sistema móvel interno de apoio ao trabalho dos funcionários do KB Kookmin Bank e o sistema de apoio às operações comerciais dos funcionários do Hana Bank.
- O setor financeiro explicou que os sistemas atacados eram canais separados dos sistemas de transações financeiras e que informações sobre transações, como números de conta, não foram vazadas.
- Em 4 de outubro, o presidente da Comissão de Serviços Financeiros e o diretor do Serviço de Supervisão Financeira realizaram uma reunião emergencial de avaliação com representantes do setor financeiro e os principais executivos das instituições afetadas.
O que ainda não se sabe
- Os responsáveis pelos ataques não foram identificados.
- Não foi confirmado se a ARTEX AI foi usada nos ataques reais.
- Ainda não se sabe quantas instituições financeiras foram afetadas no total nem qual foi a dimensão completa do vazamento de dados pessoais.
- As notícias disponíveis não permitem confirmar se os dados vazados foram efetivamente usados em tentativas de phishing ou golpes por telefone.
O que os leitores devem verificar
- Se receber uma notificação de uma instituição financeira sobre o vazamento de dados pessoais, é recomendável verificar quais tipos de dados foram expostos, quais medidas preventivas foram indicadas e se o incidente se aplica ao seu caso.
- Mesmo que uma ligação ou mensagem pareça conhecer detalhes de um empréstimo ou de uma transação financeira, não presuma que seja realmente da instituição financeira. Antes de fornecer dados pessoais ou informações de autenticação solicitadas pelo interlocutor, confirme a situação pelos canais oficiais da instituição.
- Como as instituições financeiras informaram que pretendem ressarcir integralmente os danos causados pelo vazamento, é importante verificar os procedimentos para comunicar prejuízos e as condições de ressarcimento descritas no aviso.
Referências
- Outras reportagens consultadas: hani.co.kr
- Outras reportagens consultadas: hani.co.kr

















