
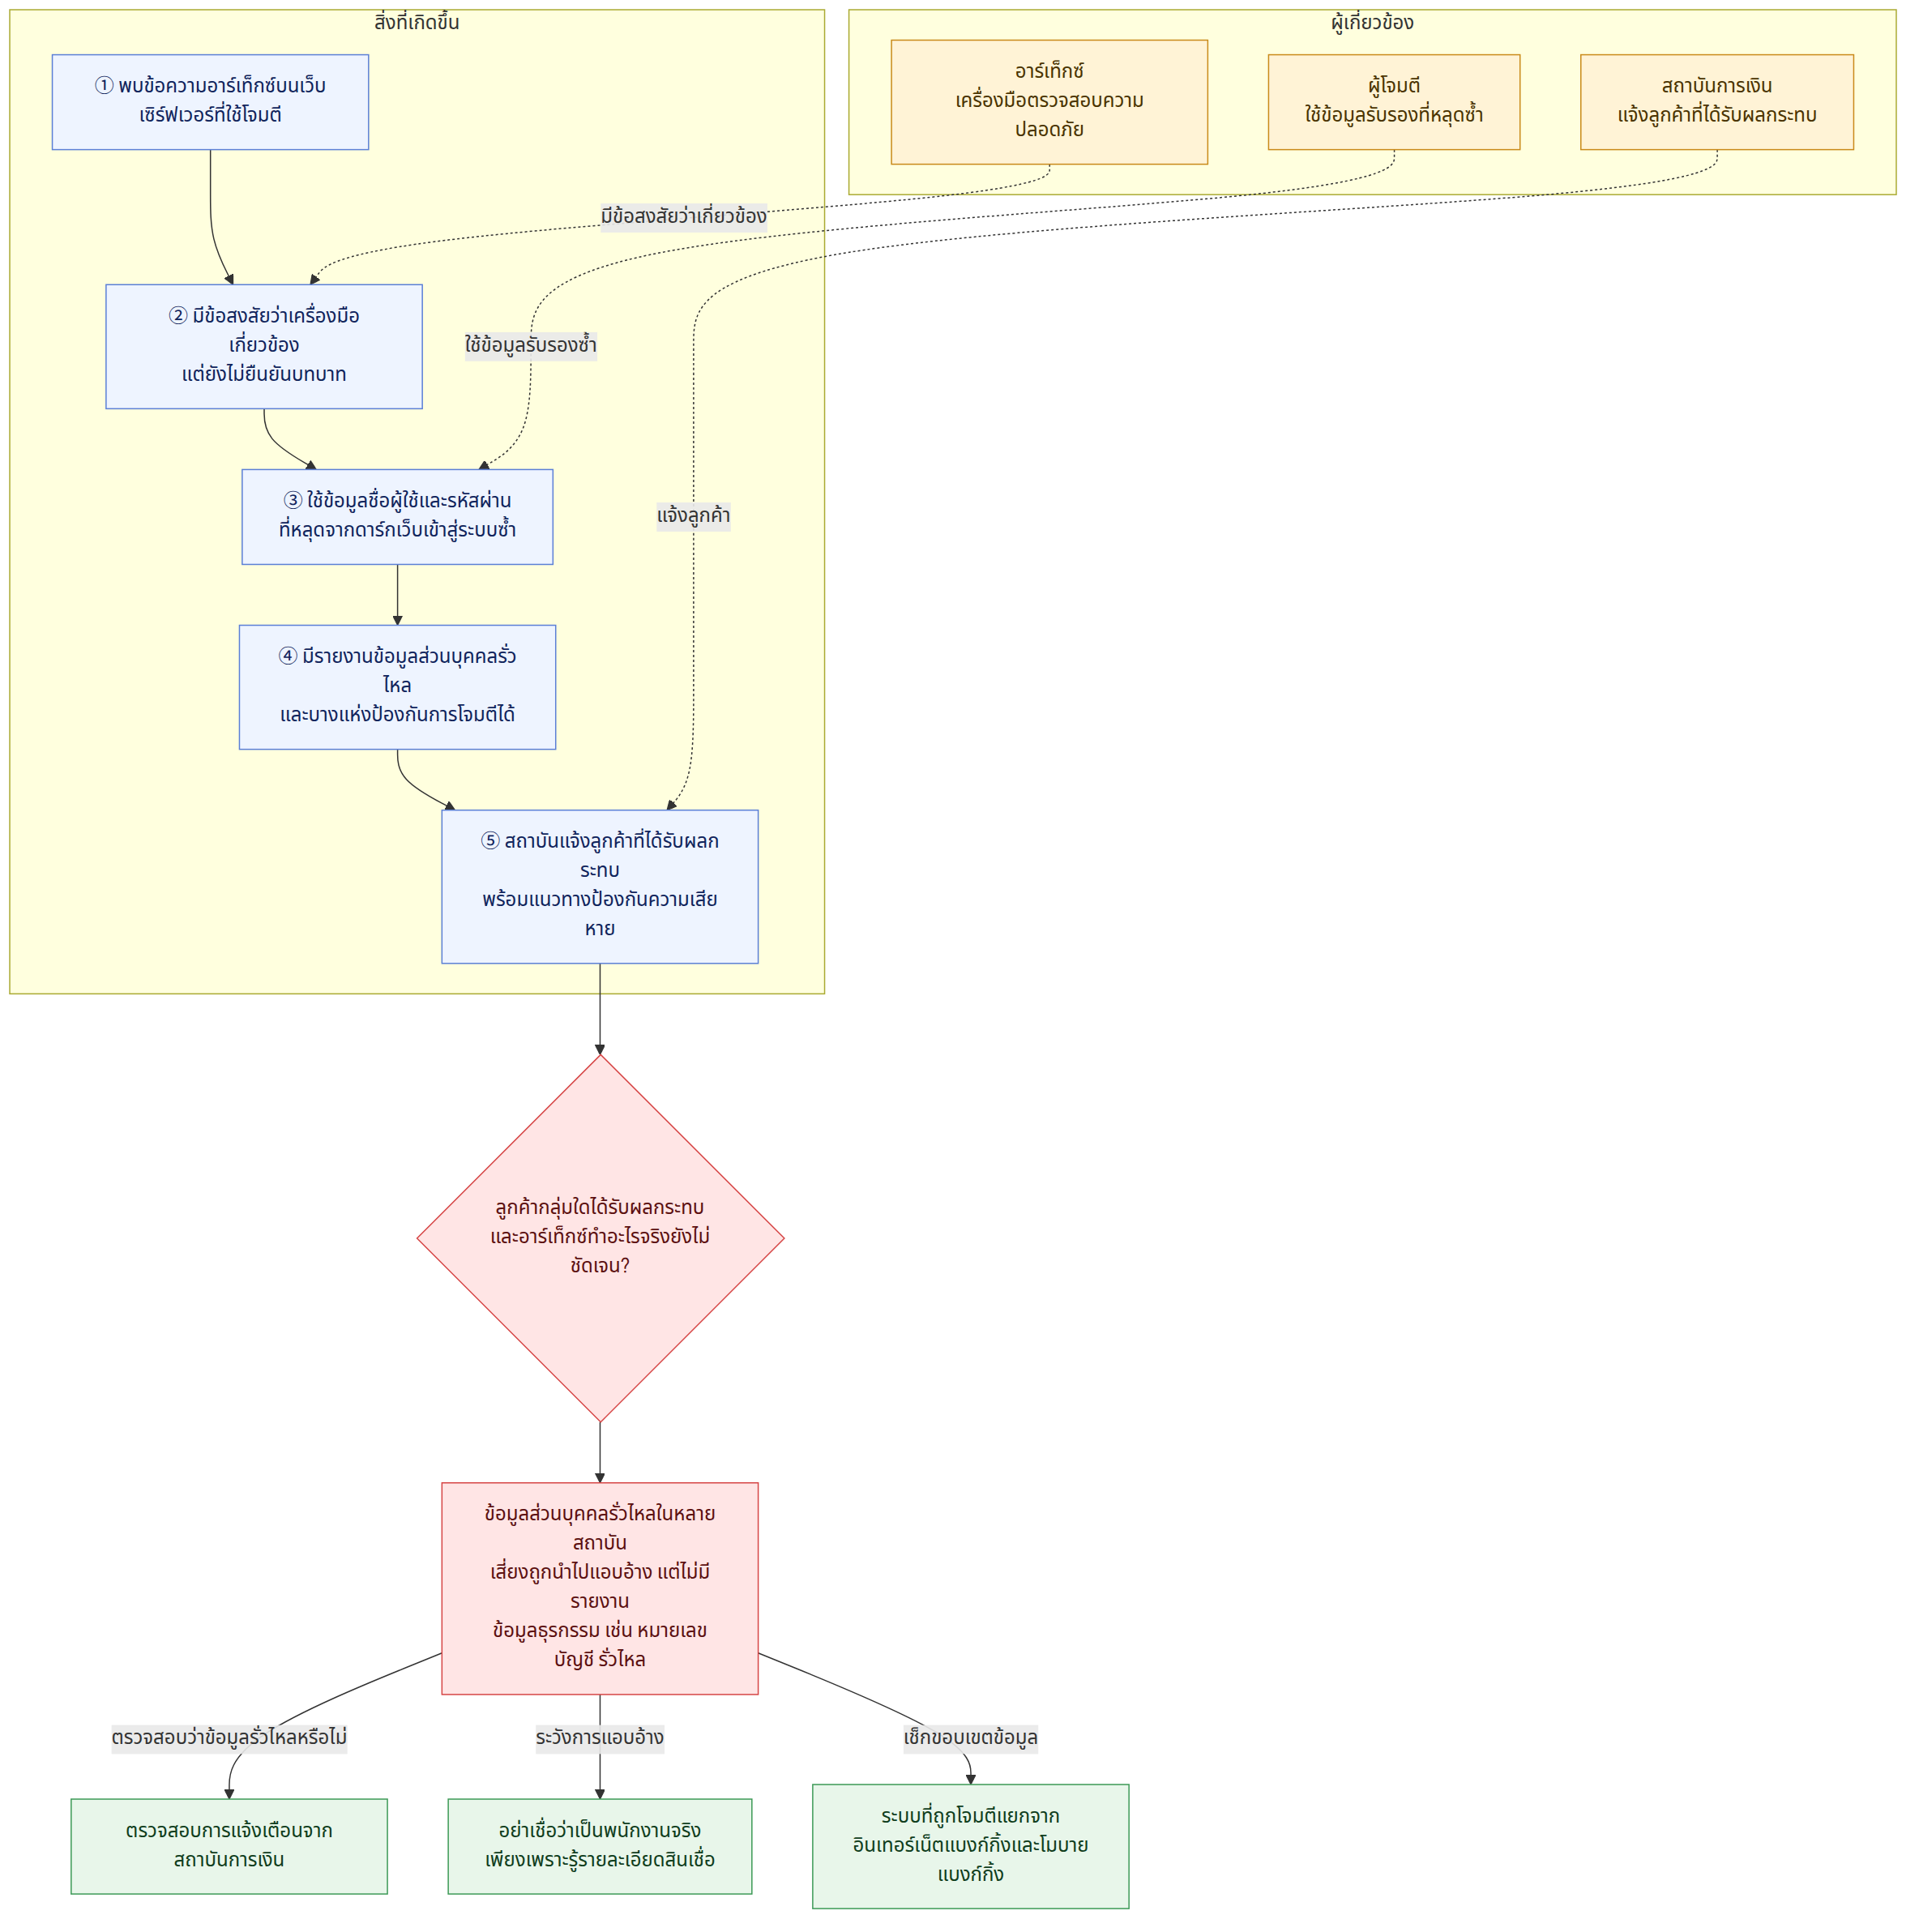
เมื่อช่วงปลายเดือนที่แล้ว พบข้อความ ‘อาร์เท็กซ์ (ARTEX)-คอนโซลควบคุมการทดสอบเจาะระบบด้วยตนเอง (自主渗透测试控制台)’ ในเว็บเซิร์ฟเวอร์ที่ใช้ในการโจมตีแฮ็กบริษัทการเงินในประเทศเกาหลีใต้ รวมถึงธนาคารชินฮัน (신한은행) อาร์เท็กซ์เป็นเครื่องมือตรวจสอบความปลอดภัยที่อาศัยโมเดลภาษาขนาดใหญ่ (LLM หรือโมเดลปัญญาประดิษฐ์ที่เรียนรู้เอกสารและข้อมูลจำนวนมากเพื่อนำมาสร้างข้อความและประมวลผลข้อมูล) รายงานที่อ้างอิงคำอธิบายจากแวดวงความปลอดภัยทางไซเบอร์ตั้งข้อสงสัยว่าเครื่องมือนี้อาจถูกนำไปใช้ในการโจมตี แต่ยังไม่มีการยืนยันว่าเครื่องมือทำหน้าที่ใดในขั้นตอนใดของกระบวนการโจมตีจริง
ในช่วงเวลาเดียวกัน มีรายงานข้อมูลส่วนบุคคลรั่วไหลหรือความพยายามโจมตีในภาคการเงิน ไม่เพียงแต่ธนาคาร แต่ยังรวมถึงธนาคารออมทรัพย์ บริษัทสินเชื่อ และสถาบันการเงินแบบสหกรณ์ด้วย คำถามสำคัญของข่าวนี้จึงไม่ได้มีแค่ ‘AI เป็นผู้แฮ็กหรือไม่’ เครื่องมือ AI อาจทำให้การโจมตีรวดเร็วหรือซับซ้อนขึ้น แต่ก็ต้องพิจารณาช่องโหว่และสถานะการดูแลระบบที่ทำให้การโจมตีเช่นนั้นเกิดผลได้ควบคู่กันไป
ภูมิหลังและบริบท
โครงการอาร์เท็กซ์เป็นเครื่องมือที่เผยแพร่บนกิตฮับ (GitHub) และชนะการแข่งขันท้าทายความสามารถด้านการโจมตี ‘เอเจนต์ พลัส’ ซึ่งจัดโดยศูนย์รับมือเหตุการณ์ด้านความปลอดภัยของไป่ตู้ (百度安全应急响应中心) ของจีนเมื่อเดือนสิงหาคมปีที่แล้ว การพบข้อความที่เกี่ยวข้องในเว็บเซิร์ฟเวอร์ซึ่งใช้ในการโจมตีครั้งนี้เป็นเบาะแสที่บ่งชี้ถึงความเป็นไปได้ที่จะมีความเชื่อมโยงระหว่างอาร์เท็กซ์กับการโจมตี อย่างไรก็ตาม การพบชื่อเครื่องมือในเซิร์ฟเวอร์เพียงอย่างเดียวไม่ได้ยืนยันว่าอาร์เท็กซ์ดำเนินการโจมตีตั้งแต่ต้นจนจบ หรือบุกรุกระบบได้ด้วยตนเองโดยไม่มีมนุษย์เข้ามาเกี่ยวข้อง
วิธีโจมตีที่มีรายงานในครั้งนี้คือการลองใช้ข้อมูลรับรองซ้ำ (credential stuffing) ซึ่งเป็นการนำชื่อผู้ใช้และรหัสผ่านที่เผยแพร่อย่างผิดกฎหมายบนดาร์กเว็บมาป้อนซ้ำเพื่อเข้าสู่ระบบ แล้วขโมยข้อมูลส่วนบุคคล ก่อนหน้านี้มีการใช้บอตอัตโนมัติป้อนข้อมูลเข้าสู่ระบบตามคำสั่งที่แฮ็กเกอร์เขียนไว้ล่วงหน้าในลักษณะเชิงกล ครั้งนี้มีข้อสงสัยว่าอาจมีการใช้เครื่องมือที่ค้นหาช่องโหว่ของระบบด้วยโมเดลภาษาขนาดใหญ่และดำเนินการโจมตี แต่ยังไม่มีการเปิดเผยว่ามนุษย์และ AI มีบทบาทอย่างไรบ้างในกระบวนการโจมตี
ฮวังซอกจิน ศาสตราจารย์มหาวิทยาลัยทงกุก (동국대학교) อธิบายว่า การป้อนข้อมูลเข้าสู่ระบบโดยมนุษย์อาจใช้เวลา 5 วินาที บอตอัตโนมัติแบบเดิมใช้เวลา 1 วินาที และเอเจนต์ AI อาจใช้เวลา 0.3–0.5 วินาที นอกจากนี้ เขากล่าวว่าเอเจนต์ AI อาจคัดกรองบัญชีที่ไม่ตรงกับเงื่อนไขของระบบ ทำให้การโจมตีเจาะจงได้มากขึ้น นี่เป็นคำอธิบายเกี่ยวกับความเร็วและความสามารถที่เป็นไปได้ ไม่ใช่การยืนยันว่าในการโจมตีครั้งนี้มีการใช้ความเร็วหรือความสามารถดังกล่าวจริง
รายงานข่าวเกี่ยวกับภาคการเงินยังเผยให้เห็นลักษณะร่วมกันของระบบงานที่ตกเป็นเป้าหมาย บริการตรวจสอบข้อมูลสำหรับพนักงานจัดหาสินเชื่อของธนาคารชินฮัน เป็นต้น เป็นระบบเสริมหรือระบบสนับสนุนงาน ไม่ใช่ระบบประมวลผลหลักที่ลูกค้าใช้ และมีรายงานว่าระบบเหล่านี้ออกแบบให้มีมาตรการรักษาความปลอดภัยค่อนข้างหละหลวม เช่น ไม่ใช้การยืนยันตัวตนหลายขั้นตอน คิมมยองจู ศาสตราจารย์มหาวิทยาลัยสตรีโซล (서울여자대학교) ชี้ว่า ประเด็นสำคัญไม่ได้อยู่ที่การใช้ AI หรือไม่ แต่อยู่ที่การจัดการช่องโหว่ของระบบเสริมของธนาคารอย่างไม่เหมาะสม
ความหมายของข่าวนี้
ตามรายงานข่าวภาคการเงิน พบว่าข้อมูลของลูกค้าธนาคารชินฮันประมาณ 25,000 คนรั่วไหล ได้แก่ ชื่อ หมายเลขโทรศัพท์ รายได้ต่อปี ชื่อสถานที่ทำงาน และหมายเลขทะเบียนประชาชนบางส่วน มีรายงานว่าข้อมูลของลูกค้าธนาคารกุกมิน (국민은행) 119 คน และลูกค้าธนาคารฮานา (하나은행) 89 คนรั่วไหลด้วย ส่วนธนาคารปูซาน (부산은행) มีข้อมูลพนักงานพัฒนาซอฟต์แวร์จากบริษัทรับเหมาภายนอก 11 คนถูกเปิดเผยระหว่างความพยายามโจมตีเว็บเซิร์ฟเวอร์ภายนอก ขณะที่มีรายงานว่าธนาคารอูรี (우리은행) และธนาคารเอ็นเอช นงฮย็อบ (NH농협은행) ถูกโจมตีในลักษณะคล้ายกัน แต่ไม่เกิดการรั่วไหลจริง
ในกลุ่มสถาบันการเงินนอกภาคธนาคาร มีรายงานว่าข้อมูลลูกค้าประมาณ 40,000 คนของธนาคารออมทรัพย์เยกะรัม (예가람저축은행) และข้อมูลพนักงานจัดหาสินเชื่อ 146 คนของฮยอนไดแคปปิตอล (현대캐피탈) รั่วไหล มีรายงานว่าองค์กรกลางสหกรณ์เครดิตแซมาอึลกึมโก (새마을금고중앙회) และสถาบันการเงินแบบสหกรณ์นงฮย็อบ (농협 상호금융) เป็นต้น ประสบความพยายามเข้าถึงในลักษณะคล้ายกัน แต่สามารถป้องกันได้ ภาคการเงินชี้แจงว่าระบบที่ถูกโจมตีแยกจากอินเทอร์เน็ตแบงก์กิ้งและโมบายแบงก์กิ้ง จึงไม่มีข้อมูลธุรกรรมทางการเงิน เช่น หมายเลขบัญชีรั่วไหล อย่างไรก็ดี ข้อมูลที่รั่วไหลอาจมีทั้งข้อมูลติดต่อ รายได้ และสถานที่ทำงาน จึงเกิดข้อกังวลเกี่ยวกับความเสียหายต่อเนื่อง เช่น โทรศัพท์หรือข้อความแอบอ้างที่ทำให้ดูเหมือนรู้ข้อมูลการปรึกษาเรื่องสินเชื่อจริง
ด้วยเหตุนี้ การตรวจสอบว่าข้อมูลรั่วไหลหรือไม่จึงสำคัญพอ ๆ กับการระมัดระวังการแอบอ้างโดยใช้ข้อมูลที่รั่วไหล ตัวอย่างเช่น แม้จะได้รับโทรศัพท์หรือข้อความจากผู้ที่ดูเหมือนรู้รายละเอียดการปรึกษาเรื่องสินเชื่อ ก็ควรหลีกเลี่ยงการตัดสินว่าอีกฝ่ายเป็นพนักงานบริษัทการเงินเพียงเพราะเขารู้ข้อมูลบางอย่าง บริษัทการเงินมีรายงานว่าได้แจ้งลูกค้าที่ได้รับผลกระทบเป็นรายบุคคลเกี่ยวกับการรั่วไหลและวิธีป้องกันความเสียหายต่อเนื่อง พร้อมแจ้งแนวทางว่าจะชดเชยเต็มจำนวนหากเกิดความเสียหายจากการรั่วไหลของข้อมูลครั้งนี้
เมื่อมองในภาพกว้าง ประเด็นสำคัญของเหตุการณ์นี้คือ ระบบสนับสนุนงานไม่ได้มีความเสี่ยงต่ำเพียงเพราะไม่ใช่ระบบประมวลผลหลักสำหรับลูกค้า ข้อมูลส่วนบุคคลอาจถูกรวบรวมไว้ในบริการที่พนักงานจัดหาสินเชื่อหรือพนักงานใช้ และหากการยืนยันตัวตนหละหลวมกว่าปกติ ระบบเหล่านี้ก็อาจกลายเป็นช่องทางที่ผู้โจมตีมุ่งเป้าได้ การตรวจสอบความเร็วและความสามารถในการทำงานอัตโนมัติของ AI ควบคู่กับการตรวจสอบว่าระบบใดเข้าถึงได้จากภายนอก และมีการจัดการบัญชีและการยืนยันตัวตนอย่างไร อาจเป็นภารกิจสำคัญในการป้องกันไม่ให้เกิดเหตุซ้ำ
ข้อมูลเกี่ยวกับกฎหมายและแนวทางสนับสนุนที่เกี่ยวข้อง
ตามคู่มือกฎหมายภายใน มาตรา 48 วรรค 1 แห่งกฎหมายว่าด้วยเครือข่ายสารสนเทศและการสื่อสาร (정보통신망법) เป็นหลักเกณฑ์สำหรับพิจารณาว่าผู้ใช้มีสิทธิ์เข้าถึงเครือข่ายสารสนเทศและการสื่อสารโดยชอบหรือไม่ และได้เข้าถึงเกินขอบเขตที่ได้รับอนุญาตหรือไม่ การรู้ชื่อผู้ใช้และรหัสผ่าน หรือเคยได้รับอนุญาตให้ใช้งานในอดีต ไม่ได้ทำให้สรุปได้โดยอัตโนมัติว่ายังมีสิทธิ์เข้าถึงในปัจจุบัน ต้องพิจารณาข้อเท็จจริงอย่างเฉพาะเจาะจง เช่น สิทธิ์และขอบเขตที่ผู้ให้บริการมอบให้
ดังนั้น จึงไม่อาจสรุปความรับผิดทางกฎหมายของผู้กระทำรายใดรายหนึ่ง หรือชี้ว่ามีการกระทำความผิด เพียงจากรายงานที่ระบุว่าพบเครื่องมือชื่ออาร์เท็กซ์ในเซิร์ฟเวอร์ของผู้โจมตี ต้องตรวจสอบที่มาของการเข้าถึงจริง สิทธิ์ การกระทำ และหลักฐานด้วย คู่มือกฎหมายยังเตือนว่า ข้อสรุปของแต่ละกรณีอาจแตกต่างกันไปตามกฎหมายที่ใช้ในขณะนั้นและข้อเท็จจริงเฉพาะของแต่ละกรณี ดังนั้น ในกรณีจริงควรตรวจสอบกฎหมายที่มีผลบังคับใช้และหลักฐานอย่างละเอียด
ประเด็นที่รายงานข่าวแต่ละสำนักนำเสนอแตกต่างกัน
จุดเน้นและระดับรายละเอียดของรายงานข่าวแตกต่างกัน รายงานเกี่ยวกับอาร์เท็กซ์เน้นข้อความที่พบในเซิร์ฟเวอร์ของผู้โจมตีและลักษณะของเครื่องมือ พร้อมย้ำว่ายังไม่ชัดเจนว่าอาร์เท็กซ์ถูกใช้ในขั้นตอนใด ส่วนรายงานที่กล่าวถึงภาคการเงินโดยรวมยกตัวอย่างกรณีข้อมูลรั่วไหลหรือการป้องกันการโจมตีของบริษัทการเงินหลายแห่ง จำนวนผู้ได้รับผลกระทบบางส่วน และประเภทของข้อมูลที่รั่วไหล นี่เป็นการรายงานเหตุการณ์คนละแง่มุม ไม่ได้หมายความว่ามีการยืนยันแล้วว่าอาร์เท็กซ์ถูกนำไปใช้งานจริงหรือยืนยันขนาดความเสียหายทั้งหมดแล้ว
ข้อเท็จจริงที่ยืนยันแล้วและสิ่งที่ยังไม่ทราบ
ข้อเท็จจริงที่ยืนยันแล้ว
- มีรายงานว่าพบข้อความที่เกี่ยวข้องกับอาร์เท็กซ์ในเว็บเซิร์ฟเวอร์ที่ใช้ในการโจมตี
- อาร์เท็กซ์เป็นเครื่องมือตรวจสอบความปลอดภัยที่อาศัยโมเดลภาษาขนาดใหญ่และเผยแพร่บนกิตฮับ อีกทั้งชนะการแข่งขันท้าทายความสามารถด้านการโจมตีเมื่อเดือนสิงหาคมปีที่แล้ว
- มีรายงานข้อมูลส่วนบุคคลรั่วไหลหรือความพยายามโจมตีจากบริษัทการเงินหลายแห่ง
- มีรายงานว่าระบบสนับสนุนงานบางระบบ เช่น บริการตรวจสอบข้อมูลสำหรับพนักงานจัดหาสินเชื่อของธนาคารชินฮัน แตกต่างจากระบบประมวลผลหลักสำหรับลูกค้า และมีมาตรการรักษาความปลอดภัยที่หละหลวมกว่าเมื่อเทียบกัน
- มีรายงานว่าประธานาธิบดีอีแจมยอง (이재명) รับฟังรายงานเกี่ยวกับเหตุข้อมูลส่วนบุคคลรั่วไหลและสถานะการรับมือของสถาบันการเงินและหน่วยงานภาครัฐ พร้อมสั่งให้สอบสวนอย่างละเอียดและจัดทำมาตรการ
สิ่งที่ยังไม่ทราบ
- อาร์เท็กซ์ถูกใช้ในขั้นตอนใดของการโจมตีจริง และใช้ทำหน้าที่อะไร?
- มนุษย์และ AI มีส่วนเกี่ยวข้องในกระบวนการโจมตีแต่ละส่วนมากน้อยเพียงใด?
- จะสรุปขนาดและขอบเขตความเสียหายจากข้อมูลส่วนบุคคลรั่วไหลในทุกกรณีที่มีรายงานได้อย่างไร?
- มีความพยายามโจมตีบริษัทการเงินอื่นที่ยังไม่ได้รายงานต่อสาธารณะอีกหรือไม่?
สิ่งที่ผู้อ่านควรตรวจสอบ
- หากได้รับแจ้งจากบริษัทการเงินที่ใช้บริการว่าข้อมูลส่วนบุคคลรั่วไหล ให้ตรวจสอบว่ามีข้อมูลใดบ้างรวมอยู่ด้วย และอ่านมาตรการป้องกันที่แจ้งมา
- อย่าเพิ่งเชื่อโทรศัพท์หรือข้อความเพียงเพราะมีการกล่าวถึงการปรึกษาเรื่องสินเชื่อหรือข้อมูลทางการเงิน ให้ตรวจสอบตัวตนที่อีกฝ่ายอ้างและช่องทางการติดต่อแยกต่างหาก
- หากสงสัยว่าได้รับความเสียหายจากการนำข้อมูลที่รั่วไหลไปใช้ ให้เก็บคำแนะนำที่เกี่ยวข้องและบันทึกการปรึกษาไว้ พร้อมตรวจสอบขั้นตอนแจ้งเหตุและการชดเชยที่บริษัทการเงินประกาศ
แหล่งอ้างอิง
- ความผิดอาญาอื่น ๆ: องค์ประกอบความผิดและข้อควรระวัง
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr

















