
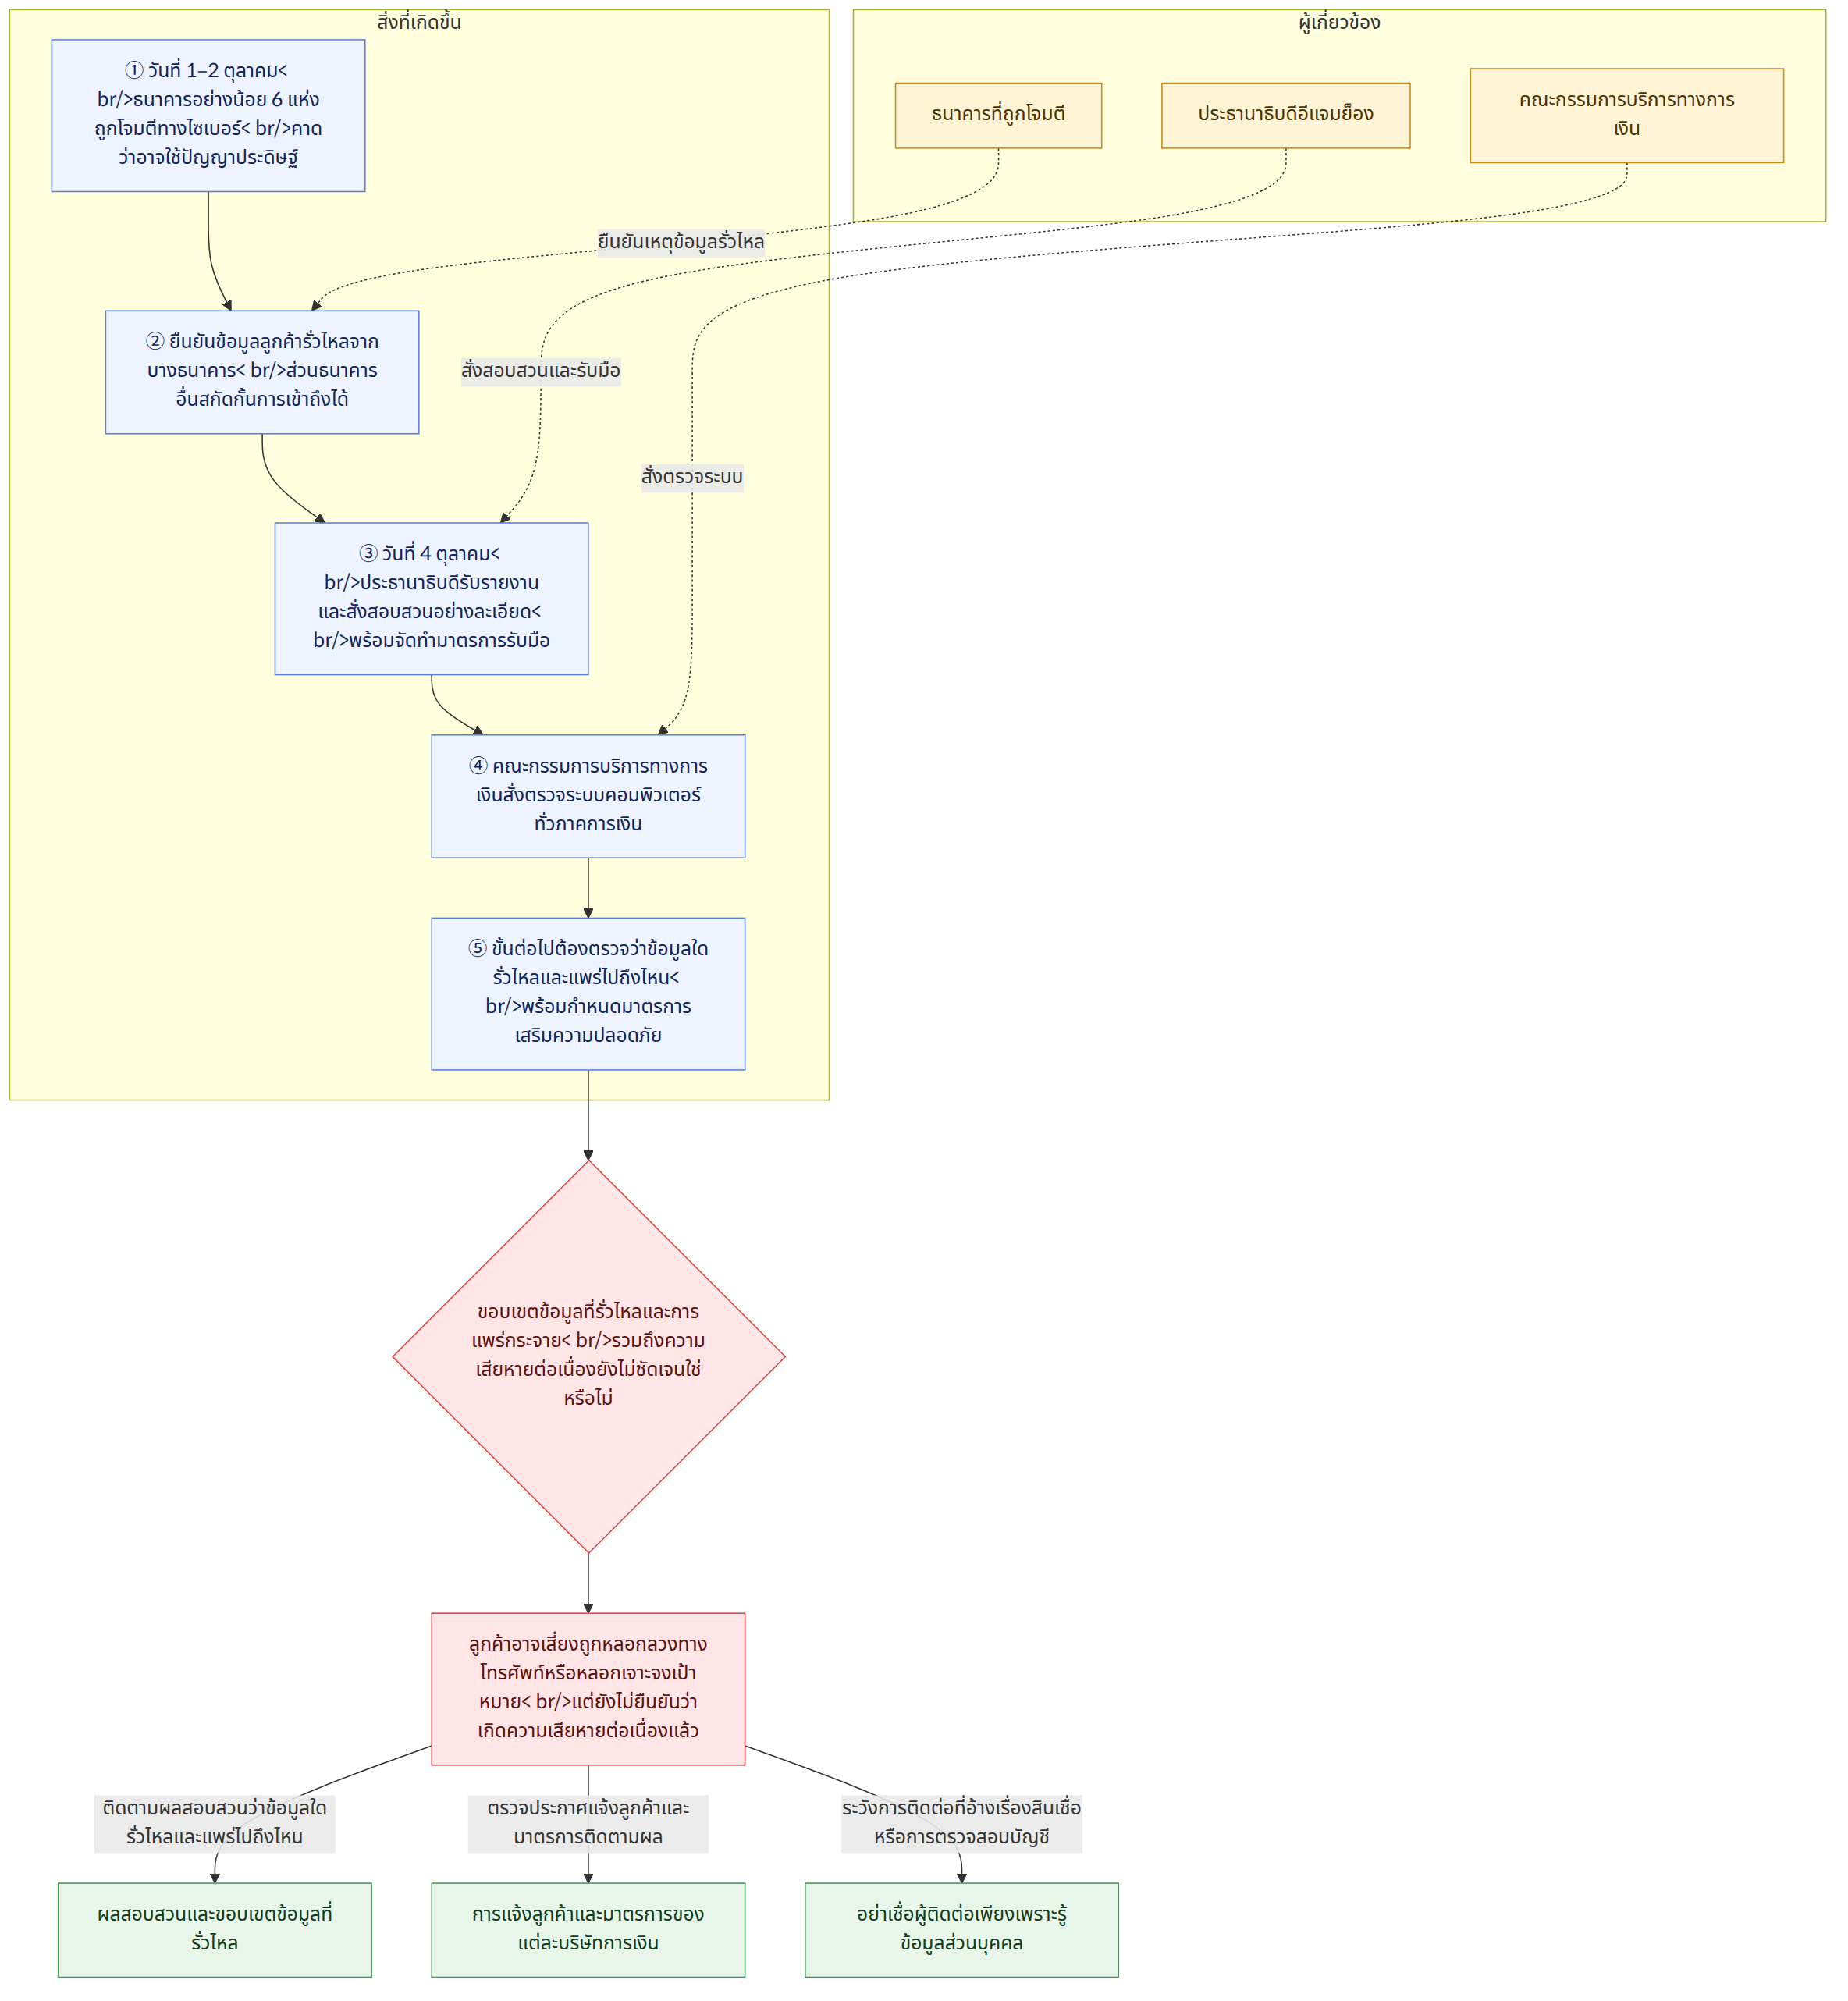
ประธานาธิบดีอีแจมย็องได้รับรายงานเกี่ยวกับเหตุข้อมูลส่วนบุคคลรั่วไหลจากสถาบันการเงินและหน่วยงานภาครัฐเมื่อวันที่ 4 ตุลาคม 2026 และสั่งให้สอบสวนอย่างละเอียดถี่ถ้วนพร้อมจัดทำมาตรการรับมือ ระหว่างวันที่ 1–2 ตุลาคม ธนาคารในประเทศอย่างน้อย 6 แห่ง ได้แก่ ธนาคารชินฮัน ธนาคาร KB กุกมิน ธนาคารฮานา ธนาคารอูรี ธนาคาร NH นงฮย็อบ และธนาคาร BNK ปูซาน ถูกโจมตีทางไซเบอร์ต่อเนื่องกัน โดยคาดว่ามีการใช้ปัญญาประดิษฐ์ (AI) ในการโจมตี ในจำนวนนี้ยืนยันแล้วว่าข้อมูลส่วนบุคคลของลูกค้าบางส่วนรั่วไหลจากธนาคารชินฮัน ธนาคาร KB กุกมิน และธนาคารฮานา ส่วนธนาคาร BNK ปูซานมีข้อมูลของพนักงานบริษัทรับเหมาภายนอกรั่วไหล
คณะกรรมการบริการทางการเงินสั่งให้ธนาคารและธุรกิจบัตรชำระเงินตรวจสอบระบบคอมพิวเตอร์ทั่วทั้งภาคส่วน นอกจากนี้ยังมีรายงานว่า อีอ็อกว็อน ประธานคณะกรรมการบริการทางการเงิน และอีชันจิน ผู้ว่าการสำนักงานกำกับดูแลทางการเงิน (금융감독원) ได้จัดประชุมตรวจสอบสถานการณ์ฉุกเฉินร่วมกับประธานสมาคมในภาคการเงินและผู้บริหารสูงสุดของบริษัทการเงินที่เกิดเหตุ เรื่องนี้ไม่ได้จบลงเพียงการตรวจสอบว่ามีการโจมตีเกิดขึ้นหรือไม่ ขั้นตอนต่อไปที่จะชี้ระดับความเสี่ยงต่อลูกค้าคือการตรวจสอบว่าข้อมูลใดรั่วไหลจริงและแพร่กระจายไปถึงไหน รวมถึงบริษัทการเงินจะออกมาตรการเสริมความปลอดภัยอย่างไร
ภูมิหลังและบริบท
การโจมตีครั้งนี้ไม่ได้จำกัดอยู่ที่ธนาคารแห่งเดียว แต่เกิดขึ้นต่อเนื่องในสถาบันการเงินหลายแห่งภายในช่วงเวลาสั้น ๆ รายงานข่าวระบุว่ามีธนาคารอย่างน้อย 6 แห่งตกเป็นเป้าหมาย และบางสำนักรายงานด้วยว่ามีการแจ้งเหตุโจมตีลักษณะคล้ายกันในภาคการเงินรอง ซึ่งรวมถึงธนาคารออมทรัพย์ บริษัทเงินทุน และสถาบันการเงินร่วม อย่างไรก็ตาม จนถึงขณะนี้มีเพียงรายงานที่ระบุว่าการใช้ AI ในการโจมตียังเป็นข้อสันนิษฐานหรือความเป็นไปได้
รายงานข่าวยังระบุรายละเอียดของสถาบันที่ยืนยันว่ามีข้อมูลรั่วไหลและจำนวนข้อมูลด้วย สำนักข่าวแห่งหนึ่งรายงานว่า ธนาคารชินฮันมีข้อมูลของลูกค้าประมาณ 25,000 คนรั่วไหล ซึ่งรวมถึงชื่อ หมายเลขโทรศัพท์ และรายได้ต่อปี ส่วนธนาคารฮานายืนยันว่าข้อมูลส่วนบุคคลของ 89 คนรั่วไหล นอกจากนี้ยังมีคำชี้แจงว่าธนาคารอูรีและธนาคาร NH นงฮย็อบถูกโจมตีในลักษณะคล้ายกัน แต่สามารถสกัดกั้นการเข้าถึงโดยไม่ได้รับอนุญาตได้ จึงไม่มีข้อมูลส่วนบุคคลรั่วไหล ตัวเลขและรายการข้อมูลเหล่านี้เป็นข้อมูลที่รายงานข่าวนำเสนอ และไม่อาจสรุปได้ว่าเท่ากับขอบเขตความเสียหายทั้งหมดหรือผลการสอบสวนขั้นสุดท้าย
ข่าวนี้มีความหมายอย่างไร
สิ่งสำคัญสำหรับลูกค้าไม่ใช่แค่ข้อเท็จจริงที่ว่า “มีการแฮ็กเกิดขึ้น” แต่ยังรวมถึงข้อมูลของตนรั่วไหลจริงหรือไม่ และมีข้อมูลประเภทใดถูกเปิดเผย หากข้อมูลที่รั่วไหล เช่น ชื่อหรือข้อมูลติดต่อ สามารถนำไปประกอบกับข้อมูลอื่นเพื่อแอบอ้างเป็นบุคคลอื่นได้ ก็ยากที่จะตัดความเป็นไปได้ที่จะเกิดการหลอกลวงทางโทรศัพท์เพื่อขโมยข้อมูลส่วนบุคคลและการเงิน หรือการหลอกลวงแบบเจาะจงเป้าหมายอื่น ๆ คำเตือนของประธานคณะกรรมการบริการทางการเงินในที่ประชุมว่า ข้อมูลที่รั่วไหลอาจถูกนำไปใช้ในการหลอกลวง เช่น การหลอกลวงทางโทรศัพท์เพื่อขโมยข้อมูลส่วนบุคคลและการเงิน ยังหมายความว่าต้องเฝ้าระวังความเสียหายต่อเนื่องที่อาจเกิดขึ้นหลังข้อมูลรั่วไหลด้วย
ผู้บริหารหน่วยงานกำกับดูแลทางการเงินกล่าวว่า จนถึงขณะนี้ยังไม่พบว่ามีข้อมูลอ่อนไหวที่สามารถนำไปใช้ชำระเงินโดยไม่ได้รับอนุญาตรั่วไหล แต่ก็ขอให้ภาคการเงินคงมาตรการเฝ้าระวังในระดับสูงไว้
ตัวอย่างเช่น แม้ลูกค้าของธนาคารดังกล่าวจะได้รับการติดต่อโดยอ้างว่าเป็นการให้คำปรึกษาเรื่องสินเชื่อหรือการตรวจสอบบัญชี ก็ไม่ควรสรุปว่าการติดต่อนั้นมาจากสถาบันการเงินจริงเพียงเพราะอีกฝ่ายรู้ข้อมูลส่วนบุคคล อย่างไรก็ตาม จากข้อมูลที่เปิดเผยในขณะนี้ ยังยืนยันไม่ได้ว่าลูกค้ารายใดได้รับการติดต่อเช่นนั้น หรือเกิดความเสียหายต่อเนื่องขึ้นจริงแล้วหรือไม่ นี่คือเหตุผลที่ผลการสอบสวนของบริษัทการเงินและหน่วยงานที่เกี่ยวข้อง รวมถึงรายละเอียดการแจ้งลูกค้าแต่ละรายและมาตรการติดตามผล จึงมีความสำคัญ
คำสั่งของประธานาธิบดีเป็นการเรียกร้องให้สอบสวนและจัดทำมาตรการรับมือ ไม่ได้หมายความว่าเส้นทางการโจมตีหรือขอบเขตข้อมูลที่รั่วไหลได้รับการเปิดเผยแล้ว แม้หน่วยงานกำกับดูแลทางการเงินจะตรวจสอบระบบคอมพิวเตอร์และบริษัทการเงินแต่ละแห่งจะดำเนินการตรวจสอบของตนเอง ก็ยังต้องตรวจสอบเพิ่มเติมว่าข้อมูลใดถูกนำออกไป และจะมีมาตรการใดให้แก่ลูกค้าที่ได้รับผลกระทบ ดังนั้น ในตอนนี้ควรให้ความสำคัญกับรายละเอียดที่ระบุในผลการสอบสวนและประกาศของบริษัทการเงินแต่ละแห่ง มากกว่าถ้อยคำว่า “การแฮ็กด้วย AI”
ประเด็นที่รายงานข่าวระบุแตกต่างกัน
รายงานข่าวระบุช่วงเวลาของการประชุมตรวจสอบสถานการณ์ฉุกเฉินแตกต่างกัน บางสำนักรายงานว่าอีอ็อกว็อน ประธานคณะกรรมการบริการทางการเงิน และอีชันจิน ผู้ว่าการสำนักงานกำกับดูแลทางการเงิน มีกำหนดจะประชุมในช่วงบ่ายของวันที่ 4 ตุลาคม ขณะที่สำนักอื่นรายงานว่าการประชุมได้จัดขึ้นแล้วและประธานคณะกรรมการบริการทางการเงินได้กล่าวในที่ประชุม ความแตกต่างนี้น่าจะสะท้อนช่วงเวลาที่รายงานและการปรับปรุงข่าวที่ไม่ตรงกัน แต่ไม่อาจระบุเวลาที่จัดประชุมได้อย่างแน่ชัดจากข้อมูลนี้เพียงอย่างเดียว
ข้อเท็จจริงที่ยืนยันแล้วและสิ่งที่ยังไม่ทราบ
ข้อเท็จจริงที่ยืนยันแล้ว
- ประธานาธิบดีอีได้รับรายงานเกี่ยวกับเหตุข้อมูลส่วนบุคคลรั่วไหลเมื่อวันที่ 4 ตุลาคม และสั่งให้สอบสวนอย่างละเอียดถี่ถ้วนพร้อมจัดทำมาตรการรับมือ
- ระหว่างวันที่ 1–2 ตุลาคม ธนาคารในประเทศอย่างน้อย 6 แห่งถูกโจมตีทางไซเบอร์ ซึ่งคาดว่ามีการใช้ AI
- ยืนยันแล้วว่าข้อมูลส่วนบุคคลของลูกค้าบางส่วนรั่วไหลจากธนาคารชินฮัน ธนาคาร KB กุกมิน และธนาคารฮานา และมีรายงานว่าข้อมูลของพนักงานบริษัทรับเหมาภายนอกรั่วไหลจากธนาคาร BNK ปูซาน
- คณะกรรมการบริการทางการเงินสั่งให้ธนาคารและธุรกิจบัตรชำระเงินตรวจสอบระบบคอมพิวเตอร์ทั่วทั้งภาคส่วน
สิ่งที่ยังไม่ทราบ
- ใครเป็นผู้ก่อเหตุโจมตีทางไซเบอร์ และใช้เส้นทางใดในการเจาะระบบ?
- ขอบเขตข้อมูลที่รั่วไหลทั้งหมดมีมากน้อยเพียงใด และมีข้อมูลประเภทใดหลุดออกจากแต่ละสถาบันบ้าง?
- เมื่อทราบผลการสอบสวนแล้ว สถาบันการเงินแต่ละแห่งจะมีมาตรการติดตามผลและแจ้งลูกค้าที่ได้รับผลกระทบอย่างไร?
สิ่งที่ผู้อ่านควรตรวจสอบ
- ตรวจสอบประกาศอย่างเป็นทางการของธนาคารหรือบริษัทการเงินที่ใช้บริการ เพื่อดูว่าตนอยู่ในกลุ่มผู้ได้รับผลกระทบหรือไม่ และข้อมูลประเภทใดรั่วไหล
- หากได้รับการติดต่อโดยอ้างว่าเป็นการให้คำปรึกษาเรื่องสินเชื่อหรือการตรวจสอบบัญชี อย่าไว้วางใจเพียงเพราะอีกฝ่ายรู้ข้อมูลส่วนบุคคล ให้ตรวจสอบข้อเท็จจริงผ่านช่องทางอย่างเป็นทางการของบริษัทการเงิน
- ตรวจสอบว่าหน่วยงานกำกับดูแลทางการเงินและบริษัทการเงินแต่ละแห่งประกาศผลการสอบสวนและมาตรการติดตามผลหรือไม่ รายงานข่าวในขณะนี้ยังไม่ได้เปิดเผยขอบเขตความเสียหายทั้งหมดและมาตรการของแต่ละสถาบัน
แหล่งอ้างอิง
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr
- รายงานอื่นที่ใช้อ้างอิง: en.yna.co.kr

















