
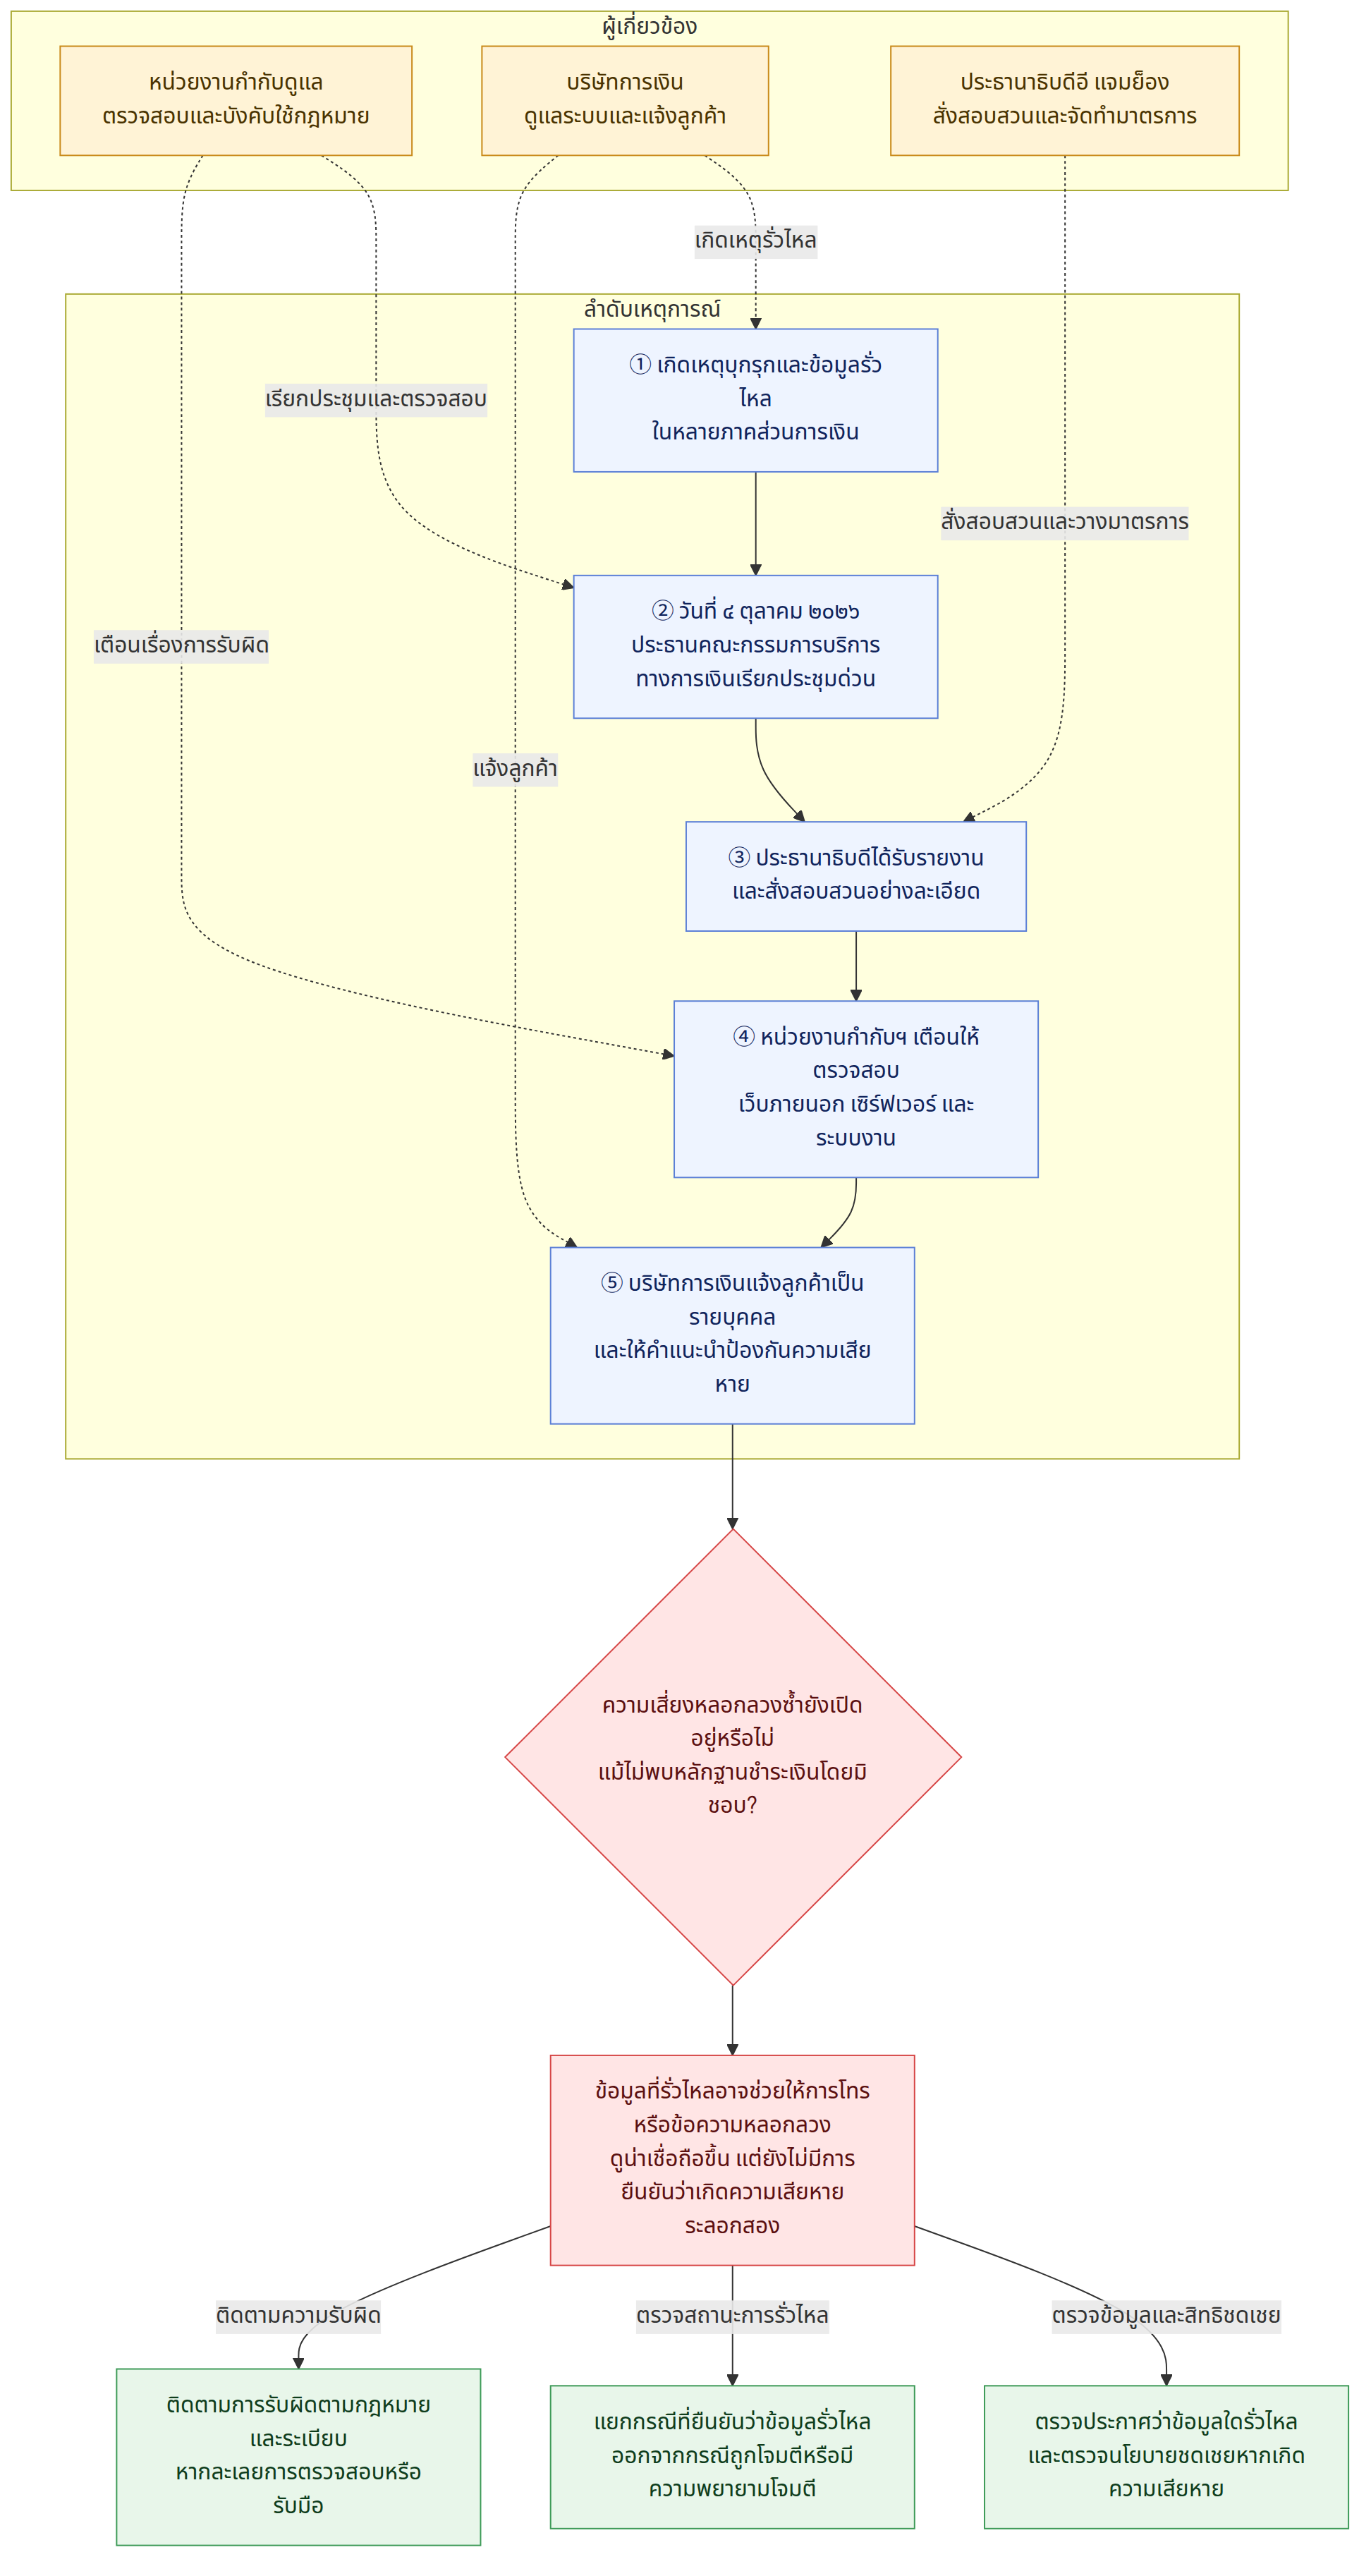
เมื่อวันที่ 4 ตุลาคม 2026 อี ออกวอน ประธานคณะกรรมการบริการทางการเงิน (금융위원회) จัดประชุมด่วนเพื่อตรวจสอบทุกภาคส่วนทางการเงิน ณ ทำเนียบรัฐบาลกรุงโซล (정부서울청사) และกล่าวว่าในช่วงเวลาสั้น ๆ เกิดเหตุบุกรุกต่อเนื่องในหลายภาคส่วน ทั้งธนาคาร ธนาคารออมทรัพย์ และบริษัทเงินทุน พร้อมเรียกร้องให้ภาคการเงินตื่นตัวในระดับสูงสุด เขาระบุด้วยว่าไม่อาจตัดความเป็นไปได้ของการโจมตีที่ใช้ปัญญาประดิษฐ์ (AI) อย่างไรก็ตาม จนถึงขณะนี้ยังไม่พบหลักฐานว่ามีข้อมูลลูกค้าที่ละเอียดอ่อน ซึ่งสามารถนำไปใช้โดยตรงในการชำระเงินโดยมิชอบ เป็นต้น รั่วไหล
ภูมิหลังและบริบท
ประเด็นที่น่าจับตาในเหตุการณ์ครั้งนี้คือ เป้าหมายการโจมตีที่ถูกกล่าวถึงเป็นพื้นที่ซึ่งได้รับความสนใจในการดูแลน้อยกว่า เช่น ระบบสนับสนุนการทำงาน หน้าเว็บภายนอก และเซิร์ฟเวอร์ มากกว่าบริการธนาคารทางอินเทอร์เน็ตและธนาคารบนมือถือที่ลูกค้าใช้งานโดยตรง ประธานคณะกรรมการฯ ชี้แจงว่า พบกรณีที่หน้าเว็บและเซิร์ฟเวอร์ภายนอกซึ่งพนักงานจัดหาสินเชื่อหรือพนักงานบริษัทใช้เพื่ออำนวยความสะดวกในการทำงาน ถูกนำมาใช้ในการโจมตี นั่นหมายความว่า แม้ไม่ใช่ระบบธุรกรรมหลักภายในบริษัทการเงิน ช่องโหว่ในสภาพแวดล้อมการทำงานที่เชื่อมต่อกันก็อาจนำไปสู่การเปิดเผยข้อมูลส่วนบุคคลได้
ในการประชุมวันที่ 4 ตุลาคม ประธานคณะกรรมการฯ ระบุว่า แม้มีการแบ่งปันข้อมูลการโจมตีและกรณีเหตุการณ์ให้ภาคการเงินทราบอยู่แล้ว แต่หากเกิดเหตุลักษณะคล้ายกันเพราะละเลยการตรวจสอบและรับมือที่จำเป็น ก็จะต้องรับผิดอย่างเข้มงวดตามกฎหมายและระเบียบที่เกี่ยวข้อง ผู้เข้าร่วมประชุมประกอบด้วยประธานสมาคมจากภาคธนาคาร การลงทุนทางการเงิน ประกันภัย ธุรกิจสินเชื่อเฉพาะทาง ธนาคารออมทรัพย์ การเงินแบบสหกรณ์ สินทรัพย์ดิจิทัล และฟินเทค รวมถึงผู้บริหารของบริษัทการเงินที่เกิดเหตุบุกรุก มีรายงานด้วยว่า อี แจมย็อง ประธานาธิบดี ได้รับรายงานสถานการณ์การรั่วไหลของข้อมูลส่วนบุคคลและการรับมือของสถาบันการเงินและหน่วยงานรัฐ พร้อมสั่งให้สอบสวนอย่างละเอียดและจัดทำมาตรการรับมือ
กรณีข้อมูลรั่วไหลที่มีรายงานข่าวอื่นยืนยัน ได้แก่ ชื่อ หมายเลขโทรศัพท์ รายได้ต่อปี ชื่อสถานที่ทำงาน และเลขประจำตัวประชาชนบางส่วนของลูกค้าธนาคารชินฮันประมาณ 25,000 คน ข้อมูลของลูกค้าธนาคารเคบีกุกมิน (KB국민은행) 119 คน และลูกค้าธนาคารฮานา 89 คน มีรายงานว่าข้อมูลของพนักงานพัฒนาระบบจากบริษัทภายนอก 11 คนรั่วไหลที่ธนาคารปูซาน ธนาคารออมทรัพย์เยกาラム (예가람저축은행) ประกาศว่าชื่อ วันเดือนปีเกิด และข้อมูลติดต่อของลูกค้าประมาณ 40,000 คนรั่วไหล ส่วนบริษัทฮุนไดแคปปิตอล (현대캐피탈) รับทราบว่าข้อมูลของพนักงานจัดหาสินเชื่อ 146 คนรั่วไหล
ความหมายของข่าวนี้
อย่างไรก็ตาม เมื่อมีข้อมูลรายได้ สถานที่ทำงาน หรือข้อมูลเกี่ยวกับสินเชื่อเพิ่มเข้ามาควบคู่กับชื่อหรือข้อมูลติดต่อ ข้อมูลเหล่านั้นอาจถูกนำไปใช้ในการหลอกลวงทางโทรศัพท์หรือสเมชชิง โดยทำให้ผู้ติดต่อเข้าหาเหยื่อราวกับรู้รายละเอียดการปรึกษาทางการเงินจริง ดังนั้น ความเสี่ยงจึงไม่ได้จำกัดอยู่แค่ ‘การเข้าถึงบัญชี’ แต่ยังอาจขยายไปถึงการใช้ข้อมูลที่รั่วไหลเพื่อเพิ่มความน่าเชื่อถือให้กับการติดต่อหลอกลวงด้วย
ตัวอย่างเช่น หากผู้ที่เคยปรึกษาเรื่องสินเชื่อกับบริษัทการเงินเป็นหนึ่งในกลุ่มที่ข้อมูลรั่วไหล ก็อาจเข้าใจผิดว่าการโทรหรือข้อความที่ดูเหมือนผู้ติดต่อทราบรายละเอียดการปรึกษาเป็นการติดต่อจากบริษัทการเงินจริง นี่เป็นเพียงตัวอย่างสมมติที่อธิบายถึงความเป็นไปได้ ไม่ได้หมายความว่ามีลูกค้ารายใดได้รับการติดต่อเช่นนี้จริง ประธานคณะกรรมการฯ กล่าวว่าไม่อาจตัดความเป็นไปได้ของความเสียหายระลอกสอง เช่น การหลอกลวงทางโทรศัพท์หรือสเมชชิงที่ใช้ข้อมูลรั่วไหลได้
บริษัทการเงินมีหน้าที่ไม่เพียงจัดให้มีระบบป้องกันทางเทคนิค แต่ยังต้องตรวจสอบหน้าเว็บและเซิร์ฟเวอร์ภายนอก ตลอดจนระบบสนับสนุนการทำงาน และตรวจดูว่าได้รับมือกับข้อมูลการโจมตีที่ทราบแล้วหรือไม่ หน่วยงานกำกับดูแลระบุว่าจะเอาผิดตามกฎหมายกับเหตุการณ์ลักษณะคล้ายกันที่เกิดจากการละเลยการตรวจสอบและการรับมือ มีรายงานว่าบริษัทการเงินกำลังแจ้งลูกค้าเป็นรายบุคคลและให้คำแนะนำเพื่อป้องกันความเสียหาย ดังนั้น ลูกค้าที่ได้รับแจ้งว่าข้อมูลรั่วไหลควรตรวจสอบรายละเอียดในประกาศและนโยบายชดเชยกรณีเกิดความเสียหายจริง
จุดที่รายงานข่าวแต่ละแห่งนำเสนอแตกต่างกัน
รายชื่อ ‘สถานที่ที่ยืนยันว่ามีข้อมูลรั่วไหล’ แตกต่างกันไปตามช่วงเวลาที่รายงานและขอบเขตของเนื้อหา ข่าวเกี่ยวกับการประชุมของประธานคณะกรรมการบริการทางการเงินระบุว่าธนาคารชินฮัน ธนาคารเคบีกุกมิน ธนาคารฮานา ธนาคารบีเอ็นเคปูซาน บริษัทฮุนไดแคปปิตอล ธนาคารออมทรัพย์เยการัม และธนาคารออมทรัพย์เวลคัม (웰컴저축은행) เป็นกรณีที่ยืนยันว่าข้อมูลรั่วไหล ขณะที่รายงานข่าวอีกแห่งระบุว่าธนาคารอูรีและธนาคารเอ็นเอช นงฮย็อบ (NH농협은행) เผชิญการโจมตีลักษณะคล้ายกัน แต่ไม่ได้นำไปสู่การรั่วไหลจริง และกล่าวถึงความพยายามบุกรุกสหพันธ์สหกรณ์แซมาอึลกึมโก (새마을금고중앙회) และธุรกิจการเงินสหกรณ์ของนงฮย็อบ (농협 상호금융) ด้วย ดังนั้นจึงต้องแยกสถานที่ที่ถูกโจมตีหรือมีความพยายามโจมตี ออกจากสถานที่ที่ยืนยันว่าข้อมูลรั่วไหล
ธนาคารออมทรัพย์เวลคัมรายงานต่อหน่วยงานกำกับดูแลเมื่อวันก่อนว่า จากการตรวจสอบภายใน ประเมินว่าข้อมูลที่เกี่ยวข้องกับลูกค้านิติบุคคลอาจรั่วไหลได้สูงสุด 2,200 รายการ กรณีนี้แตกต่างจากจำนวนและกลุ่มเป้าหมายของข้อมูลลูกค้าบุคคลที่รายงานข่าวอื่นระบุรายละเอียดไว้ จึงไม่สามารถนำมารวมกันหรือเปรียบเทียบเป็นยอดความเสียหายรวมเดียวได้ จากรายงานข่าวที่มีอยู่ก็ยังไม่ทราบว่าขอบเขตข้อมูลรั่วไหลขั้นสุดท้ายของแต่ละบริษัทการเงินได้รับการยืนยันแล้วหรือไม่
ข้อเท็จจริงที่ยืนยันแล้วและสิ่งที่ยังไม่ทราบ
ข้อเท็จจริงที่ยืนยันแล้ว
- เมื่อวันที่ 4 ตุลาคม ประธานคณะกรรมการบริการทางการเงินจัดประชุมด่วนเพื่อตรวจสอบทุกภาคส่วนทางการเงิน และเรียกร้องให้ตื่นตัวในระดับสูงสุด
- พบกรณีที่พื้นที่ซึ่งได้รับความสนใจในการดูแลน้อยกว่า เช่น หน้าเว็บและเซิร์ฟเวอร์ภายนอก รวมถึงระบบสนับสนุนการทำงาน ตกเป็นเป้าหมายการโจมตี
- ประธานคณะกรรมการบริการทางการเงินกล่าวว่า จนถึงขณะนี้ยังไม่พบหลักฐานว่าข้อมูลลูกค้าที่ละเอียดอ่อน ซึ่งอาจนำไปใช้โดยตรงในการชำระเงินโดยมิชอบ เป็นต้น รั่วไหล
- ธนาคารออมทรัพย์เวลคัมรายงานต่อหน่วยงานกำกับดูแลว่า ประเมินว่าข้อมูลที่เกี่ยวข้องกับลูกค้านิติบุคคลอาจรั่วไหลได้สูงสุด 2,200 รายการ
สิ่งที่ยังไม่ทราบ
- ยังไม่ยืนยันว่าใครอยู่เบื้องหลังการโจมตี และผู้โจมตีเจาะระบบเข้ามาด้วยวิธีใดโดยเฉพาะ
- ยังไม่ทราบว่าประเภทและปริมาณข้อมูลทั้งหมดที่รั่วไหลจากแต่ละบริษัทการเงินได้รับการยืนยันขั้นสุดท้ายแล้วหรือไม่
- ยังไม่ยืนยันว่ามีการใช้ AI ในการโจมตีจริงหรือไม่
สิ่งที่ผู้อ่านควรตรวจสอบ
- หากได้รับแจ้งจากบริษัทการเงินว่าข้อมูลรั่วไหล ให้ตรวจสอบว่าข้อมูลใดถูกเปิดเผยเมื่อใด และข้อมูลของตนอยู่ในกลุ่มที่ได้รับผลกระทบหรือไม่
- ตรวจสอบมาตรการป้องกันที่ได้รับแจ้งและนโยบายชดเชยกรณีเกิดความเสียหาย หากได้รับโทรศัพท์หรือข้อความน่าสงสัยที่แอบอ้างชื่อบริษัทการเงิน ให้ตรวจสอบข้อเท็จจริงผ่านช่องทางยืนยันอย่างเป็นทางการของบริษัทนั้น
- มีรายงานว่าบริษัทการเงินมีนโยบายแจ้งลูกค้าที่ได้รับผลกระทบเป็นรายบุคคลถึงเหตุข้อมูลรั่วไหลและวิธีป้องกันความเสียหายระลอกสอง และจะชดเชยเต็มจำนวนหากเกิดความเสียหายจากข้อมูลรั่วไหลครั้งนี้ ควรตรวจสอบเงื่อนไขและขั้นตอนการใช้สิทธิจริงจากประกาศของบริษัทการเงินที่เกี่ยวข้อง
แหล่งอ้างอิง
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr

















